
Before you begin
- Labs create a Google Cloud project and resources for a fixed time
- Labs have a time limit and no pause feature. If you end the lab, you'll have to restart from the beginning.
- On the top left of your screen, click Start lab to begin

Create a bucket and upload a sample file
/ 20
Remove project access
/ 40
Add Storage permissions
/ 40
Create a bucket and upload a sample file
/ 20
Remove project access
/ 40
Add Storage permissions
/ 40


Сервіс Google Cloud для керування ідентифікацією і доступом (IAM) дає змогу створювати дозволи для ресурсів Google Cloud і керувати ними. Cloud IAM – це єдина система контролю доступу для сервісів Google Cloud з уніфікованим набором функцій.
На цьому практичному занятті вам потрібно буде здійснити вхід за допомогою двох різних наборів облікових даних, щоб дізнатись, як надаються й скасовуються дозволи в ролях власника хмарного проєкту Google Cloud і користувача з правами перегляду.
На цьому практичному занятті ви навчитеся виконувати наведені нижче дії.
Це практичне заняття початкового рівня, тож для його виконання не обов’язково добре знатися на Cloud IAM. Досвід роботи з Cloud Storage також необов’язковий, однак може бути в пригоді під час цього практичного заняття. Переконайтеся, що на вашому комп’ютері є файл у форматі .txt або .html. Щоб покращити навички роботи з Cloud IAM, виконайте практичне заняття Google Skills із призначення спеціальних ролей в IAM.
Коли будете готові, виконайте наведені нижче кроки, щоб налаштувати середовище для практичного заняття.
Як зазначалося вище, у цій практичній роботі використовуються два набори облікових даних, щоб ознайомити вас із правилами роботи в IAM і дозволами, доступними для різних ролей.
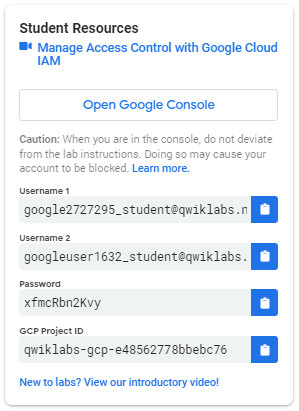
Ліворуч на панелі Lab Connection (Підключення) у практичному занятті буде наведено такий список облікових даних:
Зверніть увагу, що вам доступні два облікові записи: Username 1 (Користувач 1) і Username 2 (Користувач 2). Вони представляють відповідні профілі в Cloud IAM із різними правами доступу. Кожна з таких "ролей" визначає, які дії відповідний користувач може чи не може виконувати з ресурсами Google Cloud у призначених йому проєктах.
Тепер у вашому вебпереглядачі має бути відкрито дві вкладки консолі Google Cloud: на одній ви ввійшли як Username 1 (Користувач 1), а на іншій – як Username 2 (Користувач 2).
Іноді сеанс користувача на вкладці вебпереглядача може перезаписатись або ви можете забути, який з облікових записів використовується на кожній із вкладок.
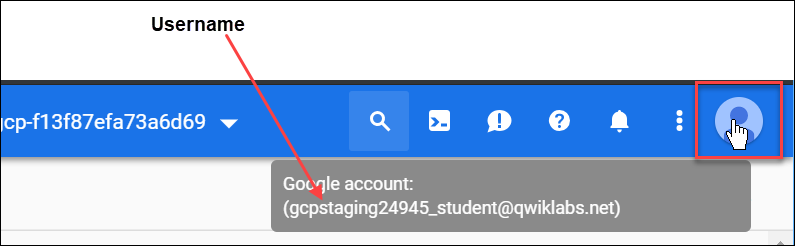
Щоб дізнатися, котрий з облікових записів використовується на певній вкладці вебпереглядача, наведіть курсор на аватар користувача в консолі Google Cloud.
Щоб змінити профіль користувача на вкладці вебпереглядача, виконайте наведені нижче дії.
У цьому завданні ви ознайомитесь із консоллю IAM і переглянете основні ролі на рівні проєкту.
Є чотири основні ролі:
Це базові ролі (раніше відомі як примітивні ролі) у Google Cloud. Базові ролі задають дозволи на рівні проєкту, а також (за умовчанням) визначають можливості доступу й керування у всіх сервісах Google Cloud (якщо не вказано інше).
У таблиці нижче наведено визначення з документації про базові ролі в Google Cloud IAM, де подається короткий опис дозволів для ролей "Користувач із правами пошуку", "Користувач із правами перегляду", "Редактор" і "Власник".
| Назва ролі | Дозволи |
|---|---|
roles/browser (користувач із правами пошуку) |
Має доступ для читання й може переглядати ієрархію проєкту, зокрема дані папок і організацій, а також правила керування ідентифікацією і доступом, однак не має дозволу на перегляд ресурсів проєкту. |
roles/viewer (користувач із правами перегляду) |
Має дозволи лише для перегляду й дій, що не впливають на стан, зокрема може переглядати наявні ресурси або дані (але не змінювати їх). |
roles/editor (редактор) |
Має всі дозволи користувача з правами перегляду, а також може виконувати дії, що впливають на стан, наприклад змінювати наявні ресурси. |
roles/owner (власник) |
Має всі дозволи редактора, а також може: • керувати ролями й дозволами для проєкту та усіма ресурсами в ньому; • налаштовувати платежі для проєкту. |
Оскільки ви можете керувати ролями й дозволами для цього проєкту, Username 1 (Користувач 1) є власником проєкту (roles/owner).
Ви побачите, що:
resourcemanager.projects.setIamPolicy).Це один із прикладів того, як ролі IAM впливають на ваші можливості в Google Cloud.
У цьому завданні ви створите сегмент Cloud Storage і завантажите тестовий файл, щоб перевірити дозволи IAM.
Відкрийте вкладку консолі Google Cloud із профілем Username 1 (Користувач 1).
| Властивість | Значення |
|---|---|
| Назва | [globally-unique-name] (створіть унікальну назву) і натисніть Continue (Продовжити). |
| Location type (Тип місцезнаходження) | Multi-region (Мультирегіон) |
Запам’ятайте назву семента. Вона знадобиться пізніше.
Щоб підтвердити виконання завдання, натисніть Підтвердити виконання.
Оскільки користувач Username 2 (Користувач 2) має роль Viewer (Переглядач), він може лише переглядати ресурси в проєкті, зокрема сегменти Cloud Storage.
У цьому завданні ви вилучите роль із правами перегляду проєкту для профілю Username 2 (Користувач 2) і перевірите, чи було скасовано доступ.
Зверніть увагу, що після цього користувач зникне зі списку принципалів і більше не матиме доступу до проєкту.
Має з’явитися повідомлення про помилку дозволу.
Щоб підтвердити виконання завдання, натисніть Підтвердити виконання.
У цьому завданні ви призначите профілю Username 2 (Користувач 2) роль із правами перегляду об’єктів Storage і перевірите доступ до сегмента.
Профіль Username 2 (Користувач 2) не має дозволу на перегляд проєкту, тож не зможе відкрити ані цей проєкт, ані загальні ресурси в консолі Google Cloud. Однак у нього є спеціальні права доступу – роль користувача з правами перегляду об’єктів Cloud Storage.
 ), щоб відкрити командний рядок Cloud Shell. За потреби натисніть Continue (Продовжити).
[YOUR_BUCKET_NAME] на назву створеного раніше сегмента.Вивід має бути таким:
AccessDeniedException зачекайте хвилину, доки дозволи буде застосовано, і виконайте команду ще раз.Як бачите, користувач Username 2 (Користувач 2) отримав дозвіл на перегляд об’єктів сегмента Cloud Storage.
Щоб підтвердити виконання завдання, натисніть Підтвердити виконання.
Під час цієї практичної роботи ви ознайомилися з ролями на рівні проєкту в Google Cloud IAM, а також навчилися призначати й скасовувати ролі IAM для користувача.
Це завдання також входить до низки практичних занять під назвою Qwik Starts. Вони призначені для ознайомлення з функціями Google Cloud. Такі практичні заняття можна знайти в каталозі Google Skills за запитом "Qwik Starts".
…допомагають ефективно використовувати технології Google Cloud. Наші курси передбачають опанування технічних навичок, а також ознайомлення з рекомендаціями, що допоможуть вам швидко зорієнтуватися й вивчити матеріал. Ми пропонуємо курси різних рівнів – від базового до високого. Ви можете вибрати формат навчання (за запитом, онлайн або офлайн) відповідно до власного розкладу. Пройшовши сертифікацію, ви перевірите й підтвердите свої навички та досвід роботи з технологіями Google Cloud.
Посібник востаннє оновлено 13 серпня 2026 року
Практичне заняття востаннє протестовано 13 серпня 2026 року
© Google LLC 2026. Усі права захищено. Назва та логотип Google є торговельними марками Google LLC. Усі інші назви компаній і продуктів можуть бути торговельними марками відповідних компаній, з якими вони пов’язані.



This content is not currently available
We can notify you via email when it becomes available

Great!
We can contact you via email if it becomes available


One lab at a time
Confirm to end all existing labs and start this one