
시작하기 전에
- 실습에서는 정해진 기간 동안 Google Cloud 프로젝트와 리소스를 만듭니다.
- 실습에는 시간 제한이 있으며 일시중지 기능이 없습니다. 실습을 종료하면 처음부터 다시 시작해야 합니다.
- 화면 왼쪽 상단에서 실습 시작을 클릭하여 시작합니다.

Create a bucket and upload a sample file
/ 20
Remove project access
/ 40
Add Storage permissions
/ 40
Create a bucket and upload a sample file
/ 20
Remove project access
/ 40
Add Storage permissions
/ 40


Google Cloud의 Identity and Access Management(IAM) 서비스를 사용하면 Google Cloud 리소스에 대한 권한을 만들고 관리할 수 있습니다. Cloud IAM은 Google Cloud 서비스의 액세스 제어를 단일 시스템으로 통합하고 일관된 작업을 제공합니다.
이 실습에서는 서로 다른 두 가지 사용자 인증 정보로 로그인하여 Google Cloud 프로젝트 소유자 및 뷰어 역할로 권한을 부여하고 취소하는 방법을 알아봅니다.
이 실습에서는 다음 작업을 수행하는 방법을 알아봅니다.
이 실습은 초급용이며, Cloud IAM에 대한 사전 지식이 거의 없거나 전혀 없는 사용자를 대상으로 합니다. Cloud Storage에 대한 경험은 이 실습에서 작업을 완료하는 데 유용하지만 필수는 아닙니다. .txt 또는 .html 형식의 파일을 사용할 수 있어야 합니다. Cloud IAM에 관한 좀 더 수준 높은 실습을 하고 싶다면 다음 Google Skills 실습의 IAM 커스텀 역할을 확인하세요.
준비가 되었으면 아래 단계에 따라 실습 환경을 설정하세요.
앞에서 언급했듯이 이 실습에서는 두 가지 사용자 인증 정보를 제공하여 IAM 정책과 특정 역할에 사용할 수 있는 권한을 설명합니다.
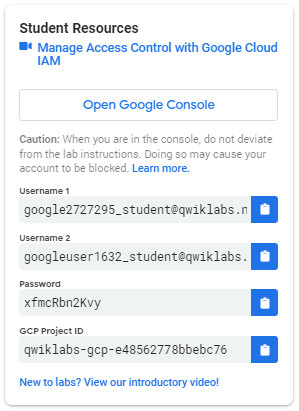
실습 왼쪽에 있는 실습 연결 패널에서 다음과 유사한 사용자 인증 정보 목록을 찾을 수 있습니다.
사용자 이름 1과 사용자 이름 2라는 두 개의 사용자 이름이 있습니다. Cloud IAM의 ID를 나타내는 이 두 이름에는 각각 서로 다른 액세스 권한이 할당되어 있습니다. 이러한 '역할'은 할당된 프로젝트에서 Google Cloud 리소스로 할 수 있는 작업과 할 수 없는 작업에 대한 제약 조건을 설정합니다.
브라우저에 두 개의 Google Cloud 콘솔 탭이 열려 있어야 합니다. 하나는 사용자 이름 1로, 다른 하나는 사용자 이름 2로 로그인한 것입니다.
때로는 브라우저 탭에서 사용자 세션을 덮어쓸 수도 있고, 어떤 사용자가 어떤 브라우저 탭에 로그인했는지 헷갈릴 수 있습니다.
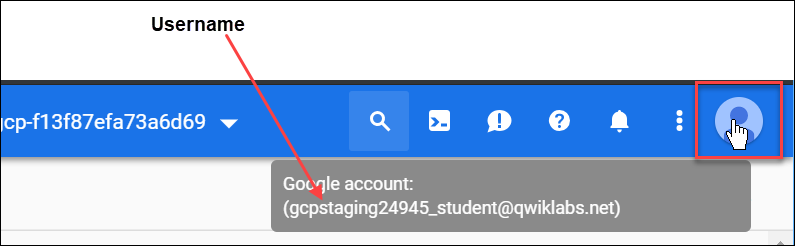
어떤 사용자가 어떤 브라우저 탭에 로그인했는지 보려면 Google Cloud 콘솔에서 사용자 아바타 위로 마우스를 가져갑니다.
브라우저 탭에 로그인한 사용자를 재설정하려면 다음 단계를 따르세요.
이 작업에서는 IAM 콘솔을 살펴보고 기본 프로젝트 수준 역할을 검토합니다.
네 가지 기본 역할이 있습니다.
이는 Google Cloud의 기본 역할(이전 명칭: 기본(primitive) 역할)입니다. 별도로 지정되지 않은 경우 기본 역할은 프로젝트 수준의 권한을 설정하고 모든 Google Cloud 서비스의 액세스 및 관리 수준을 제어합니다.
다음 표에 있는 정의는 Google Cloud IAM 문서의 기본 역할에서 발췌했으며 탐색자, 뷰어, 편집자, 소유자 역할 권한에 관해 간단한 개요를 제공합니다.
| 역할 이름 | 권한 |
|---|---|
역할/탐색자 |
폴더, 조직, IAM 정책을 포함해 프로젝트의 계층 구조를 둘러볼 수 있는 읽기 액세스 권한입니다. 이 역할에는 프로젝트 내의 리소스를 볼 수 있는 권한이 포함되어 있지 않습니다. |
역할/뷰어 |
상태에 영향을 주지 않는 읽기 전용 작업에 대한 권한입니다. 예를 들면 기존 리소스 또는 데이터의 조회(수정 제외)가 여기에 해당합니다. |
roles/editor |
모든 뷰어 권한에 더해 기존 리소스 변경과 같이 상태를 변경하는 작업에 대한 권한까지 포함됩니다. |
역할/소유자 |
모든 편집자 권한과 함께 다음 작업에 대한 권한입니다. • 프로젝트와 해당 프로젝트 내 모든 리소스에 대한 역할 및 권한 관리 • 프로젝트에 대한 결제 설정 |
이 프로젝트의 역할 및 권한을 관리할 수 있기 때문에 사용자 이름 1에는 프로젝트 소유자(roles/owner) 권한이 있습니다.
다음과 같이 표시됩니다.
resourcemanager.projects.setIamPolicy)이 필요하다는 메시지가 표시됩니다.이는 IAM 역할이 Google Cloud에서 할 수 있는 작업과 할 수 없는 작업에 어떤 영향을 미치는지에 대한 예시입니다.
이 작업에서는 Cloud Storage 버킷을 만들고 샘플 파일을 업로드하여 IAM 권한을 테스트합니다.
현재 사용자 이름 1의 Google Cloud 콘솔 탭에 있는지 확인합니다.
| 속성 | 값 |
|---|---|
| 이름 | [globally-unique-name](고유한 이름 만들기)을 입력하고 계속을 클릭합니다. |
| 위치 유형 | 멀티 리전 |
버킷 이름을 기록해 둡니다. 이후 단계에서 사용하게 됩니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
사용자 이름 2에게는 뷰어 역할이 있으므로 Cloud Storage 버킷과 같은 프로젝트의 리소스를 볼 수 있는 읽기 전용 액세스 권한이 있습니다.
이 작업에서는 사용자 이름 2에서 프로젝트 뷰어 역할을 삭제하고 액세스 권한이 취소되었는지 확인합니다.
사용자가 보안 주체 목록에서 사라진 것을 알 수 있습니다. 이제 이 사용자에게는 액세스 권한이 없습니다.
그러면 권한 오류가 표시됩니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
이 작업에서는 사용자 이름 2에 스토리지 객체 뷰어 역할을 부여하고 버킷 액세스를 테스트합니다.
사용자 이름 2에는 프로젝트 뷰어 역할이 없으므로 사용자는 Google Cloud 콘솔에서 프로젝트 또는 일반 리소스를 볼 수 없습니다. 하지만 이 사용자에게는 스토리지 객체 뷰어 역할을 통해 Cloud Storage에 대한 특정 액세스 권한이 있습니다.
 ) 아이콘을 클릭하여 Cloud Shell 명령줄을 엽니다. 메시지가 표시되면 계속을 클릭합니다.
[YOUR_BUCKET_NAME]을 앞에서 만든 버킷의 이름으로 바꿉니다.다음과 비슷한 출력이 표시됩니다.
AccessDeniedException 오류가 발생하면 권한이 전파될 때까지 잠시 기다렸다가 이전 명령어를 다시 실행하세요.보시다시피 사용자 이름 2에 Cloud Storage 버킷 객체에 대한 보기 권한을 부여했습니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
이 실습에서는 Google Cloud IAM 프로젝트 수준 역할을 살펴보고 사용자에게 IAM 역할을 부여하고 취소하는 방법을 실습했습니다.
이 실습은 Qwik Start라는 실습 시리즈에도 포함되어 있습니다. Google Cloud에서 제공하는 다양한 기능을 간략하게 소개하고자 마련되었습니다. Google Skills 카탈로그에서 'Qwik Start'를 검색하여 다음으로 참여할 실습을 찾아보세요.
Google Cloud 기술을 최대한 활용하는 데 도움이 됩니다. Google 강의에는 빠른 습득과 지속적인 학습을 지원하는 기술적인 지식과 권장사항이 포함되어 있습니다. 기초에서 고급까지 수준별 학습을 제공하며 바쁜 일정에 알맞은 주문형, 실시간, 가상 옵션이 포함되어 있습니다. 인증은 Google Cloud 기술에 대한 역량과 전문성을 검증하고 입증하는 데 도움이 됩니다.
설명서 최종 업데이트: 2026년 8월 13일
실습 최종 테스트: 2026년 8월 13일
Copyright 2026 Google LLC. All rights reserved. Google 및 Google 로고는 Google LLC의 상표입니다. 기타 모든 회사명 및 제품명은 해당 업체의 상표일 수 있습니다.



현재 이 콘텐츠를 이용할 수 없습니다
이용할 수 있게 되면 이메일로 알려드리겠습니다.

감사합니다
이용할 수 있게 되면 이메일로 연락드리겠습니다.


한 번에 실습 1개만 가능
모든 기존 실습을 종료하고 이 실습을 시작할지 확인하세요.