
始める前に
- ラボでは、Google Cloud プロジェクトとリソースを一定の時間利用します
- ラボには時間制限があり、一時停止機能はありません。ラボを終了した場合は、最初からやり直す必要があります。
- 画面左上の [ラボを開始] をクリックして開始します

Create a bucket and upload a sample file
/ 20
Remove project access
/ 40
Add Storage permissions
/ 40
Create a bucket and upload a sample file
/ 20
Remove project access
/ 40
Add Storage permissions
/ 40


Google Cloud の Identity and Access Management(IAM)サービスを使用すると、Google Cloud リソースの権限を作成および管理できます。Cloud IAM は、一連の Google Cloud サービスに関するアクセス制御を 1 つのシステムに統合し、一貫性のあるオペレーションを提供します。
このラボでは、2 組の異なる認証情報でログインし、Google Cloud のプロジェクト オーナーのロールと閲覧者のロールで権限の付与と取り消しを行う方法を確認します。
このラボでは、次のタスクの実行方法について学びます。
これは入門レベルのラボで、Cloud IAM の予備知識はほとんど、またはまったく必要ありません。Cloud Storage の使用経験はこのラボで作業を進めるのに役立ちますが、必須ではありません。開始にあたっては、使用可能な .txt または .html 形式のファイルをご用意ください。Cloud IAM に関する高度な演習をお探しの場合は、Google Skills ラボの IAM のカスタムロールをご確認ください。
準備ができたら、以下の手順に沿ってラボ環境を設定します。
前述したように、このラボでは 2 組の認証情報を使用して、IAM ポリシーと、それぞれのロールで使用できる権限について説明します。
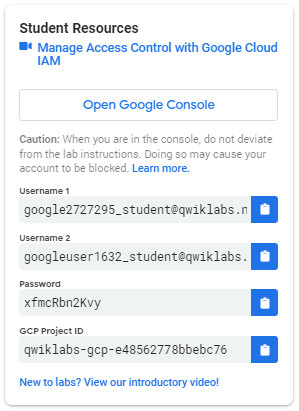
ラボの左側にあるラボへの接続パネルに、次のような認証情報のリストが表示されます。
ユーザー名 1 とユーザー名 2 の 2 つのユーザー名がありますのでご注意ください。これらは Cloud IAM での ID を示し、それぞれに異なるアクセス権限が割り当てられています。これらの「ロール」によって、自分が割り当てられたプロジェクトの Google Cloud リソースに対して、できることとできないことに関する制約が設定されます。
これで、ブラウザに新しい 2 つの Google Cloud コンソールタブが開き、その 1 つはユーザー名 1、もう 1 つはユーザー名 2 でログインした状態になります。
ブラウザタブでユーザー セッションが上書きされる場合や、どのユーザーがどのブラウザタブでログインしているのかわからなくなる場合があります。
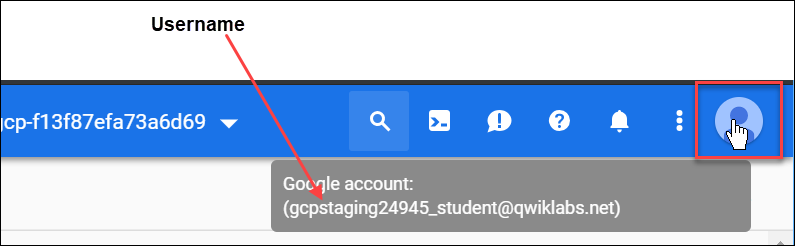
ブラウザタブにログインしているユーザーを確認するには、Google Cloud コンソールでユーザーのアバターにカーソルを合わせます。
ブラウザタブにログインしているユーザーをリセットするには:
このタスクでは、IAM コンソールを探索し、プロジェクト レベルの基本ロールを確認します。
基本ロールは 4 つあります。
これらは Google Cloud の基本ロール(旧称: 基本ロール(primitive roles))です。基本ロールはプロジェクト レベルの権限を設定するものです。別途指定しない限り、すべての Google Cloud サービスにわたるアクセスと管理が基本ロールを通じて行われます。
次の表は、Google Cloud IAM のドキュメント、基本ロールに書かれている定義の抜粋です。参照者、閲覧者、編集者、オーナーそれぞれのロールの権限が簡潔にまとめられています。
| 役割名 | 権限 |
|---|---|
roles/browser |
フォルダ、組織、IAM ポリシーなど、プロジェクトの階層を参照するための読み取りアクセス権。このロールには、プロジェクト内のリソースを表示する権限は含まれていません。 |
roles/viewer |
既存のリソースやデータを表示する(ただし変更は不可能)など、状態に影響しない読み取り専用アクションに必要な権限。 |
roles/editor |
すべての閲覧者権限と、状態を変更するアクション(既存のリソースの変更など)に必要な権限。 |
roles/owner |
すべての編集者権限と、次のアクションを実行するために必要な権限: • プロジェクトおよびプロジェクト内のすべてのリソースの権限とロールを管理する。 • プロジェクトの課金情報を設定する。 |
このプロジェクトのロールと権限の管理ができましたので、ユーザー名 1 にはプロジェクト オーナー(roles/owner)の権限があることになります。
次のように表示されます。
resourcemanager.projects.setIamPolicy)が必要であることを示すメッセージが表示されます。これは、Google Cloud でできることとできないことに IAM ロールがどのように影響するかを示す一例です。
このタスクでは、Cloud Storage バケットを作成し、IAM 権限をテストするためのサンプル ファイルをアップロードします。
Google Cloud コンソールの [Username 1] タブが開いていることを確認します。
| プロパティ | 値 |
|---|---|
| 名前 | [globally-unique-name](一意の名前を作成)を入力し、[続行] をクリックします。 |
| ロケーション タイプ | マルチリージョン |
バケット名をメモしてください。この値は、後のステップで使用します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
ユーザー名 2 には閲覧者のロールが付与されているため、プロジェクト内のリソース(Cloud Storage バケットなど)を表示するための読み取り専用アクセス権があります。
このタスクでは、ユーザー名 2 からプロジェクト閲覧者のロールを削除し、アクセス権が取り消されたことを確認します。
このユーザーがプリンシパルのリストから消去されていると、アクセス権が取り消されていることになります。
権限エラーが表示されます。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
このタスクでは、ユーザー名 2 に Storage オブジェクト閲覧者のロールを付与し、バケットへのアクセスをテストします。
ユーザー名 2 にはプロジェクト閲覧者のロールがないため、Google Cloud コンソールでプロジェクトや一般的なリソースを表示することはできません。ただし、このユーザーには、Storage オブジェクト閲覧者のロールを介した Cloud Storage への特定のアクセス権があります。
 )をクリックして、Cloud Shell コマンドラインを開きます。プロンプトが表示されたら、[続行] をクリックします。
[YOUR_BUCKET_NAME] は、先ほど作成したバケットの名前に置き換えます。次のような出力が返されます。
AccessDeniedException が表示される場合は、権限が反映されるまで 1 分ほど待ってから前のコマンドを再度実行します。これにより、ユーザー名 2 に Cloud Storage バケット オブジェクトの閲覧権限が付与されていることがわかります。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
このラボでは、Google Cloud IAM のプロジェクト レベルのロールについて学習し、ユーザーに IAM ロールを付与してから取り消す演習を行いました。
このラボは Qwik Start と呼ばれるラボシリーズの一部でもあります。「Qwik Start」と呼ばれるラボシリーズの一部でもあります。Google Skills カタログで「Qwik Start」を検索し、興味のあるラボを探してみてください。
Google Cloud トレーニングと認定資格を通して、Google Cloud 技術を最大限に活用できるようになります。必要な技術スキルとベスト プラクティスについて取り扱うクラスでは、学習を継続的に進めることができます。トレーニングは基礎レベルから上級レベルまであり、オンデマンド、ライブ、バーチャル参加など、多忙なスケジュールにも対応できるオプションが用意されています。認定資格を取得することで、Google Cloud テクノロジーに関するスキルと知識を証明できます。
マニュアルの最終更新日: 2026 年 8 月 13 日
ラボの最終テスト日: 2026 年 8 月 13 日
Copyright 2026 Google LLC. All rights reserved. Google および Google のロゴは Google LLC の商標です。その他すべての企業名および商品名はそれぞれ各社の商標または登録商標です。



このコンテンツは現在ご利用いただけません
利用可能になりましたら、メールでお知らせいたします

ありがとうございます。
利用可能になりましたら、メールでご連絡いたします


1 回に 1 つのラボ
既存のラボをすべて終了して、このラボを開始することを確認してください