
Before you begin
- Labs create a Google Cloud project and resources for a fixed time
- Labs have a time limit and no pause feature. If you end the lab, you'll have to restart from the beginning.
- On the top left of your screen, click Start lab to begin

Create a continuous export pipeline to Pub/Sub
/ 20
Export findings to a BigQuery dataset
/ 50
Export findings to a Cloud Storage bucket and create a BigQuery table
/ 30
Create a continuous export pipeline to Pub/Sub
/ 20
Export findings to a BigQuery dataset
/ 50
Export findings to a Cloud Storage bucket and create a BigQuery table
/ 30


Security Command Center (SCC) 安全監控平台可協助使用者:
本實驗室將說明如何透過 Security Command Center 服務分析資產及使用匯出功能。
在本實驗室,您將瞭解如何執行下列工作:
開始本實驗室前,建議您先熟悉下列項目:
請詳閱以下操作說明。實驗室活動會計時,且中途無法暫停。點選「Start Lab」後就會開始計時,顯示可使用 Google Cloud 資源的時間。
您將在真正的雲端環境完成實作實驗室活動,而不是模擬或示範環境。為此,我們會提供新的暫時憑證,供您在實驗室活動期間登入及存取 Google Cloud。
為了順利完成這個實驗室,請先確認:
按一下「Start Lab」按鈕。如果實驗室會產生費用,請在開啟的對話方塊中選取付款方式。右側的「Lab setup and access」面板會顯示下列項目:
請注意,實驗室計時器位於頁面頂端附近,會顯示剩餘時間。
按一下「Open Google Cloud console」。如果使用 Chrome 瀏覽器,也可以按一下滑鼠右鍵,選取「在無痕視窗中開啟連結」。
接著,實驗室會啟動相關資源,並開啟另一個分頁,顯示「登入」頁面。
提示:您可以在不同的視窗並排開啟分頁。
如有必要,請將下方的 Username 貼到「登入」對話方塊。
您也可以在「Lab setup and access」面板找到「Username」。
點選「下一步」。
複製下方的 Password,並貼到「歡迎使用」對話方塊。
您也可以在「Lab setup and access」面板找到「Password」。
點選「下一步」。
繼續點按後續頁面:
Google Cloud 控制台稍後會在這個分頁開啟。

Cloud Shell 是搭載多項開發工具的虛擬機器,提供永久的 5 GB 主目錄,而且在 Google Cloud 中運作。Cloud Shell 提供指令列存取權,方便您使用 Google Cloud 資源。
點按 Google Cloud 控制台頂端的「啟用 Cloud Shell」圖示 
系統顯示視窗時,請按照下列步驟操作:
連線建立完成即代表已通過驗證,而且專案已設為您的 Project_ID:
gcloud 是 Google Cloud 的指令列工具,已預先安裝於 Cloud Shell,並支援 Tab 鍵自動完成功能。
輸出內容:
輸出內容:
gcloud 的完整說明,請前往 Google Cloud 參閱 gcloud CLI 總覽指南。
Cymbal Bank 是一家美國零售銀行,在全美 50 州設有超過 2,000 家分行,以穩健的支付平台為基礎,提供全方位金融卡與信用卡服務。該傳統金融服務機構目前正積極推動數位轉型。
Cymbal Bank 成立於 1920 年,最初名為 Troxler。Troxler 當時投入大量資源開發 Cymbal Group 的專屬 ATM,因此 Cymbal Group 在 1975 年收購了該公司。隨著 Cymbal Bank 躍升為全國業界龍頭,他們將策略重心放在打造現代化客戶體驗,無論是分行的實體服務,還是 2014 年推出的數位應用程式,都力求與時俱進。該銀行在全美擁有 42,000 名員工,2019 年營收達 $240 億美元。
Cymbal Bank 有意整合集中式安全監控平台,以監控威脅並修復公司銀行應用程式中各項 Google Cloud 資源的安全漏洞。身為雲端資安工程師,您的工作是瞭解 Security Command Center 的匯出及分析功能,並向技術長說明該服務的優點。
Security Command Center 可透過多種方式將安全性發現項目匯出至外部資源,包括:
在這項工作,您會瞭解如何設定將發現項目持續匯出至 Pub/Sub。
持續匯出至 Pub/Sub 的功能,通常用於將發現項目轉送至外部安全管理系統,例如 Splunk 或 QRadar。
在本實驗室,您要將發現結果匯出至 Pub/Sub 主題,接著透過 Pub/Sub 訂閱項目擷取訊息,模擬應用程式的行為。
設定持續匯出前,請確認專案層級已啟用安全狀態分析 (SHA),這樣 Security Command Center 才會主動掃描專案中新建的資源,並發出發現項目。
開啟 Cloud Shell 工作階段
執行下列指令,為專案啟用安全狀態分析:
開始設定 SCC 匯出功能前,必須先建立 Pub/Sub 主題和訂閱項目。
Pub/Sub 並按下 Enter 鍵,點選最上方的搜尋結果「Pub/Sub」。export-findings-pubsub-topic。系統會自動開始建立 Pub/Sub 主題和相關訂閱項目。
點選左側選單的「訂閱項目」。
點選 export-findings-pubsub-topic-sub。如果沒有看到訂閱項目,請重新整理瀏覽器頁面。
資訊主頁會隨即顯示,呈現與這個訂閱項目內發布訊息相關的統計資料和指標。
前往 Cloud 控制台,依序點選「導覽選單」圖示 
點選「持續匯出」分頁標籤。
點選「建立 Pub/Sub 匯出作業」按鈕。
在「持續匯出項目名稱」部分,輸入 export-findings-pubsub。
在「持續匯出項目說明」部分,輸入 Continuous exports of Findings to Pub/Sub and BigQuery。
在「專案名稱」部分選取
在「選取 Cloud Pub/Sub 主題」欄位,選取 projects/
將發現項目查詢設為下列內容:
這項查詢可確保將所有新的 ACTIVE 和 NOT MUTED 發現項目轉送至新建立的 Pub/Sub 主題。
按一下「儲存」。
在「持續匯出」分頁標籤中,點選 export-findings-pubsub 匯出列,然後複製「服務帳戶」值。
您已建立匯出作業,從 Security Command Center 持續匯出至 Pub/Sub。
在本節中,您將建立新的發現項目,並檢查這些項目如何匯出至 Pub/Sub。
開啟新的 Cloud Shell 工作階段
執行下列指令,將 Pub/Sub 發布者角色授予 SCC 服務帳戶:
輸出內容:
ERROR: (gcloud.compute.instances.create) You do not currently have an active account selected」,請重新執行指令。這個指令會建立新的 VM 執行個體,並連結公開 IP 位址和預設服務帳戶。
執行這項活動後,三個新的安全漏洞發現項目會立即產生:
前往 Google Cloud 控制台,在標題列的搜尋欄位輸入 Pub/Sub 並按下 Enter 鍵,然後依序點選最上方的搜尋結果「Pub/Sub」> 左側選單的「訂閱項目」。
選取 export-findings-pubsub-topic-sub 訂閱項目。
點選「訊息」分頁標籤。
勾選「啟用確認訊息」核取方塊。
點選「提取」按鈕。
畫面上應會顯示這個訂閱項目的訊息清單,內容與「公開的 IP 位址」、「已使用預設服務帳戶」,以及「Compute 安全啟動功能已停用」安全漏洞有關。
從 Pub/Sub 訂閱項目提取訊息後,即可模擬出應用程式的行為,將這些訊息轉送至 Splunk 等其他安全監控系統。
點選「Check my progress」,確認目標已達成。
SCC 發現項目也能匯出至 BigQuery 資料集,這麼做有助建立分析資訊主頁,方便您查看貴組織最常出現的發現項目類型。
目前只能使用指令設定持續匯出作業 (無法在控制台設定)。
。確認輸出內容訊息大致如下。
輸出內容:
待您將新發現項目匯出至 BigQuery 後,SCC 會建立新資料表,這時便能啟動新的 SCC 發現項目。
在 SCC 建立的新發現項目會隨即匯出至 BigQuery。匯出管道將建立名為 findings 的新資料表來儲存發現項目。
隨後顯示的輸出內容應大致如下。
輸出內容:
點選「Check my progress」,確認目標已達成。
既有的成熟 Google Cloud 基礎架構往往已啟用 Security Command Center。啟用 SCC 後,系統會立即開始掃描現有的安全漏洞,最後可能會回報數千個在既有基礎架構找到的發現項目。
SCC 介面可能無法以最佳方式排序及篩選這類發現項目,如要分析,常見做法是將這些發現項目匯出至 BigQuery 資料庫。
雖然持續匯出功能會將新建立的發現項目直接串流至 BigQuery (如工作 2 所設定),但目前不支援從控制台將現有的歷史發現項目一次性直接匯出至 BigQuery。不過,您可以將現有發現項目以 JSONL 資料的形式匯出至 Cloud Storage bucket,然後將該資料載入 BigQuery。
如要將現有的發現項目匯出至 BigQuery 介面,必須先匯出至 Cloud Storage bucket。 在本節中,您將建立 Storage bucket。
在本節中,您將匯出發現項目,以用於 BigQuery 資料庫。
前往 Cloud 控制台,依序點選「導覽選單」圖示
點選「匯出」按鈕。
在下拉式選單選取「Cloud Storage」。
在「專案名稱」部分,選取專案 ID
接著點選「瀏覽」按鈕,選取匯出路徑。
點選「scc-export-bucket-
將檔案名稱設為 findings.jsonl,然後點選「選取」。
在「格式」下拉式選單,選取「JSONL」JSONL。
將「日期範圍」設為「不限時間」,並將「發現項目查詢」設為:
在本節中,您將使用匯出的發現項目資料,在 BigQuery 建立資料表。
前往 Cloud 控制台,依序點選「導覽選單」圖示
在「Explorer」窗格中,點選「+ 新增資料」。
在「新增資料」視窗中,選取「Google Cloud Storage」,然後點選「載入至 BigQuery」 (或在「Explorer」窗格中展開專案
在「建立資料表」窗格中,指定下列參數:
| 設定 | 值 |
|---|---|
| Create table from | Google Cloud Storage |
| 從 GCS bucket 選取檔案或使用 URI 模式 | scc-export-bucket- |
| 檔案格式 | JSONL (以換行符號分隔的 JSON) |
| 專案 | |
| 資料集 | continuous_export_dataset |
| 資料表 | old_findings |
| 資料表類型 | 原生資料表 |
| 結構定義 | 啟用「以文字形式編輯」切換按鈕 |
點選「建立資料表」按鈕。
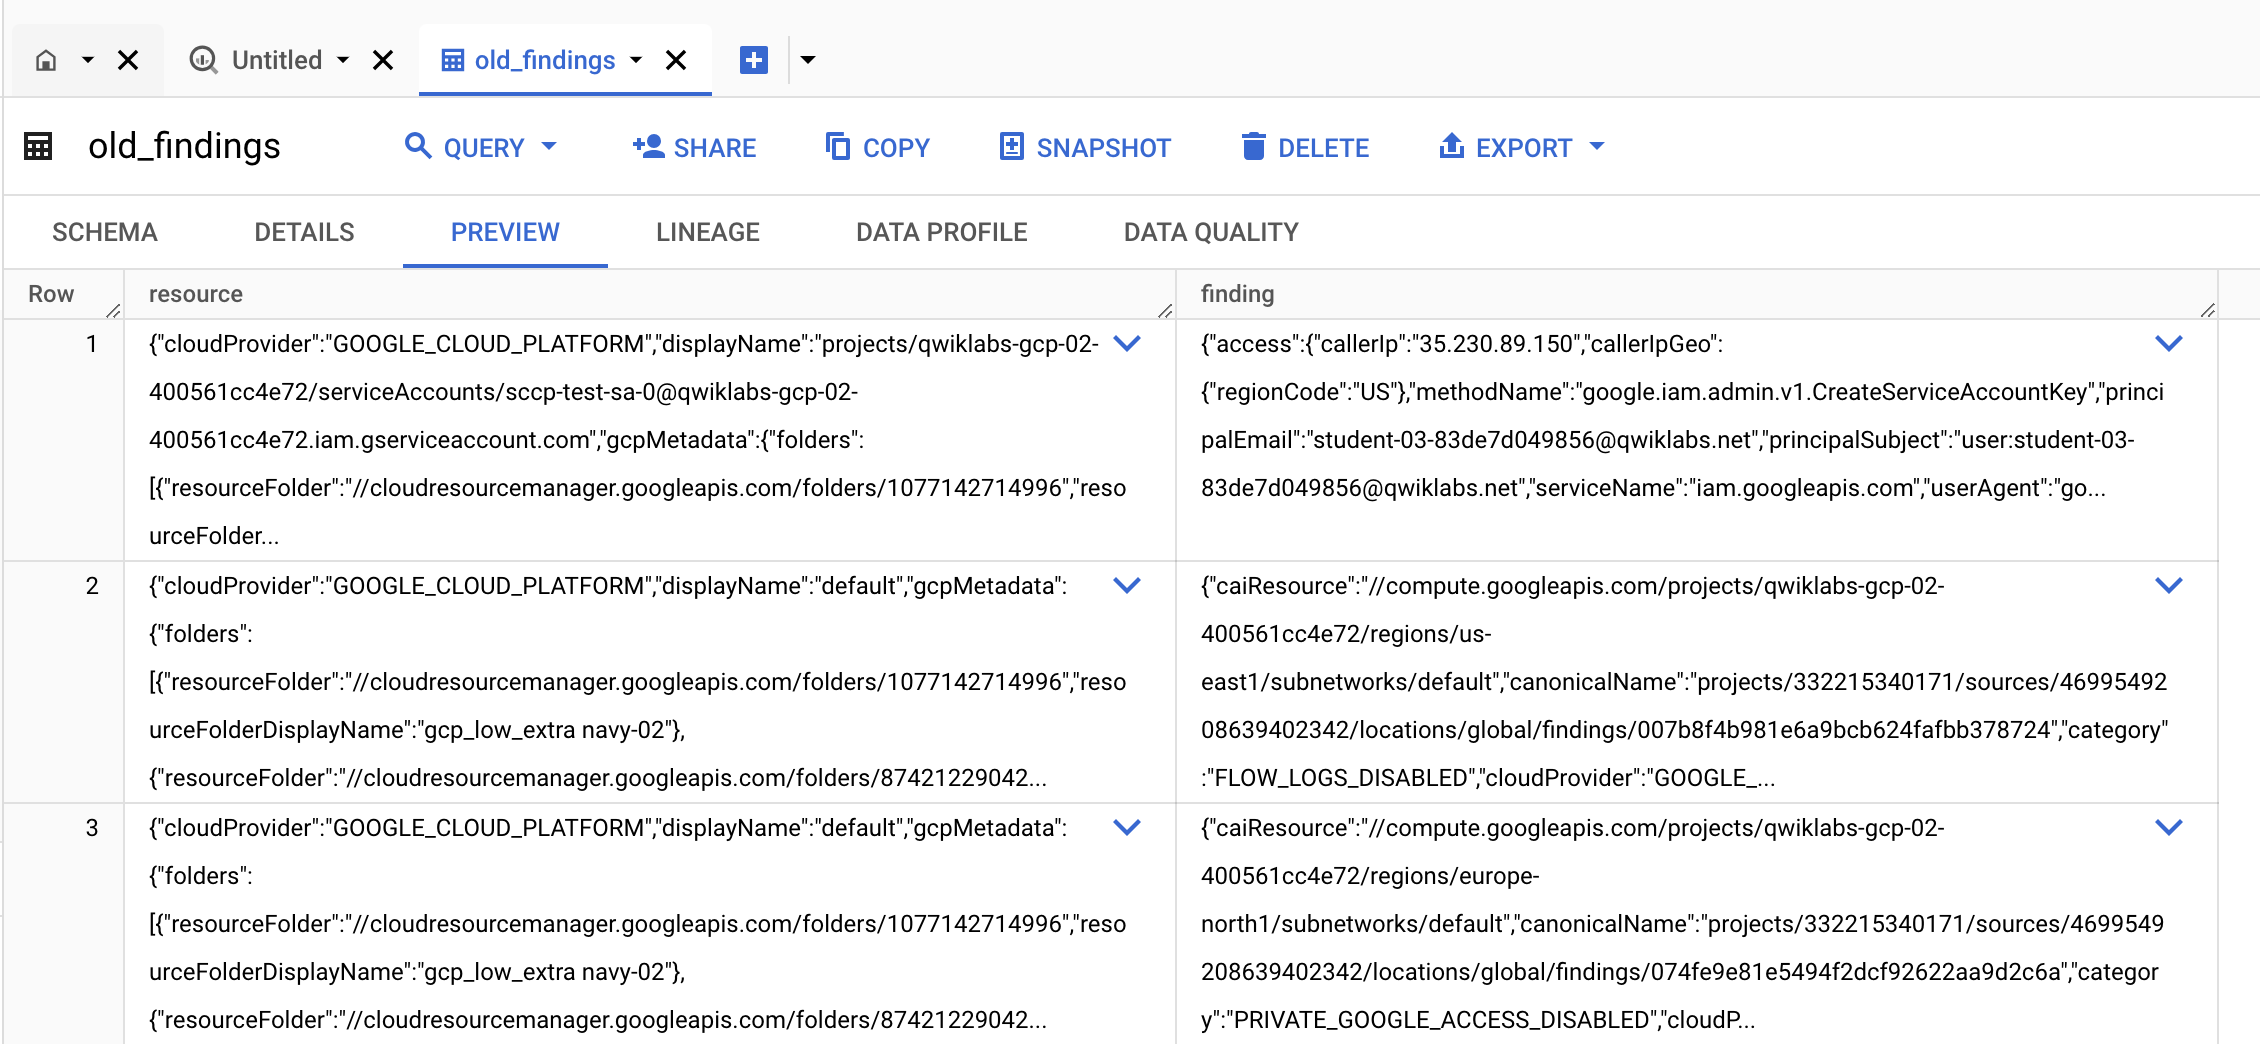
新資料表建立完成後,點選通知中的「前往資料表」連結 (或在「Explorer」窗格中,依序前往「continuous_export_dataset」>「old_findings」)。
點選「預覽」分頁標籤,確認可以查看現有發現項目。
點選「Check my progress」,確認目標已達成。
在本實驗室,您學會如何使用 Security Command Center 分析資產,並將發現項目匯出至 BigQuery。
協助您瞭解如何充分運用 Google Cloud 的技術。我們的課程會介紹專業技能和最佳做法,讓您可以快速掌握要領並持續進修。我們提供從基本到進階等級的訓練課程,並有隨選、線上和虛擬課程等選項,方便您抽空參加。認證可協助您驗證及證明自己在 Google Cloud 技術方面的技能和專業知識。
使用手冊上次更新日期:2026 年 10 月 2 日
實驗室上次測試日期:2026 年 10 月 2 日
Copyright 2026 Google LLC 保留所有權利。Google 和 Google 標誌是 Google LLC 的商標,其他公司和產品名稱則有可能是其關聯公司的商標。



This content is not currently available
We can notify you via email when it becomes available

Great!
We can contact you via email if it becomes available


One lab at a time
Confirm to end all existing labs and start this one