
始める前に
- ラボでは、Google Cloud プロジェクトとリソースを一定の時間利用します
- ラボには時間制限があり、一時停止機能はありません。ラボを終了した場合は、最初からやり直す必要があります。
- 画面左上の [ラボを開始] をクリックして開始します

Create VPC network
/ 10
Create VPC subnet
/ 10
Create VPC firewall rules
/ 20
Create Firewall rule 5 (environment access)
/ 10
Create Firewall rule 6 (system access)
/ 10
Create Static IP address
/ 20
Create Cloud NAT service
/ 20
Create VPC network
/ 10
Create VPC subnet
/ 10
Create VPC firewall rules
/ 20
Create Firewall rule 5 (environment access)
/ 10
Create Firewall rule 6 (system access)
/ 10
Create Static IP address
/ 20
Create Cloud NAT service
/ 20


このラボでは、Google Cloud 上に SAP ランディング ゾーンの大部分を構築するために必要な、さまざまな Google Cloud サービスとリソースのデプロイを含め、ネットワーク関連の主なアクティビティについて学習します。
このラボのタスクは、提供された模擬 SAP 環境をホストするネットワークを計画・デプロイするうえで必要なアクティビティに基づいています。
このラボでは、次の方法について学びます。
こちらの説明をお読みください。ラボには時間制限があり、一時停止することはできません。タイマーは、Google Cloud のリソースを利用できる時間を示しており、[ラボを開始] をクリックするとスタートします。
このハンズオンラボでは、シミュレーションやデモ環境ではなく実際のクラウド環境を使って、ラボのアクティビティを行います。そのため、ラボの受講中に Google Cloud にログインおよびアクセスするための、新しい一時的な認証情報が提供されます。
このラボを完了するためには、下記が必要です。
[ラボを開始] ボタンをクリックします。ラボの料金をお支払いいただく必要がある場合は、表示されるダイアログでお支払い方法を選択してください。 右側の [ラボの設定とアクセス] パネルには、以下が表示されます。
ラボのタイマーはページの上部に表示され、残り時間が示されます。
[Google Cloud コンソールを開く] をクリックします(Chrome ブラウザを使用している場合は、右クリックして [シークレット ウィンドウで開く] を選択します)。
ラボでリソースがスピンアップし、別のタブで [ログイン] ページが表示されます。
ヒント: タブをそれぞれ別のウィンドウで開き、並べて表示しておきましょう。
必要に応じて、下のユーザー名をコピーして、[ログイン] ダイアログに貼り付けます。
[ラボの設定とアクセス] パネルでもユーザー名を確認できます。
[次へ] をクリックします。
以下のパスワードをコピーして、[ようこそ] ダイアログに貼り付けます。
[ラボの設定とアクセス] パネルでもパスワードを確認できます。
[次へ] をクリックします。
その後のページはクリックして先に進みます。
しばらくすると、このタブで Google Cloud コンソールが開きます。

Cloud Shell は、開発ツールと一緒に読み込まれる仮想マシンです。5 GB の永続ホーム ディレクトリが用意されており、Google Cloud で稼働します。Cloud Shell を使用すると、コマンドラインで Google Cloud リソースにアクセスできます。
Google Cloud コンソールの上部にある「Cloud Shell をアクティブにする」アイコン 
ウィンドウで次の操作を行います。
接続した時点で認証が完了しており、プロジェクトに各自の Project_ID、
gcloud は Google Cloud のコマンドライン ツールです。このツールは、Cloud Shell にプリインストールされており、タブ補完がサポートされています。
出力:
出力:
gcloud ドキュメントの全文については、gcloud CLI の概要ガイドをご覧ください。
必須ではありませんが、このラボでの学習効果を最大限に高めるために、まず次のラボを完了することをおすすめします。
このラボでは、以下の「ランディング ゾーン」のトピックを中心に学習します。
このラボでは、Google Cloud 上に「SAP ランディング ゾーン」の大部分を構築するために必要な、さまざまな Google Cloud サービスとリソースのデプロイを含めた主なアクティビティの例を取り上げます。
このラボのアクティビティは、それぞれが次のアクティビティの基礎となるため、記載されている順序通りに進める必要があります。これは、Google Cloud リソース間に依存関係がある実際のシナリオを想定したもので、修正が発生した場合にはその作業に多大な労力を要する可能性があるため、各手順を正確に実行することの重要性を示すものです。
Google Cloud は、Google Cloud リソースのデプロイに使用できるさまざまなオプションをサポートしています。その一部を紹介します。
gcloud など)お客様固有の「SAP ランディング ゾーン」にどのオプションを採用するかは、設計プロセスで決定されます。
このラボでは、すべてのアクティビティをコマンドラインから実行することを前提としており、必要なコマンドラインの手順も提供されます。ただし、受講者はサポートされている任意のオプションを使用してアクティビティを実行することもできます。他のオプションが利用可能な場合は、その構文の説明を含む「クイックスタート」オンライン ドキュメントへの関連リンクが提供されます。
このラボでは、すべてのリソースにサンプルの命名規則が提供されます(詳しくは、事前資料に記載されている命名規則のセクションと表を参照してください)。アクティビティの大部分では、提示された命名規則と構成仕様に従って Google Cloud リソースをデプロイする必要があります。これは、実際のシナリオでの運用が想定されているためです。ラボのアクティビティは、想定される命名と記載されている構成仕様の両方に完全に準拠している場合にのみ、完了とみなされます。
各パラメータ値が何に関連しているかをわかりやすくするために、次の色分けを採用しています。
このラボの制限時間は 60 分です。制限時間が経過すると、ラボ環境は自動的にシャットダウンされ、デプロイされたリソースはすべて削除されます。ラボを再開する場合は、すべてのタスクを最初から実行する必要があります。
すべてのタスクを完了するのに十分な時間を確保するため、[ラボを開始] をクリックする前に、次のことを行うことを強くおすすめします。
受講者がこのラボのアクティビティを具体的にイメージして、自分の SAP 環境に関連付けられるように、アクティビティのベースとなる模擬の SAP 環境が用意されています。
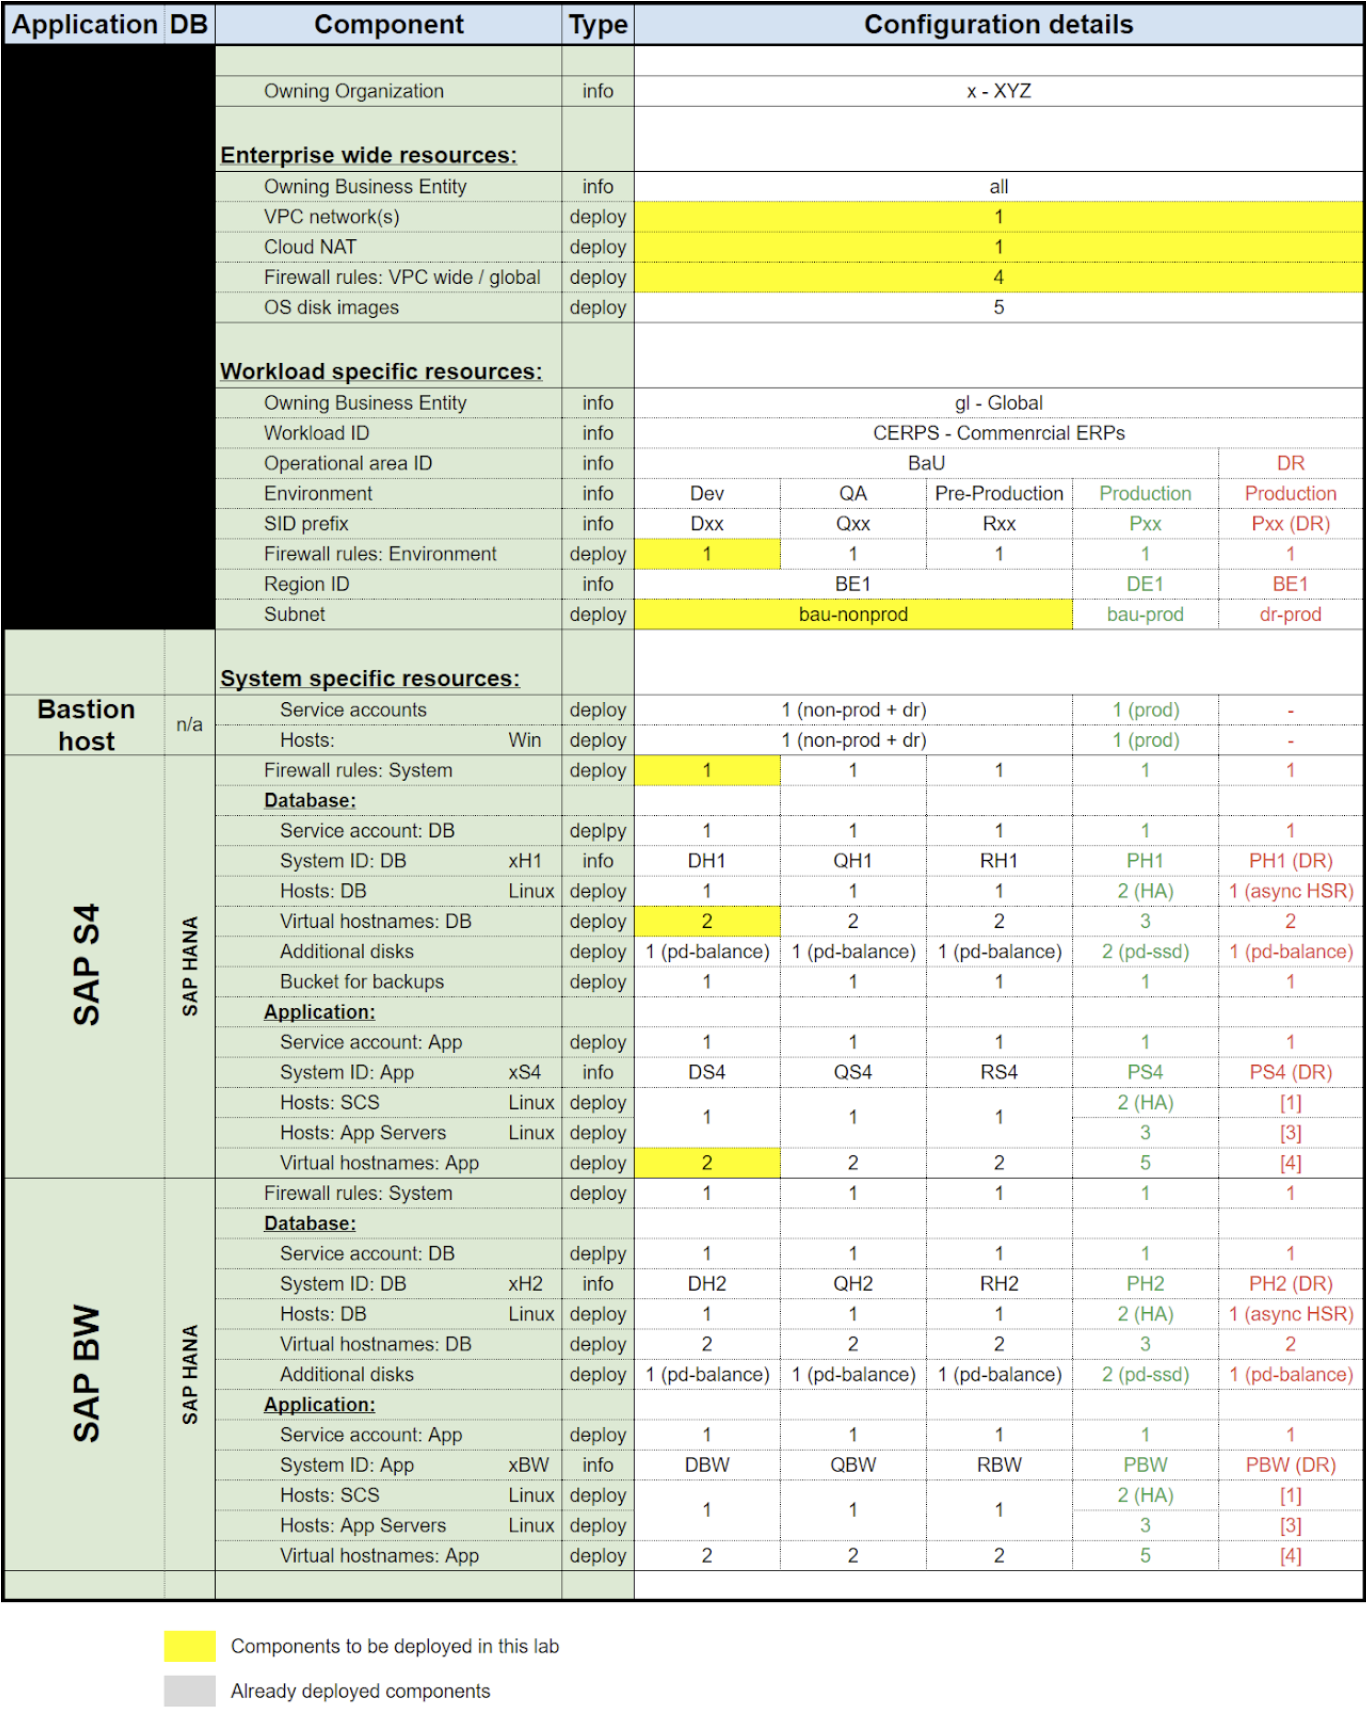
次の表は、このラボのベースとなる SAP 環境属性の主な構成を示しています。事前資料に記載されている命名規則の表と併せて参照してください。
黄色で示されているコンポーネントは、このラボのアクティビティを通じてデプロイされるものです。
お客様のクラウド「オンボーディング」ジャーニーに関する実際の状況について詳しくは、「ラボの事前資料: 「Google Cloud 上の SAP」オンボーディング」をご覧ください。
お客様の環境で採用されているネットワーク設計パターンによっては、設計要件を満たすために、少なくとも 1 つのサブネットを持つ 1 つ以上の VPC ネットワークをデプロイする必要がある場合があります。
事前資料で説明したように、「ネットワーク構成」の設計は「クラウドの基盤」に関するトピックの一つです。
サポートされている VPC ネットワーク設計パターンは多数あり、それぞれメリットとデメリット、制約を伴うものがあります。実際のシナリオでは、お客様は現在および将来のあらゆるワークロードにわたる特定のニーズに最適に対応できるよう、ネットワークの設計要件を慎重検討する必要があります。適切なネットワーク設計を採用するためには、十分なスキルを持つネットワーク スペシャリストの協力が必要です。
後からネットワーク設計を変更すると、大きな混乱が生じ、多大な労力がかかる可能性があります。
必要な「VPC ネットワーク」を正常にデプロイできるようにするには、このアクティビティに進む前に、次の依存関係を正しくデプロイしておく必要があります。
<01> - 会社 ID
<02> - ビジネス エンティティ ID
<03> - VPC の短い説明
<04> - VPC カウント識別子
<01> - 会社
<02> - ビジネス エンティティ ID
<03> - VPC の説明
<04> - VPC カウント識別子
サポートされている方法を使用して、「VPC ネットワーク」を次の構成でデプロイします。
#01 / 01:
| パラメータ | 値 |
|---|---|
| ID | xall-vpc--vpc-01 |
| VPC の説明 | XYZ-all VPC ネットワーク = 標準 VPC ネットワーク - 01 |
| サブネット モード | カスタム |
| ルーティング モード | グローバル |
コマンド 01/01 - 「VPC ネットワーク」を作成する:
(出力例)
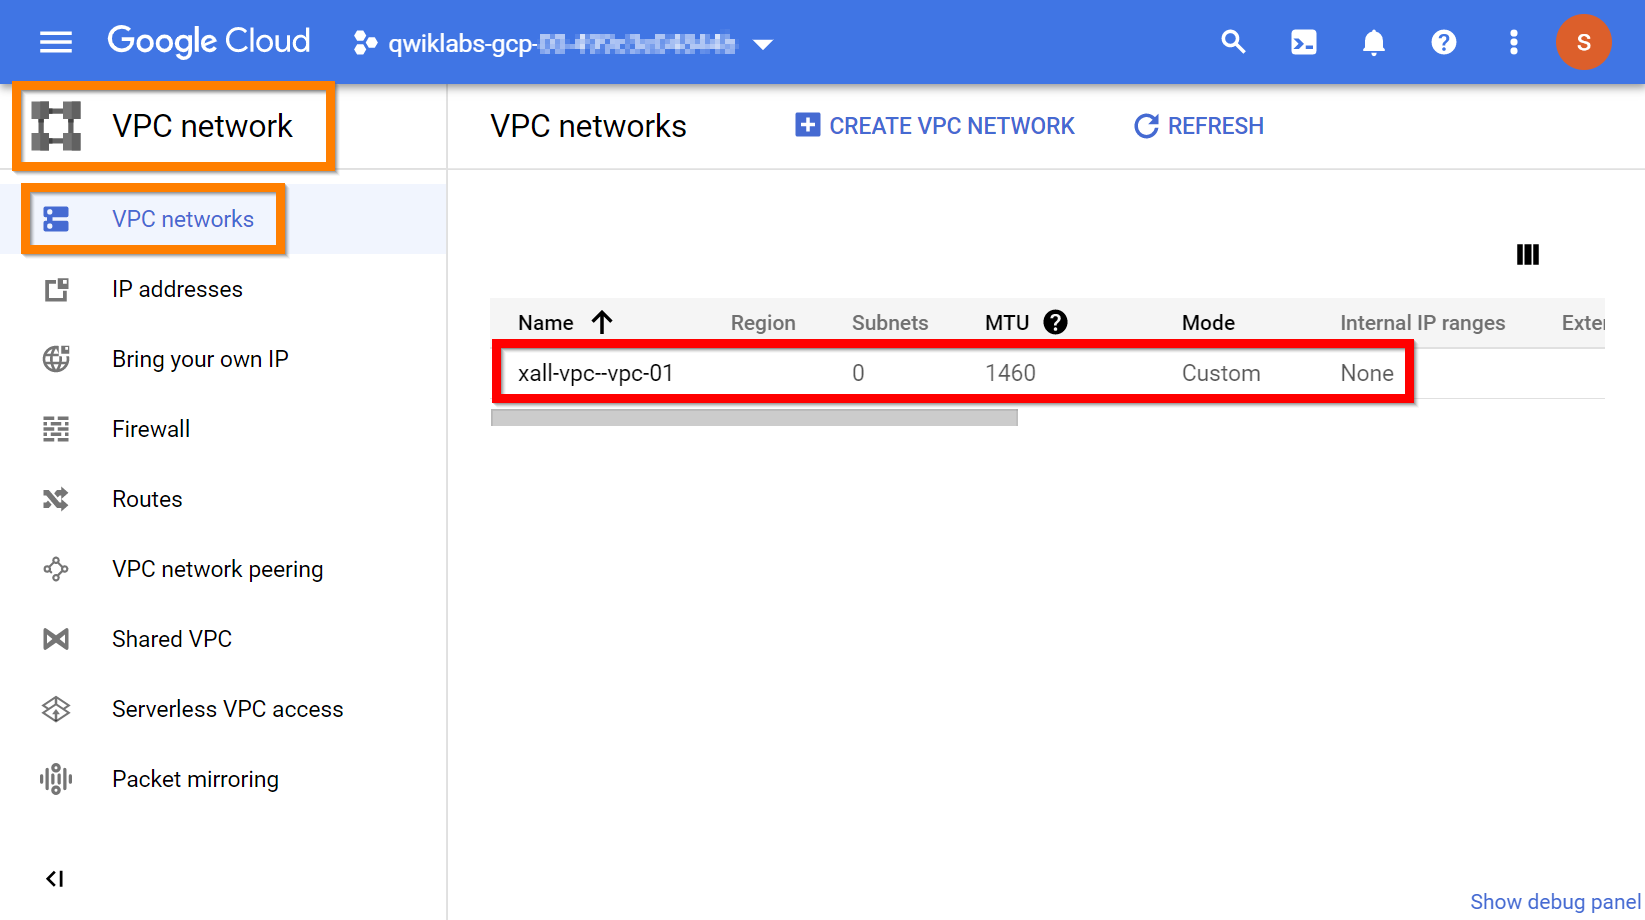
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [VPC ネットワーク] -> [VPC ネットワーク] の順に選択し、「VPC ネットワーク」がデプロイされていることを確認します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
新しい SAP 環境(例: DR)や SAP 運用環境(プロジェクト環境など)がデプロイされると、既存の VPC ネットワークにサブネットを追加する必要が生じる場合があります。
VPC ネットワーク内のサブネット レイアウトに影響を及ぼす要因は多数あります。
サブネットの作成とメンテナンスは通常、中央のネットワーク管理チームによって、適切なセキュリティと設計基準を適用しながら管理されます。通常、SAP チームはネットワーク管理チームと連携して、実際の状況下でワークロード固有のサブネット レイアウトを定義する必要があります。
このラボで提供されるサブネット レイアウトは、一般的に見られる実際のシナリオに基づいています。ただし、サブネットとリソースをデプロイする前に、お客様自身が独自の環境を評価してください。
必要な VPC「サブネット」を正常にデプロイできるようにするには、このアクティビティに進む前に、次の依存関係を正しくデプロイしておく必要があります。
<01> - 会社 ID
<02> - ビジネス エンティティ ID
<03> - ワークロード ID
<04> - 運用エリア ID
<05> - 環境 ID
<06> - ホスティング リージョン ID
<07> - サブネット カウント識別子
<01> - 会社
<02> - ビジネス エンティティ ID
<03> - ワークロード ID
<04> - 運用エリア ID
<05> - 環境 ID
<06> - ホスティング リージョン ID
<07> - サブネット カウント識別子
サポートされている方法を使用して、VPC「サブネット」を次の構成でデプロイします。
#01 / 01:
| パラメータ | 値 |
|---|---|
| ID | xgl-subnet--cerps-bau-nonprd--be1-01 |
| 説明 | XYZ-Global サブネット = CERPS-BaU-NonProd - ベルギー 1(GCP)- 01 |
| VPC ネットワーク | xall-vpc--vpc-01 |
| リージョン | |
| IP 範囲 | 10.1.1.0/24 |
コマンド 01/01 - VPC「サブネット」を作成する:
(出力例)
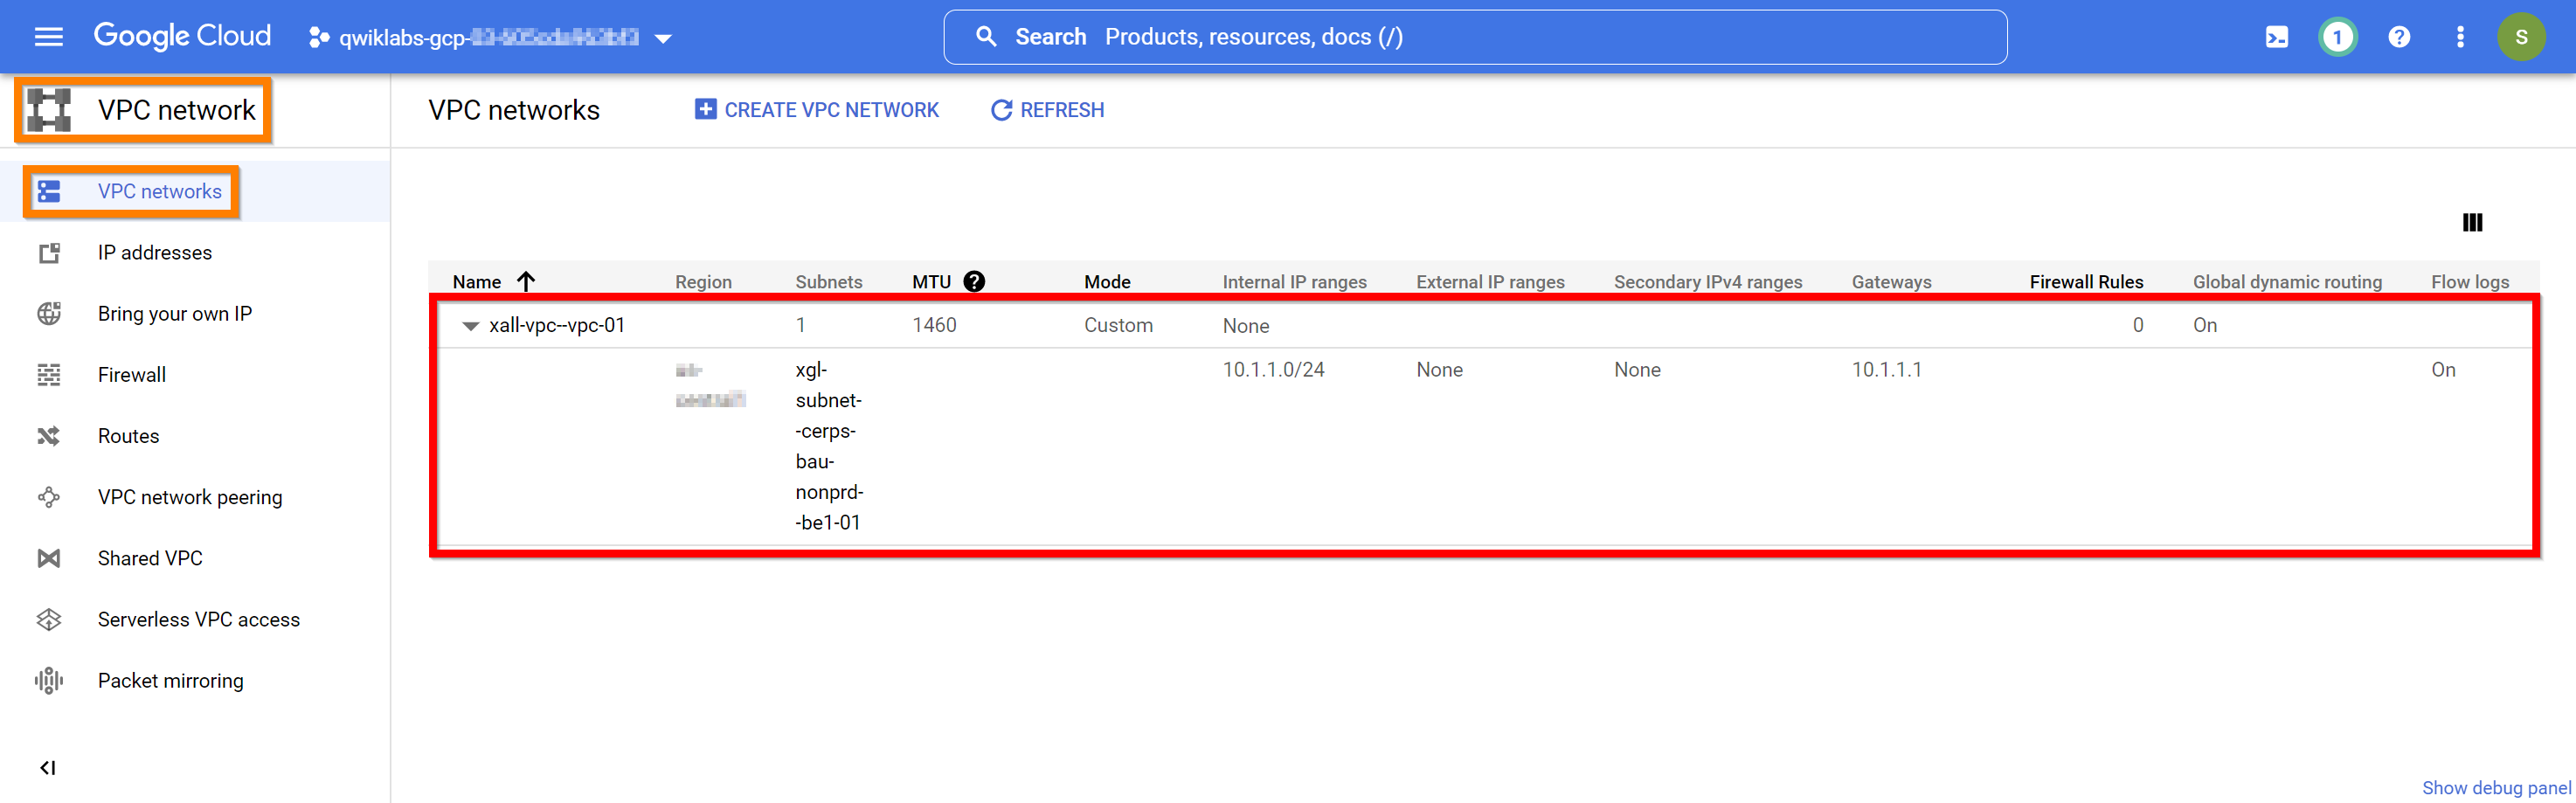
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [VPC ネットワーク] -> [VPC ネットワーク] の順に選択し、VPC「サブネット」がデプロイされていることを確認します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
SAPがホストするすべてのリソースにはネットワークアクセスが必要です。どのようなネットワーク アクセスを許可するかを制御するには、VPC ファイアウォール ルールを定義する必要があります。さまざまなユーザー アクセスを有効にするには、ネットワーク全体に適用されるファイアウォール ルールが必要になります。
VPC ファイアウォール ルールは通常、中央のネットワーク管理チームによって、適切なセキュリティ基準を適用しながら管理されます。通常、SAP チームはネットワーク管理チームと連携して、実際の状況下で「ユーザー アクセス」、「環境全体のアクセス」、「システム間のアクセス」といったワークロード固有の VPC ファイアウォール ルールを定義する必要があります。
Google Cloud は、VPC ファイアウォール ルールを定義するためのさまざまなオプションをサポートしており、それぞれメリットとデメリット、制約を伴うものがあります。Google Cloud リソースは、複数の異なるオプションを使用して定義された複数の VPC ファイアウォール ルールによって保護できます。
必要な VPC「ファイアウォール ルール」を正常にデプロイできるようにするには、このアクティビティに進む前に、次の依存関係を正しくデプロイしておく必要があります。
<01> - vpc id
<02> - 会社 ID
<03> - ビジネス エンティティ ID
<04> - ファイアウォール アクション ID
<05> - ユーザー アクセスの簡単な説明
<06> - ファイアウォールのバージョン番号
<01> - VPC ID
<02> - 会社
<03> - ビジネス エンティティ ID
<04> - ファイアウォールのアクション
<05> - ユーザー アクセスの説明
<06> - ファイアウォールのバージョン番号
サポートされている方法を使用して、VPC「ファイアウォール ルール」を次の構成でデプロイします。
#01 / 04:
| パラメータ | 値 |
|---|---|
| ID | xall-vpc--vpc-01--xall-fw--user--a--linux--v01 |
| 説明 | xall-vpc--vpc-01 - XYZ-all ファイアウォール ルール = ユーザー アクセス - 標準 Linux アクセスを許可 - バージョン 01 |
| VPC ネットワーク | xall-vpc--vpc-01 |
| 優先度 | 1000 |
| 方向 | ingress |
| アクション | allow |
| ターゲットタグ | xall-vpc--vpc-01--xall-fw--user--a--linux--v01 |
| ソースフィルタ | source-ranges |
| ソース | 0.0.0.0/0 |
| ネットワーク ポート | tcp:22,icmp |
#02 / 04:
| パラメータ | 値 |
|---|---|
| ID | xall-vpc--vpc-01--xall-fw--user--a--windows--v01 |
| 説明 | xall-vpc--vpc-01 - XYZ-all ファイアウォール ルール = ユーザー アクセス - 標準の Windows アクセスを許可 - バージョン 01 |
| VPC ネットワーク | xall-vpc--vpc-01 |
| 優先度 | 1000 |
| 方向 | ingress |
| アクション | allow |
| ターゲットタグ | xall-vpc--vpc-01--xall-fw--user--a--windows--v01 |
| ソースフィルタ | source-ranges |
| ソース | 0.0.0.0/0 |
| ネットワーク ポート | tcp:3389,icmp |
#03 / 04:
| パラメータ | 値 |
|---|---|
| ID | xall-vpc--vpc-01--xall-fw--user--a--sapgui--v01 |
| 説明 | xall-vpc--vpc-01 - XYZ-all ファイアウォール ルール = ユーザー アクセス - SAPGUI アクセスを許可 - バージョン 01 |
| VPC ネットワーク | xall-vpc--vpc-01 |
| 優先度 | 1000 |
| 方向 | ingress |
| アクション | allow |
| ターゲットタグ | xall-vpc--vpc-01--xall-fw--user--a--sapgui--v01 |
| ソースフィルタ | source-ranges |
| ソース | 0.0.0.0/0 |
| ネットワーク ポート | tcp:3200-3299,tcp:3600-3699 |
#04/04:
| パラメータ | 値 |
|---|---|
| ID | xall-vpc--vpc-01--xall-fw--user--a--sap-fiori--v01 |
| 説明 | xall-vpc--vpc-01 - XYZ-all ファイアウォール ルール = ユーザー アクセス - SAP Fiori アクセスを許可 - バージョン 01 |
| VPC ネットワーク | xall-vpc--vpc-01 |
| 優先度 | 1000 |
| 方向 | ingress |
| アクション | allow |
| ターゲットタグ | xall-vpc--vpc-01--xall-fw--user--a--sap-fiori--v01 |
| ソースフィルタ | source-ranges |
| ソース | 0.0.0.0/0 |
| ネットワーク ポート | tcp:80,tcp:8000-8099,tcp:443,tcp:4300-44300 |
コマンド 01/01 - VPC「ファイアウォール ルール」を作成する:
(出力例)
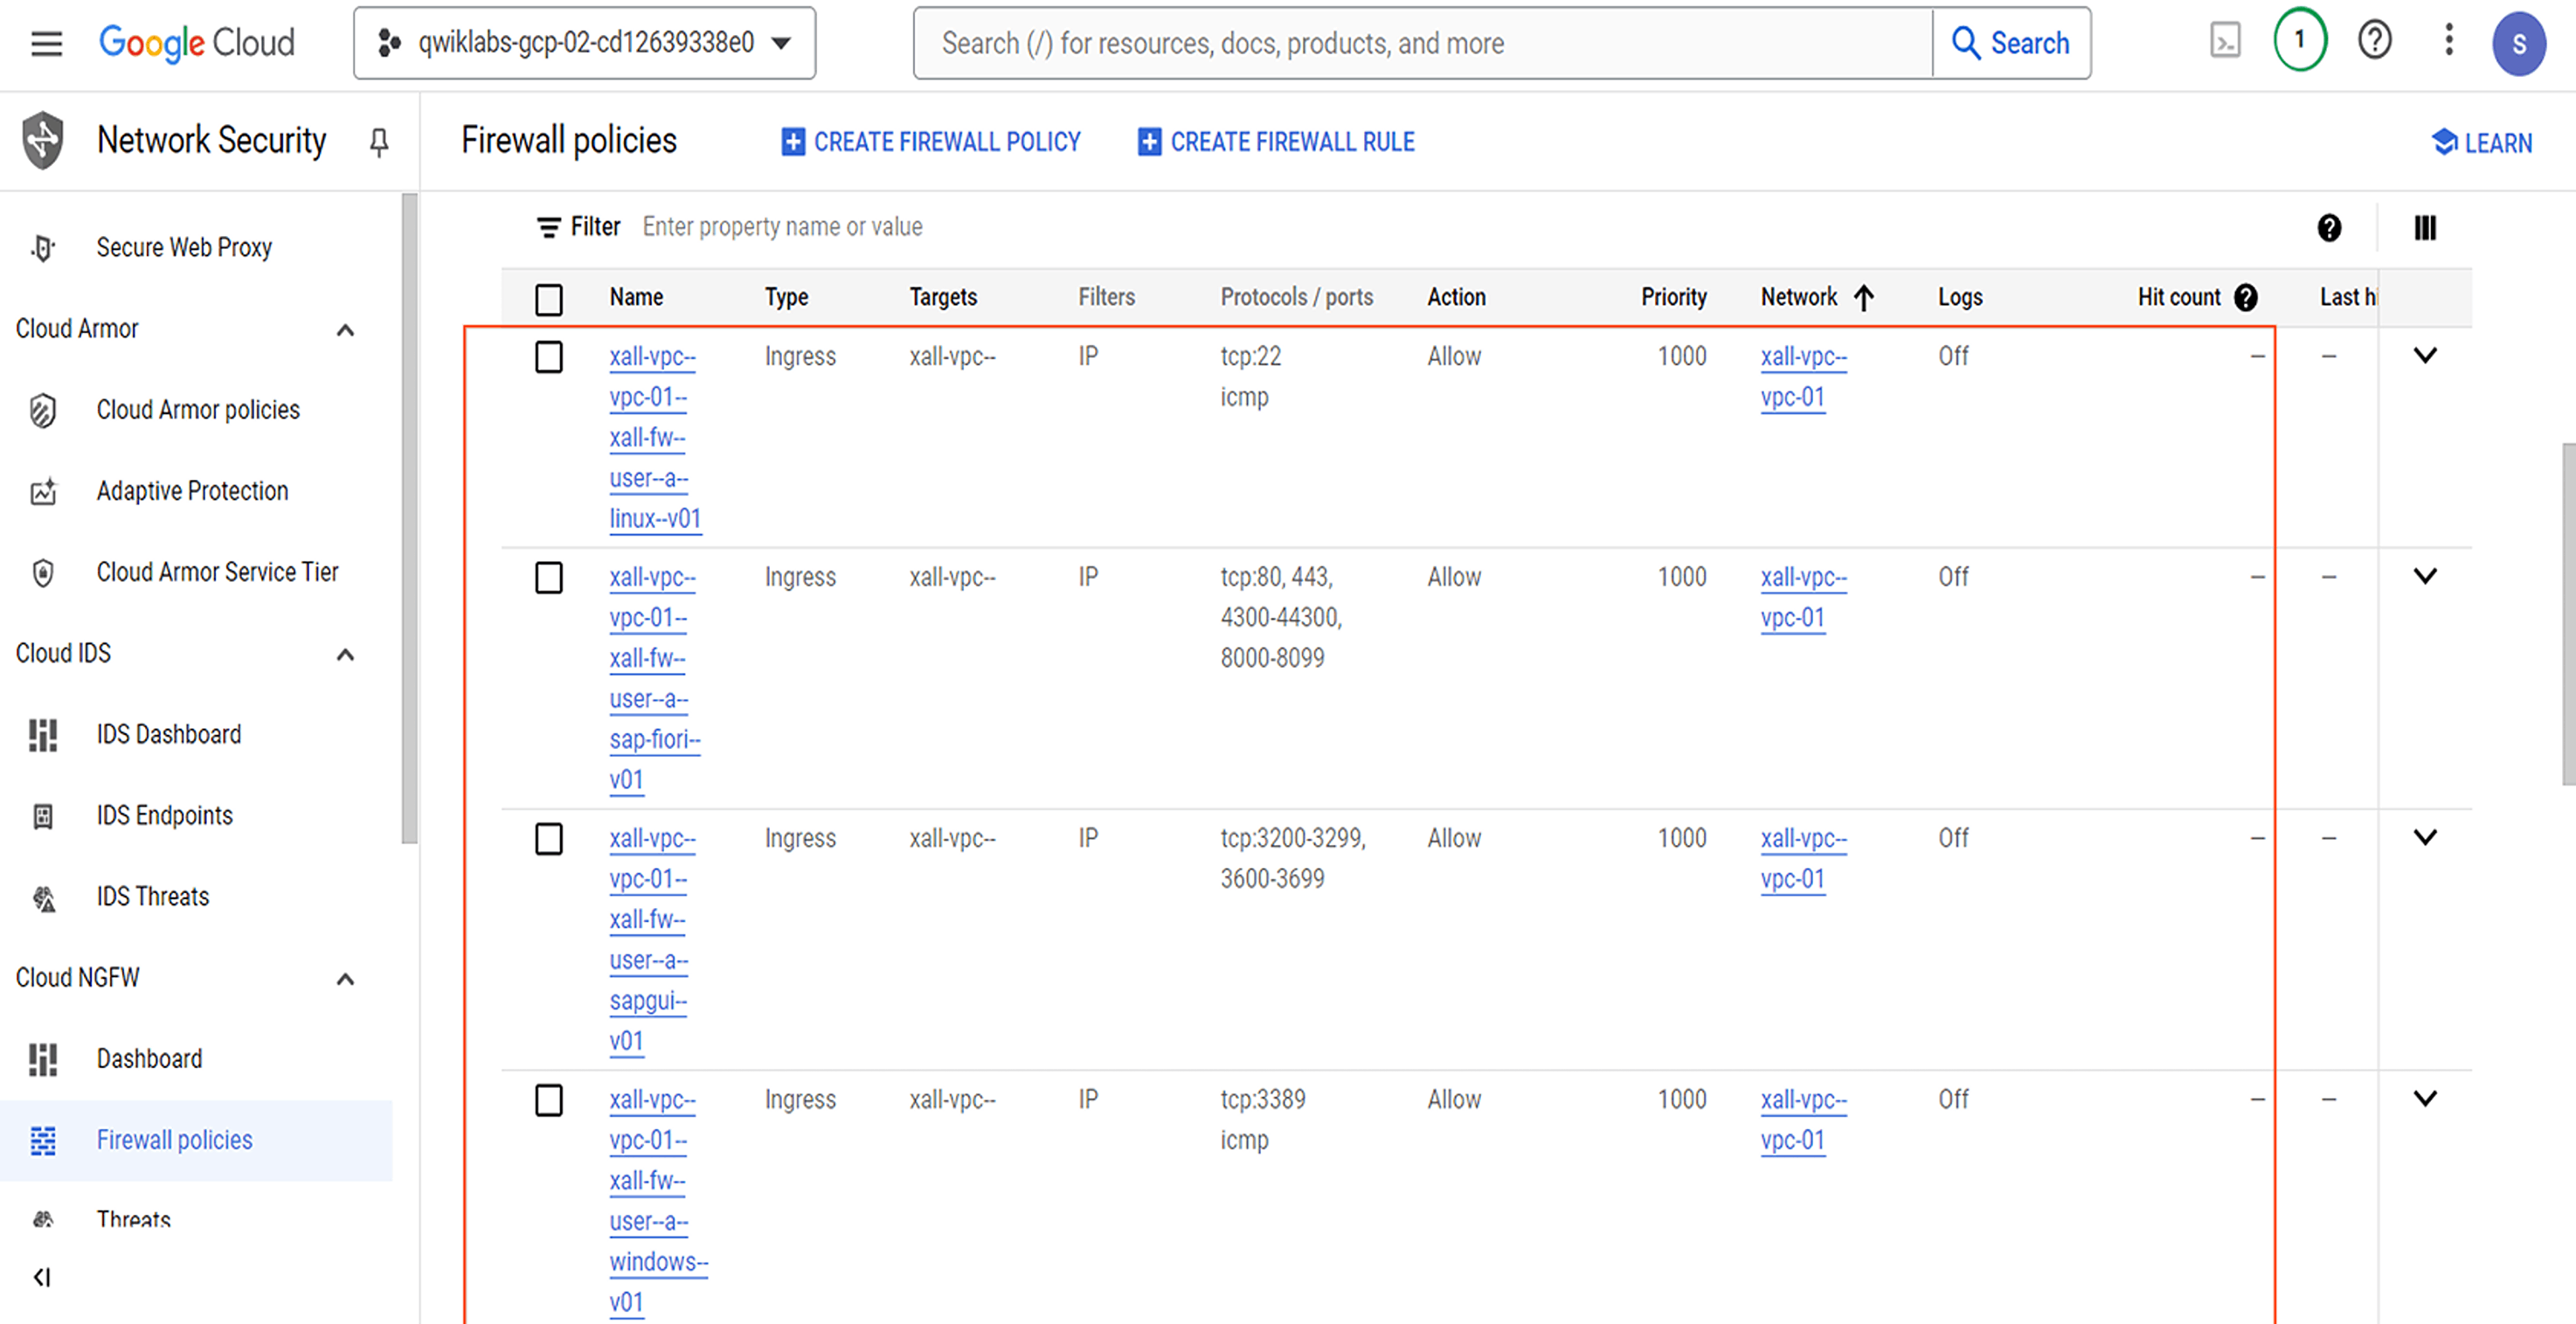
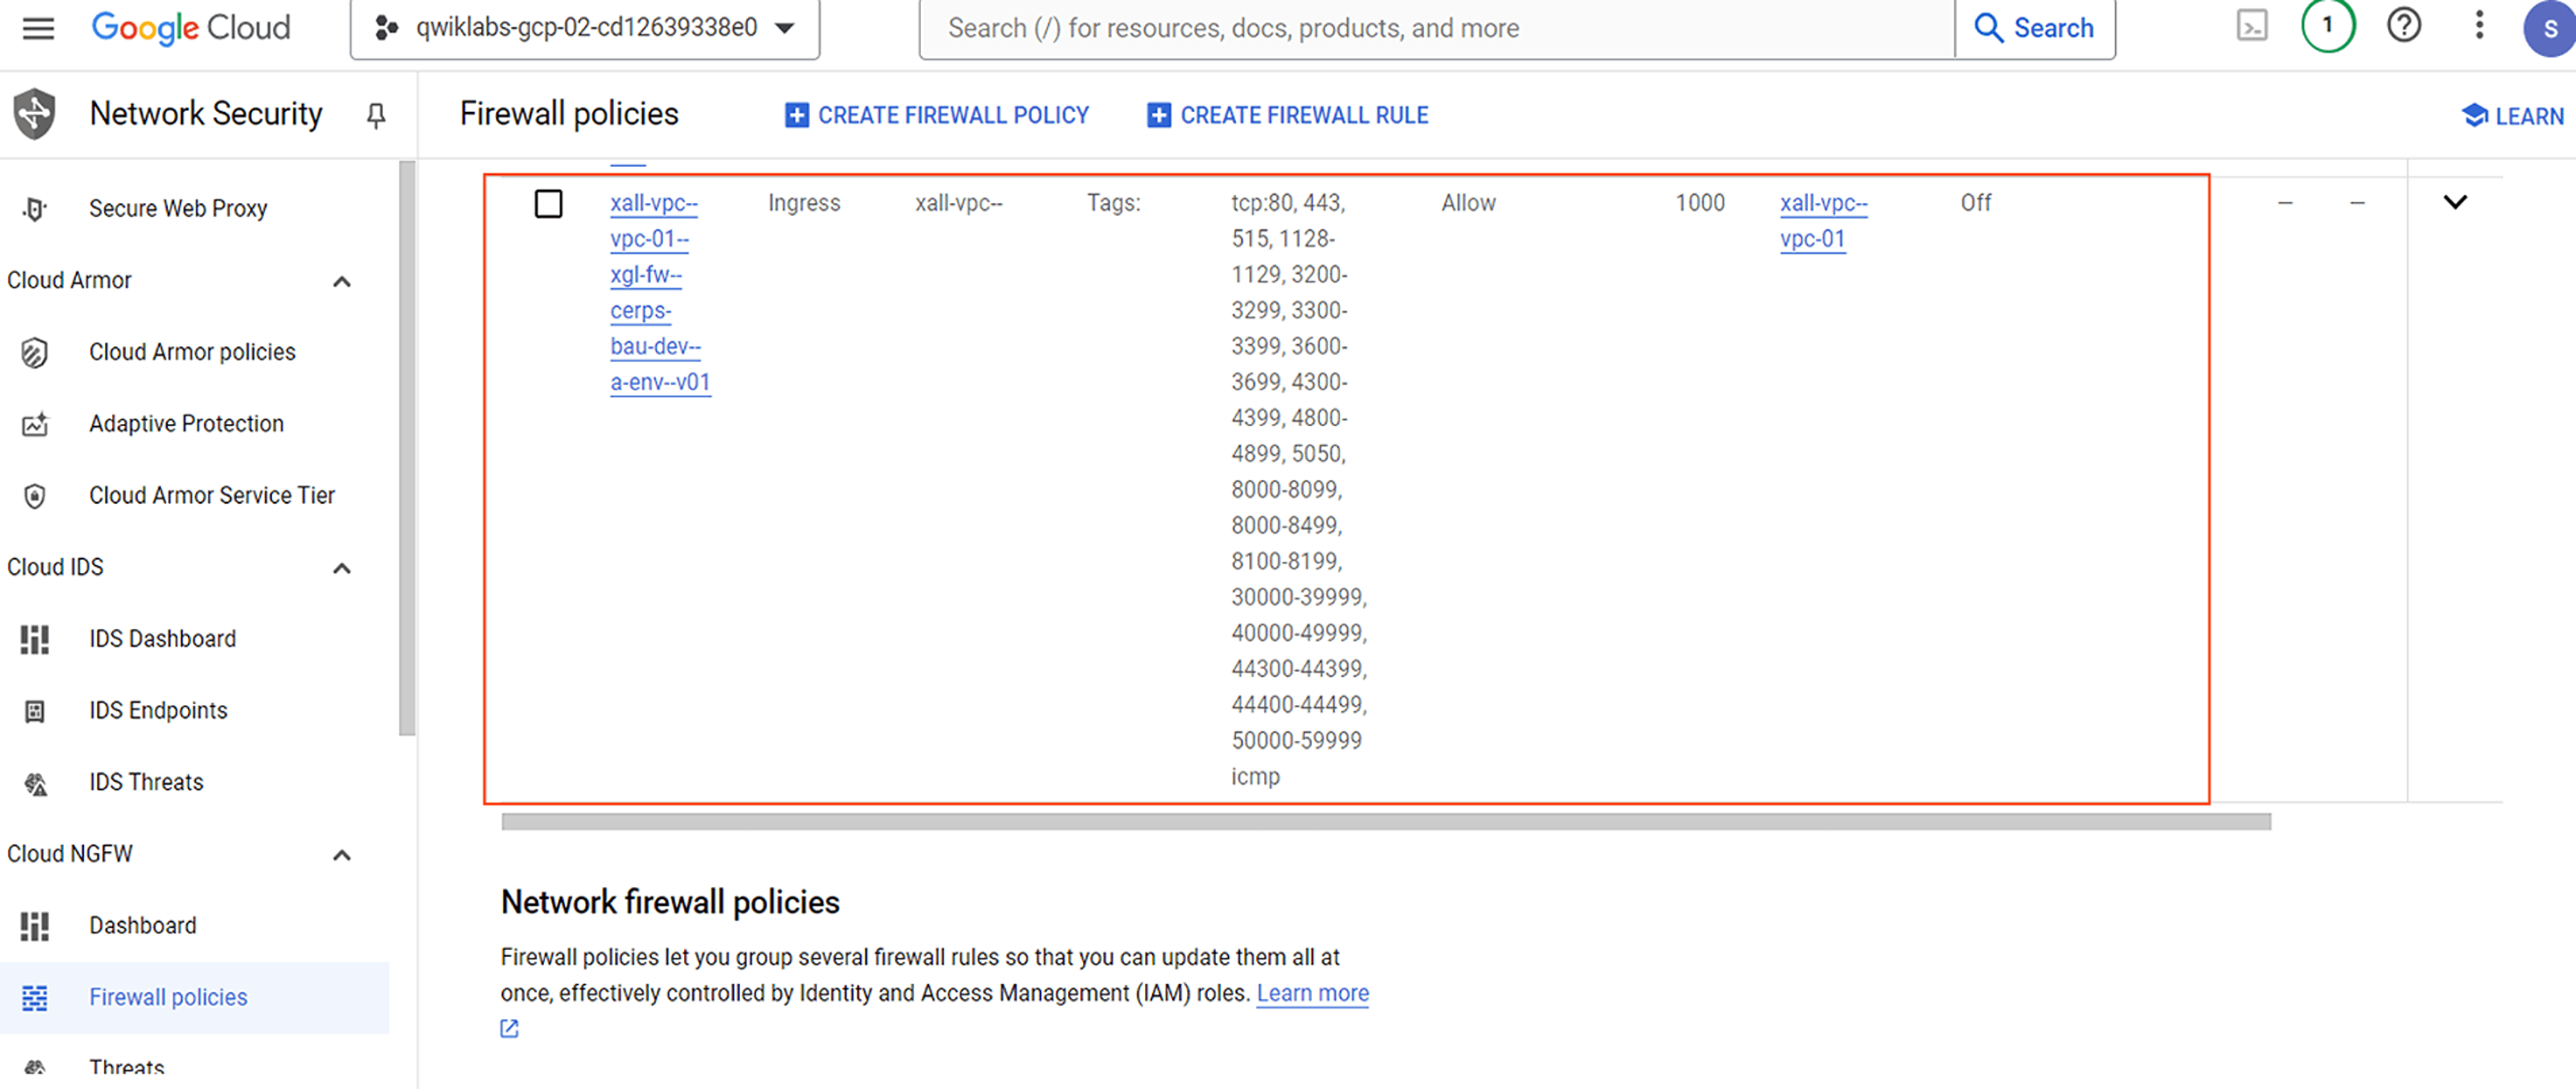
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [VPC ネットワーク] -> [ファイアウォール] の順に移動して、VPC「ファイアウォール ルール」がデプロイされていることを確認します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
SAPがホストするすべてのリソースにはネットワークアクセスが必要です。どのようなネットワーク アクセスを許可するかを制御するには、VPC ファイアウォール ルールを定義する必要があります。同じ環境内の SAP システム間の通信を可能にするには、環境全体のファイアウォール ルールが必要になります。このアクセスは、標準の SAP ポートに制限する必要があります。
VPC ファイアウォール ルールは通常、中央のネットワーク管理チームによって、適切なセキュリティ基準を適用しながら管理されます。通常、SAP チームはネットワーク管理チームと連携して、実際の状況下で「ユーザー アクセス」、「環境全体のアクセス」、「システム間のアクセス」といったワークロード固有の VPC ファイアウォール ルールを定義する必要があります。
Google Cloud は、VPC ファイアウォール ルールを定義するためのさまざまなオプションをサポートしており、それぞれメリットとデメリット、制約を伴うものがあります。Google Cloud リソースは、複数の異なるオプションを使用して定義された複数の VPC ファイアウォール ルールによって保護できます。
必要な VPC「ファイアウォール ルール」を正常にデプロイできるようにするには、このアクティビティに進む前に、次の依存関係を正しくデプロイしておく必要があります。
<01> - vpc id
<02> - 会社 ID
<03> - ビジネス エンティティ ID
<04> - ワークロード ID
<05> - 運用エリア ID
<06> - 環境 ID
<07> - ファイアウォール アクション ID
<08> - ファイアウォール バージョン番号
<01> - VPC ID
<02> - 会社
<03> - ビジネス エンティティ ID
<04> - ワークロード ID
<05> - 運用エリア ID
<06> - 環境 ID
<07> - ファイアウォールのアクション
<08> - ファイアウォール バージョン番号
サポートされている方法を使用して、VPC「ファイアウォール ルール」を次の構成でデプロイします。
#01 / 01:
| パラメータ | 値 |
|---|---|
| ID | xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-env--v01 |
| 説明 | xall-vpc--vpc-01 - XYZ-Global ファイアウォール ルール = CERPS-BaU-Dev - 環境全体へのアクセスを許可 - バージョン 01 |
| VPC ネットワーク | xall-vpc--vpc-01 |
| 優先度 | 1000 |
| 方向 | ingress |
| アクション | allow |
| ターゲットタグ | xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-env--v01 |
| ソースフィルタ | source-tags |
| ソース | xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-env--v01 |
| ネットワーク ポート | tcp:3200-3299,tcp:3300-3399,tcp:4800-4899,tcp:80,tcp:8000-8099,tcp:443,tcp:44300-44399,tcp:3600-3699,tcp:8100-8199,tcp:44400-44499,tcp:50000-59999,tcp:30000-39999,tcp:4300-4399,tcp:40000-49999,tcp:1128-1129,tcp:5050,tcp:8000-8499,tcp:515,icmp |
コマンド 01/01 - VPC「ファイアウォール ルール」を作成する:
(出力例)
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [VPC ネットワーク] -> [ファイアウォール] の順に移動して、VPC「ファイアウォール ルール」がデプロイされていることを確認します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
SAPがホストするすべてのリソースにはネットワークアクセスが必要です。どのようなネットワーク アクセスを許可するかを制御するには、VPC ファイアウォール ルールを定義する必要があります。1 つの SAP システムのコンポーネントは通常、複数の VM に分散されるため、これらのコンポーネントが相互に通信できるようにするには、システム全体のファイアウォール ルールが必要になります。同じ SAP システムのコンポーネントは密接に結合されており、互いに頻繁に通信するため、これらのコンポーネント間ではネットワーク アクセスを制限しない構成をとることが一般的です。
VPC ファイアウォール ルールは通常、中央のネットワーク管理チームによって、適切なセキュリティ基準を適用しながら管理されます。通常、SAP チームはネットワーク管理チームと連携して、実際の状況下で「ユーザー アクセス」、「環境全体のアクセス」、「システム間のアクセス」といったワークロード固有の VPC ファイアウォール ルールを定義する必要があります。
Google Cloud は、VPC ファイアウォール ルールを定義するためのさまざまなオプションをサポートしており、それぞれメリットとデメリット、制約を伴うものがあります。Google Cloud リソースは、複数の異なるオプションを使用して定義された複数の VPC ファイアウォール ルールによって保護できます。
必要な VPC「ファイアウォール ルール」を正常にデプロイできるようにするには、このアクティビティに進む前に、次の依存関係を正しくデプロイしておく必要があります。
<01> - vpc id
<02> - 会社 ID
<03> - ビジネス エンティティ ID
<04> - ワークロード ID
<05> - 運用エリア ID
<06> - 環境 ID
<07> - ファイアウォール アクション ID
<08> - システム ID
<09> - ファイアウォールのバージョン番号
<01> - VPC ID
<02> - 会社
<03> - ビジネス エンティティ ID
<04> - ワークロード ID
<05> - 運用エリア ID
<06> - 環境 ID
<07> - ファイアウォールのアクション
<08> - アプリケーション ID
<09> - システム ID
<10> - ファイアウォールのバージョン番号
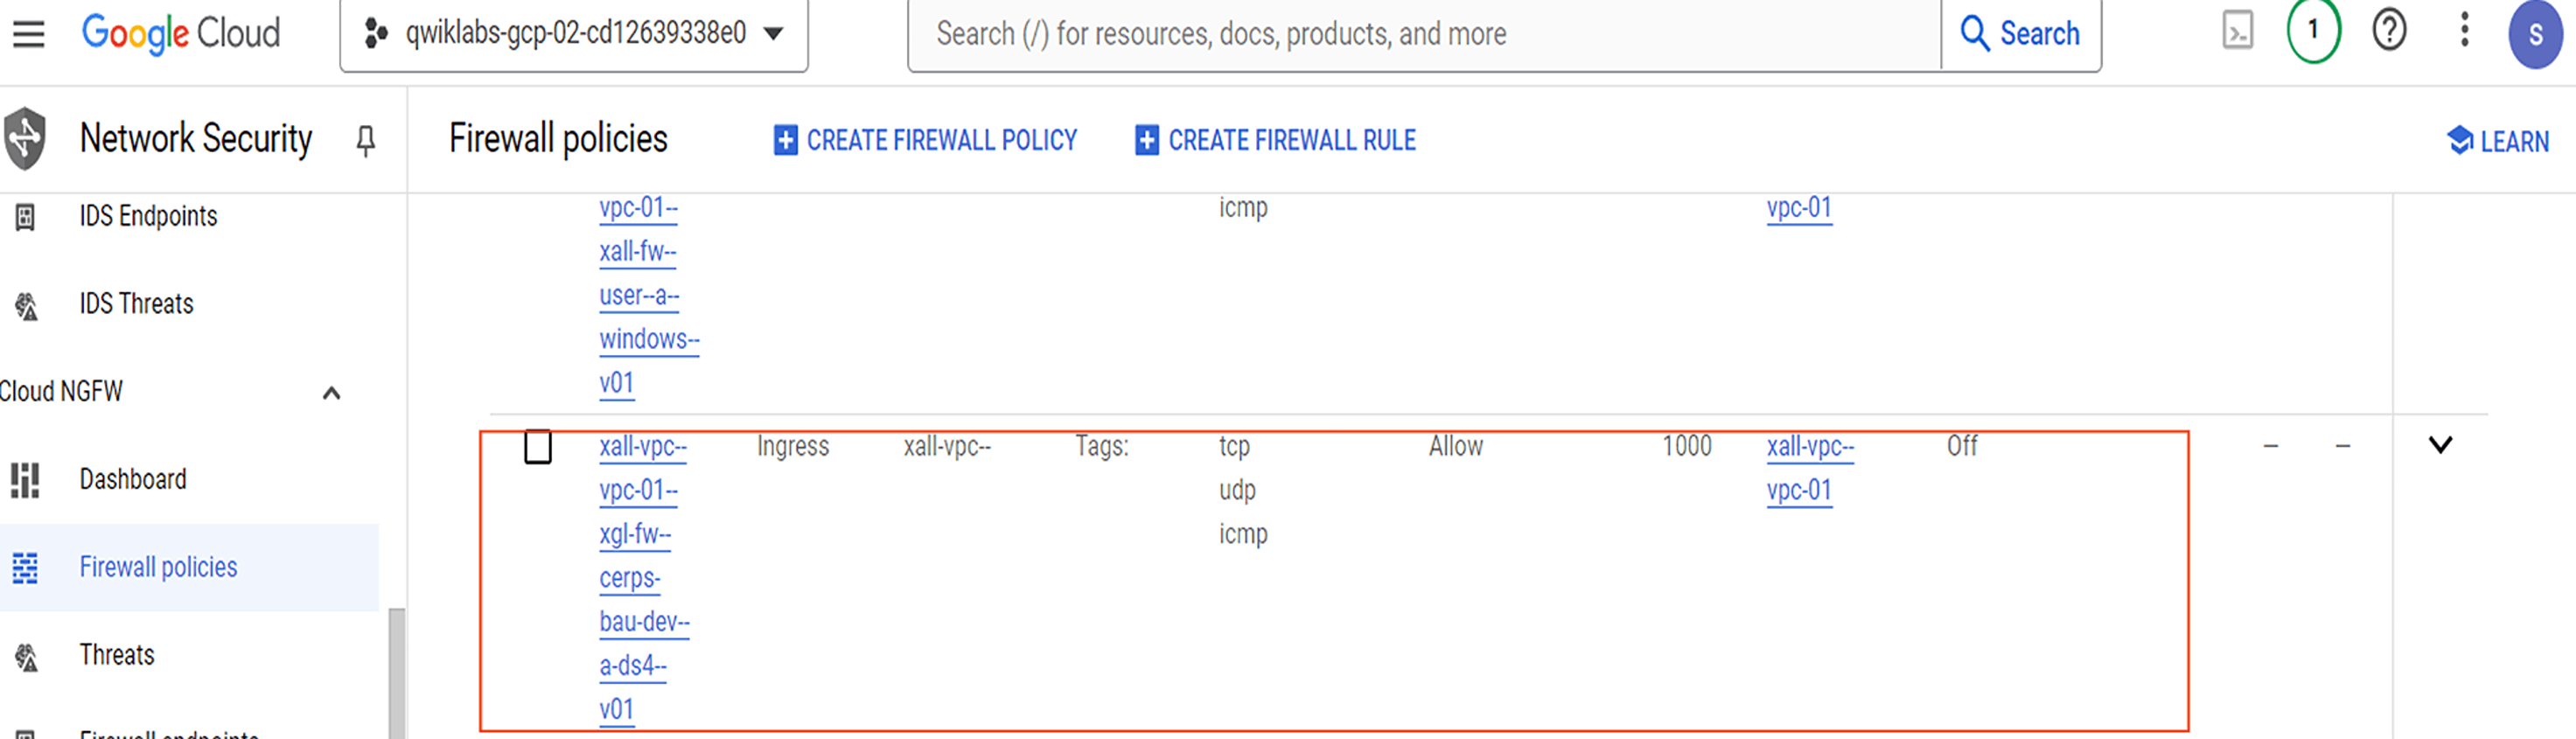
サポートされている方法を使用して、VPC「ファイアウォール ルール」を次の構成でデプロイします。
#01 / 01:
| パラメータ | 値 |
|---|---|
| ID | xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-ds4--v01 |
| 説明 | xall-vpc--vpc-01 - XYZ-Global ファイアウォール ルール = CERPS-BaU-Dev - システム全体での SAP S4(DS4)アクセスを - バージョン 01 |
| VPC ネットワーク | xall-vpc--vpc-01 |
| 優先度 | 1000 |
| 方向 | ingress |
| アクション | allow |
| ターゲットタグ | xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-ds4--v01 |
| ソースフィルタ | source-tags |
| ソース | xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-ds4--v01 |
| ルール | tcp,udp,icmp |
コマンド 01/01 - VPC「ファイアウォール ルール」を作成する:
(出力例)
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [VPC ネットワーク] -> [ファイアウォール] の順に移動して、VPC「ファイアウォール ルール」がデプロイされていることを確認します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
一部の SAP のお客様は、「SAP Adaptive Design の基本方針」のメリットを活かすために、「仮想ホスト名」を使用して SAP コンポーネントをデプロイし、アクセスすることを選択しています。「仮想ホスト名」の IP アドレスが、新しく作成された VM によって誤って使用されないようにするには、「仮想ホスト名」の IP アドレスに使用する内部 IP アドレスを予約しておく必要があります。
通常、中央のネットワーク管理チームが VPC ネットワーク内のすべてのネットワーク関連リソースを管理するため、SAP チームは実際の環境でこれらの静的「IP アドレス」を予約するうえでネットワーク管理チームと連携する必要があります。
必要な静的「IP アドレス」を正常に予約できるようにするには、このアクティビティに進む前に、次の依存関係を正しくデプロイしておく必要があります。
<01> - 会社 ID
<02> - ビジネス エンティティ ID
<03> - ワークロード ID
<04> - 運用エリア ID
<05> - 環境 ID
<06> - システム ID
<07> - 短い仮想ホスト名
<02> - ビジネス エンティティ ID
<03> - ワークロード ID
<04> - 運用エリア ID
<05> - 環境 ID
<06> - アプリケーション ID
<07> - システム ID
<08> - 短い仮想ホスト名
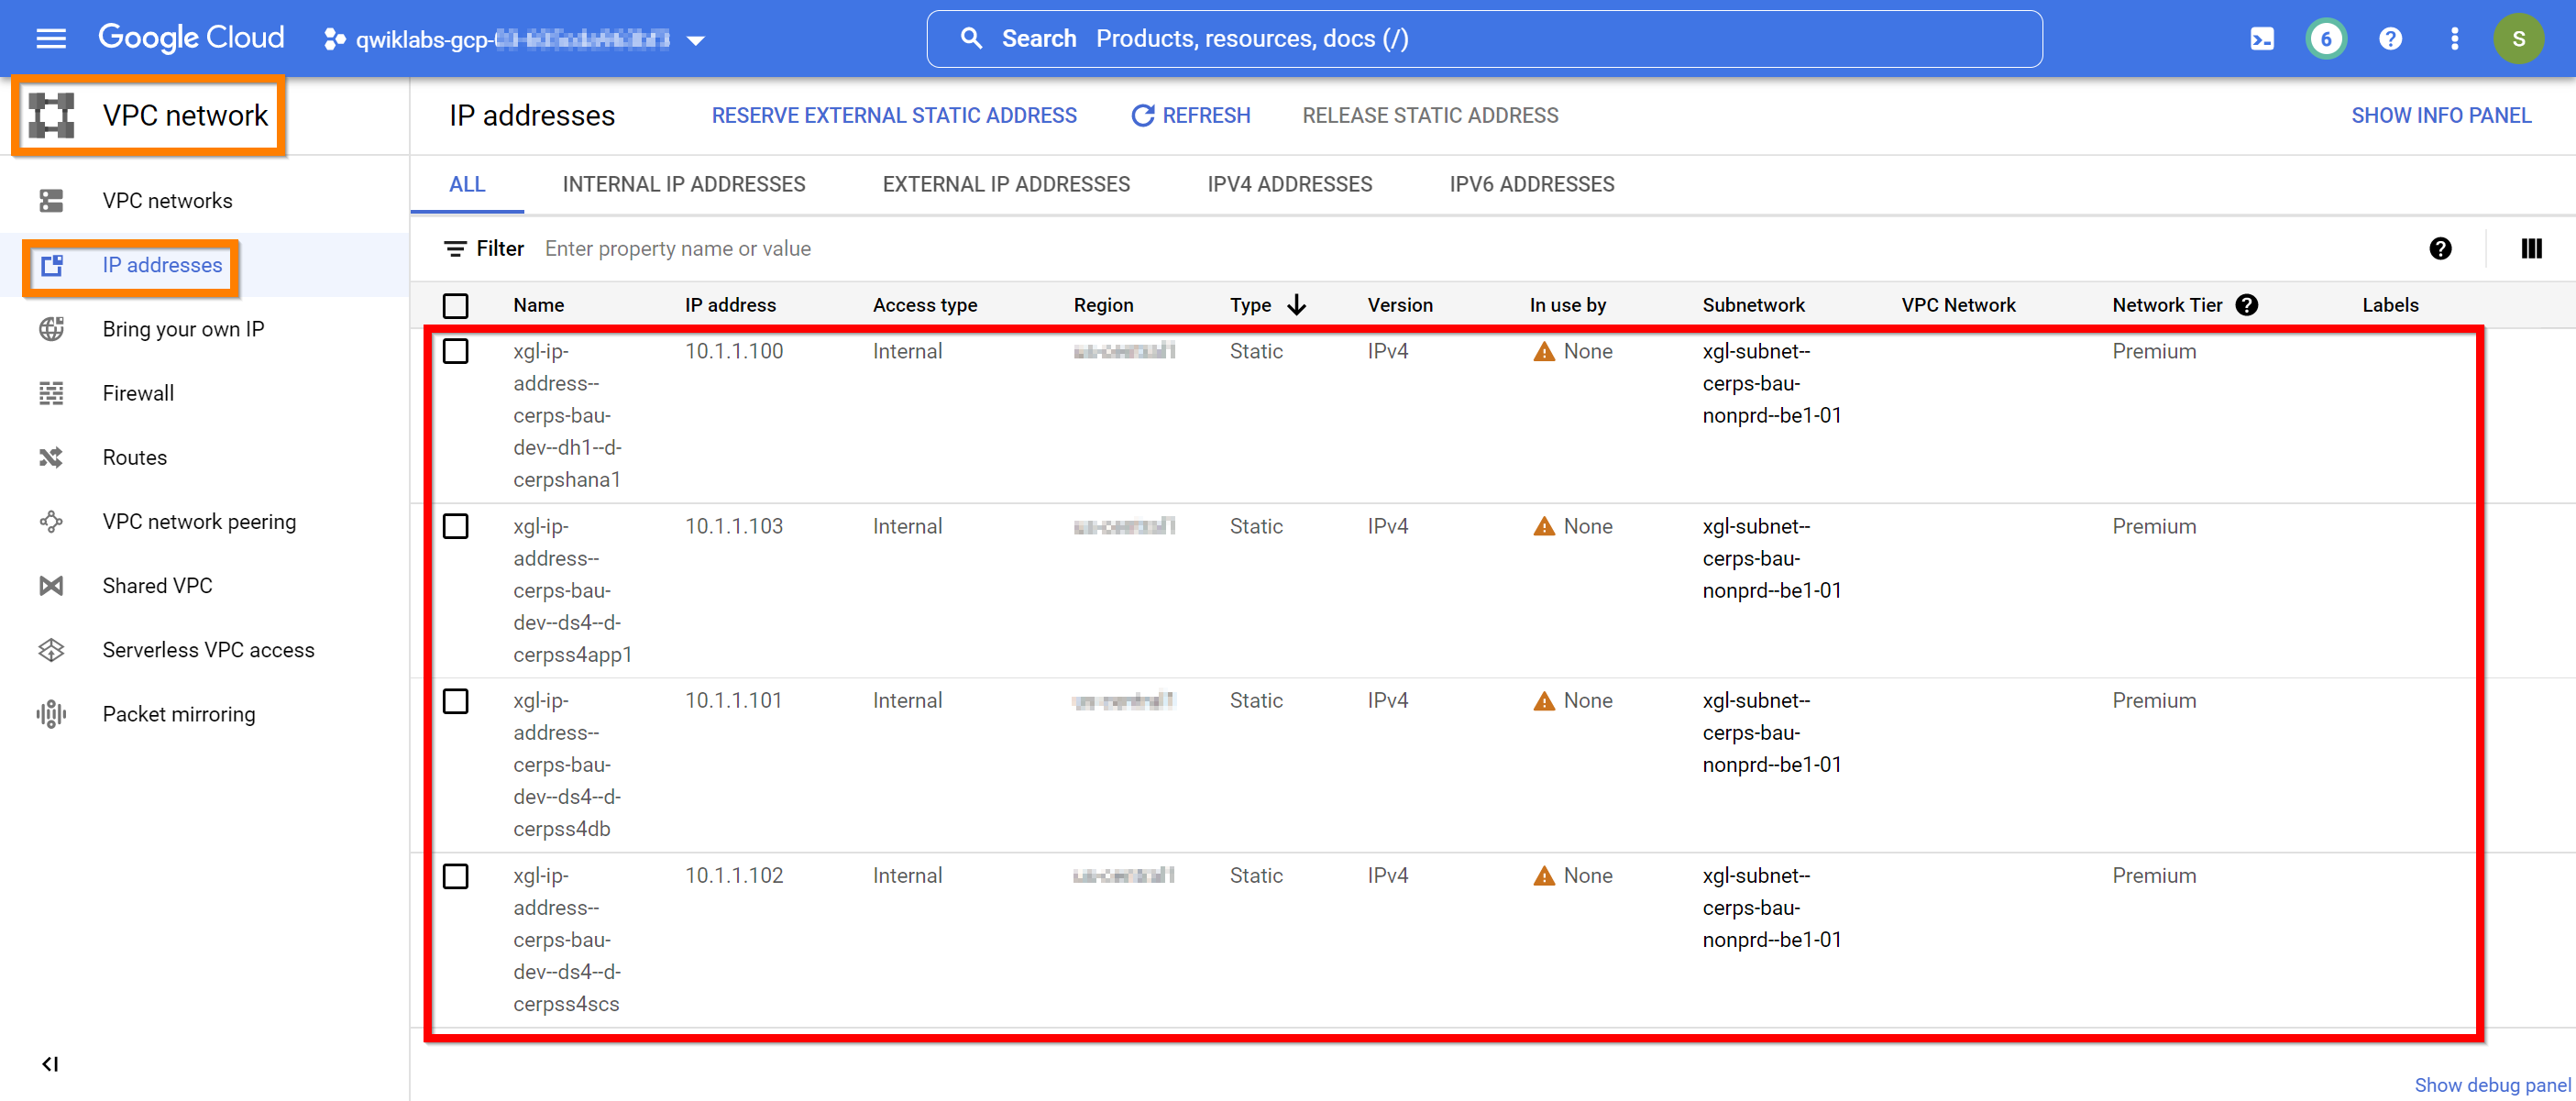
サポートされている方法を使用して、静的「IP アドレス」を次の構成で予約します。
#01 / 04:
| パラメータ | 値 |
|---|---|
| ID | xgl-ip-address--cerps-bau-dev--dh1--d-cerpshana1 |
| 説明 | XYZ-Global 予約済み IP アドレス = CERPS-BaU-Dev - SAP HANA 1(DH1)- d-cerpshana1 |
| リージョン | |
| サブネット | xgl-subnet--cerps-bau-nonprd--be1-01 |
| アドレス | 10.1.1.100 |
#02 / 04:
| パラメータ | 値 |
|---|---|
| ID | xgl-ip-address--cerps-bau-dev--ds4--d-cerpss4db |
| 説明 | XYZ-Global 予約済み IP アドレス = CERPS-BaU-Dev - SAP S4(DS4)- d-cerpss4db |
| リージョン | |
| サブネット | xgl-subnet--cerps-bau-nonprd--be1-01 |
| アドレス | 10.1.1.101 |
#03 / 04:
| パラメータ | 値 |
|---|---|
| ID | xgl-ip-address--cerps-bau-dev--ds4--d-cerpss4scs |
| 説明 | XYZ-Global 予約済み IP アドレス = CERPS-BaU-Dev - SAP S4(DS4)- d-cerpss4scs |
| リージョン | |
| サブネット | xgl-subnet--cerps-bau-nonprd--be1-01 |
| アドレス | 10.1.1.102 |
#04/04:
| パラメータ | 値 |
|---|---|
| ID | xgl-ip-address--cerps-bau-dev--ds4--d-cerpss4app1 |
| 説明 | XYZ-Global 予約済み IP アドレス = CERPS-BaU-Dev - SAP S4 (DS4) - d-cerpss4app1 |
| リージョン | |
| サブネット | xgl-subnet--cerps-bau-nonprd--be1-01 |
| アドレス | 10.1.1.103 |
コマンド 01/01 - 静的「IP アドレス」の予約を作成する:
(出力例)
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [VPC ネットワーク] -> [IP アドレス] の順に移動し、静的内部「IP アドレス」の予約を確認します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
セキュリティ上の理由から、SAP コンポーネントをホストする VM にパブリック IP アドレスが割り当てられないことはよくあります。しかし、これらの VM であっても、OS パッケージの更新などの重要なアクティビティを実行するために、インターネット アクセスを必要とすることがよくあります。「Cloud NAT」サービスは、これらの SAP 関連 VM がインターネットにアクセスするための安全な方法を提供します。
通常、中央のネットワーク管理チームが VPC ネットワーク内のすべてのネットワーク関連リソースを管理します。
パブリック IP アドレスが割り当てられていない VM にインターネット アクセスを提供する方法は多数あります。そのため、SAP チームは、採用されたネットワーク設計に沿って、どのような方法でインターネット アクセスを許可するかについて、ネットワーク管理チームと連携する必要があります。
必要な「Cloud NAT サービス」を正常にデプロイできるようにするには、このアクティビティを進める前に、次の依存関係を正しくデプロイしておく必要があります。
<01> - vpc id
<02> - 会社 ID
<03> - ビジネス エンティティ ID
<04> - NAT の簡単な説明
<05> - ホスティング リージョン ID
<06> - サブネット カウント識別子
<01> - vpc id
<02> - 会社 ID
<03> - ビジネス エンティティ ID
<04> - ルーターの簡単な説明
<05> - ホスティング リージョン ID
<06> - ルーター カウント識別子
<01> - vpc id
<02> - 会社
<03> - ビジネス エンティティ ID
<04> - ルーターの説明
<05> - ホスティング リージョン ID
<07> - ルーター カウント識別子
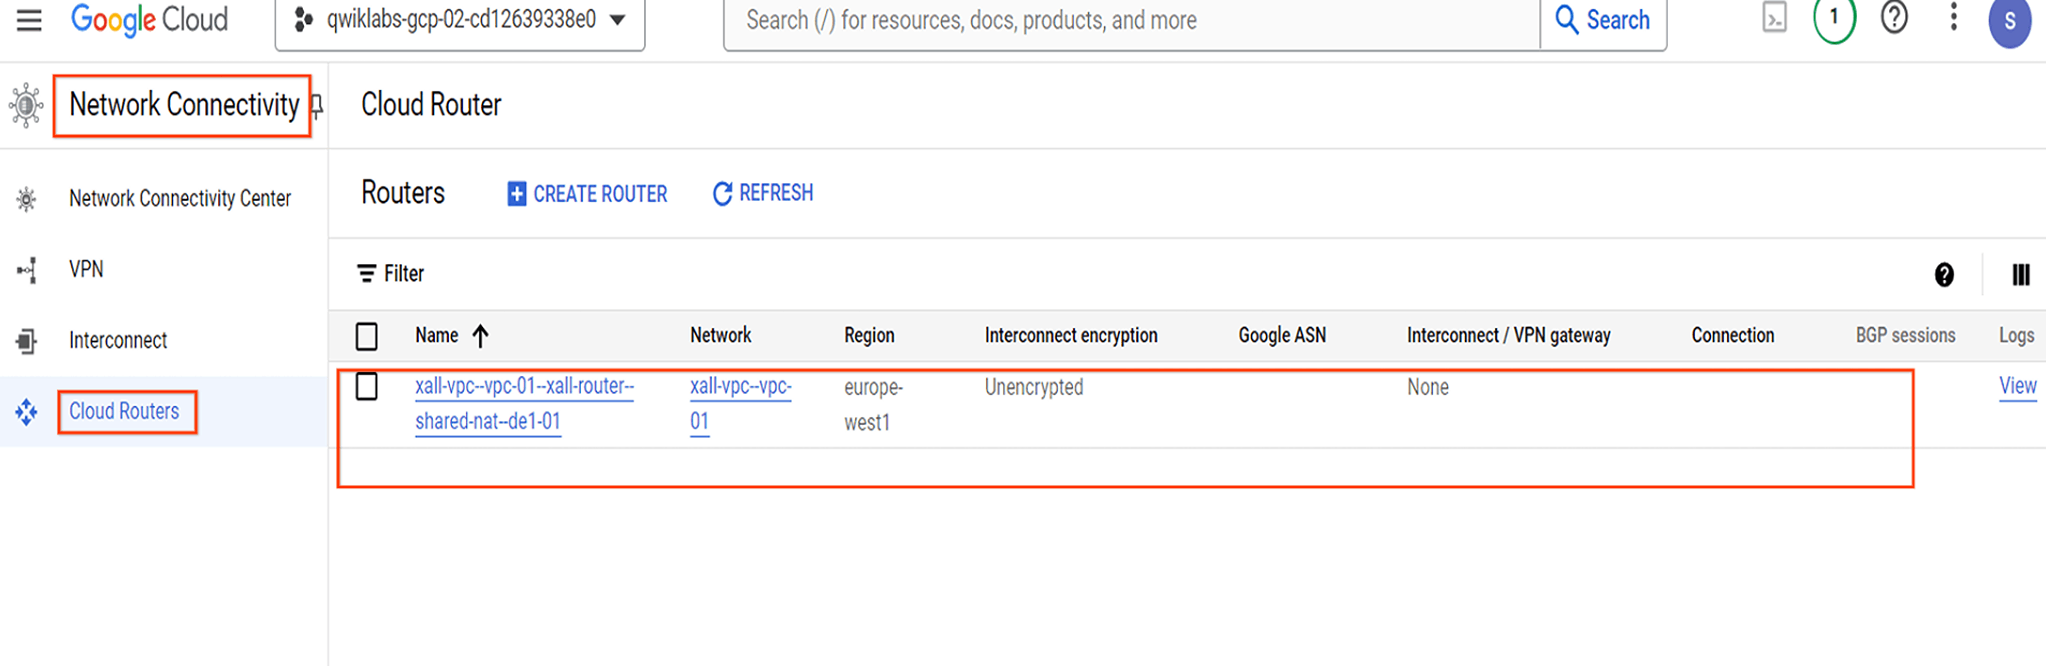
サポートされている方法を使用して、「Cloud NAT サービス」を次の構成でデプロイします。
#01 / 01:
| パラメータ | 値 |
|---|---|
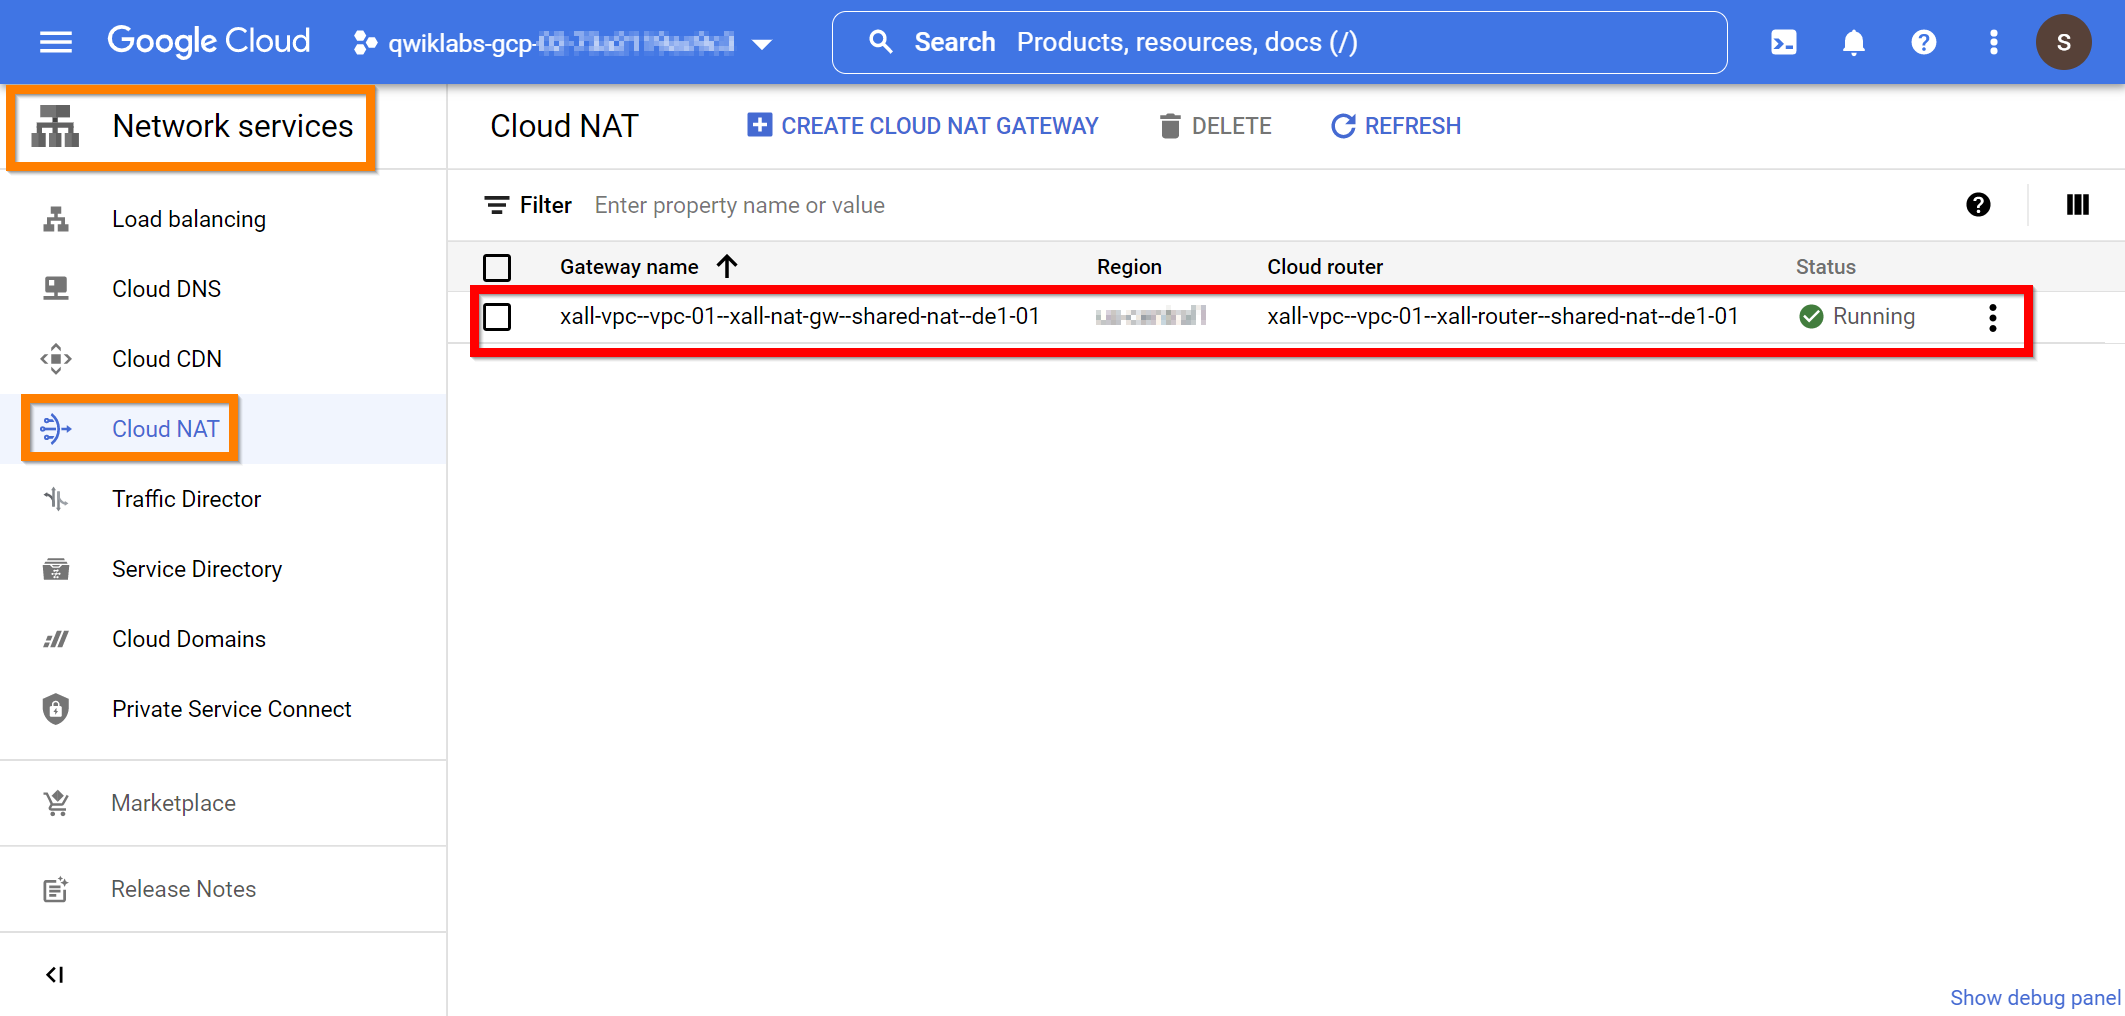
| Cloud NAT - ID | xall-vpc--vpc-01--xall-nat-gw--shared-nat--de1-01 |
| ルーター - ID | xall-vpc--vpc-01--xall-router--shared-nat--de1-01 |
| ルーター - 説明 | xall-vpc--vpc-01 - XYZ-Global router = Shared NAT - Germany 1 (GCP) - 01 |
| リージョン | |
| VPC ネットワーク | xall-vpc--vpc-01 |
コマンド 01/02 - 「ルーター」を作成する:
(出力例)
コマンド 02/02 - 「Cloud NAT」を作成する:
(出力例)
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [Network Connectivity] -> [Cloud Router] の順に移動して、「ルーター」がデプロイされていることを確認します。
Cloud コンソールで、ナビゲーション メニュー -> [ネットワーキング] -> [ネットワーク サービス] -> [Cloud NAT] の順に移動して、「Cloud NAT」がデプロイされていることを確認します。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
アクティビティのまとめ:
下の表では、このラボのアクティビティを通じてデプロイされたコンポーネントを黄色で示しています。
SAP への理解をさらに深めるために、以下のドキュメントをぜひご覧ください。
Google Cloud トレーニングと認定資格を通して、Google Cloud 技術を最大限に活用できるようになります。必要な技術スキルとベスト プラクティスについて取り扱うクラスでは、学習を継続的に進めることができます。トレーニングは基礎レベルから上級レベルまであり、オンデマンド、ライブ、バーチャル参加など、多忙なスケジュールにも対応できるオプションが用意されています。認定資格を取得することで、Google Cloud テクノロジーに関するスキルと知識を証明できます。
マニュアルの最終更新日: 2026 年 5 月 20 日
ラボの最終テスト日: 2024 年 7 月 18 日
Copyright 2026 Google LLC. All rights reserved. Google および Google のロゴは Google LLC の商標です。その他すべての企業名および商品名はそれぞれ各社の商標または登録商標です。



このコンテンツは現在ご利用いただけません
利用可能になりましたら、メールでお知らせいたします

ありがとうございます。
利用可能になりましたら、メールでご連絡いたします


1 回に 1 つのラボ
既存のラボをすべて終了して、このラボを開始することを確認してください