Before you begin
- Labs create a Google Cloud project and resources for a fixed time
- Labs have a time limit and no pause feature. If you end the lab, you'll have to restart from the beginning.
- On the top left of your screen, click Start lab to begin
Safely enable applications with App-ID
/ 50
Autoscale the VM-Series
/ 50
Safely enable applications with App-ID
/ 50
Autoscale the VM-Series
/ 50
本實驗室由我們與合作夥伴 Palo Alto Networks 共同開發。如果您在帳戶個人資料中選擇接收產品最新消息、公告和優惠資訊,您的個人資訊可能會提供給本實驗室的贊助者 Palo Alto Networks。

在本實驗室,您將部署並擴充 VM-Series ML-NGFW,保護 Google Cloud 軸輻式架構。企業可透過 VM-Series,保護部署在 Google Cloud 和其他虛擬化環境中的應用程式、使用者和資料。
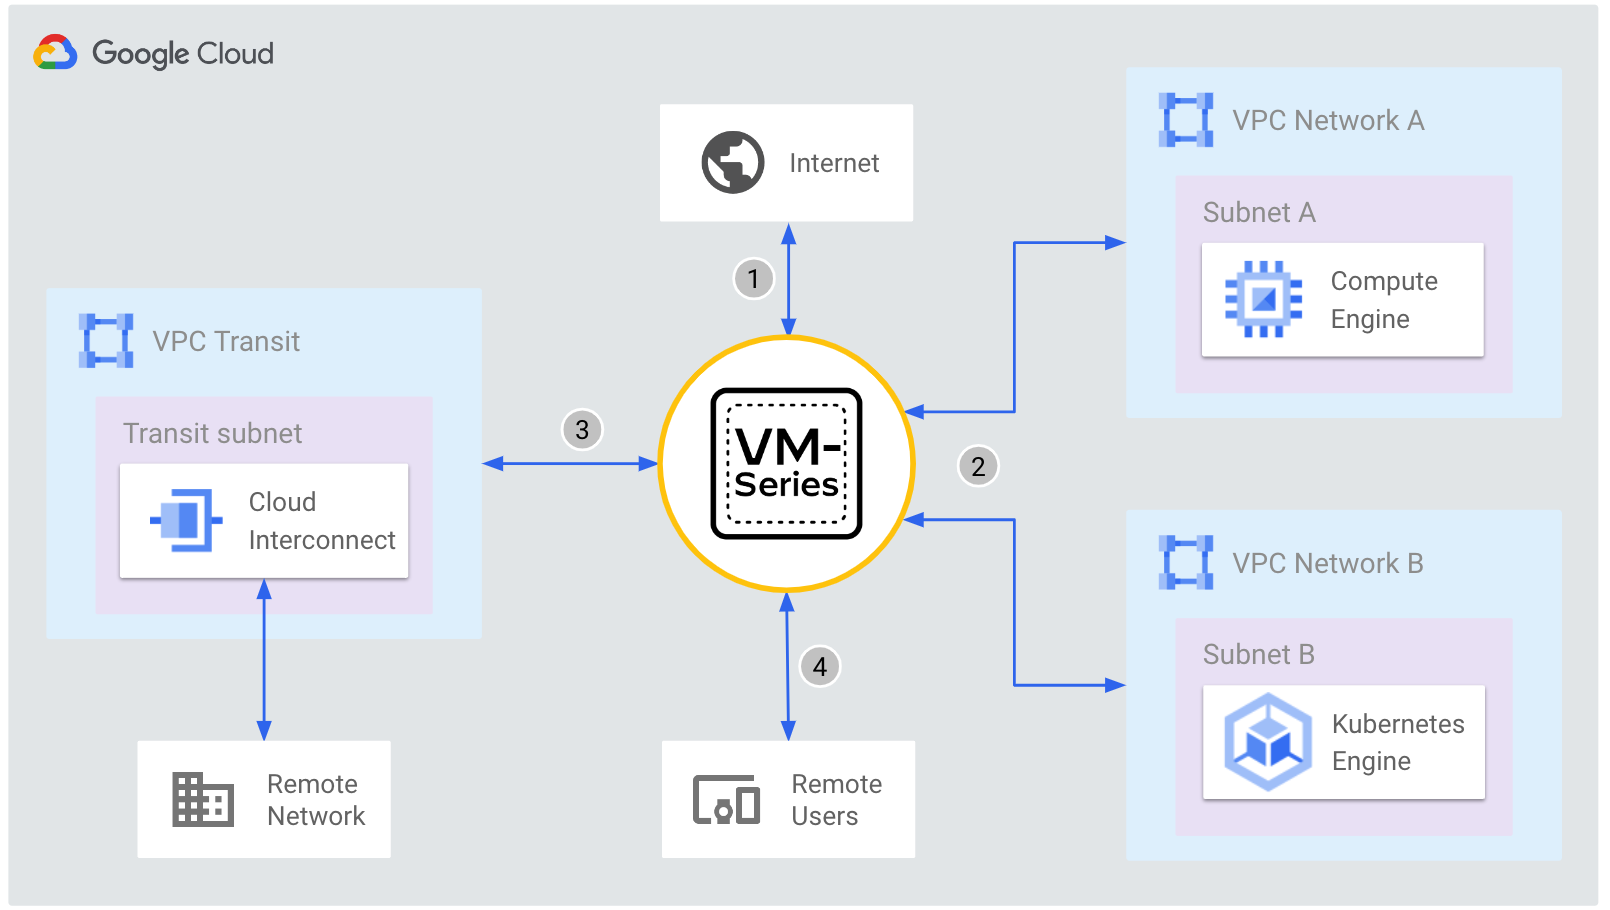
在本實驗室,您會執行下列工作:
請詳閱以下操作說明。實驗室活動會計時,且中途無法暫停。點選「Start Lab」後就會開始計時,顯示可使用 Google Cloud 資源的時間。
您將在真正的雲端環境完成實作實驗室活動,而不是模擬或示範環境。為此,我們會提供新的暫時憑證,供您在實驗室活動期間登入及存取 Google Cloud。
為了順利完成這個實驗室,請先確認:
按一下「Start Lab」按鈕。如果實驗室會產生費用,請在開啟的對話方塊中選取付款方式。右側的「Lab setup and access」面板會顯示下列項目:
請注意,實驗室計時器位於頁面頂端附近,會顯示剩餘時間。
按一下「Open Google Cloud console」。如果使用 Chrome 瀏覽器,也可以按一下滑鼠右鍵,選取「在無痕視窗中開啟連結」。
接著,實驗室會啟動相關資源,並開啟另一個分頁,顯示「登入」頁面。
提示:您可以在不同的視窗並排開啟分頁。
如有必要,請將下方的 Username 貼到「登入」對話方塊。
您也可以在「Lab setup and access」面板找到「Username」。
點選「下一步」。
複製下方的 Password,並貼到「歡迎使用」對話方塊。
您也可以在「Lab setup and access」面板找到「Password」。
點選「下一步」。
繼續點按後續頁面:
Google Cloud 控制台稍後會在這個分頁開啟。
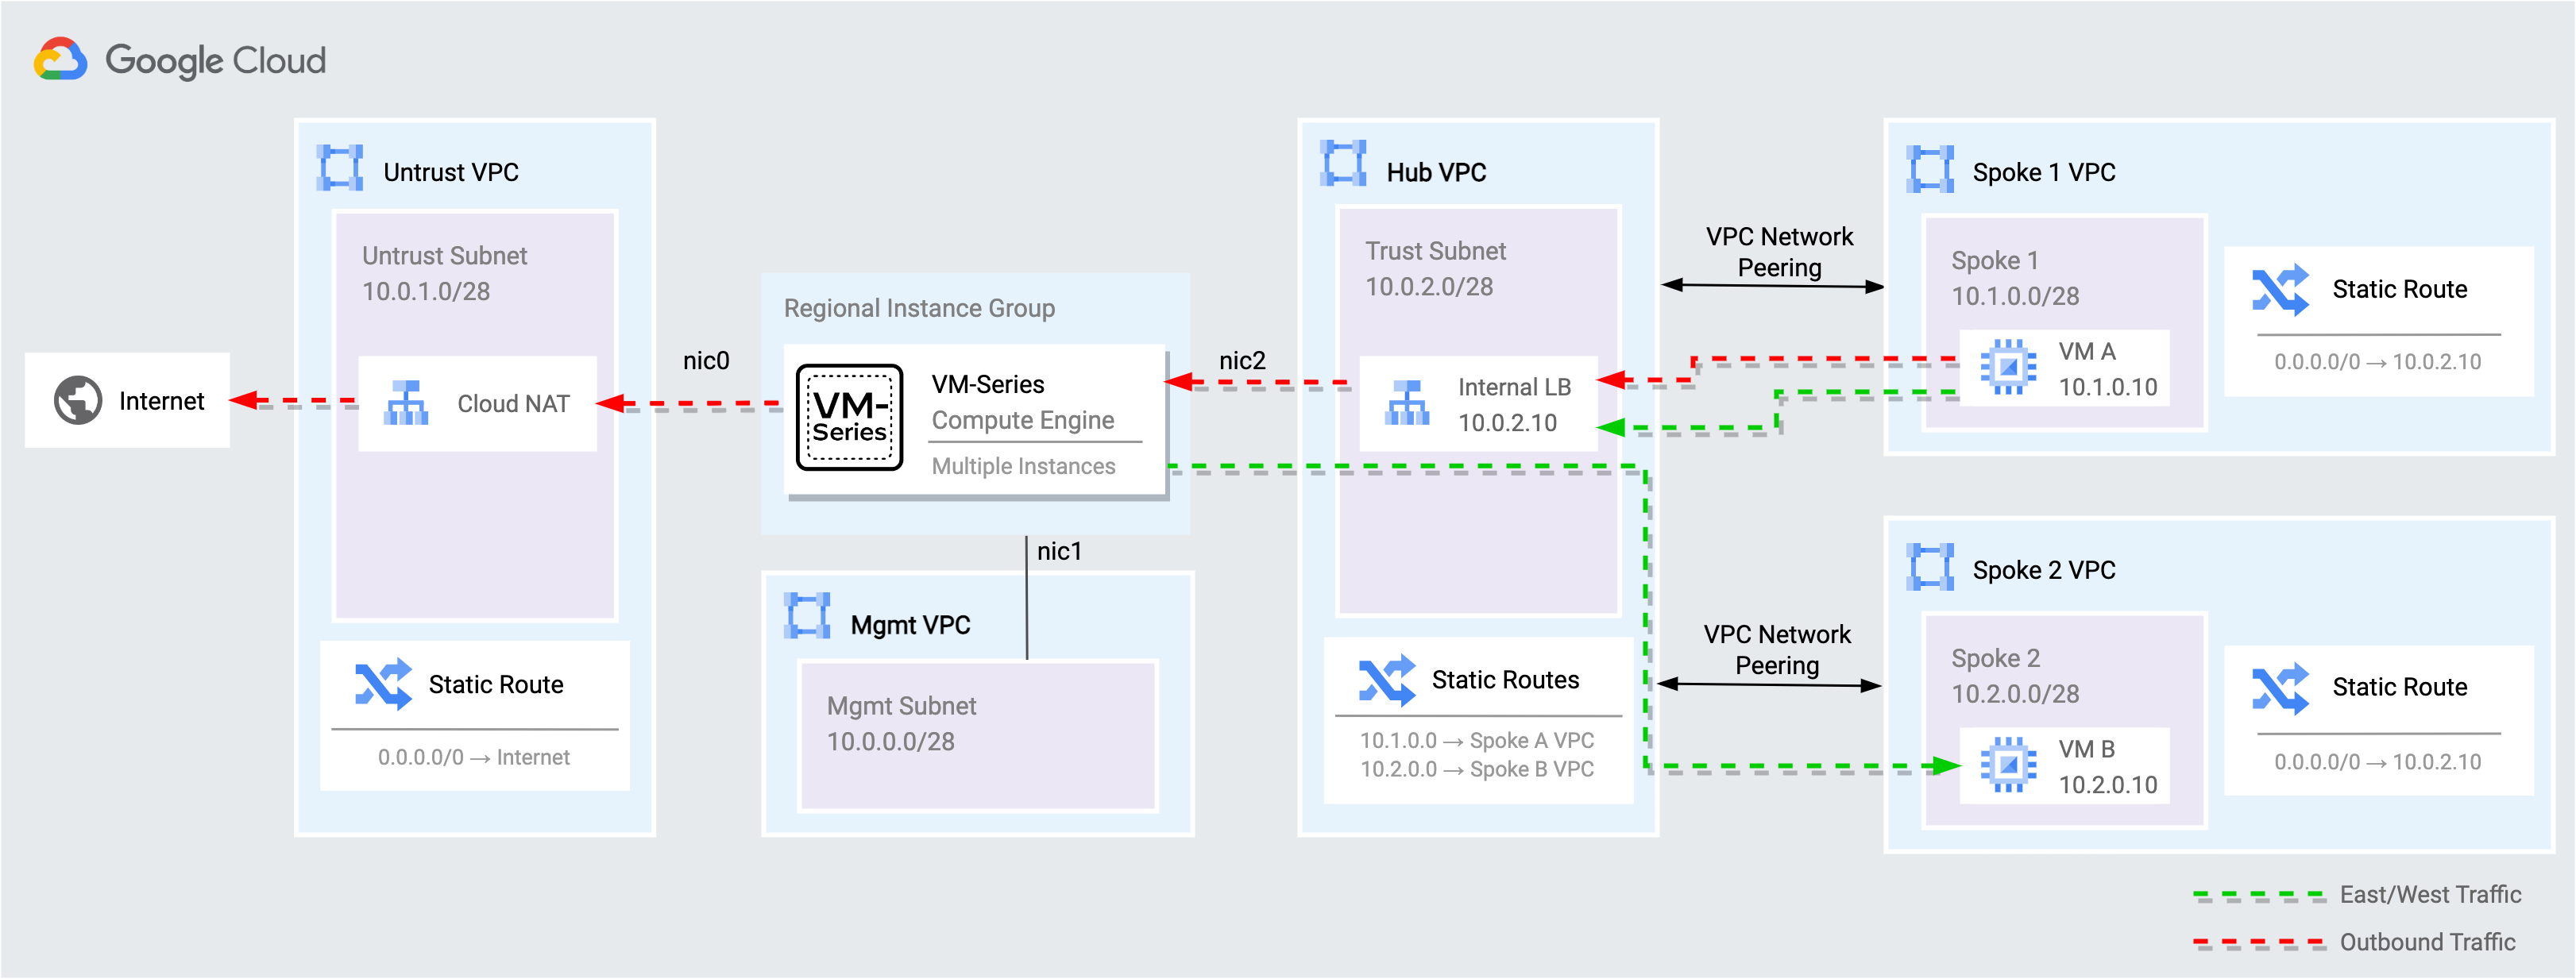
在這項工作,請花點時間查看實驗室環境圖表。VM-Series 防火牆部署在區域代管執行個體群組中,保護兩個輪輻虛擬私有雲網路的南北/東西向流量。
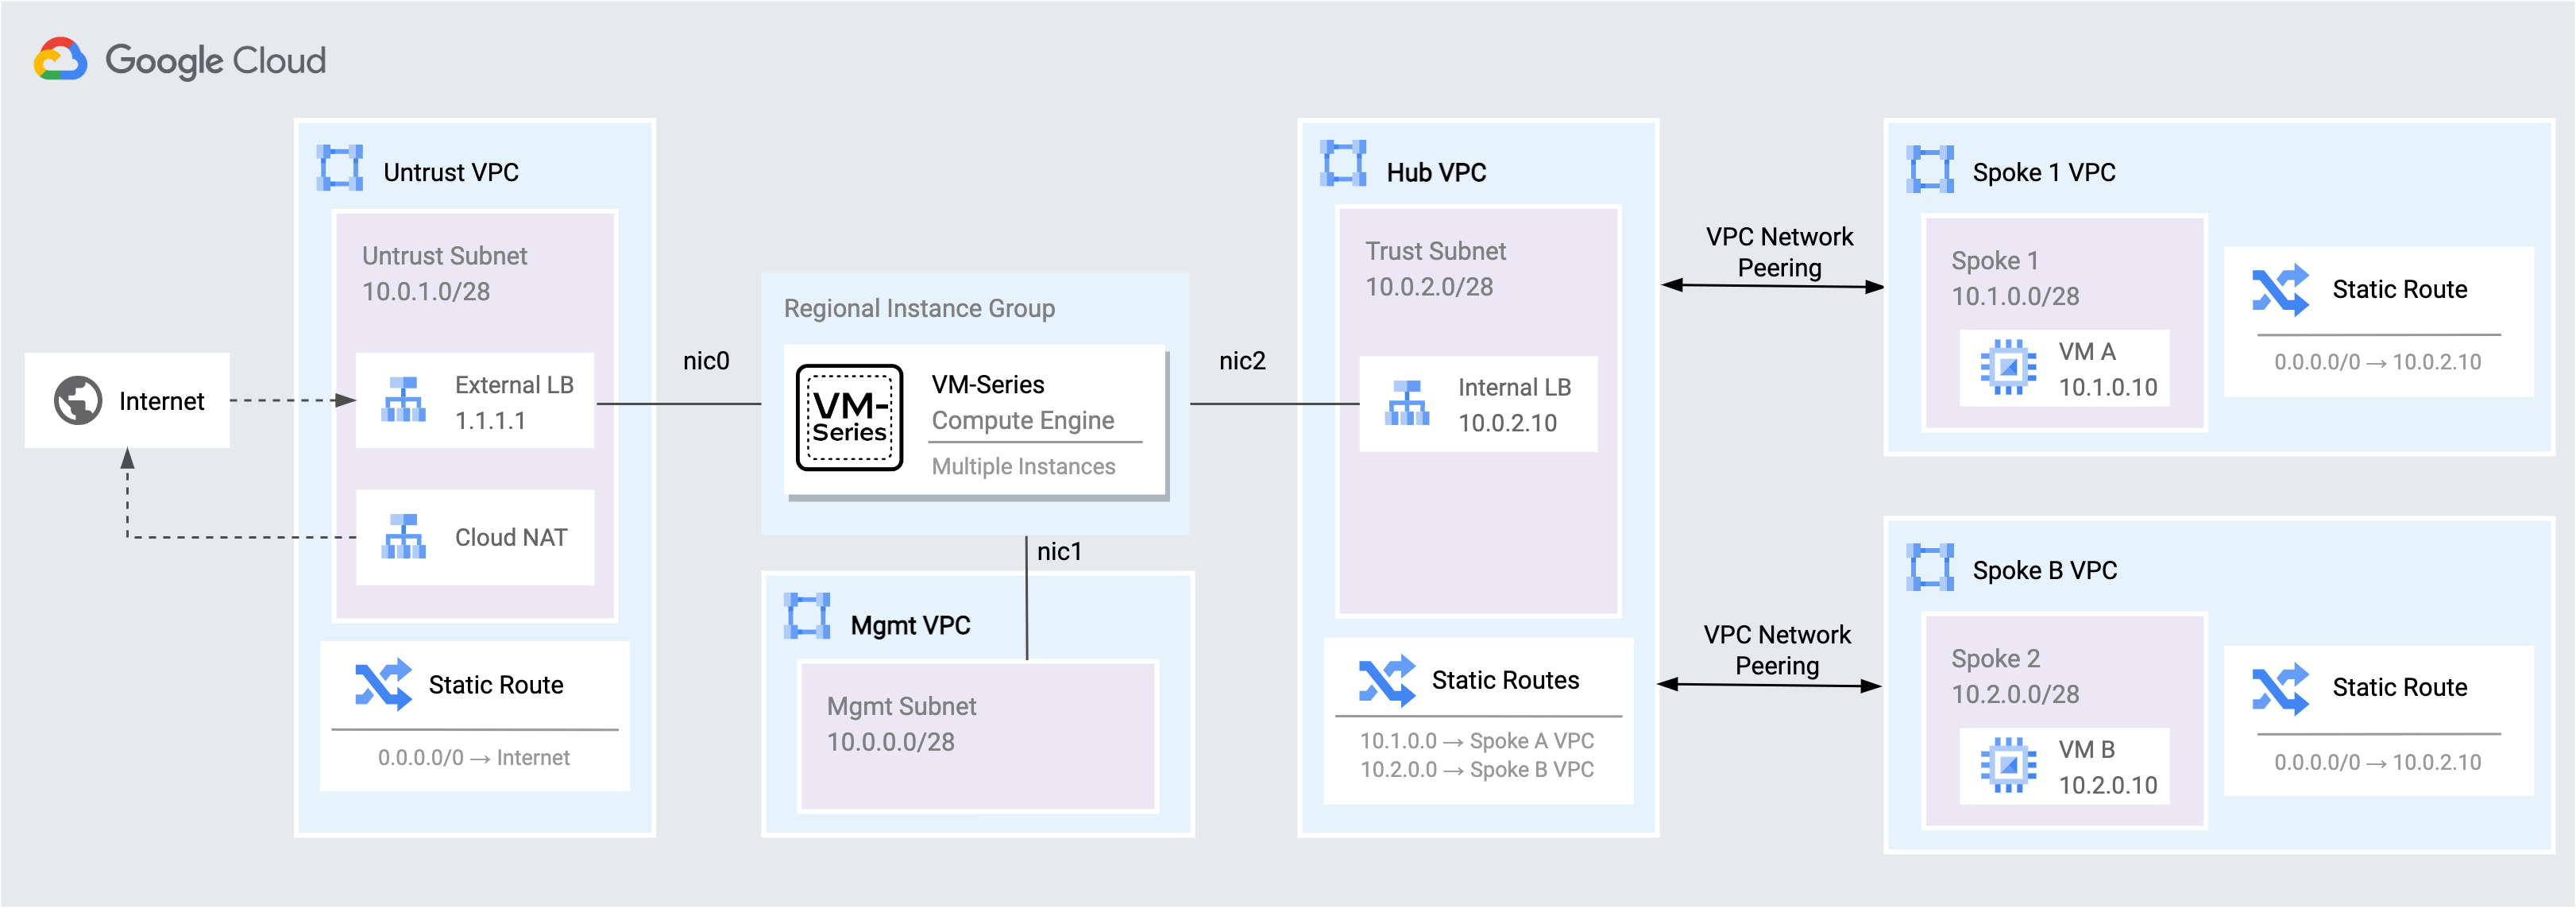
| 流量 | 說明 |
|---|---|
| 網際網路到工作負載 | 從網際網路傳送至輪輻網路中應用程式的流量,會由外部 TCP/UDP 負載平衡器分配至 VM-Series 不信任介面 (NIC0)。VM-Series 會檢查流量,並透過其信任介面 (NIC2) 將允許的流量轉送至輪輻網路中的應用程式。 |
| 工作負載到網際網路 | 從輪輻網路傳送至網際網路的流量,會轉送至中樞虛擬私有雲中的內部 TCP/UDP 負載平衡器。VM-Series 會檢查流量,並透過其不信任的介面 (NIC0) 將允許的流量轉送至網際網路。 |
| 工作負載到工作負載 | 輪輻網路之間的流量,會轉送至中樞虛擬私有雲中的內部 TCP/UDP 負載平衡器。VM-Series 會檢查流量,並透過信任介面 (NIC2) 將流量轉送至中樞網路,而中樞網路會將允許的流量轉送至目的地輪輻網路。 |
在這項工作,您將使用 VM-Series 防火牆的 App-ID™ 和 Threat Prevention™ 功能,保護虛擬私有雲網路,防範來自網際網路的威脅。
網際網路傳入流量會由外部 TCP/UDP 負載平衡器分配至 VM-Series 不信任介面。VM-Series 會檢查流量,並轉送至輪輻 1 虛擬私有雲中的 VM A。
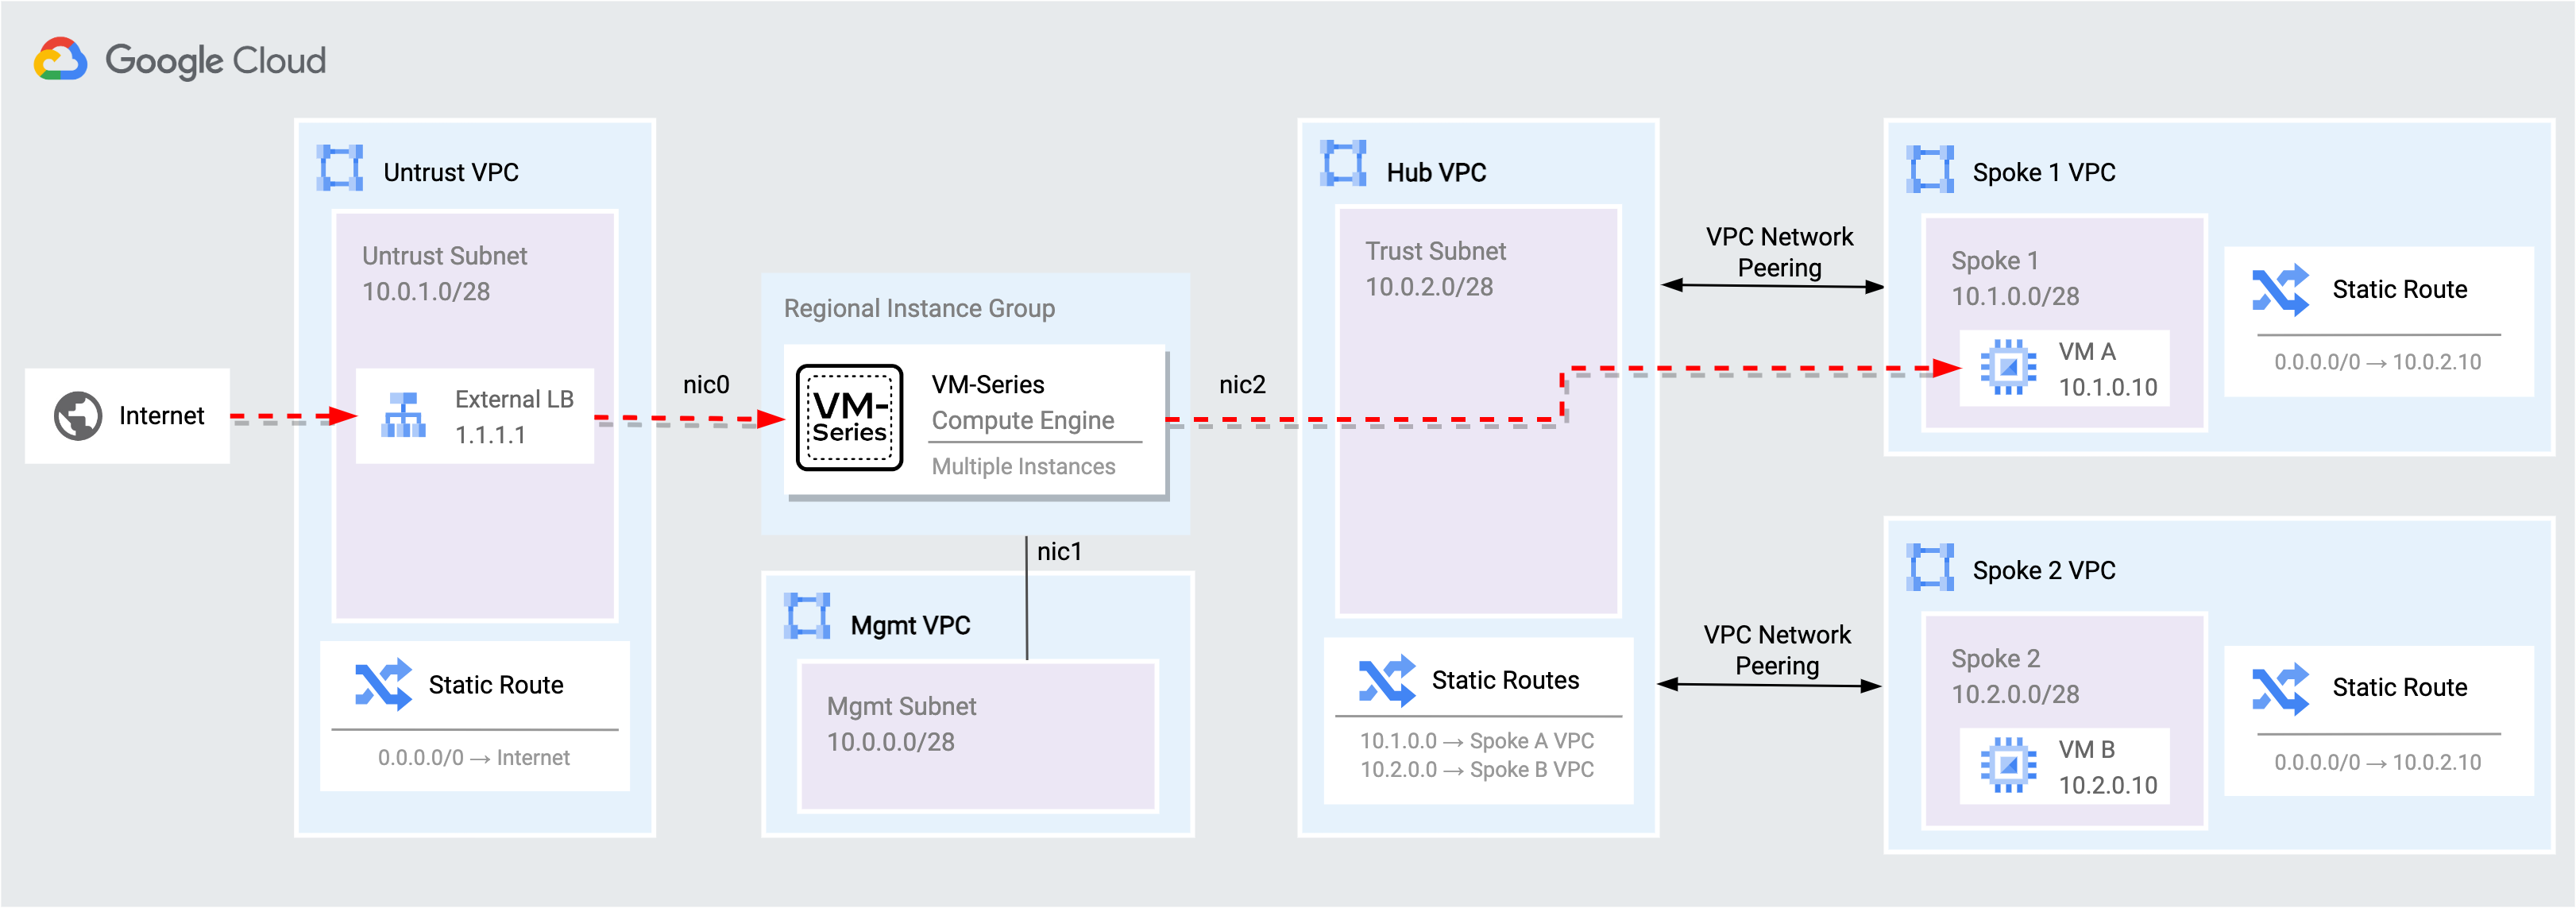
透過外部負載平衡器和 VM-Series 防火牆,存取 VM A 上的網路服務。
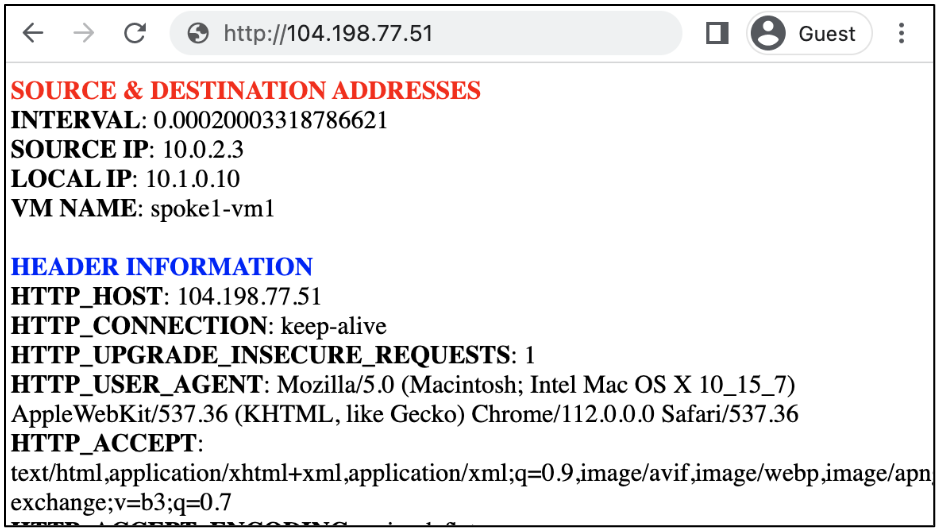
網頁瀏覽流量從網際網路傳送至 VM A,因此對網路服務的要求成功。
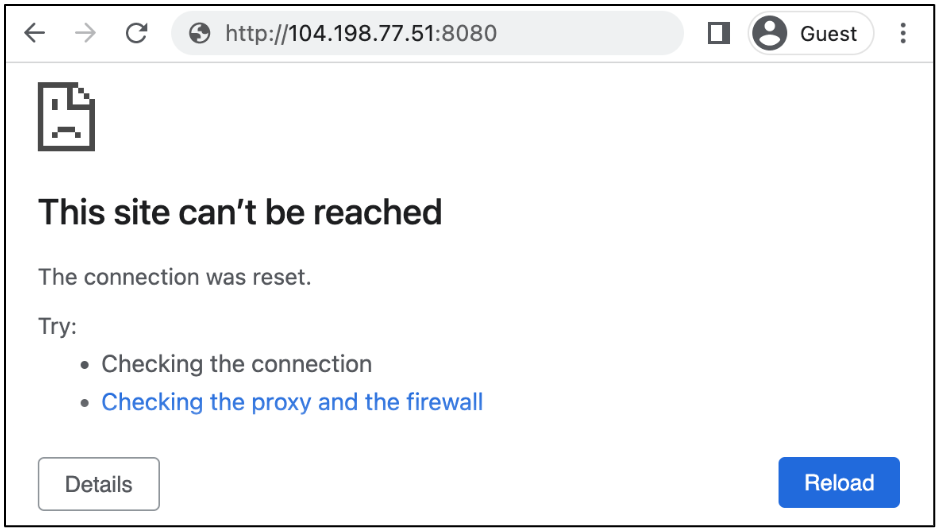
在外部負載平衡器網址後方加上 :8080,即可存取 VM A 上的 Jenkins 服務。
透過附加至 MGT 介面的外部位址,存取 VM-Series UI。
點選 Google Cloud 控制台頂端的「啟用 Cloud Shell」。
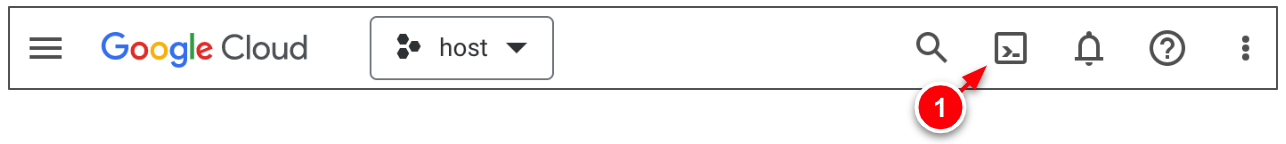
在 Cloud Shell,擷取附加至 VM-Series MGT 介面的 EXTERNAL_IP。
在另一個瀏覽器分頁,使用 EXTERNAL_IP 登入 VM-Series (使用 https)。
| 鍵 | 值 |
|---|---|
| 使用者名稱 | |
| 密碼 |
Palo Alto Networks App-ID™ 可讓您查看網路上的應用程式,並瞭解行為特徵和相關風險。您可以使用 App-ID™,透過 VM-Series 安全性政策啟用 Jenkins 流量。
在 VM-Series 依序前往「Policies」→「Security」。在「inbound-web」安全性政策,點選允許的應用程式欄。
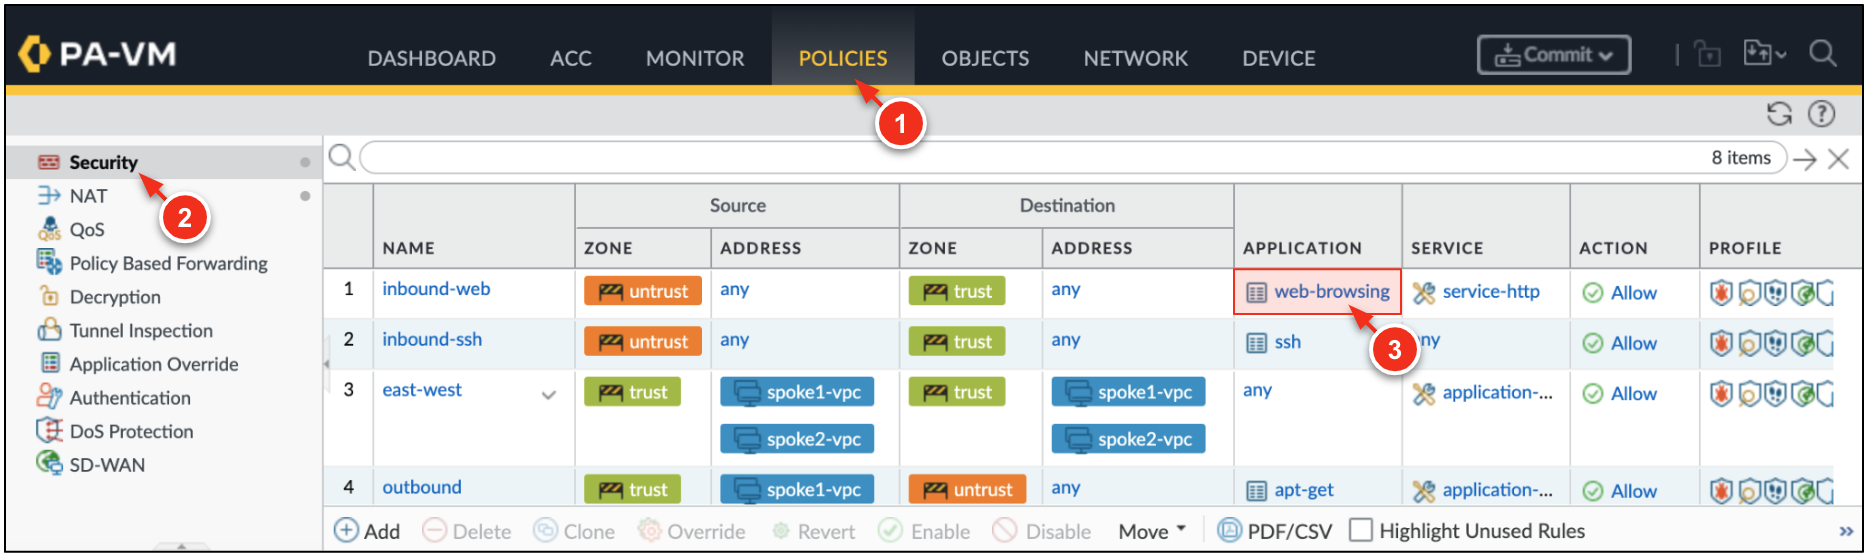
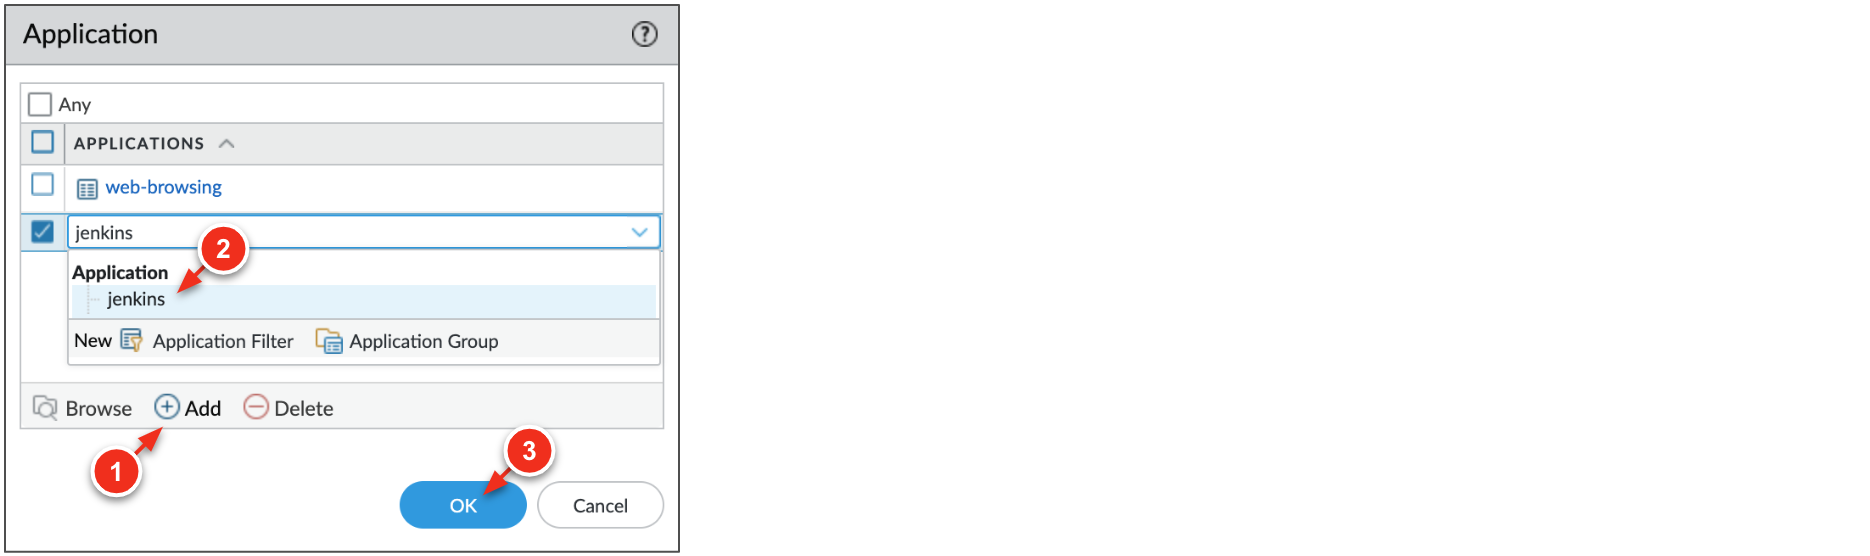
點選「ADD」並搜尋 jenkins,然後點選「OK」。
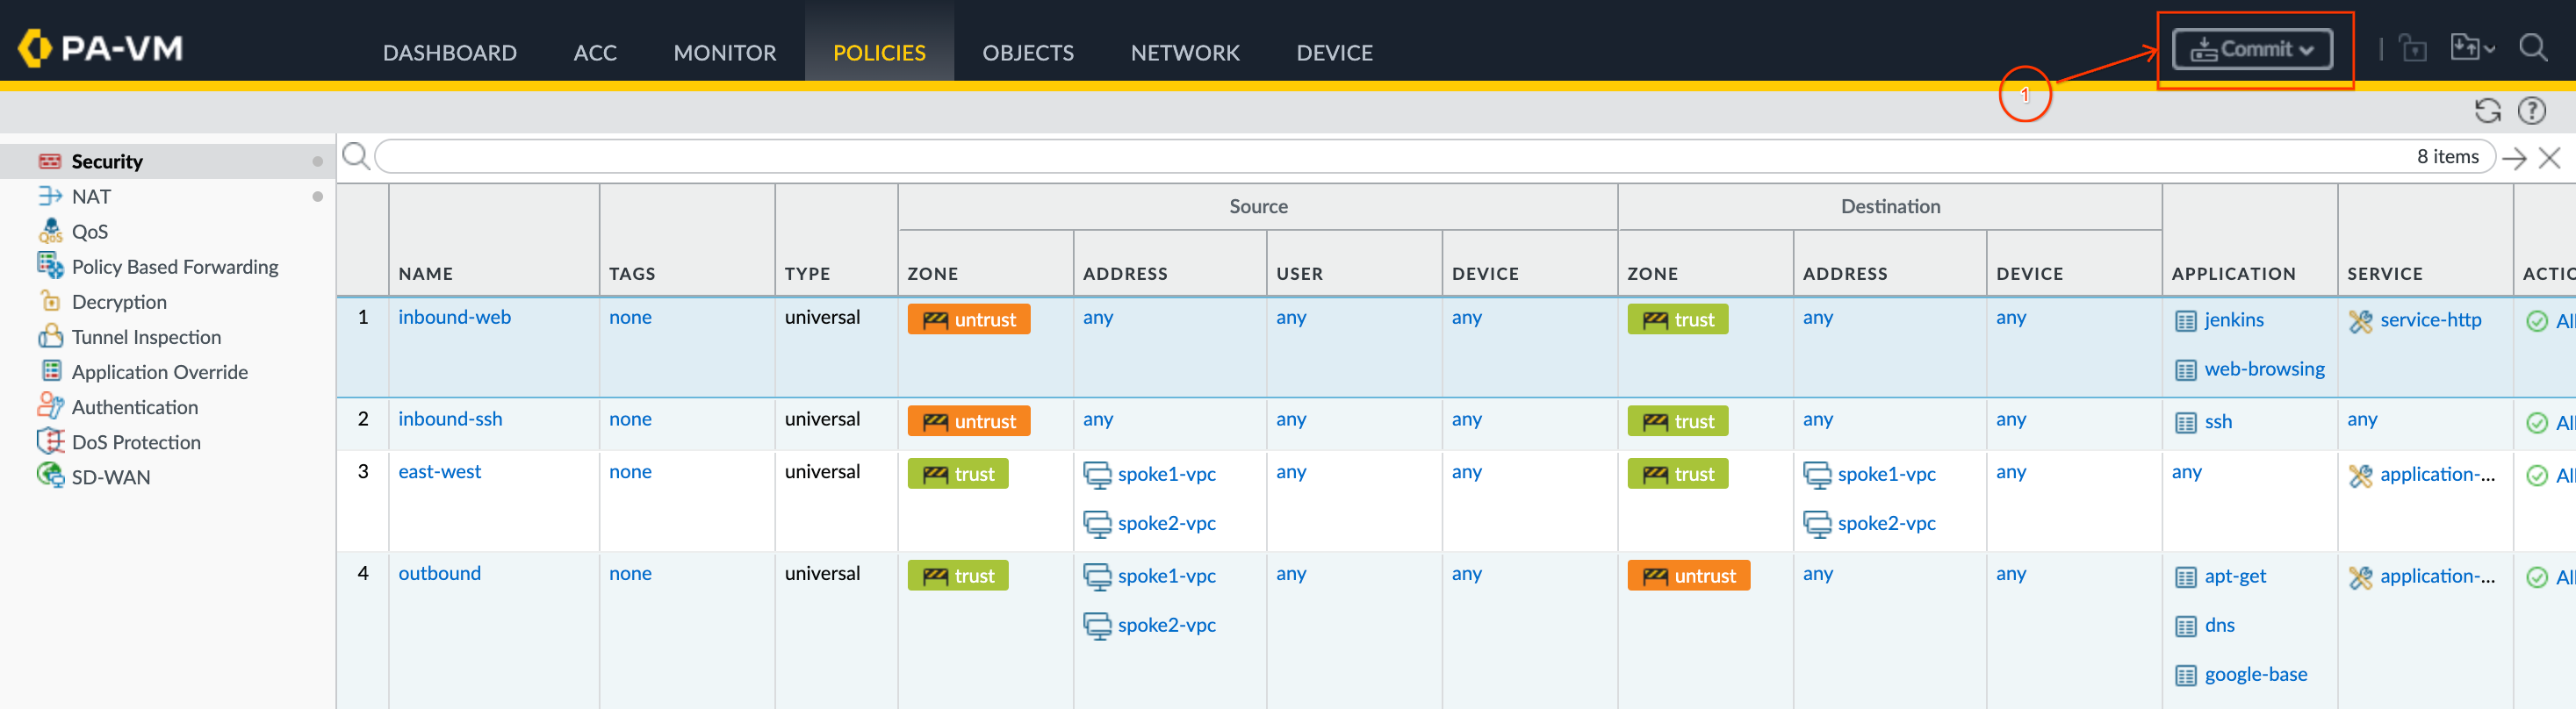
依序點選「Commit」→「Commit」,將變更套用至 VM-Series 設定。
修訂完成後,再次存取 Jenkins 服務。
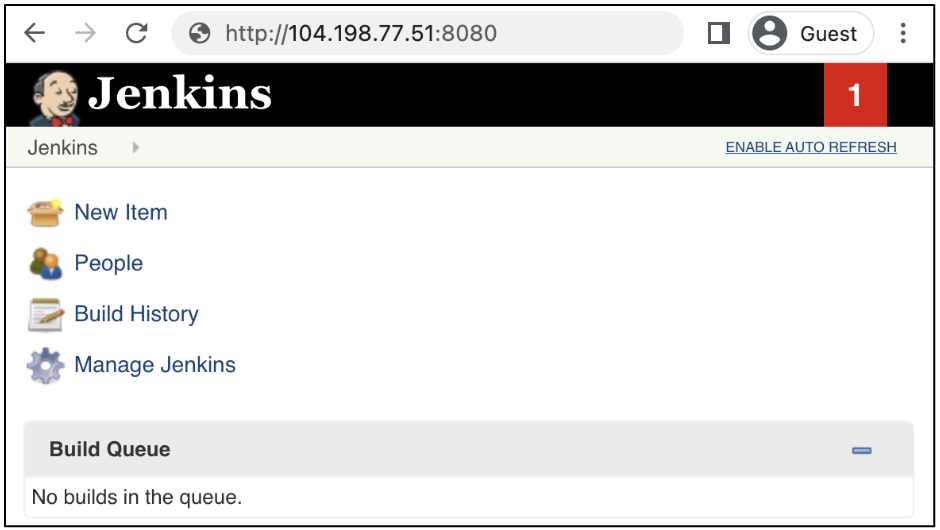
jenkins 應用程式,因此 Jenkins 頁面可以正常載入。在 VM-Series 依序前往「Monitor」→「Traffic」。輸入下列查詢,篩選出 jenkins 流量。
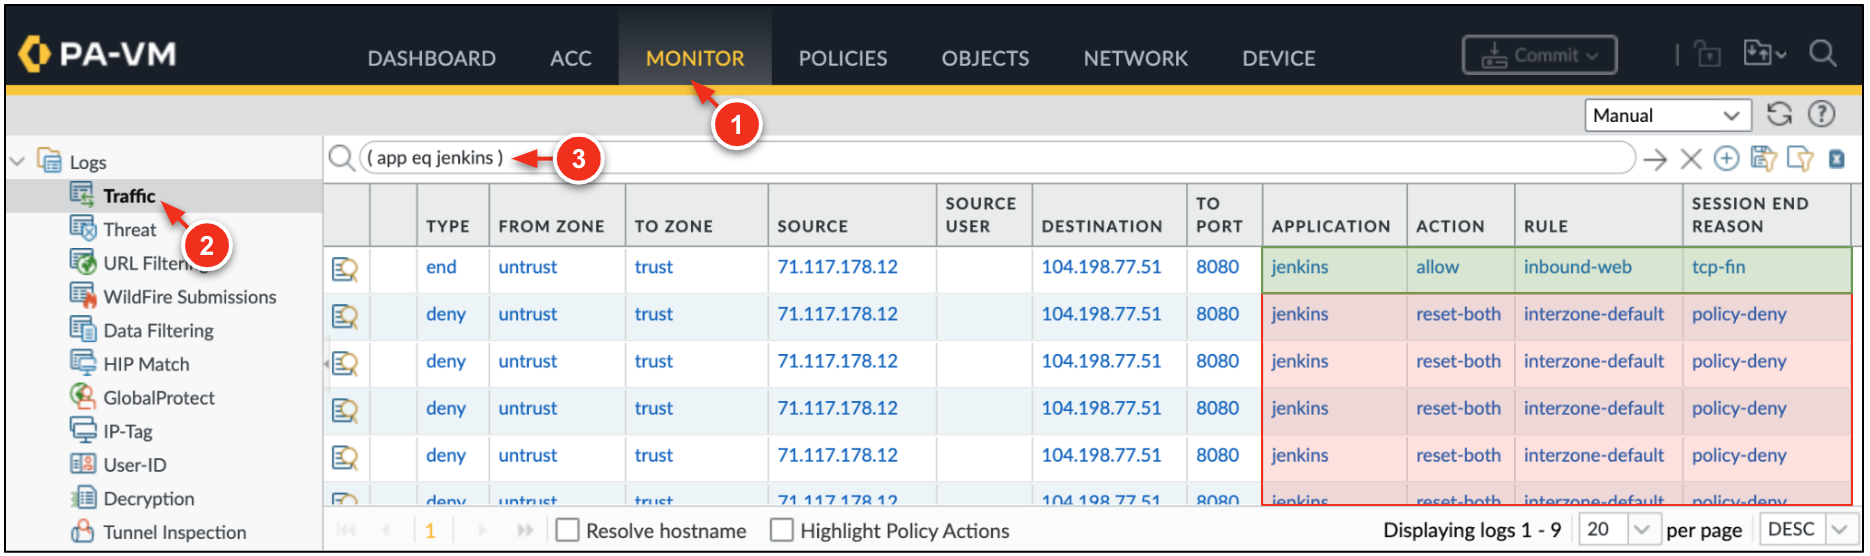
jenkins 應用程式新增至 inbound-web 安全性政策之前,jenkins 應用程式遭到拒絕。VM-Series 可保護輪輻網路的對外網路流量,以及輪輻網路之間的東西向流量。來自輪輻網路的所有輸出流量都會轉送至內部 TCP/UDP 負載平衡器,該平衡器會將流量分配給 VM-Series 信任介面進行檢查。
在 Cloud Shell,透過 SSH 連至 spoke2 網路中的 VM B。
jenkins 範例一樣,SSH 工作階段是由外部負載平衡器分配。VM-Series 會檢查流量並轉送至 VM B
從 VM B 嘗試下載網際網路上的模擬惡意檔案。
eicar 檔案是安全檔案,用於測試威脅防護功能。從 VM B 產生模擬惡意流量至 VM A。
在 VM-Series 依序前往「Monitor」→「Threat」,查看威脅記錄。
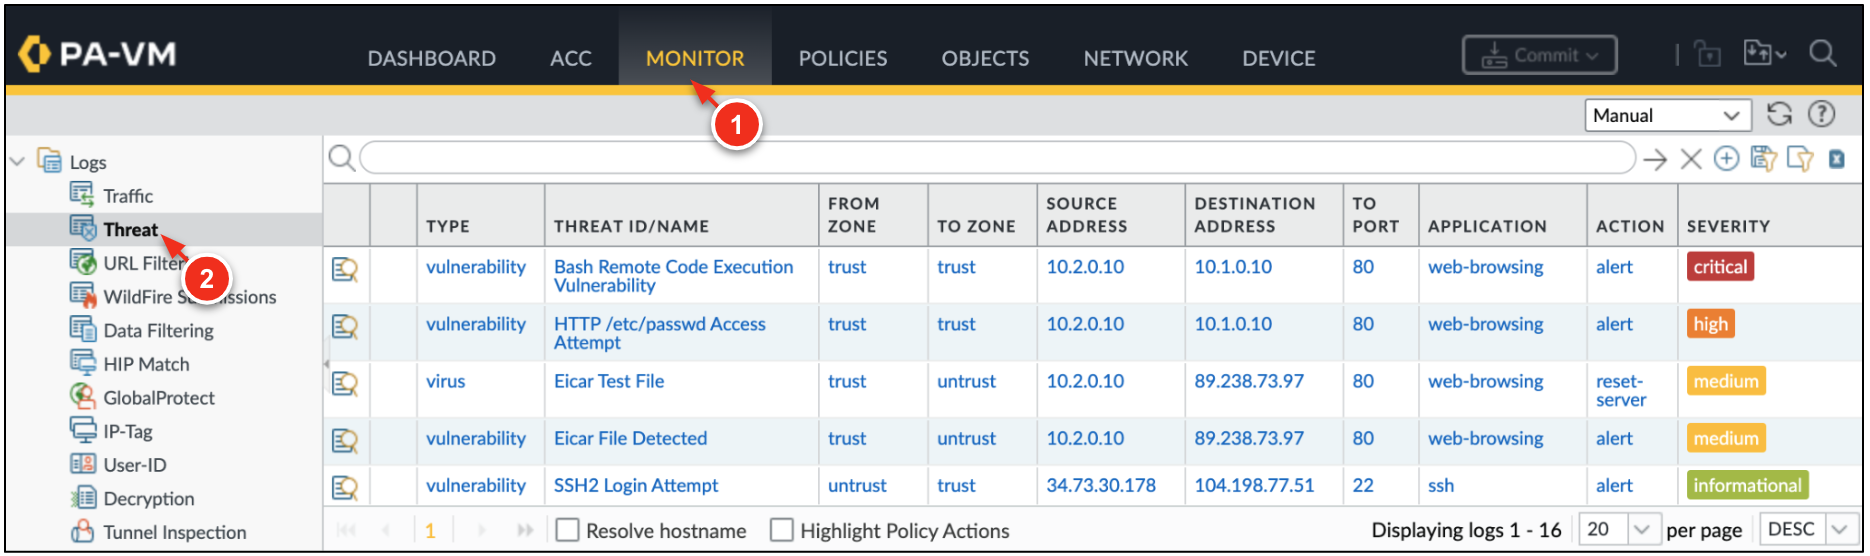
點選「Check my progress」,確認目標已達成。
自動調度資源功能可讓您調整 VM-Series 的資源配置,保護雲端資產,同時透過跨可用區備援機制提供高可用性。
VM-Series 防火牆會將原生 PAN-OS™ 指標發布至 Google Cloud Monitoring。每項指標都可設為代管執行個體群組中的自動調度資源參數。
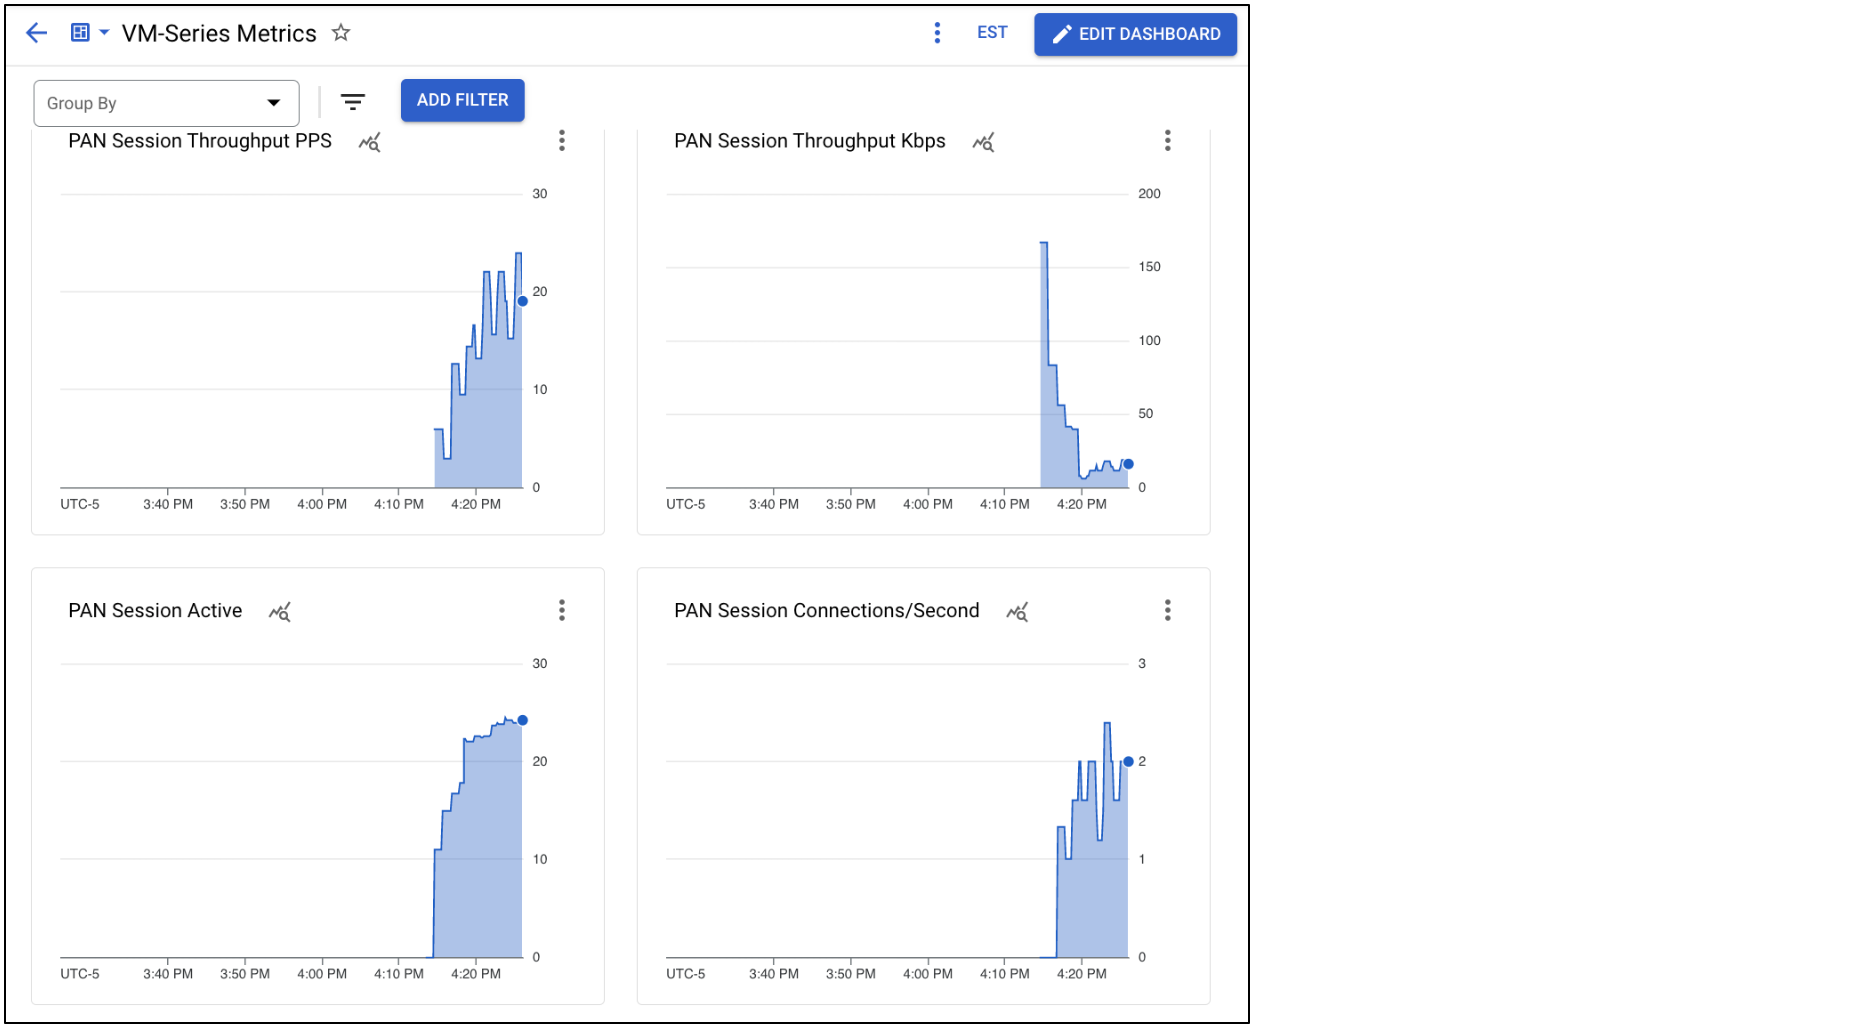
實驗室會建立自訂 Cloud Monitoring 資訊主頁,顯示多項 VM-Series 指標。
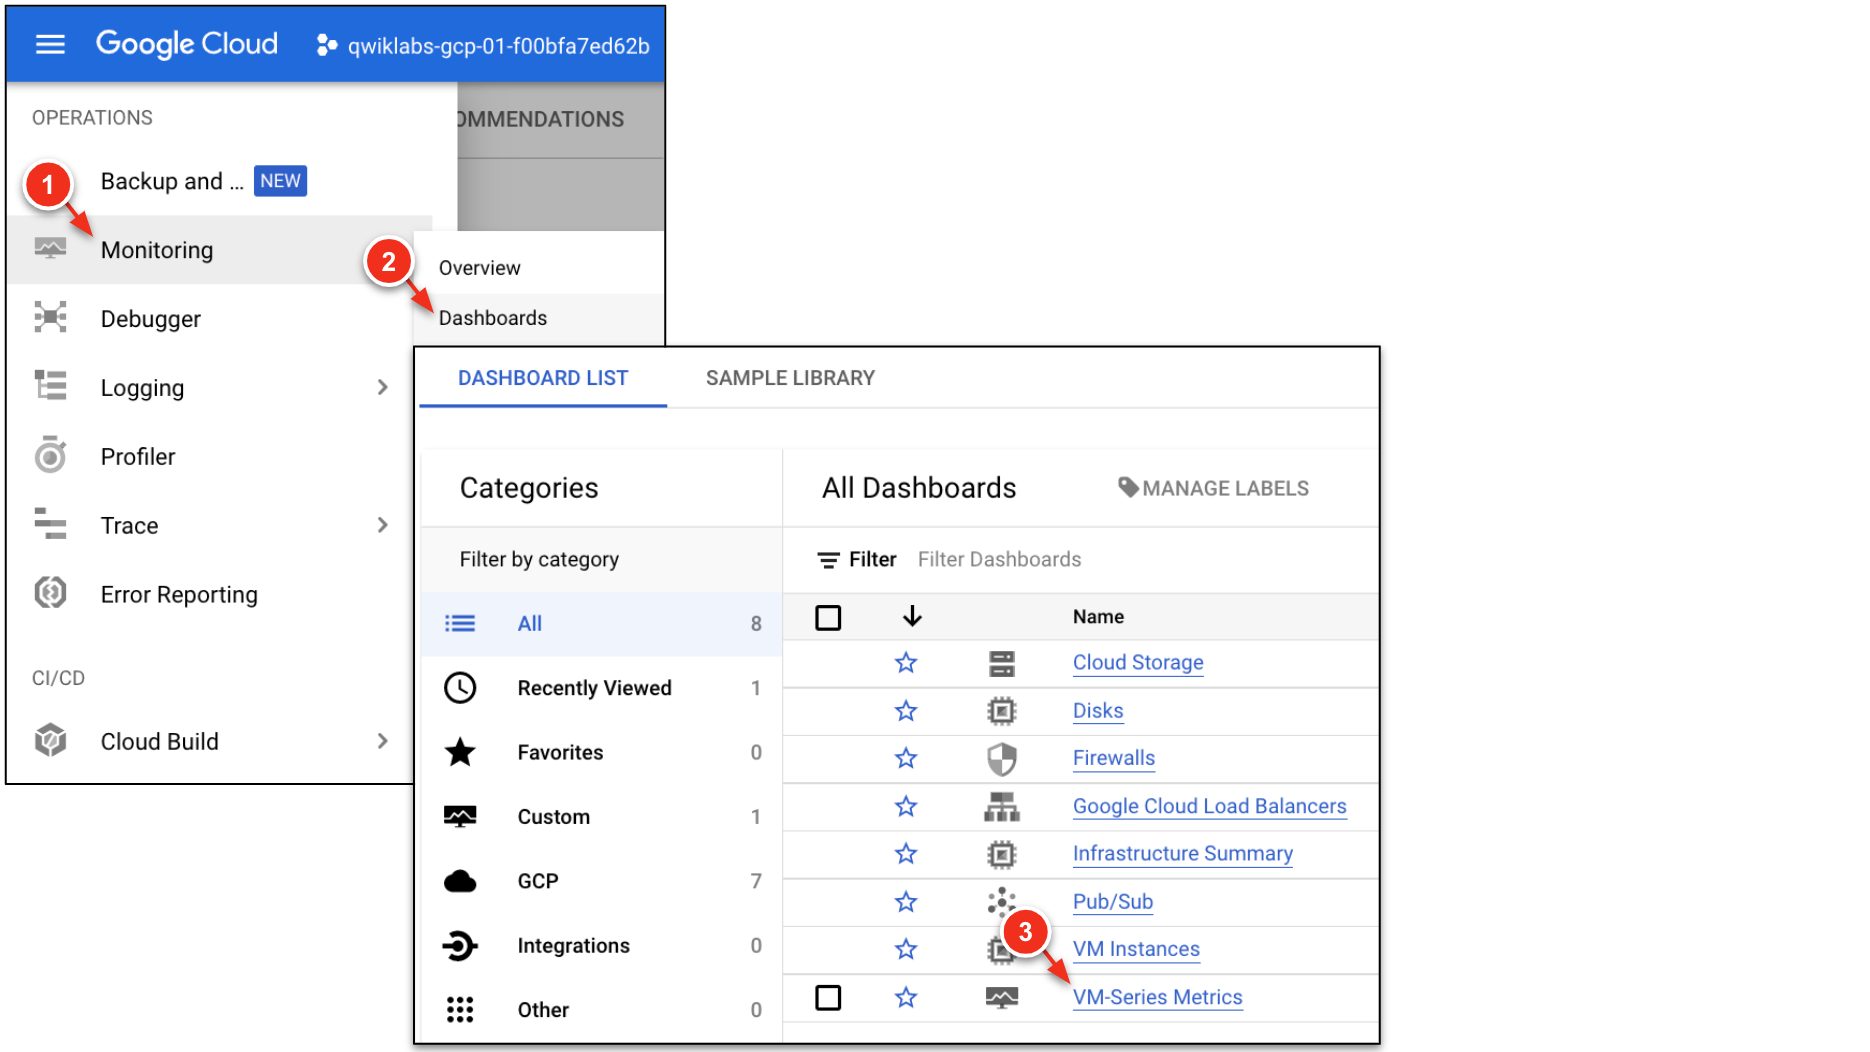
在 Google Cloud 依序選取「監控」→「資訊主頁」。選取「VM-Series Metrics」資訊主頁。
資訊主頁會顯示 VM-Series 執行個體群組的各種 PAN-OS 指標。
Dataplane CPU utilization 超過 90% 達 5 分鐘以上,您可以調度 VM-Series 資源。實驗室中建立的代管執行個體群組,會將 VM-Series 副本數量的下限和上限設為 1。請在此修改副本數量的下限和上限,手動增加執行中的防火牆數量。
在 Google Cloud 依序前往「Compute Engine」→「執行個體群組」→「vmseries」,然後點選「編輯」。
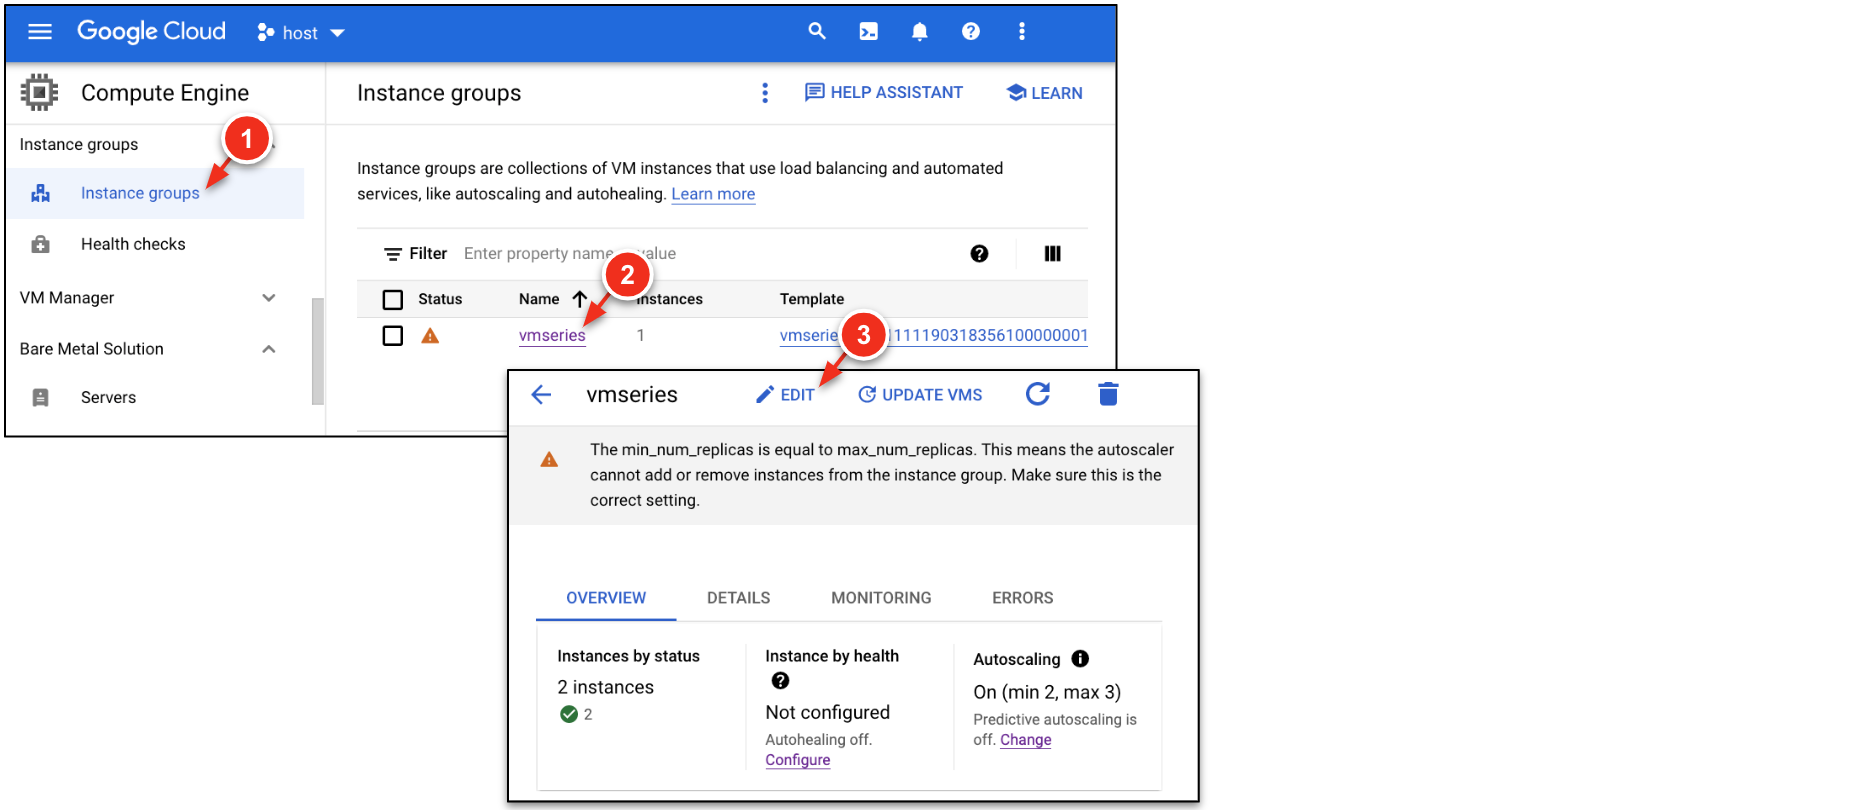
在「自動調度資源」,修改執行個體數量的 min 和 max:
| 鍵 | 值 |
|---|---|
| 執行個體數量下限 | 2 |
| 執行個體數量上限 | 3 |
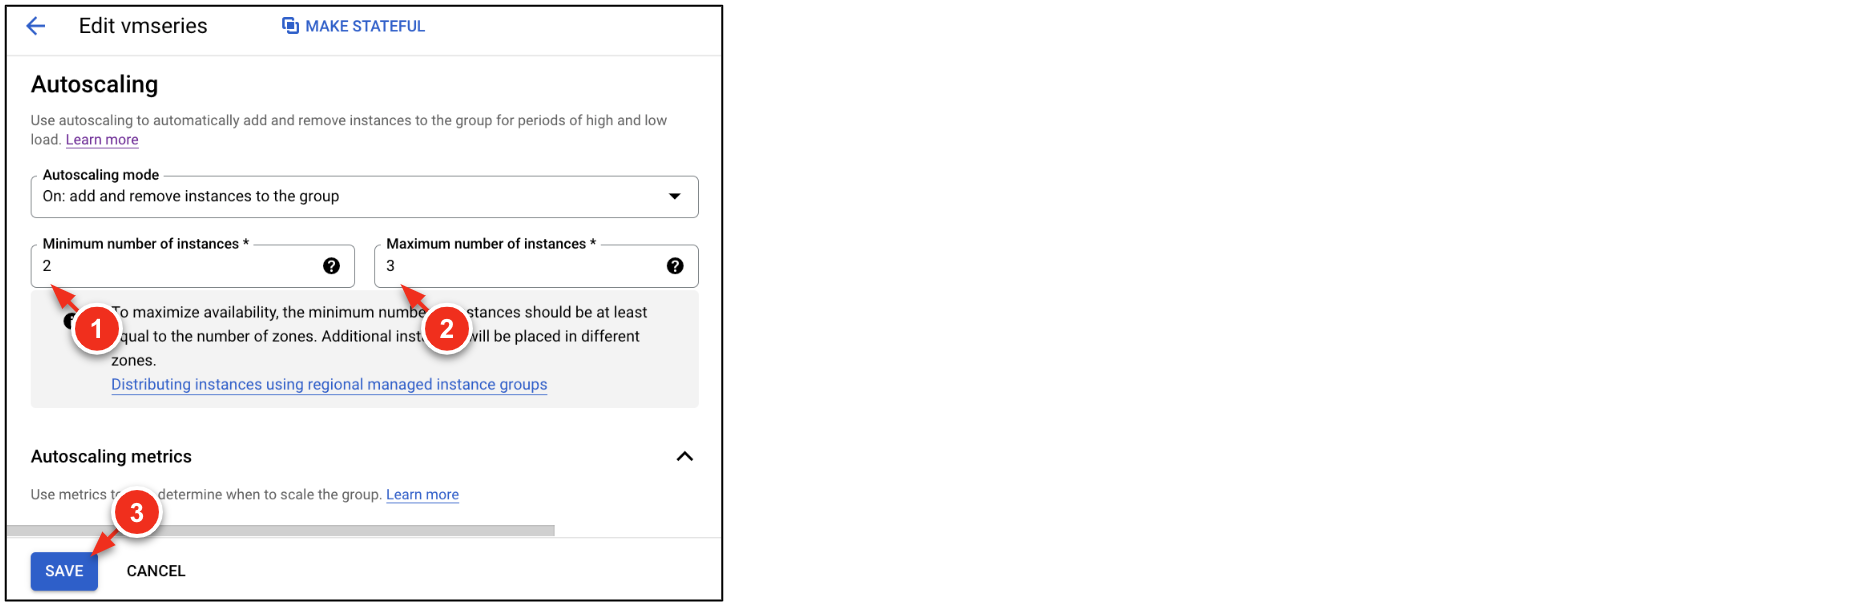
點選「儲存」。
依序前往「Compute Engine」→「VM 執行個體」。現在系統應該會部署新的防火牆。
複製新防火牆上 NIC1 附加的公開 IP,然後貼到瀏覽器分頁 (使用 https)。
| 鍵 | 值 |
|---|---|
| 使用者名稱 | |
| 密碼 |
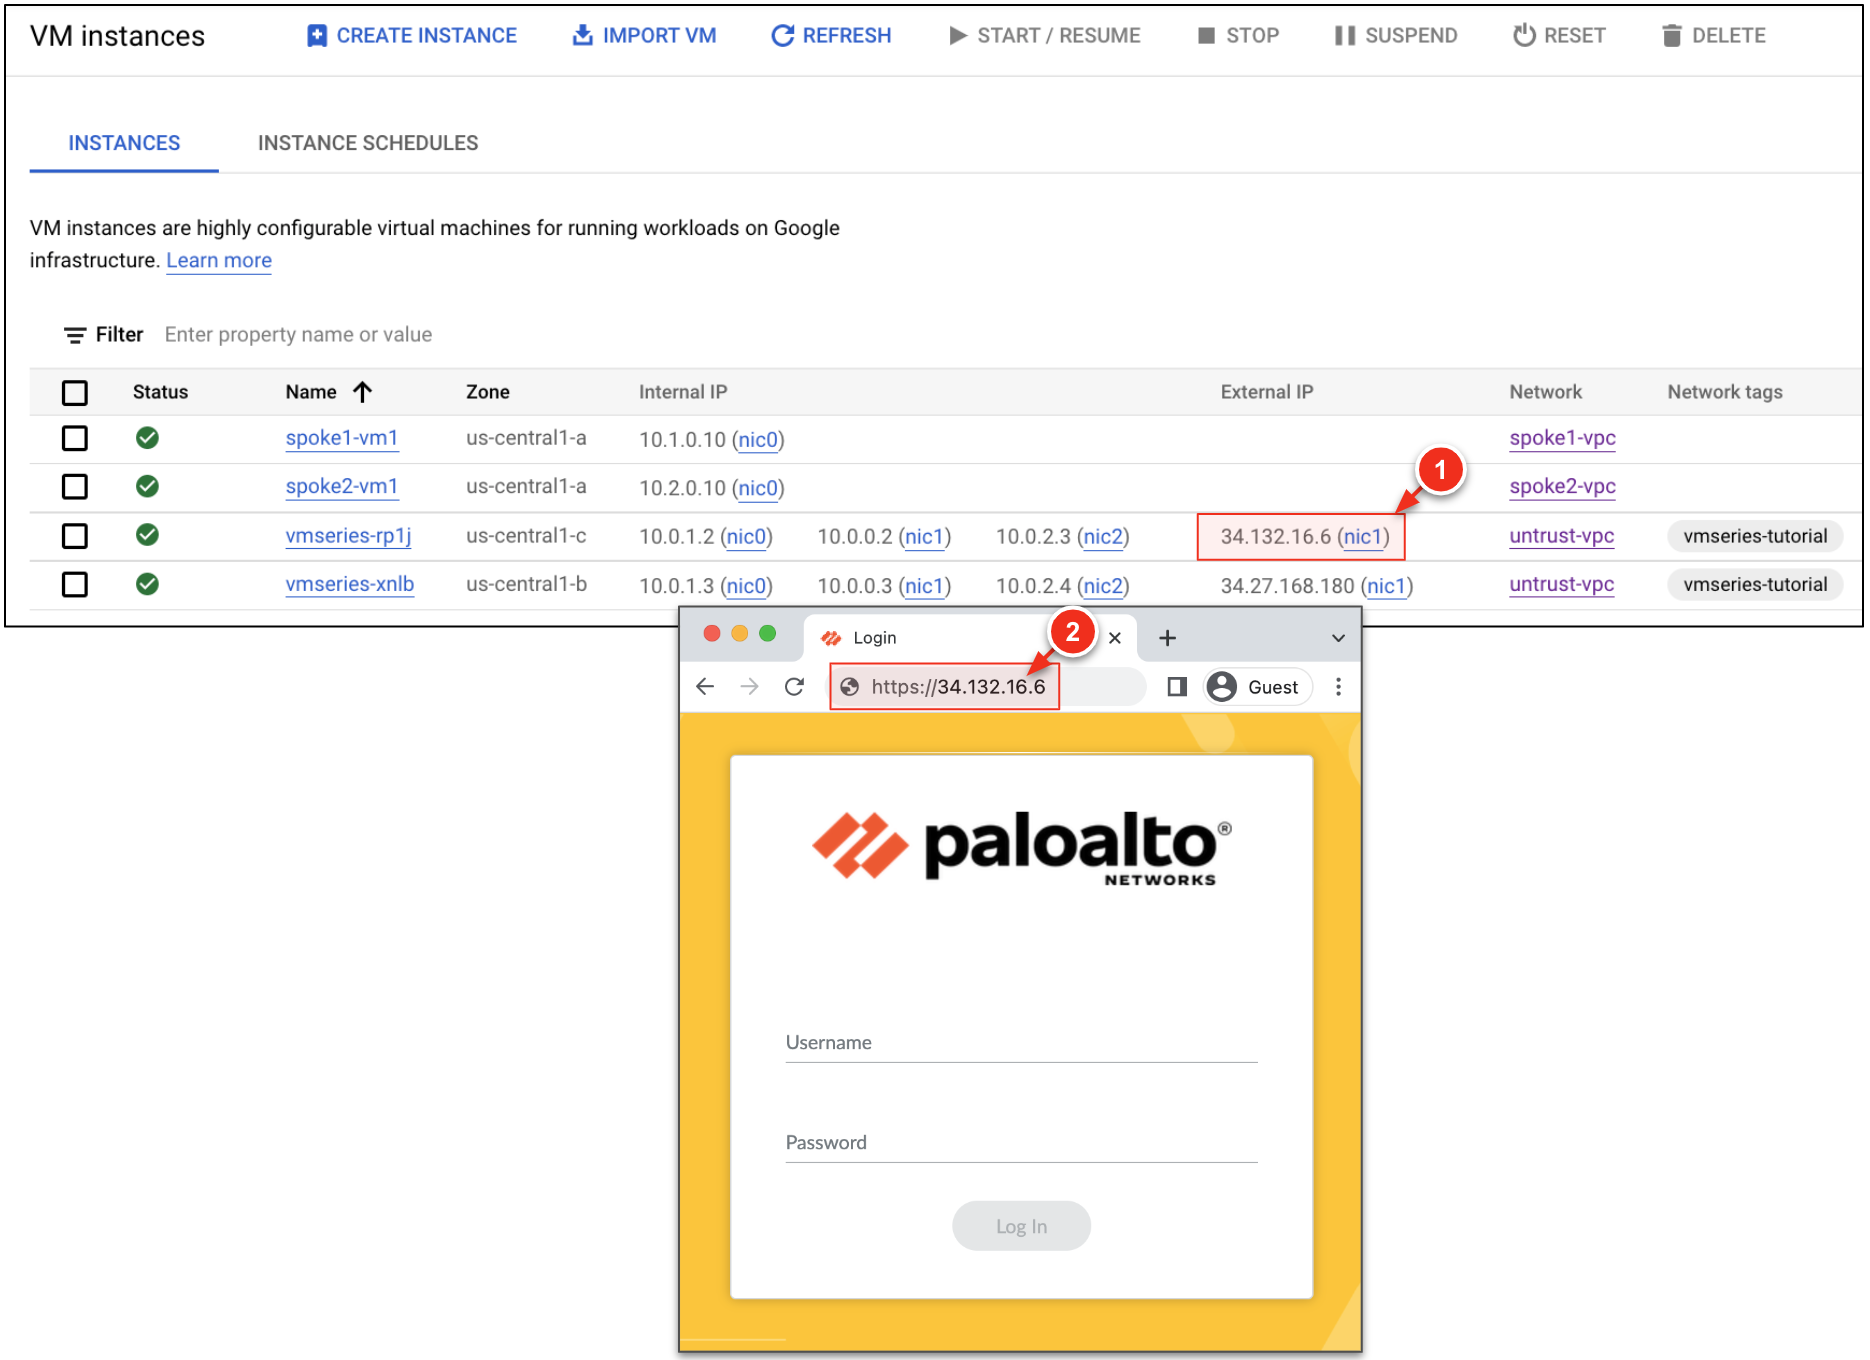
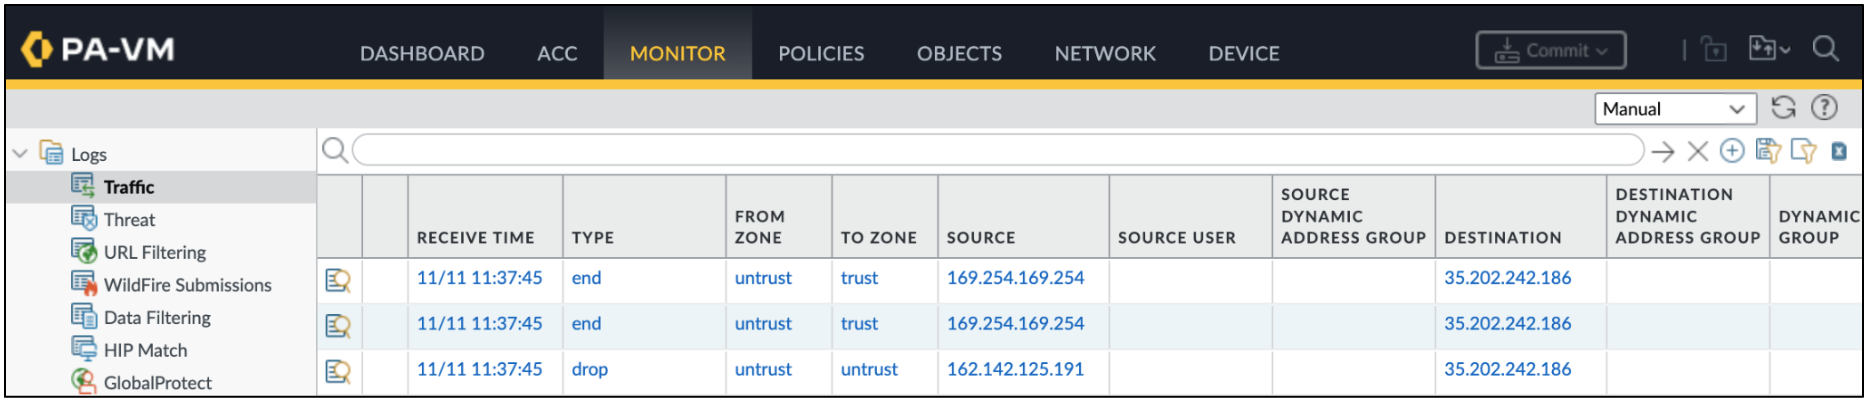
在已調度資源的 VM-Series,依序前往「Monitor」→「Traffic」。此時應會產生流量記錄,顯示資源調度後的 VM-Series 正在處理流量。
點選「Check my progress」,確認目標已達成。
太棒了!本實驗室的所有工作全數完成。您已瞭解基本網路概念,可在 Google Cloud 部署 Palo Alto Networks VM-Series 新一代防火牆及調度資源。
請點選下列連結,瞭解更多資訊:
協助您瞭解如何充分運用 Google Cloud 的技術。我們的課程會介紹專業技能和最佳做法,讓您可以快速掌握要領並持續進修。我們提供從基本到進階等級的訓練課程,並有隨選、線上和虛擬課程等選項,方便您抽空參加。認證可協助您驗證及證明自己在 Google Cloud 技術方面的技能和專業知識。
使用手冊上次更新日期:2025 年 11 月 11 日
實驗室上次測試日期:2025 年 11 月 11 日
Copyright 2026 Google LLC 保留所有權利。Google 和 Google 標誌是 Google LLC 的商標,其他公司和產品名稱則有可能是其關聯公司的商標。


This content is not currently available
We can notify you via email when it becomes available
Great!
We can contact you via email if it becomes available
One lab at a time
Confirm to end all existing labs and start this one