시작하기 전에
- 실습에서는 정해진 기간 동안 Google Cloud 프로젝트와 리소스를 만듭니다.
- 실습에는 시간 제한이 있으며 일시중지 기능이 없습니다. 실습을 종료하면 처음부터 다시 시작해야 합니다.
- 화면 왼쪽 상단에서 실습 시작을 클릭하여 시작합니다.
Safely enable applications with App-ID
/ 50
Autoscale the VM-Series
/ 50
Safely enable applications with App-ID
/ 50
Autoscale the VM-Series
/ 50
이 실습은 Google Cloud의 파트너인 Palo Alto Networks와 공동 개발한 것으로, 계정 프로필에서 제품 업데이트, 공지사항, 혜택을 수신하는 데 동의하신 경우 귀하의 개인 정보가 실습 스폰서인 Palo Alto Networks에 공유될 수 있습니다.

이 실습에서는 Google Cloud에서 허브 앤 스포크 아키텍처를 보호할 수 있도록 VM-Series ML-NGFW를 배포하고 확장합니다. VM-Series를 사용하면 기업은 Google Cloud 및 기타 가상화 환경에 배포된 애플리케이션, 사용자, 데이터를 보호할 수 있습니다.
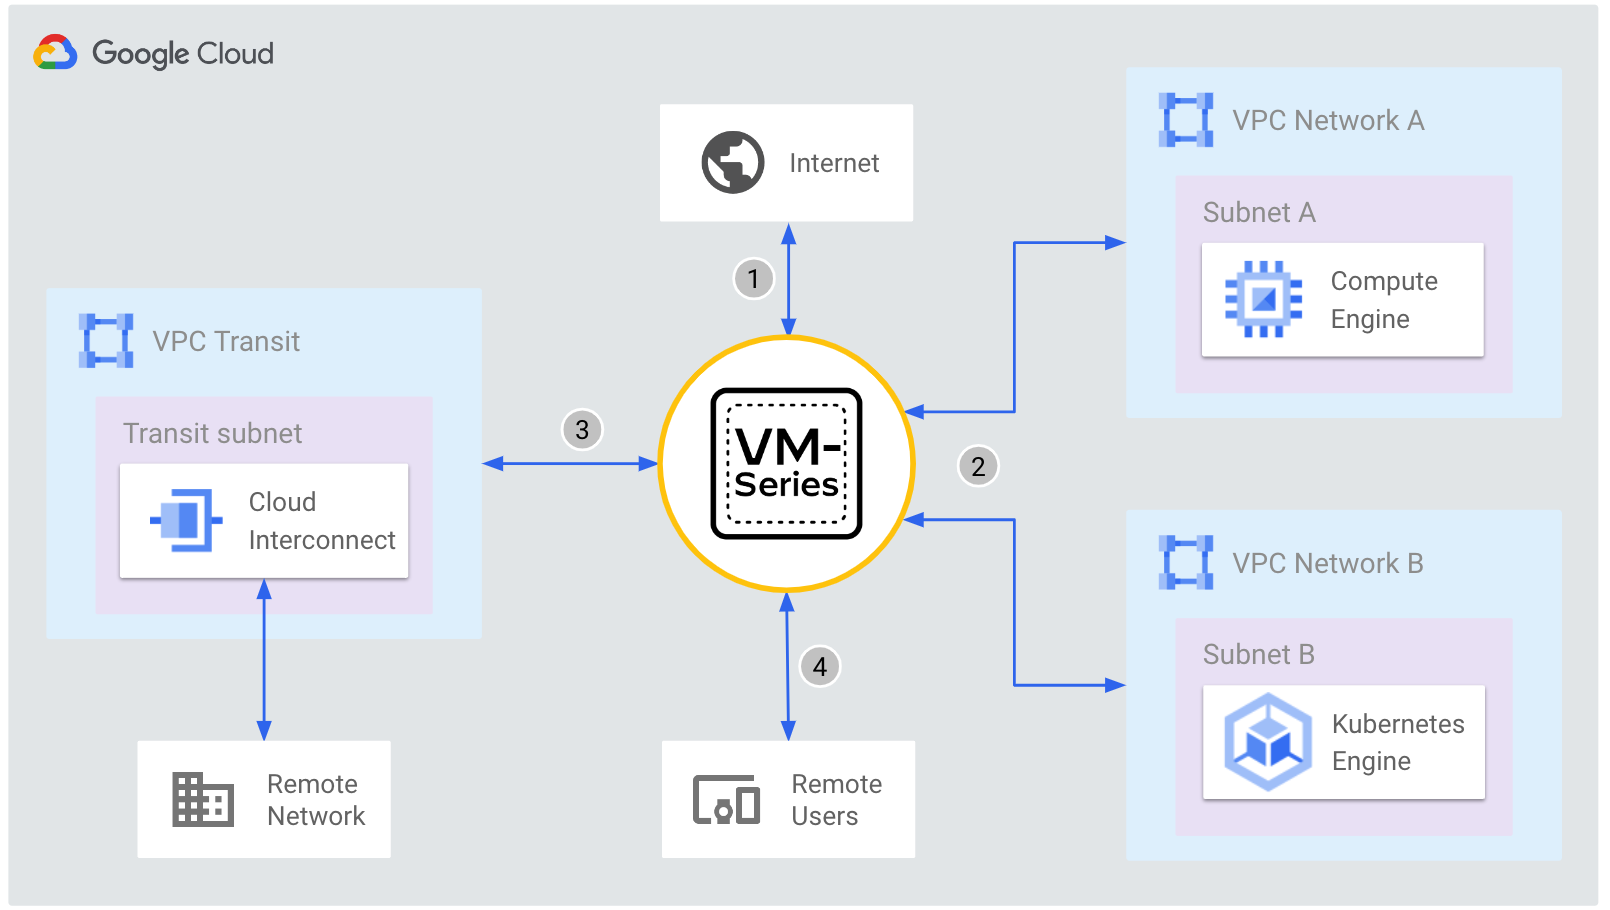
이번 실습에서는 다음 작업을 수행합니다.
다음 안내를 확인하세요. 실습에는 시간 제한이 있으며 일시중지할 수 없습니다. 실습 시작을 클릭하면 타이머가 시작됩니다. 이 타이머는 Google Cloud 리소스를 사용할 수 있는 시간이 얼마나 남았는지를 표시합니다.
실무형 실습을 통해 시뮬레이션이나 데모 환경이 아닌 실제 클라우드 환경에서 실습 활동을 진행할 수 있습니다. 실습 시간 동안 Google Cloud에 로그인하고 액세스하는 데 사용할 수 있는 새로운 임시 사용자 인증 정보가 제공됩니다.
이 실습을 완료하려면 다음을 준비해야 합니다.
실습 시작 버튼을 클릭합니다. 실습 비용을 결제해야 하는 경우 결제 수단을 선택할 수 있는 대화상자가 열립니다. 오른쪽에는 다음과 같은 항목이 포함된 실습 설정 및 액세스 패널이 있습니다.
실습 타이머는 페이지 상단에 있으며 남은 시간을 표시합니다.
Google Cloud 콘솔 열기를 클릭합니다(Chrome 브라우저를 실행 중인 경우 마우스 오른쪽 버튼으로 클릭하고 시크릿 창에서 링크 열기를 선택합니다).
실습에서 리소스가 가동되면 다른 탭이 열리고 로그인 페이지가 표시됩니다.
팁: 두 개의 탭을 각각 별도의 창으로 나란히 정렬하세요.
필요한 경우 아래의 사용자 이름을 복사하여 로그인 대화상자에 붙여넣습니다.
실습 설정 및 액세스 패널에서도 사용자 이름을 확인할 수 있습니다.
다음을 클릭합니다.
아래의 비밀번호를 복사하여 시작하기 대화상자에 붙여넣습니다.
실습 설정 및 액세스 패널에서도 비밀번호를 확인할 수 있습니다.
다음을 클릭합니다.
이후에 표시되는 페이지를 클릭하여 넘깁니다.
잠시 후 Google Cloud 콘솔이 이 탭에서 열립니다.
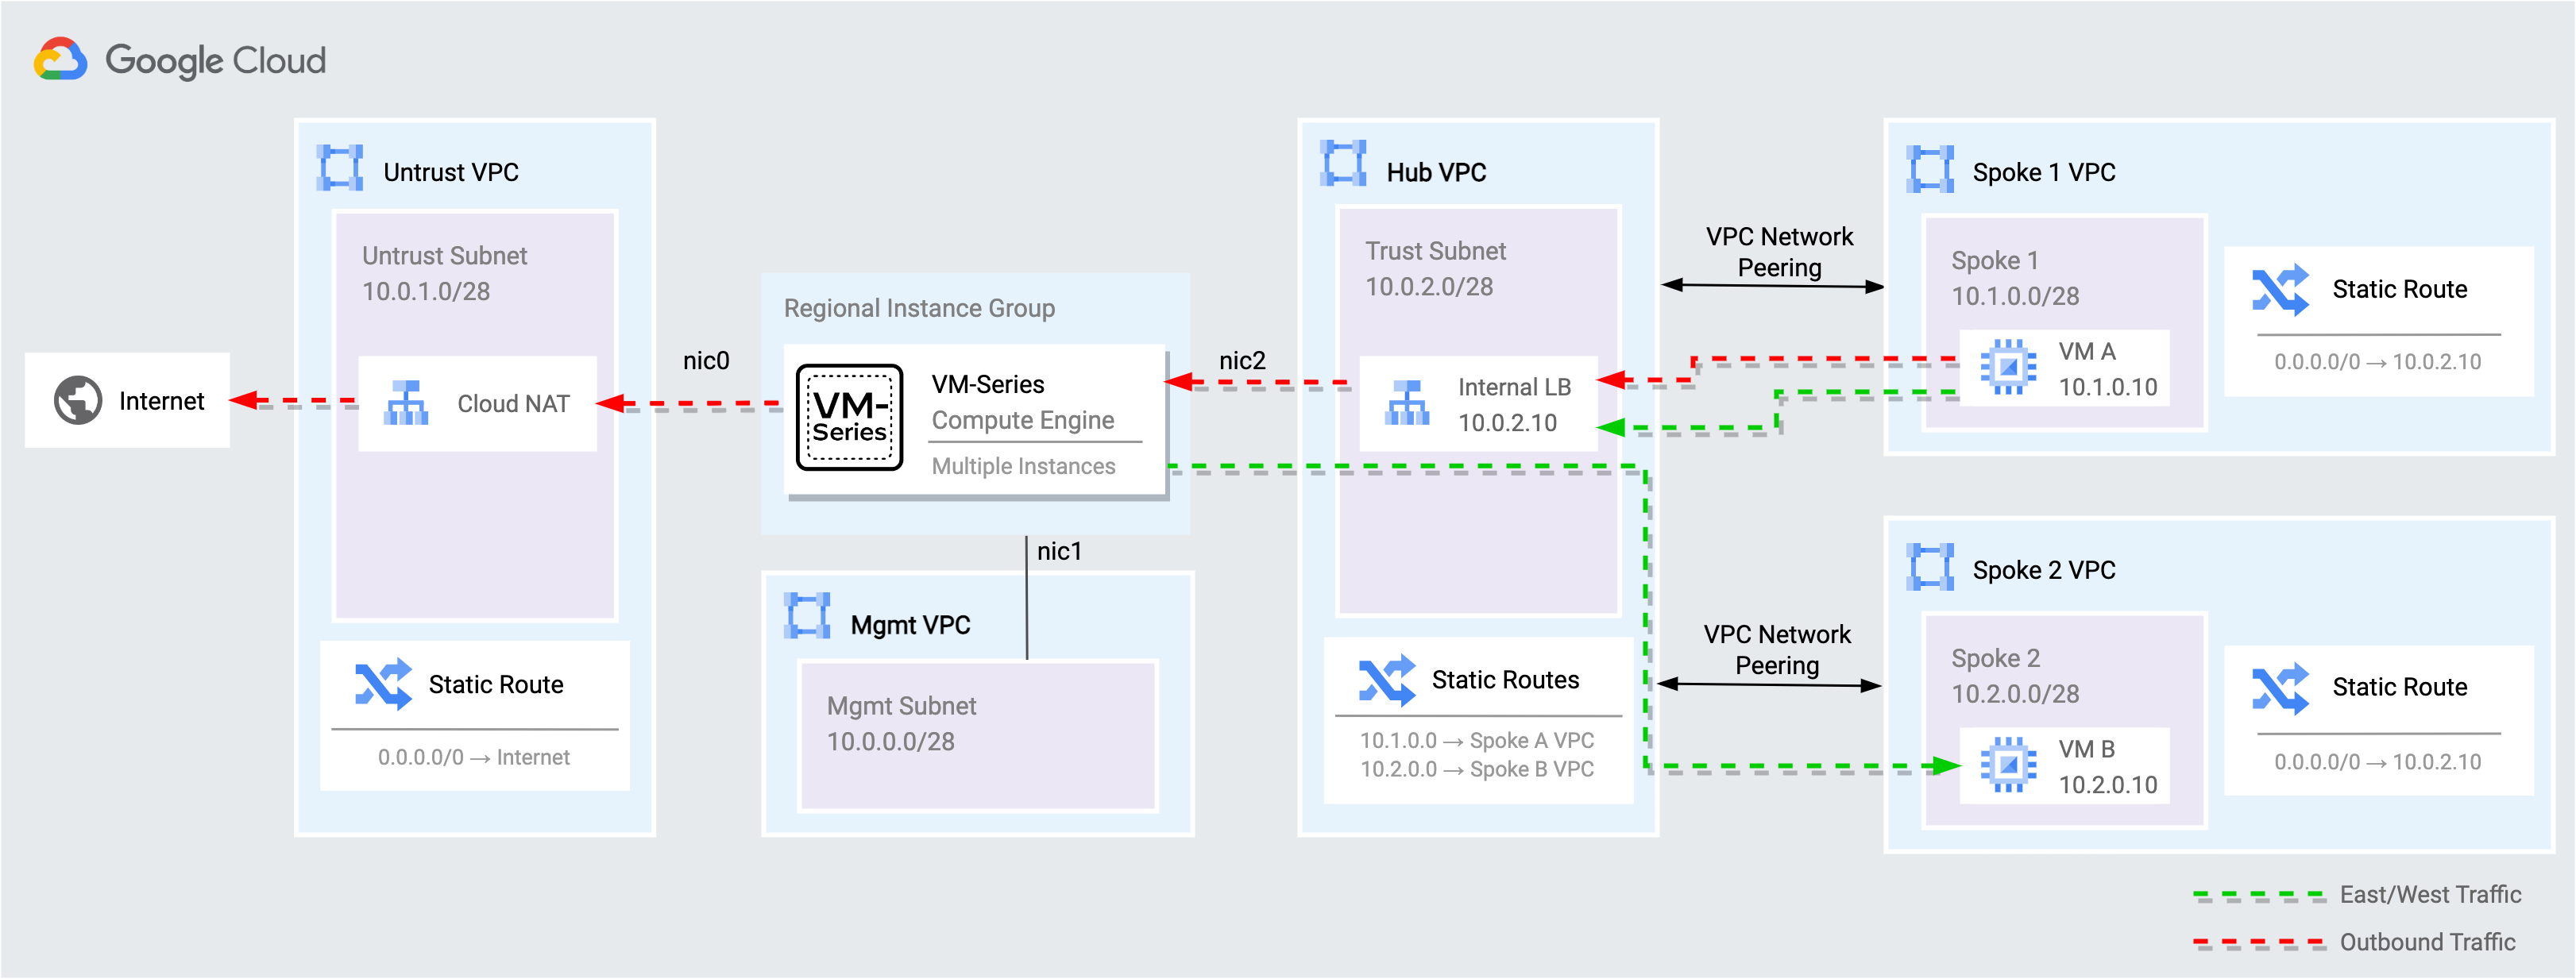
이 작업에서는 실습 환경의 다이어그램을 검토해 봅니다. VM-Series 방화벽은 리전별 관리형 인스턴스 그룹 내에 배포되어 두 스포크 VPC 네트워크의 종방향(North-South) 트래픽과 횡방향(East-West) 트래픽을 보호합니다.
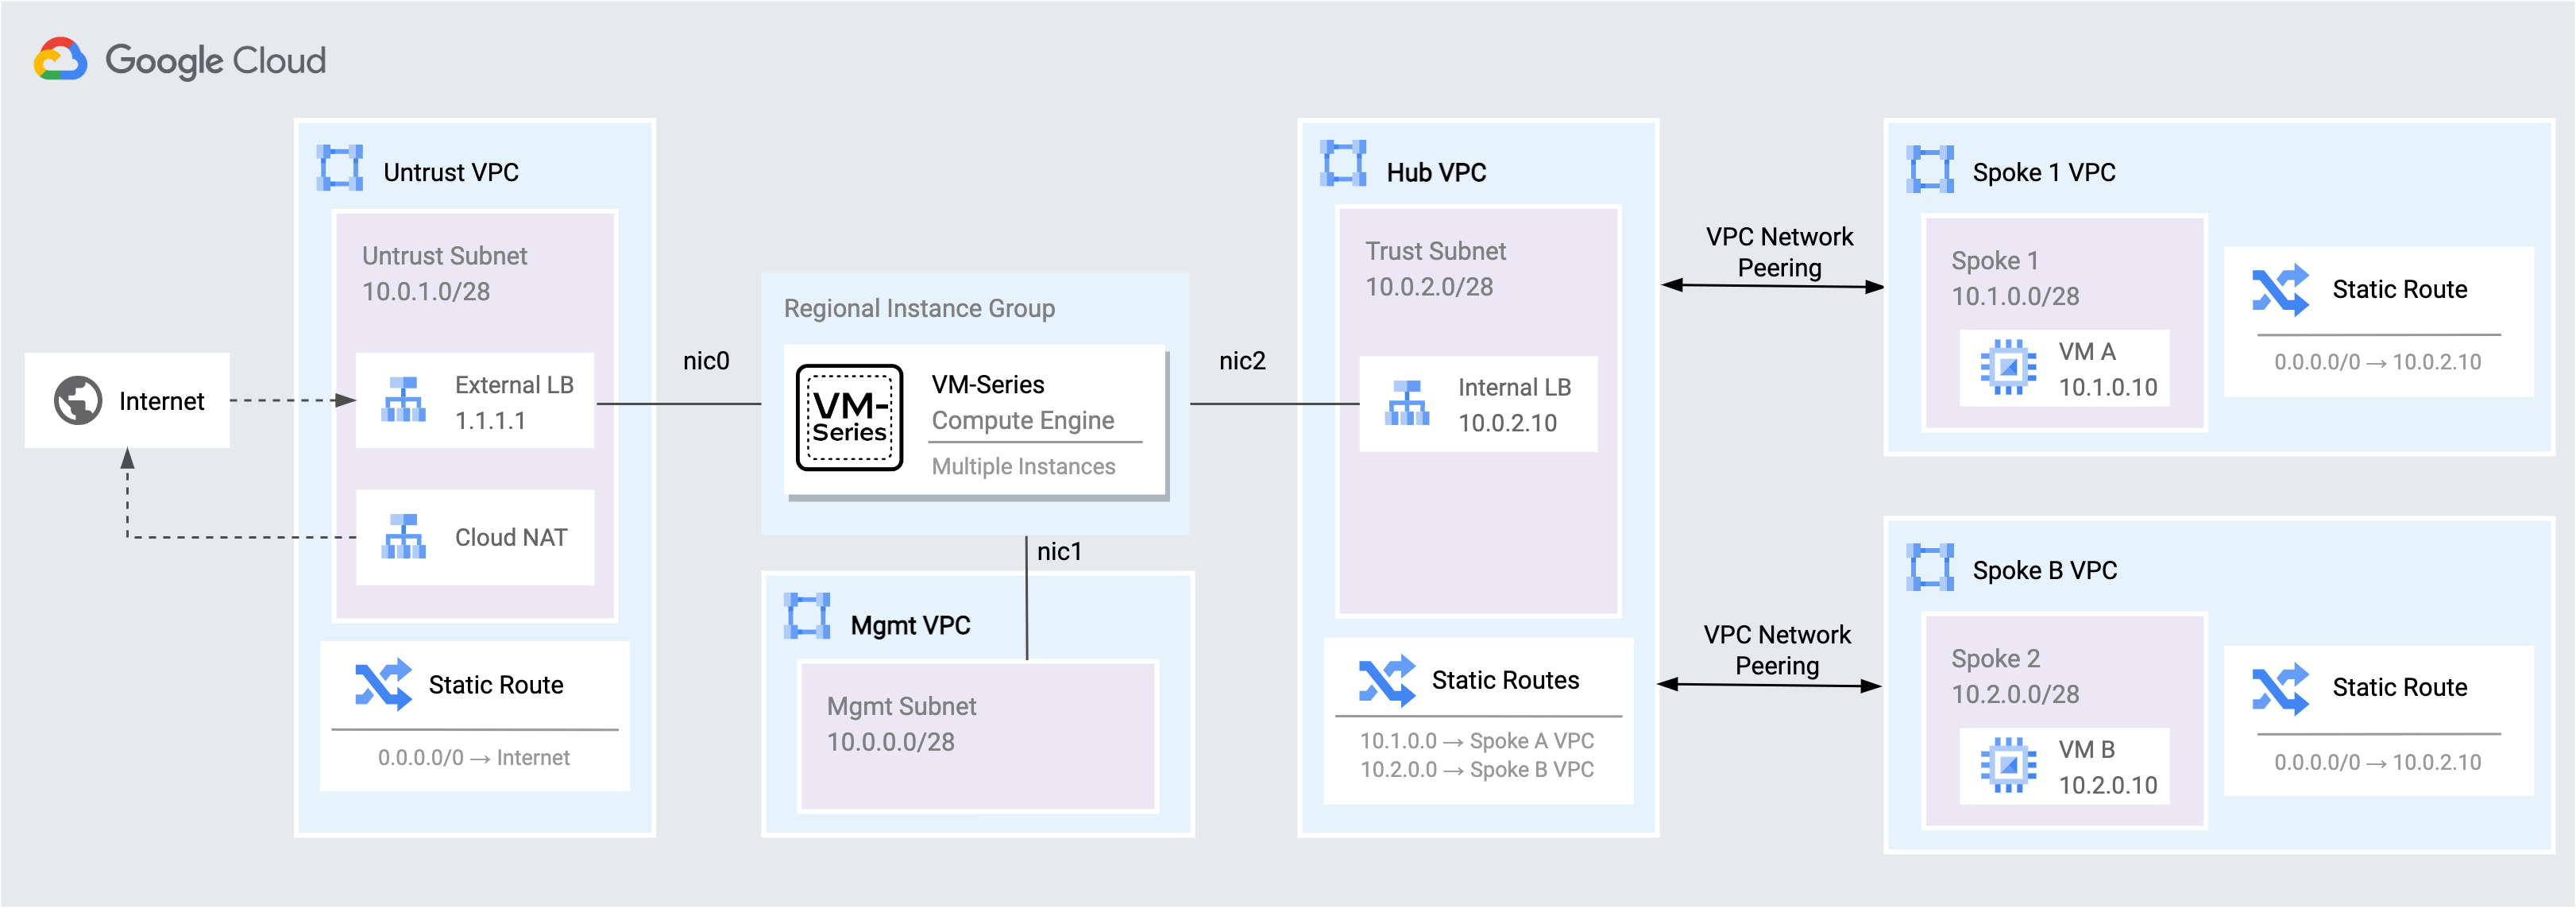
| 흐름 | 설명 |
|---|---|
| 인터넷에서 워크로드로 | 인터넷에서 스포크 네트워크의 애플리케이션으로 전송되는 트래픽은 외부 TCP/UDP 부하 분산기에 의해 VM-Series의 언트러스트(untrust) 인터페이스(NIC0)로 분산됩니다. VM-Series는 트래픽을 검사한 후 허용 가능한 트래픽을 트러스트(trust) 인터페이스(NIC2)를 통해 스포크 네트워크의 애플리케이션으로 전달합니다. |
| 워크로드에서 인터넷으로 | 스포크 네트워크에서 인터넷으로 향하는 트래픽은 허브 VPC의 내부 TCP/UDP 부하 분산기로 라우팅됩니다. VM-Series는 트래픽을 검사한 후 허용 가능한 트래픽을 언트러스트(untrust) 인터페이스(NIC0)를 통해 인터넷으로 전달합니다. |
| 워크로드에서 워크로드로 | 스포크 네트워크 간의 트래픽은 허브 VPC의 내부 TCP/UDP 부하 분산기로 라우팅됩니다. VM-Series는 트래픽을 검사한 후 트러스트(trust) 인터페이스(NIC2)를 통해 허브 네트워크로 트래픽을 전달하며, 허브 네트워크는 허용 가능한 트래픽을 대상 스포크 네트워크로 라우팅합니다. |
이 작업에서는 VM-Series 방화벽에서 App-ID™ 및 Threat Prevention™을 사용하여 인터넷 연결 위협으로부터 VPC 네트워크를 보호합니다.
인터넷 인바운드 트래픽은 외부 TCP/UDP 부하 분산기에 의해 VM-Series 언트러스트 인터페이스로 분산됩니다. VM-Series는 트래픽을 검사하고 spoke 1 VPC의 VM A로 변환합니다.
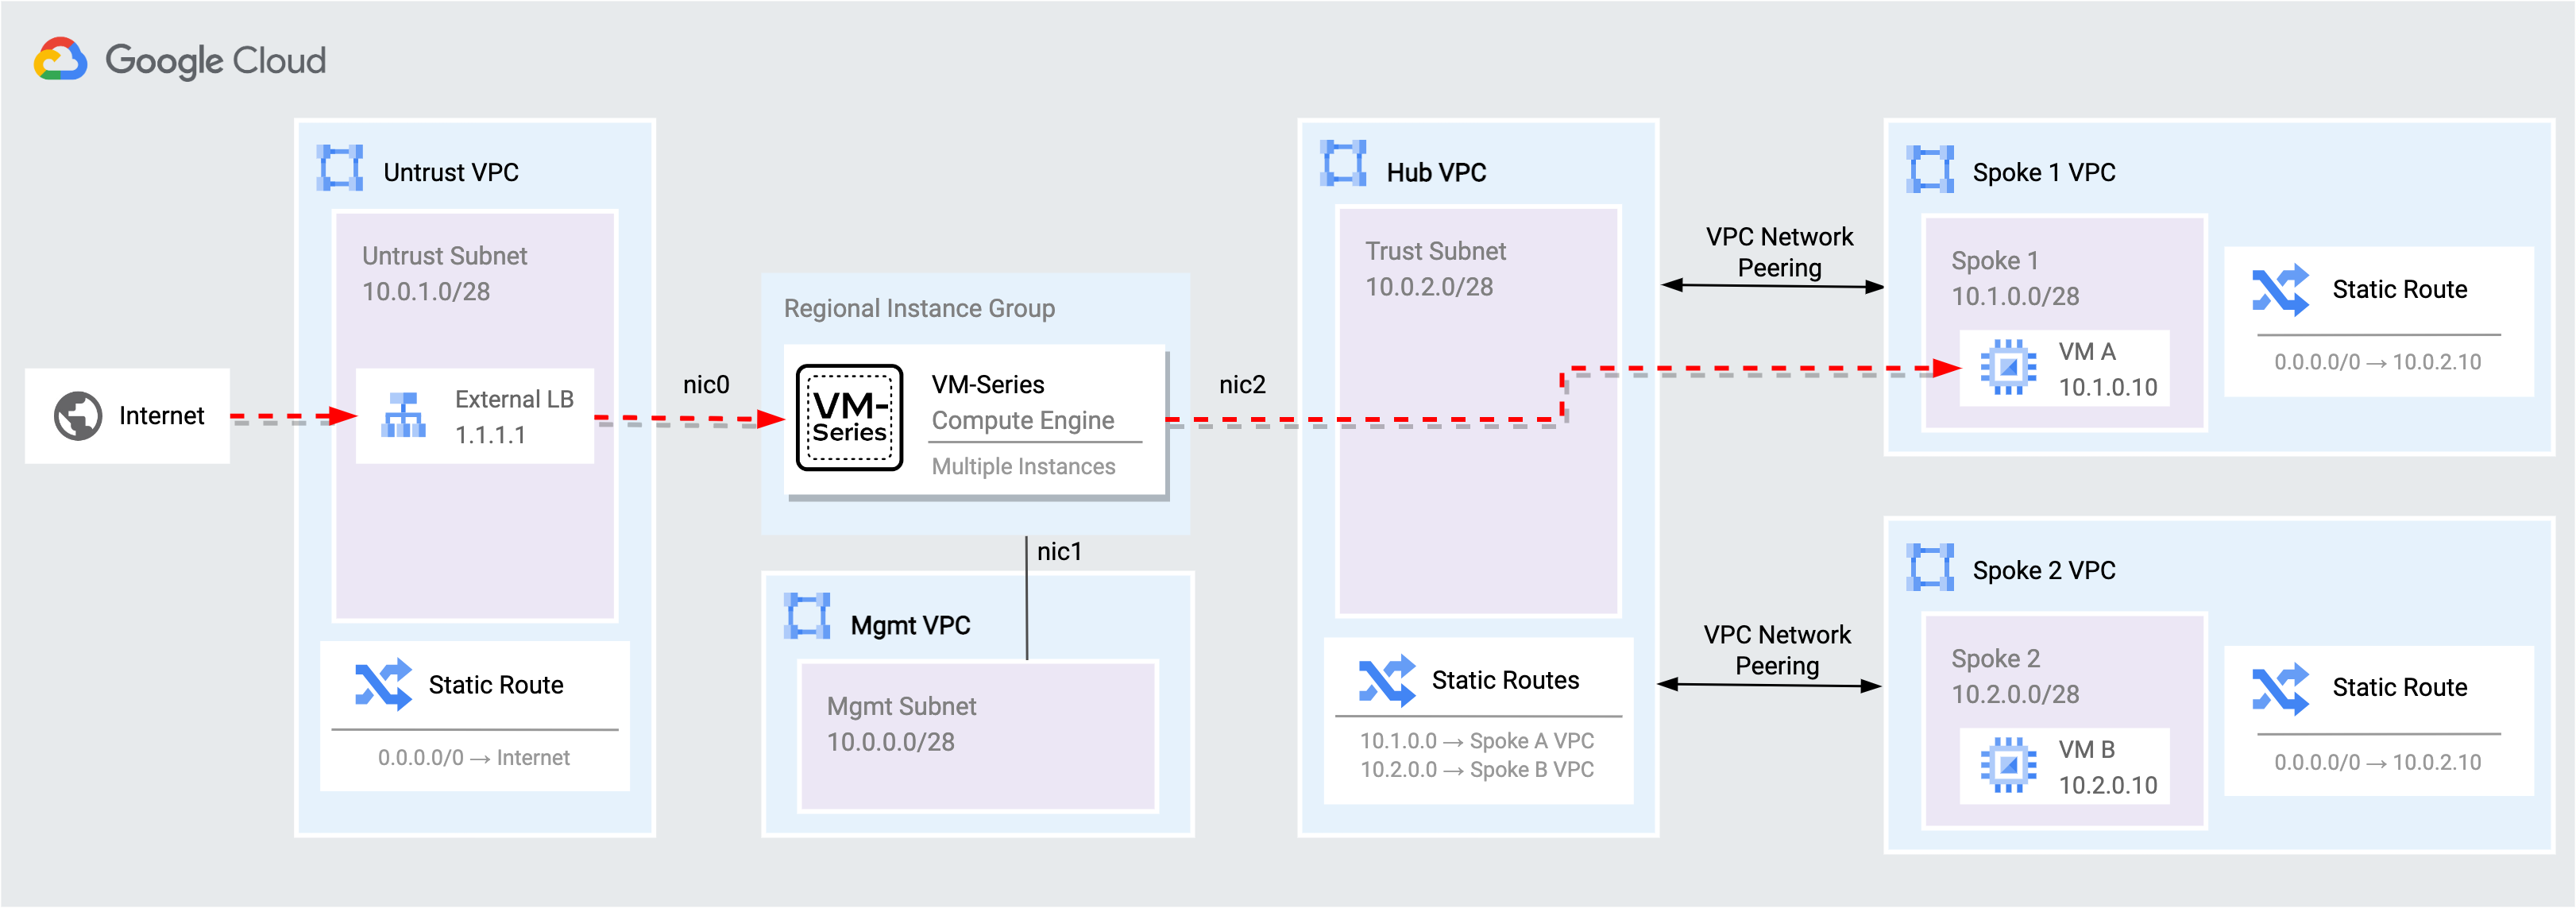
외부 부하 분산기와 VM-Series 방화벽을 통해 VM A의 웹 서비스에 액세스합니다.
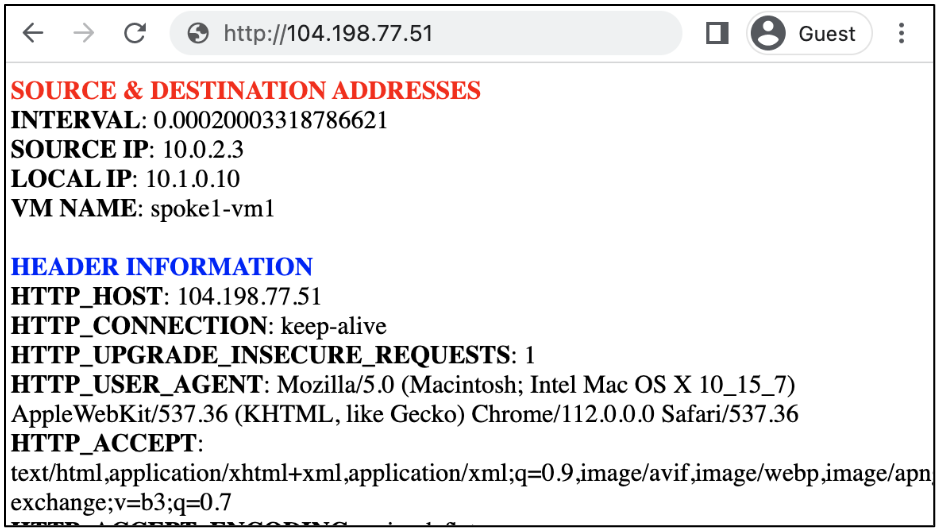
VM A로 향하는 web-browsing 트래픽을 허용하도록 사전 구성되어 있으므로 웹 서비스에 대한 요청이 성공합니다.
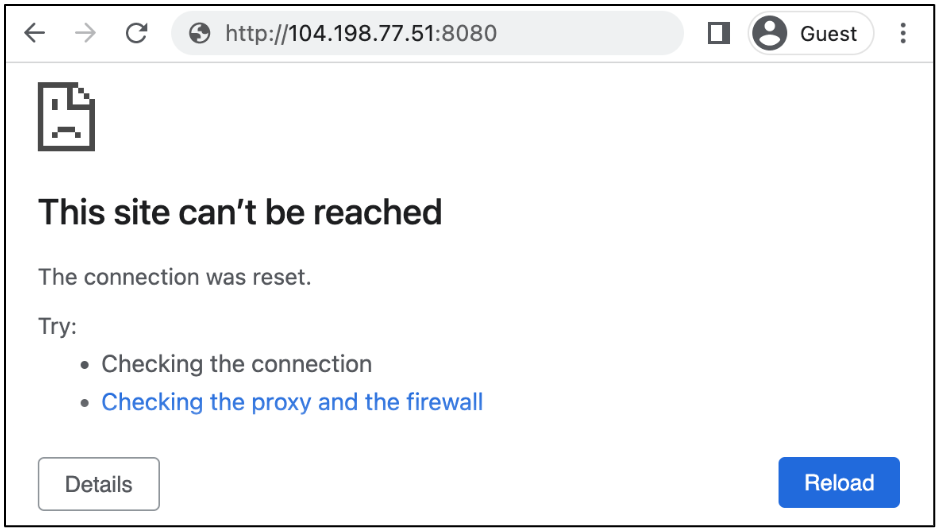
외부 부하 분산기 URL에 :8080을 추가하여 VM A에서 Jenkins 서비스에 액세스합니다.
MGT 인터페이스에 연결된 외부 주소를 통해 VM-Series UI에 액세스합니다.
Google Cloud 콘솔 상단에서 Cloud Shell 활성화를 클릭합니다.
Cloud Shell에서 VM-Series MGT 인터페이스에 연결된 EXTERNAL_IP를 검색합니다.
별도의 브라우저 탭에서 VM-Series EXTERNAL_IP에 로그인합니다(https 사용).
| 키 | 값 |
|---|---|
| 사용자 이름 | |
| 비밀번호 |
Palo Alto Networks App-ID™를 사용하면 네트워크에서 애플리케이션을 확인하고 애플리케이션의 동작 특성과 상대적 위험 수준을 파악할 수 있습니다. App-ID™를 사용하여 VM-Series 보안 정책을 통해 Jenkins 트래픽을 사용 설정할 수 있습니다.
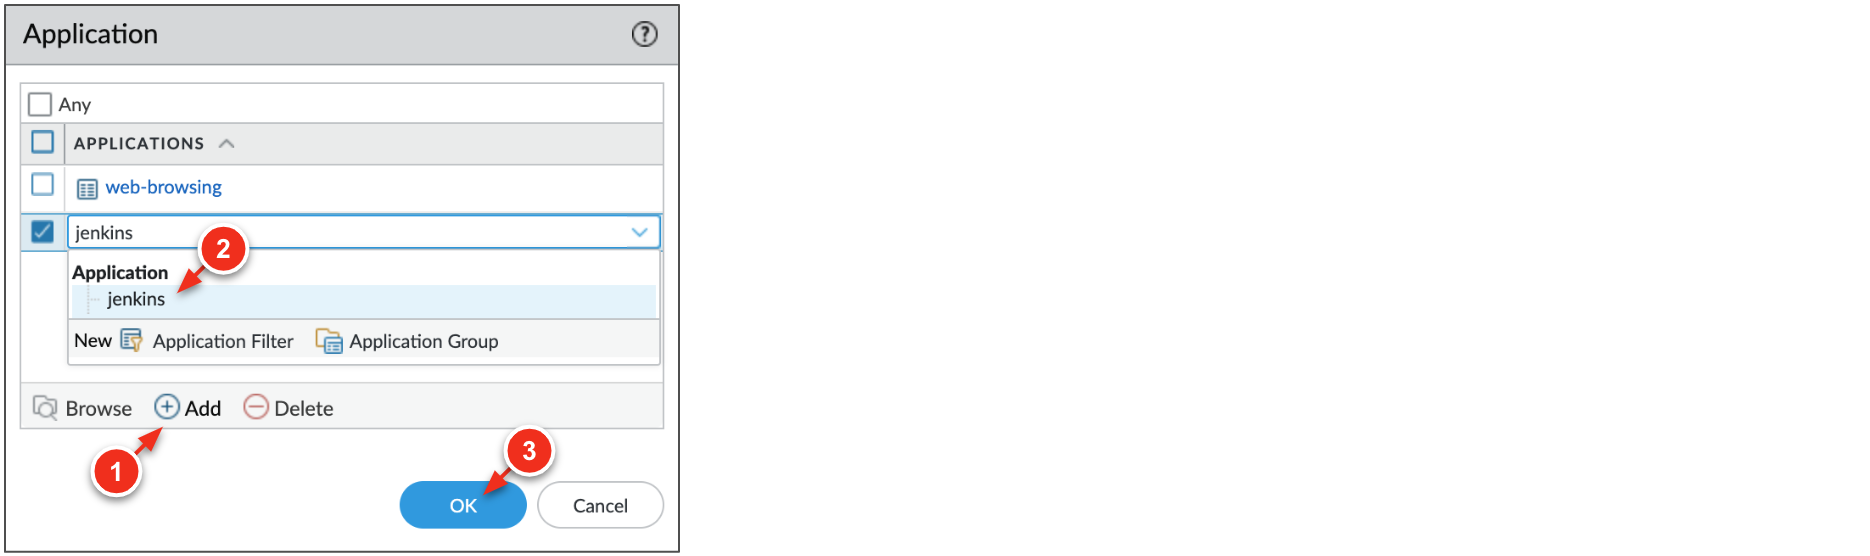
VM-Series에서 Policies(정책) → Security(보안)로 이동합니다. inbound-web 보안 정책 내에서 허용된 애플리케이션 열을 클릭합니다.
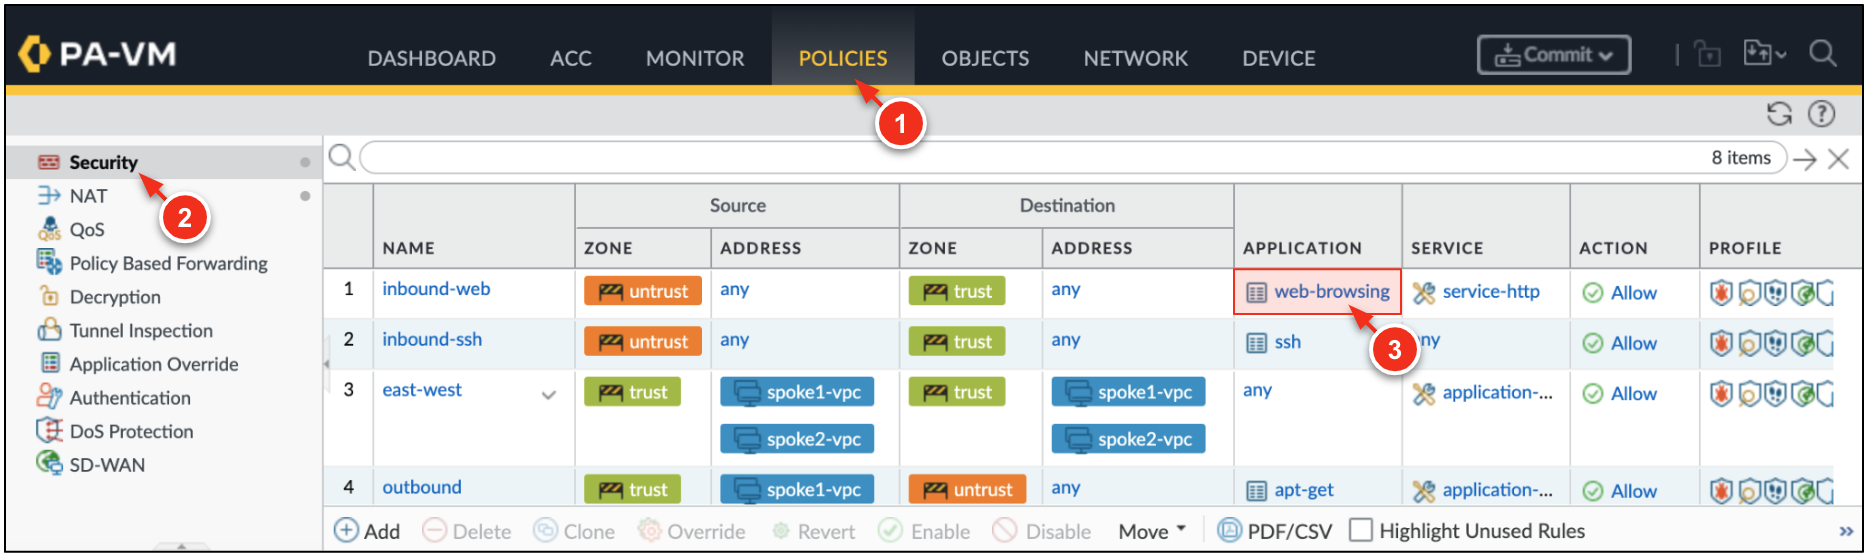
ADD(추가)를 클릭하고 jenkins를 검색합니다. OK(확인)를 클릭합니다.
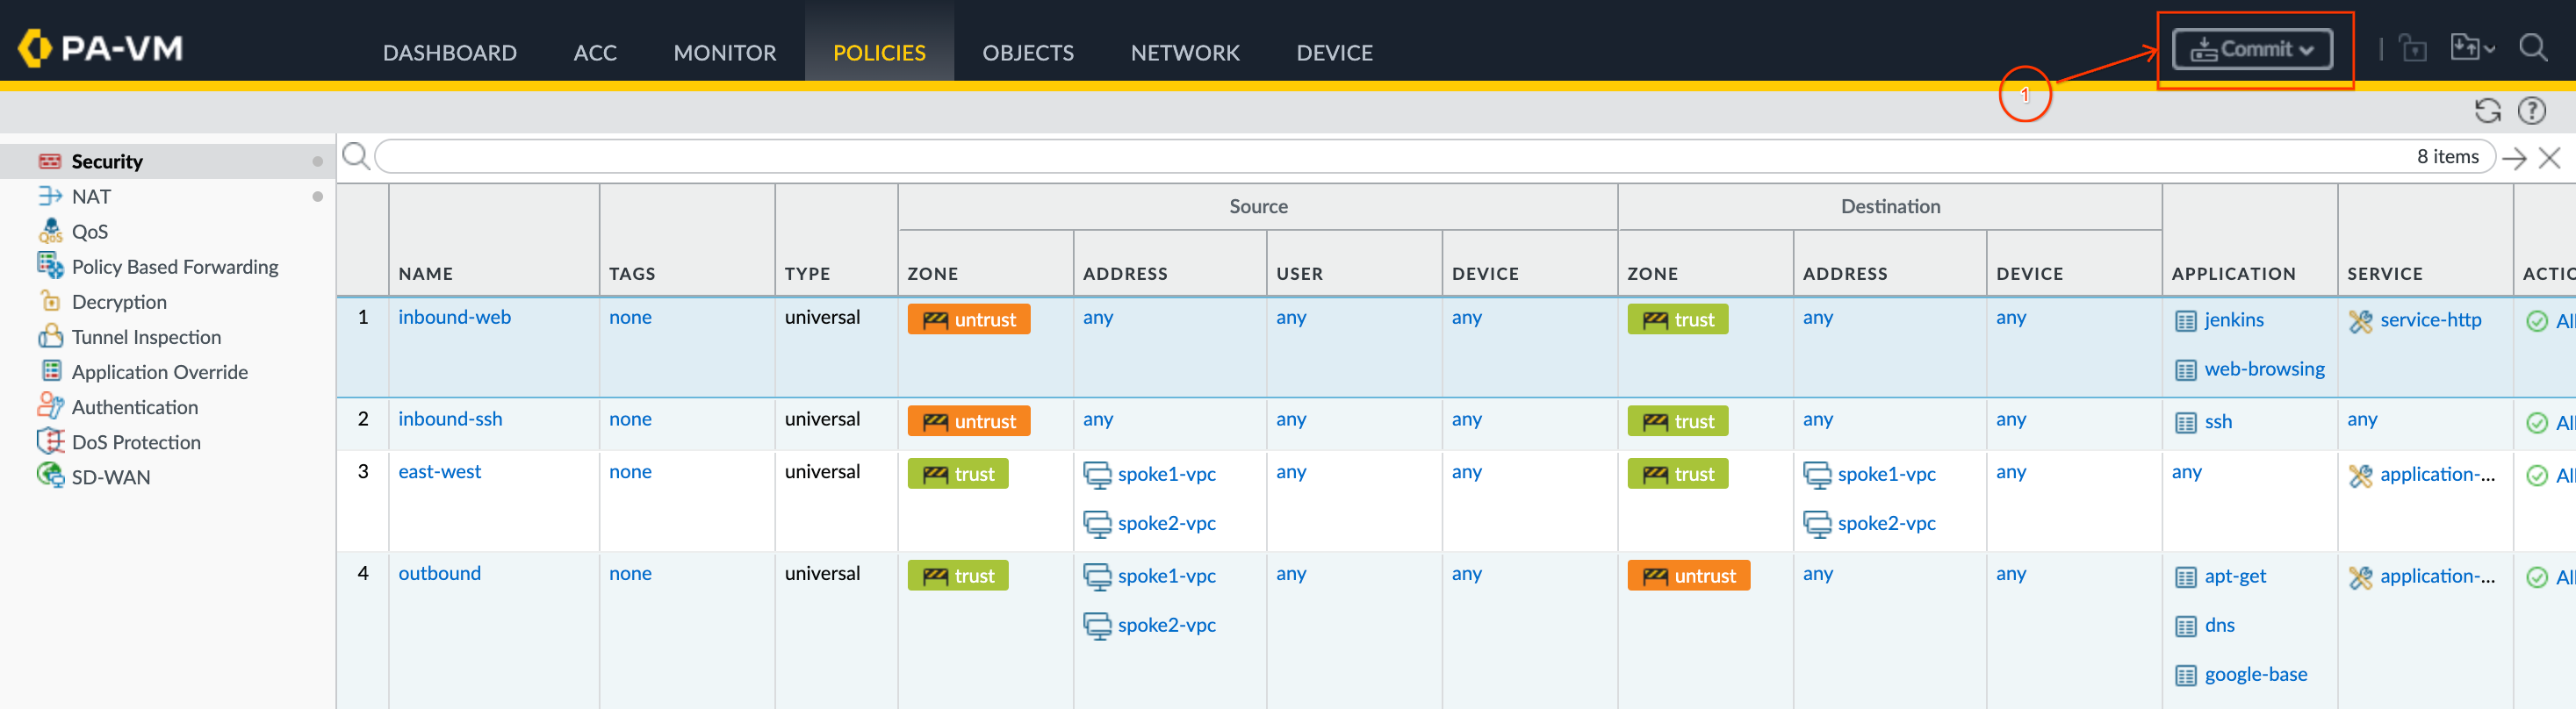
Commit(커밋) → Commit(커밋)을 클릭하여 VM-Series 구성에 변경사항을 적용합니다.
커밋이 완료되면 Jenkins 서비스에 다시 액세스합니다.
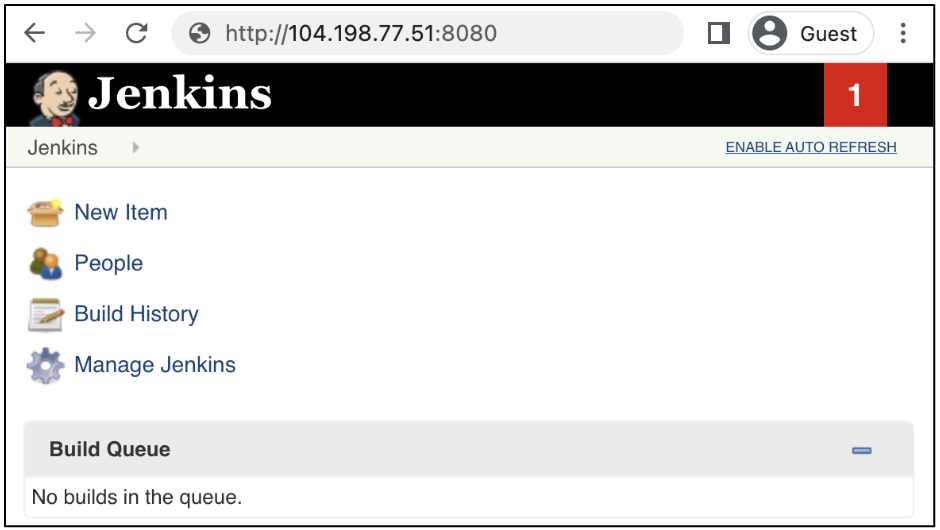
jenkins 애플리케이션을 사용 설정했기 때문에 Jenkins 페이지가 확인됩니다.
VM-Series에서 Monitor(모니터링) → Traffic(트래픽)으로 이동합니다. 아래 쿼리를 입력하여 jenkins 트래픽을 필터링합니다.
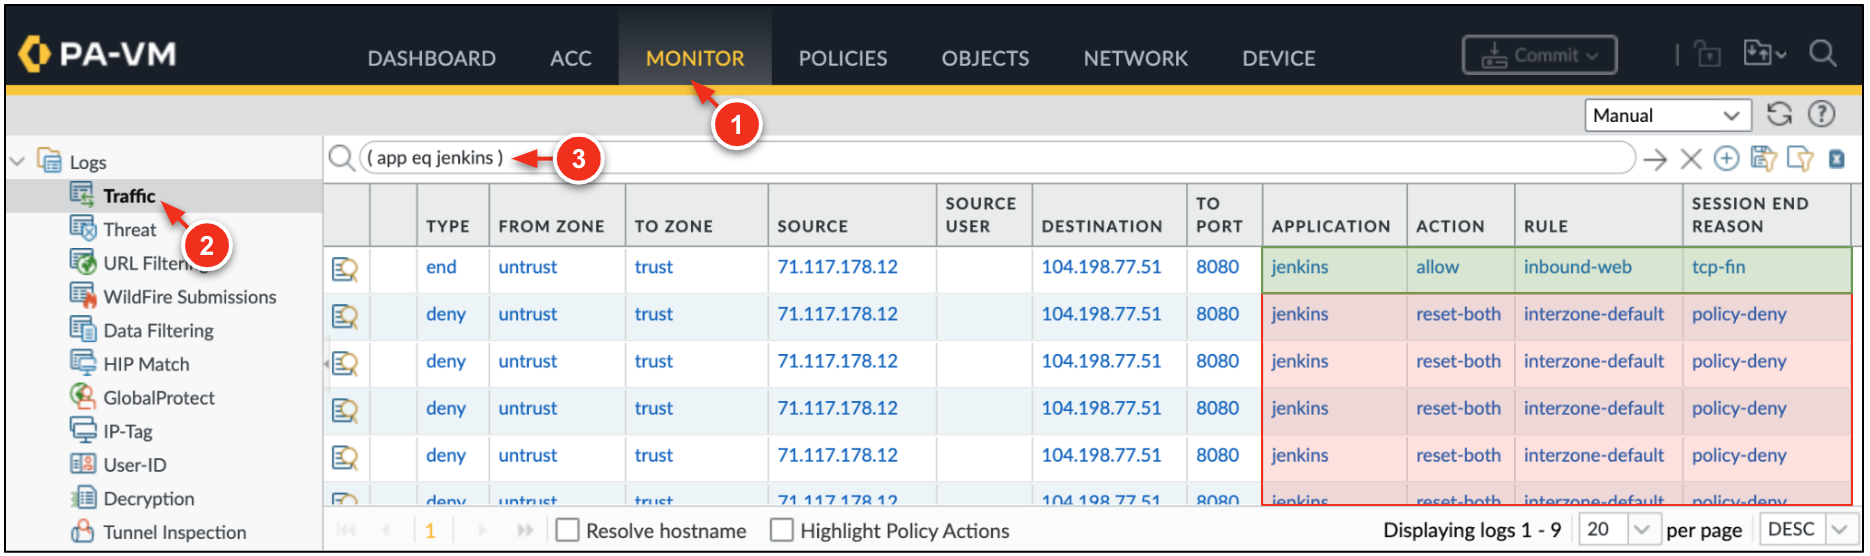
jenkins 애플리케이션이 inbound-web 보안 정책에 추가되기 전에 거부된 것을 확인할 수 있습니다.VM-Series는 스포크 네트워크에서 나가는 아웃바운드 인터넷 트래픽과 스포크 네트워크 간에 이동하는 횡방향(East-West) 트래픽을 보호합니다. 스포크 네트워크의 모든 이그레스 트래픽은 검사를 위해 트래픽을 VM-Series 트러스트 인터페이스에 분산하는 내부 TCP/UDP 부하 분산기로 라우팅됩니다.
Cloud Shell에서 spoke2 네트워크의 VM B에 SSH로 연결합니다.
jenkins 예시와 마찬가지로 SSH 세션은 외부 부하 분산기에 의해 분산됩니다. VM-Series는 트래픽을 검사하고 VM B로 변환합니다.
VM B에서 인터넷을 통해 유사 악성 파일 다운로드를 시도해 봅니다.
eicar 파일은 안전한 것으로 간주되며 위협 방지 기능을 테스트하는 데 사용됩니다.
VM B에서 VM A로 향하는 유사 악성 트래픽을 생성합니다.
VM-Series에서 Monitor(모니터링) → Threat(위협)으로 이동하여 위협 로그를 확인합니다.
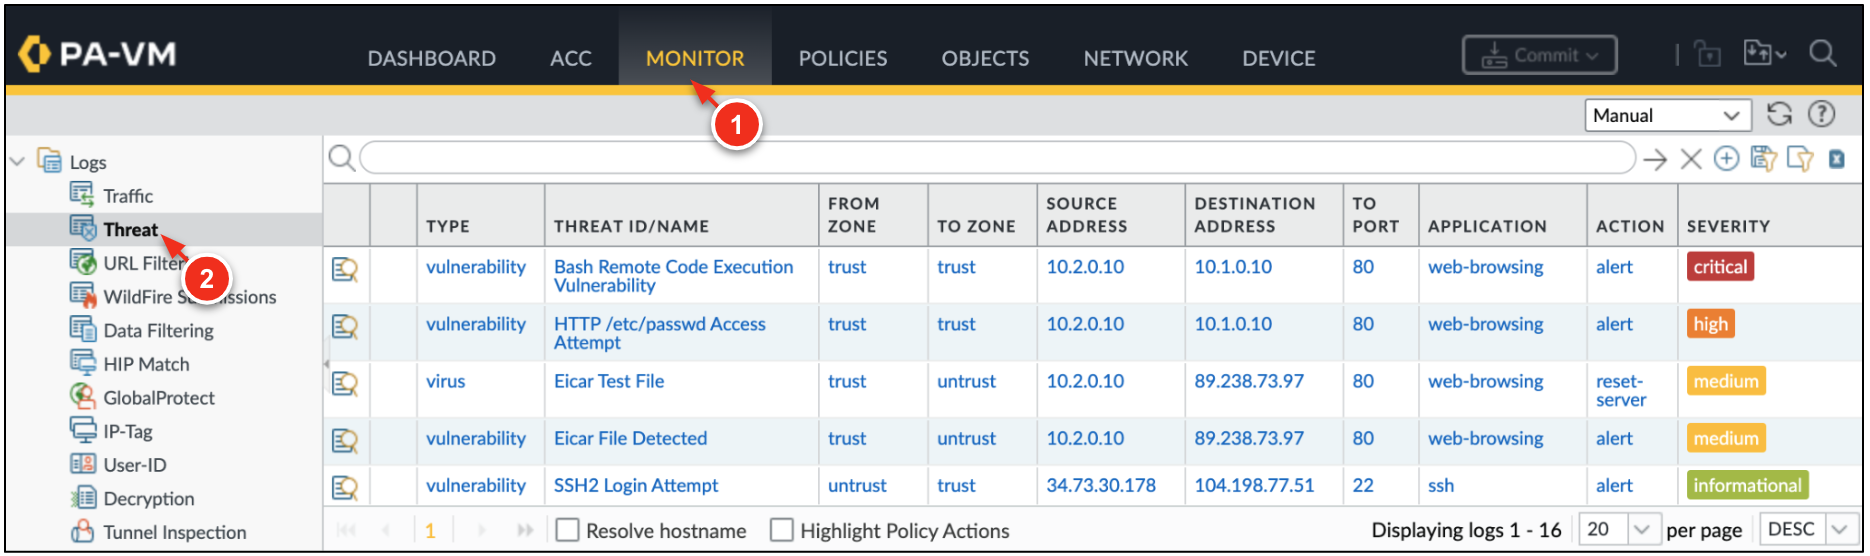
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
자동 확장을 사용하면 클라우드 애셋을 보호하는 VM-Series를 확장하는 동시에 영역 간 중복성을 통해 고가용성을 제공할 수 있습니다.
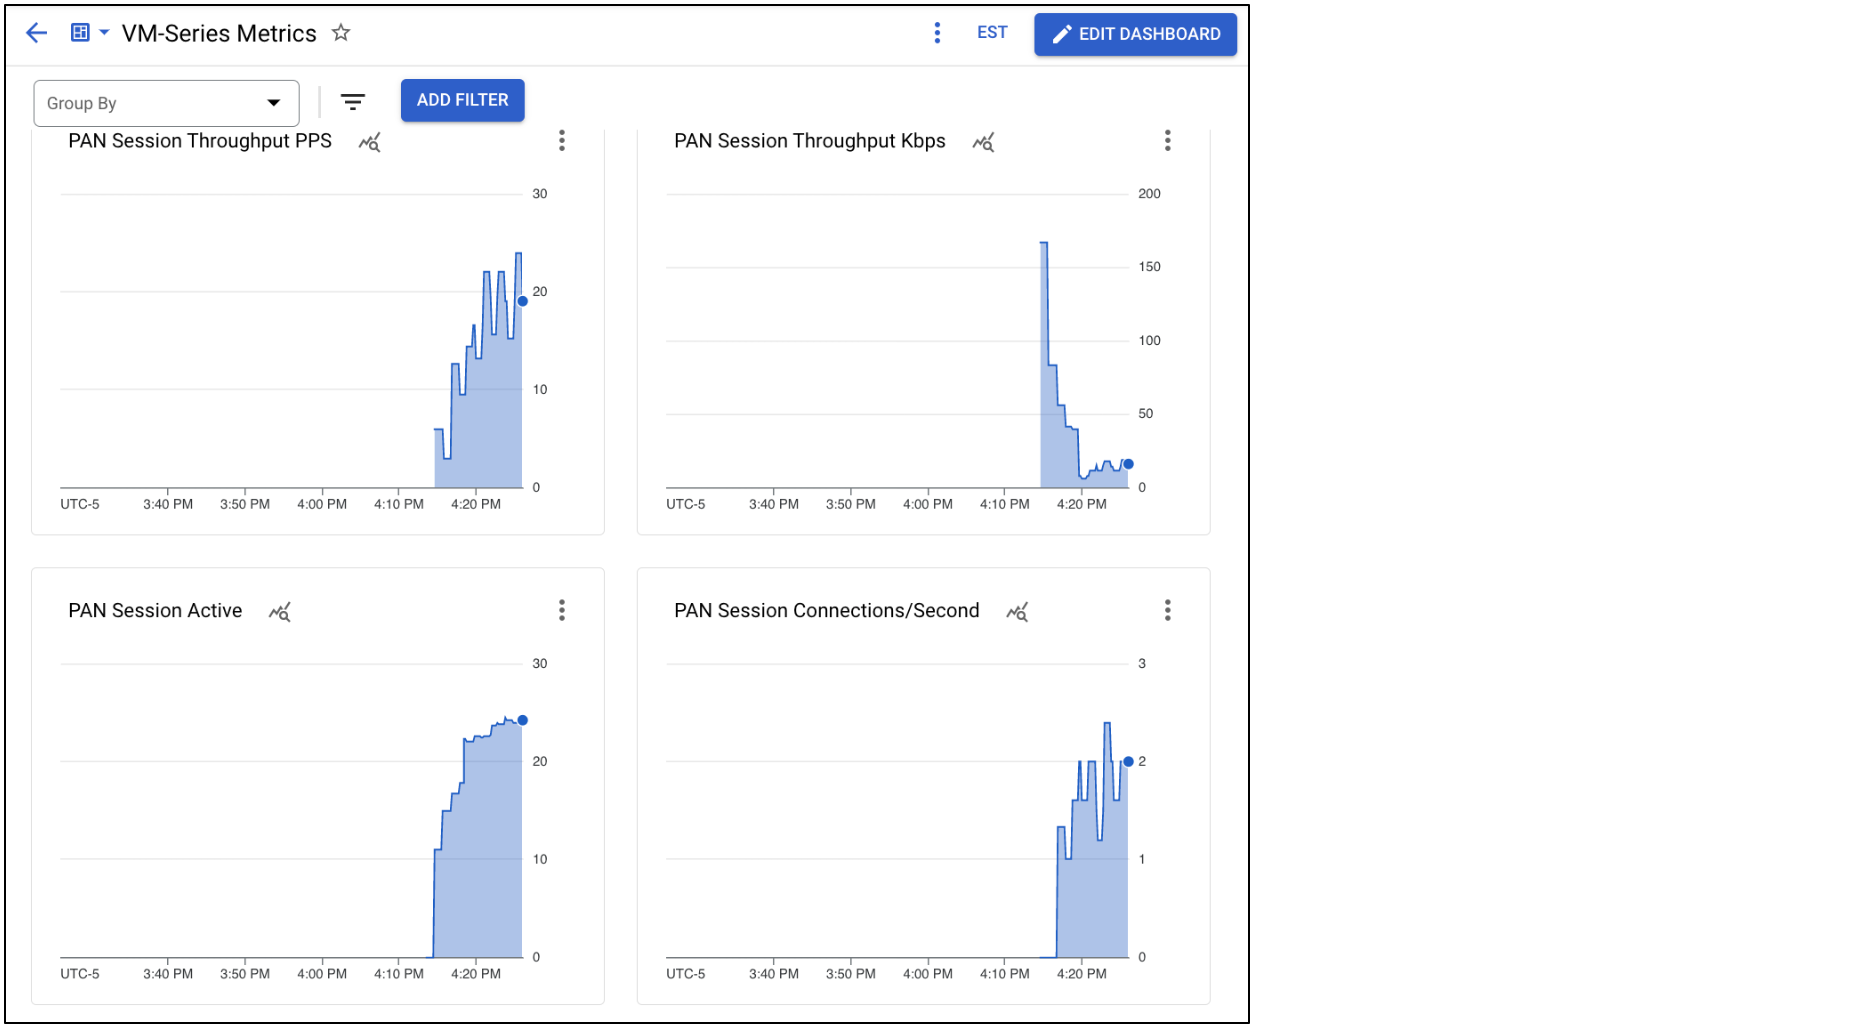
VM-Series 방화벽은 기본 PAN-OS™ 측정항목을 Google Cloud Monitoring에 게시합니다. 각 측정항목은 관리형 인스턴스 그룹 내에서 자동 확장 파라미터로 설정할 수 있습니다.
이 실습에서는 여러 VM-Series 측정항목을 표시하는 커스텀 Cloud Monitoring 대시보드를 만듭니다.
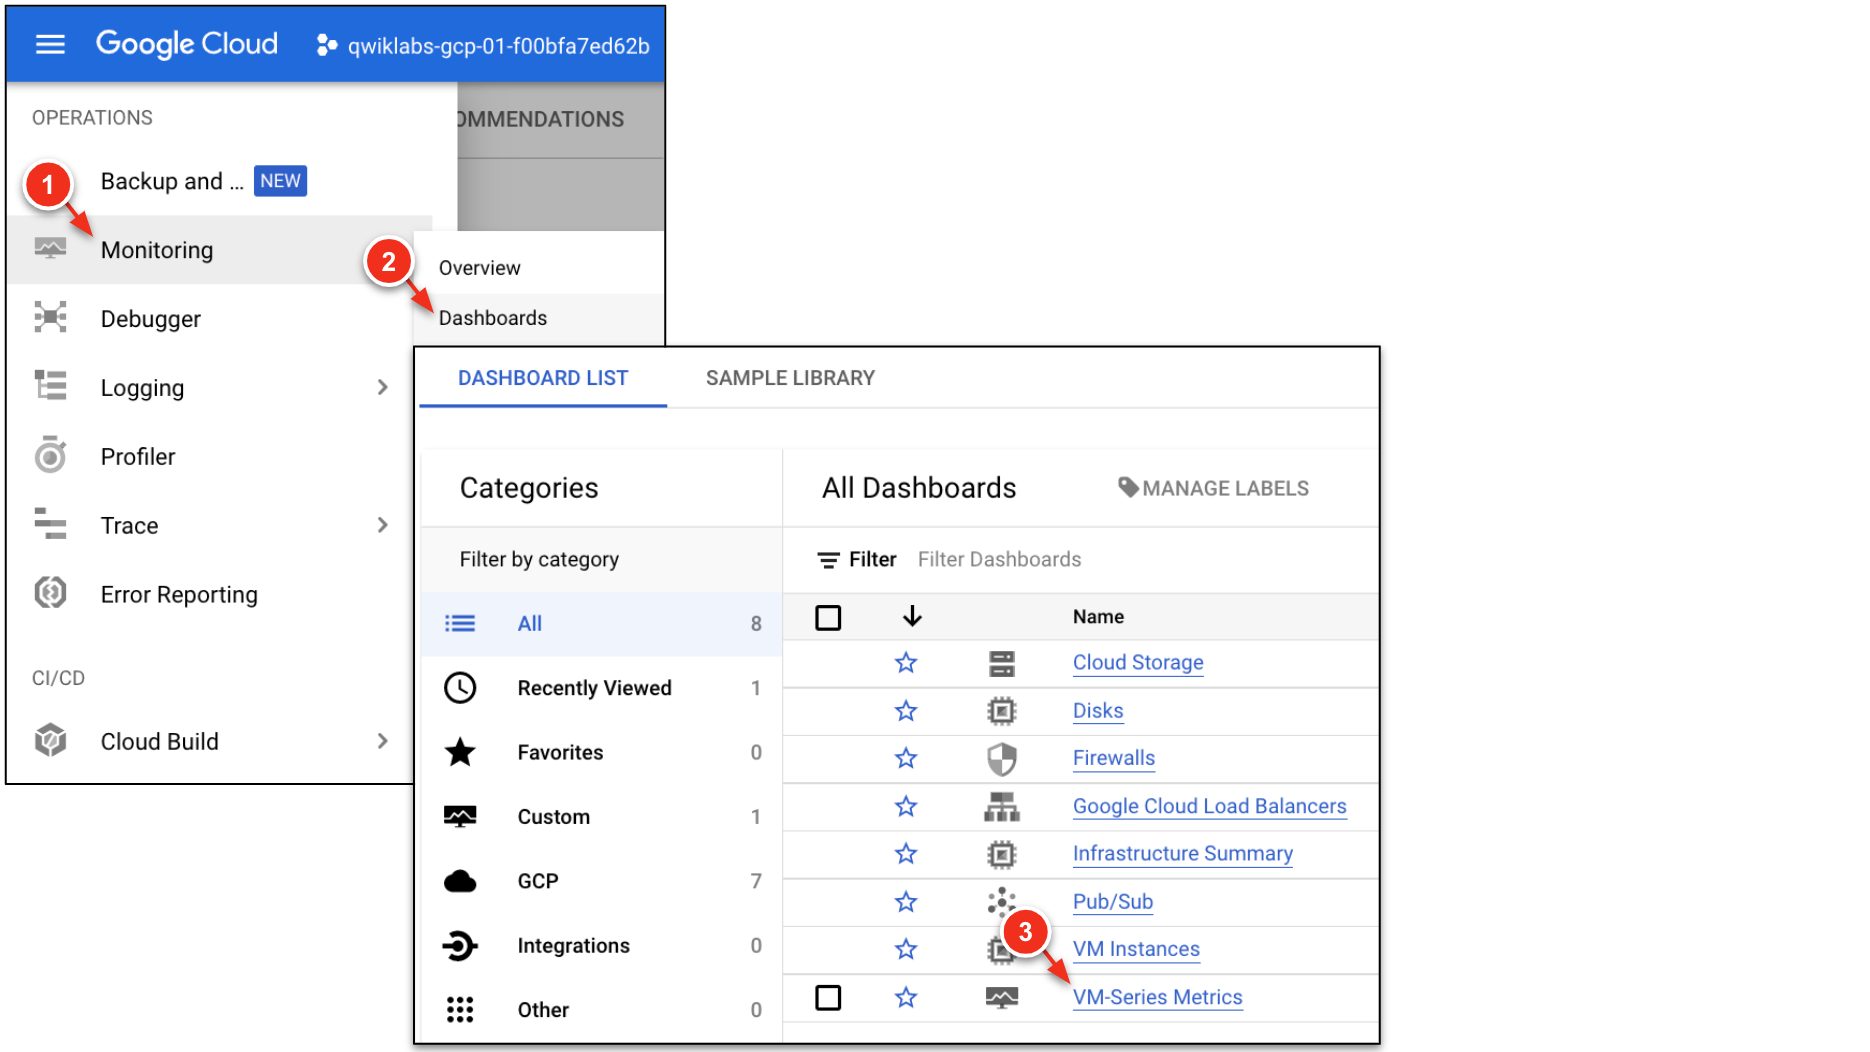
Google Cloud에서 모니터링 → 대시보드를 선택합니다. VM-Series 측정항목 대시보드를 선택합니다.
대시보드에는 VM-Series 인스턴스 그룹의 다양한 PAN-OS 측정항목이 표시됩니다.
Dataplane CPU utilization이 5분 넘게 90%를 초과하는 경우 VM-Series를 확장할 수 있습니다.
실습 내에서 생성된 관리형 인스턴스 그룹은 VM-Series 복제본의 최소 및 최대 개수를 1로 설정합니다. 여기에서 복제본의 최소 및 최대 개수를 수정하여 실행 중인 방화벽의 수를 수동으로 늘립니다.
Google Cloud에서 Compute Engine → 인스턴스 그룹 → vmseries로 이동합니다. 수정을 클릭합니다.
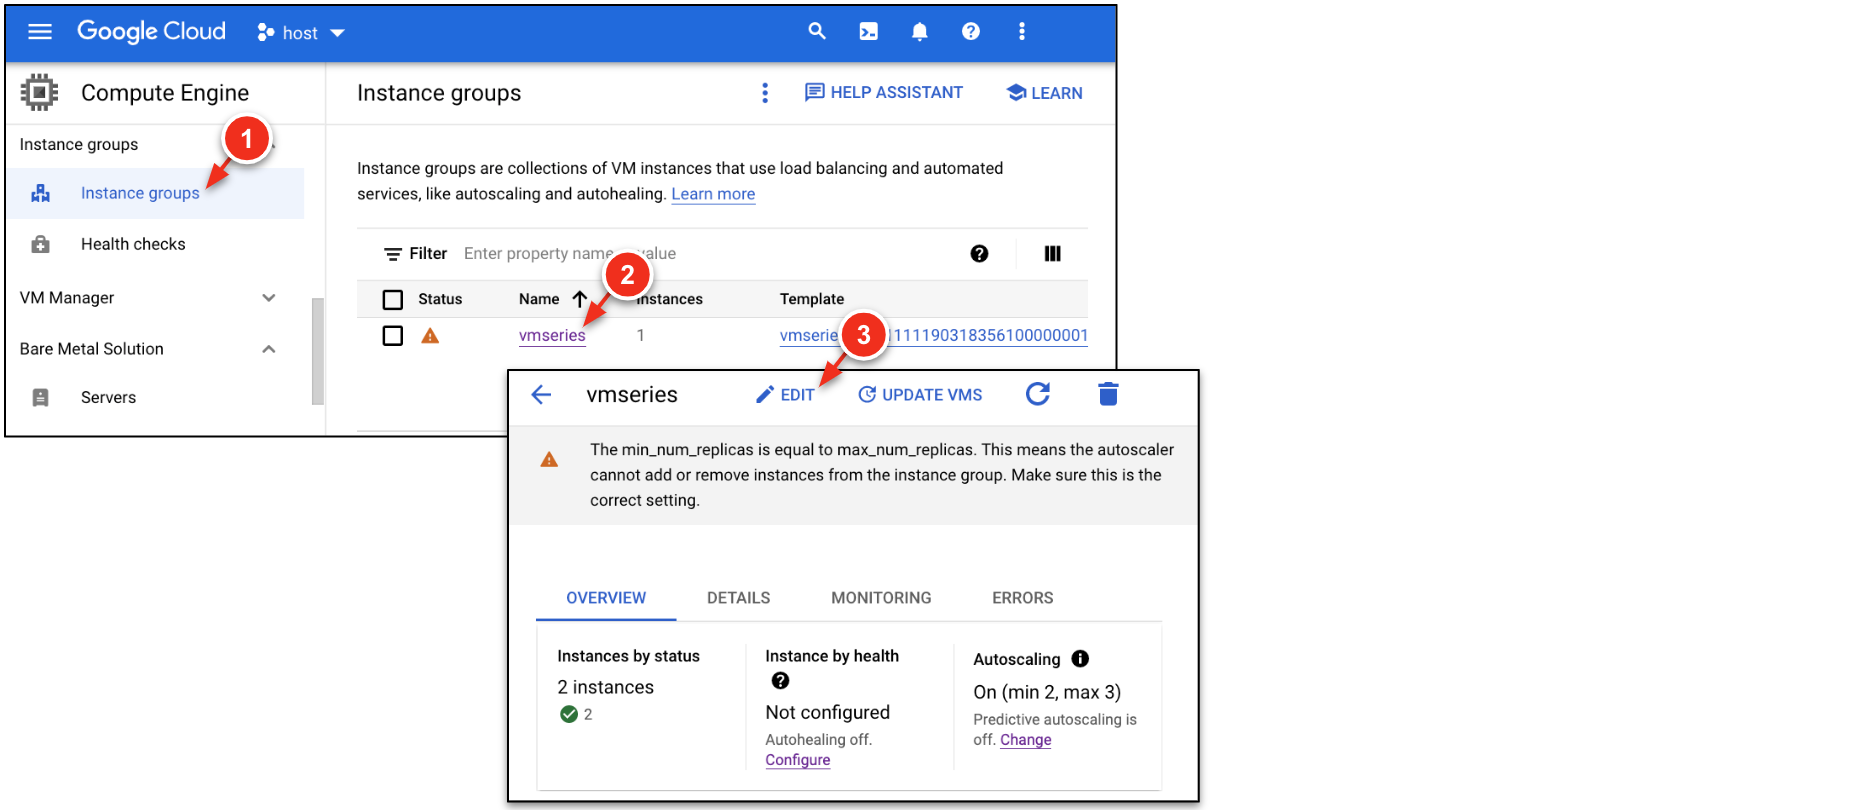
그룹 크기 및 자동 확장 → 자동 확장에서 min 및 max 인스턴스 수를 수정합니다.
| 키 | 값 |
|---|---|
| 인스턴스 최소 개수 | 2 |
| 인스턴스 최대 개수 | 3 |
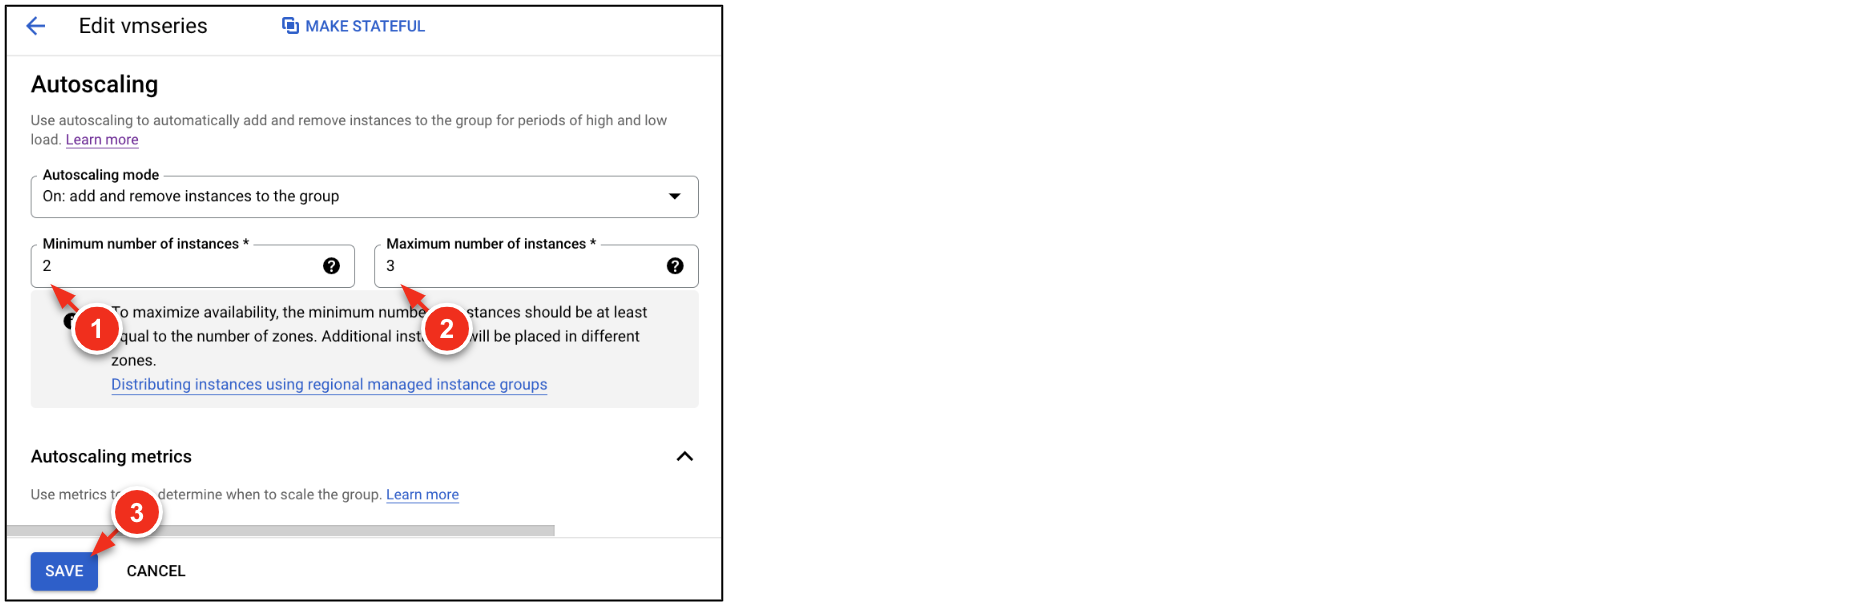
저장을 클릭합니다.
Compute Engine → VM 인스턴스로 이동합니다. 이제 새 방화벽이 배포됩니다.
새 방화벽의 NIC1에 연결된 공개 IP를 복사하여 브라우저 탭에 붙여넣습니다(https 사용).
| 키 | 값 |
|---|---|
| 사용자 이름 | |
| 비밀번호 |
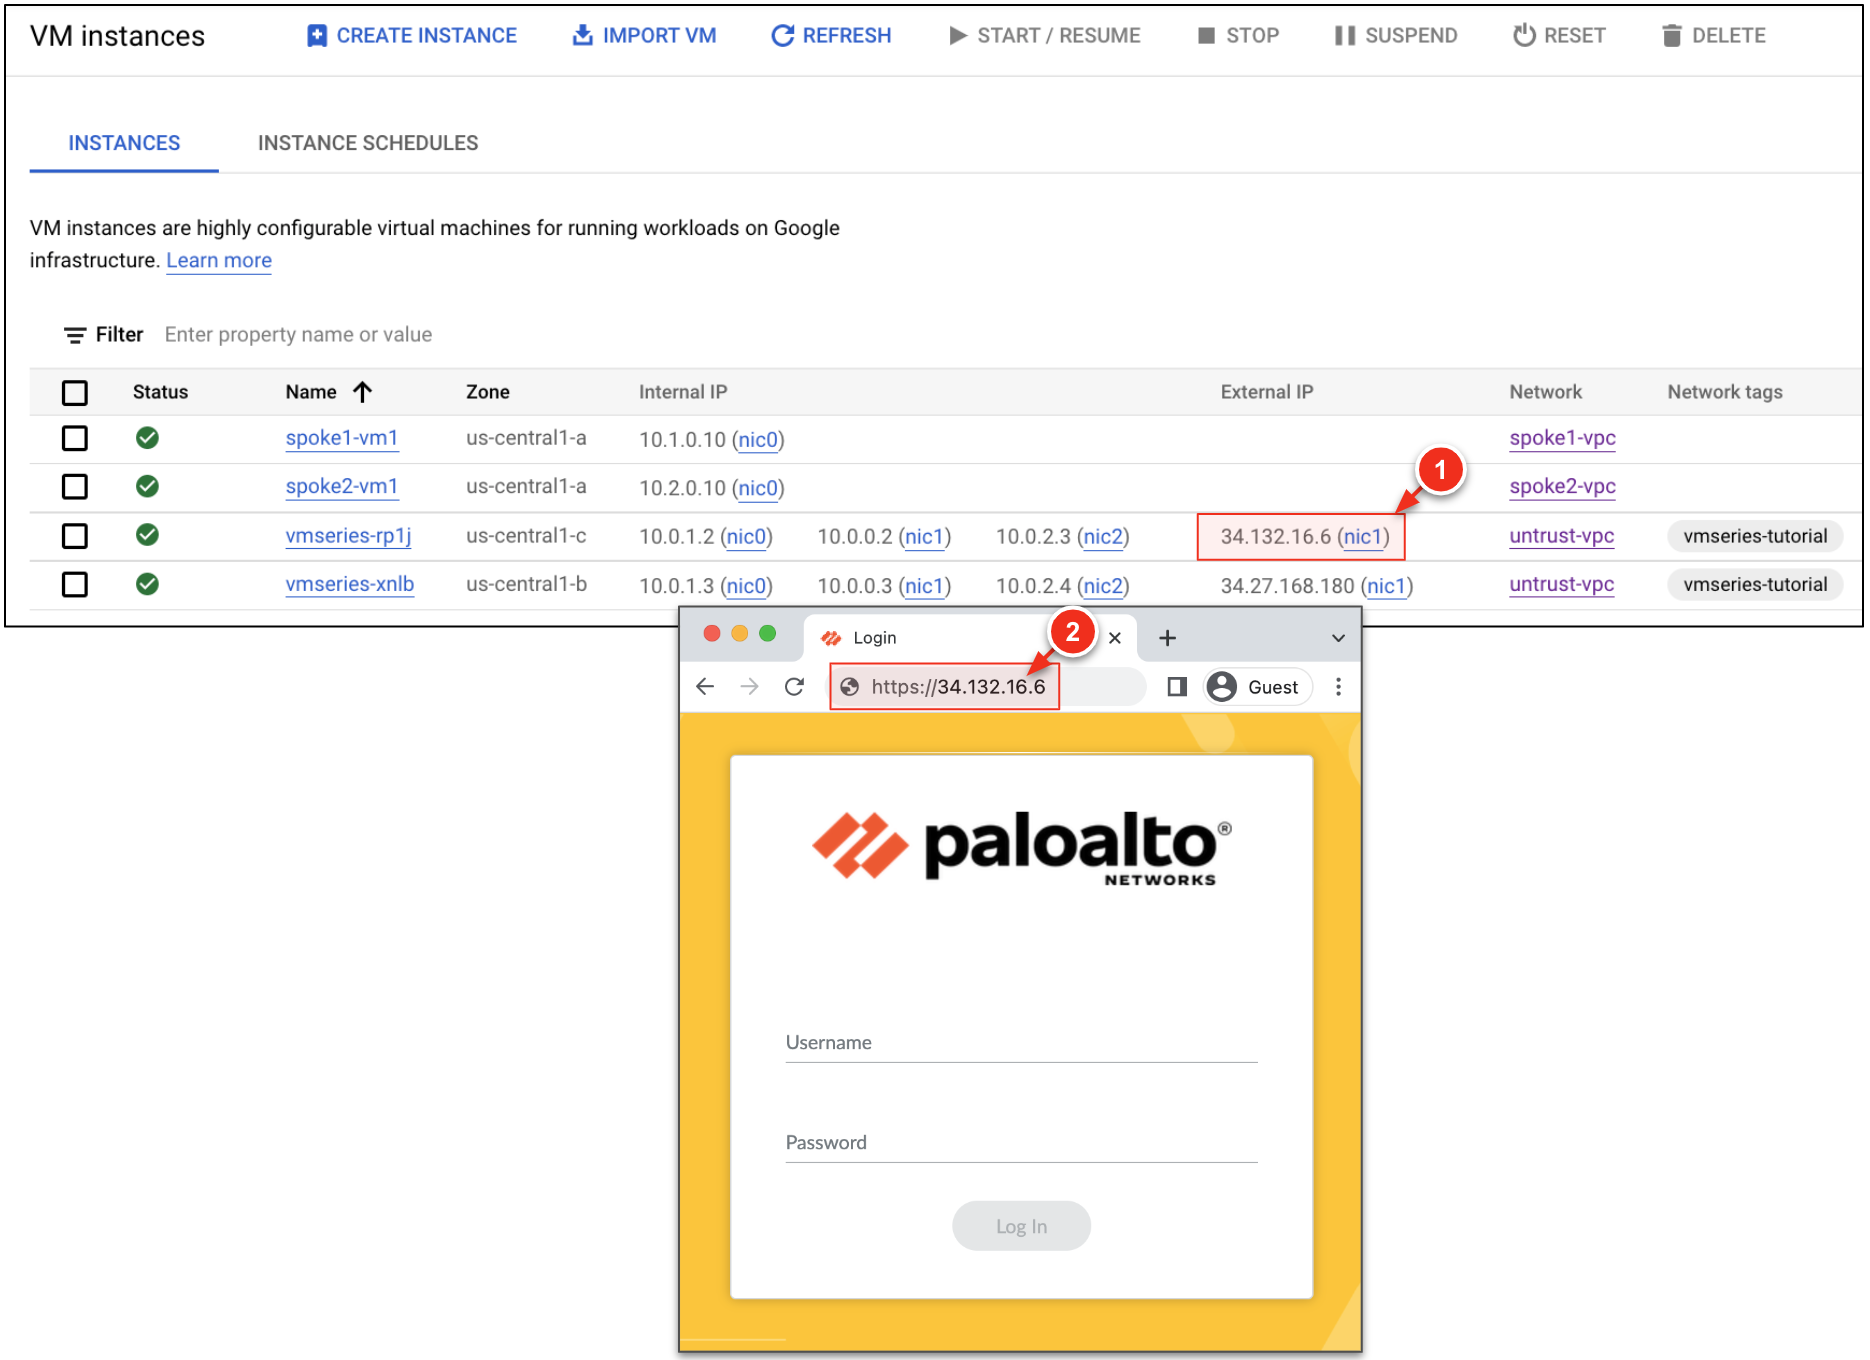
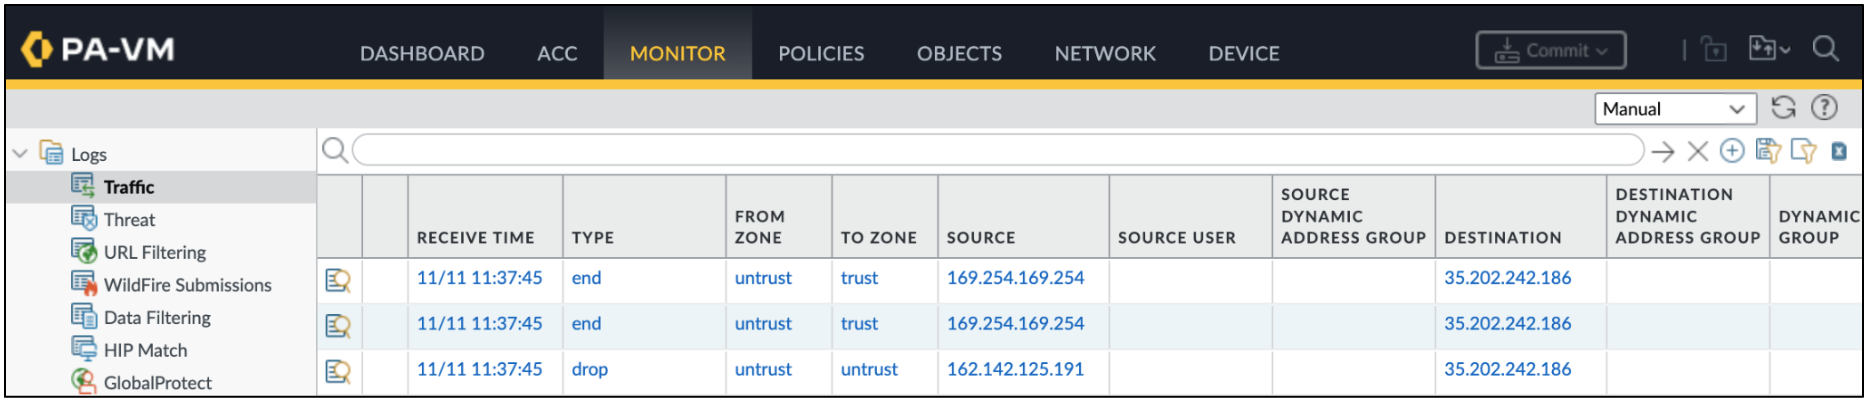
확장된 VM-Series에서 Monitor(모니터링) → Traffic(트래픽)으로 이동합니다. 이제 확장된 VM-Series가 트래픽을 처리하고 있음을 보여주는 트래픽 로그가 채워져야 합니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
수고하셨습니다. 실습을 완료했습니다. Google Cloud에서 Palo Alto Networks VM-Series 차세대 방화벽을 배포하고 확장하는 데 필요한 기본적인 네트워킹 개념을 알아보았습니다.
자세한 내용을 알아보려면 다음 링크를 클릭하세요.
Google Cloud 기술을 최대한 활용하는 데 도움이 됩니다. Google 강의에는 빠른 습득과 지속적인 학습을 지원하는 기술적인 지식과 권장사항이 포함되어 있습니다. 기초에서 고급까지 수준별 학습을 제공하며 바쁜 일정에 알맞은 주문형, 실시간, 가상 옵션이 포함되어 있습니다. 인증은 Google Cloud 기술에 대한 역량과 전문성을 검증하고 입증하는 데 도움이 됩니다.
설명서 최종 업데이트: 2025년 11월 11일
실습 최종 테스트: 2025년 11월 11일
Copyright 2026 Google LLC. All rights reserved. Google 및 Google 로고는 Google LLC의 상표입니다. 기타 모든 회사명 및 제품명은 해당 업체의 상표일 수 있습니다.


현재 이 콘텐츠를 이용할 수 없습니다
이용할 수 있게 되면 이메일로 알려드리겠습니다.
감사합니다
이용할 수 있게 되면 이메일로 알려드리겠습니다.
한 번에 실습 1개만 가능
모든 기존 실습을 종료하고 이 실습을 시작할지 확인하세요.