
Create your cluster

Check my progress

/ 20

Create your pod

Check my progress

/ 30

Create a Kubernetes Service

Check my progress

/ 30

Scale up your service

Check my progress

/ 20

This lab may incorporate AI tools to support your learning.
This content is not yet optimized for mobile devices.
For the best experience, please visit us on a desktop computer using a link sent by email.

GSP005

Google Cloud 自學實驗室

總覽

本實驗室將引導您實際操作,將自己撰寫的程式碼轉換為副本應用程式,並以 Kubernetes Engine 為運作基礎,在 Kubernetes 上執行。這次使用的程式碼是簡單的「Hello World」Node.js 應用程式。

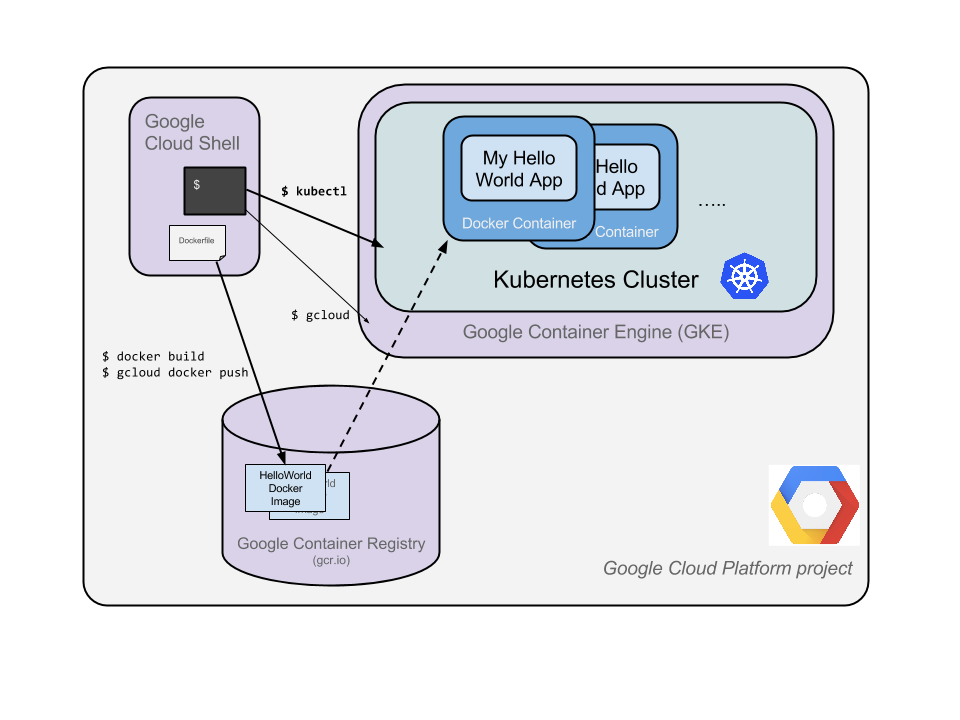
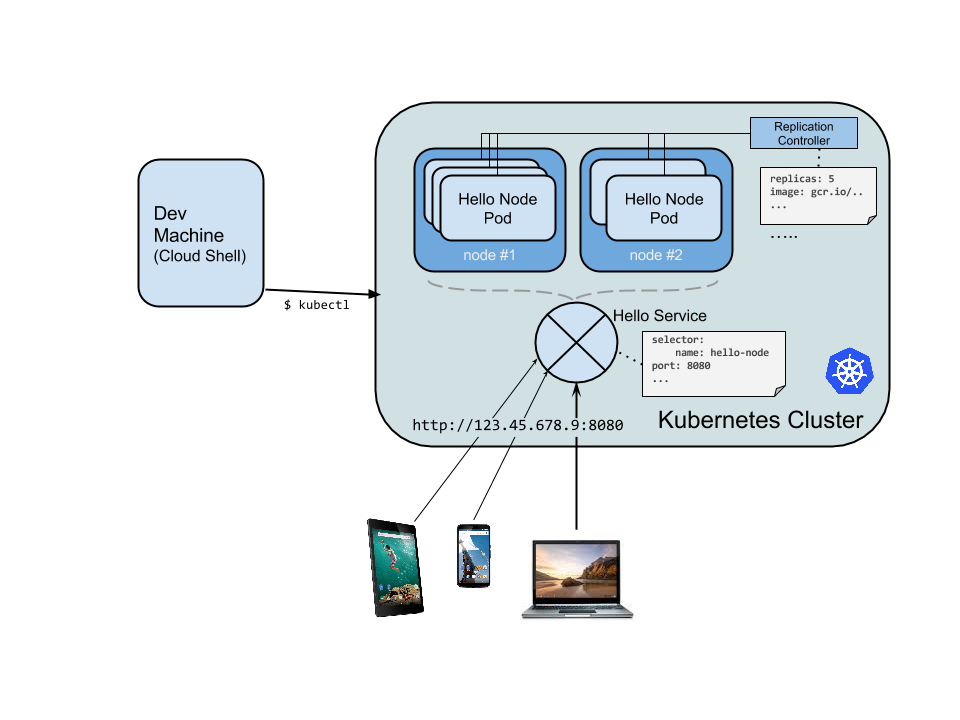
以下圖表說明本實驗室會用到的各項元件,協助您瞭解各部分如何搭配運作。操作過程中,您隨時可以參考這張圖表,完成後應該就能掌握整體架構 (不過目前可以先忽略)。

Kubernetes 元件流程圖

Kubernetes 是開放原始碼專案 (可透過 kubernetes.io 存取),能夠在各種環境運作,包括筆記型電腦、高可用性的多節點叢集、公有雲、地端部署系統、虛擬機器和裸機環境。

在本實驗室,使用 Kubernetes Engine 等代管環境可讓您專心體驗 Kubernetes,不必費心設定底層基礎架構。Kubernetes Engine 是由 Google 託管的 Kubernetes 版本,在 Compute Engine 上運作。

學習內容

  • 建立 Node.js 伺服器。
  • 建立 Docker 容器映像檔。
  • 建立容器叢集。
  • 建立 Kubernetes Pod。
  • 擴充服務規模。

事前準備

  • 瞭解如何使用標準 Linux 文字編輯器 (例如 vim、emacs 或 nano) 會有所幫助。

學員應自行輸入指令,以學習核心概念。許多實驗室都會附上程式碼區塊,內含要使用的指令。您可以複製這些指令並貼到所需的位置。

設定和需求

瞭解以下事項後,再點選「Start Lab」按鈕

請詳閱以下操作說明。實驗室活動會計時,且中途無法暫停。點選「Start Lab」後就會開始計時,顯示可使用 Google Cloud 資源的時間。

您將在真正的雲端環境完成實作實驗室活動,而不是模擬或示範環境。為此,我們會提供新的暫時憑證,供您在實驗室活動期間登入及存取 Google Cloud。

為了順利完成這個實驗室,請先確認:

  • 可以使用標準的網際網路瀏覽器 (Chrome 瀏覽器為佳)。
注意事項:請使用無痕模式 (建議選項) 或私密瀏覽視窗執行此實驗室,這可以防止個人帳戶和學員帳戶之間的衝突,避免個人帳戶產生額外費用。
  • 是時候完成實驗室活動了!別忘了,活動一旦開始將無法暫停。
注意事項:務必使用實驗室專用的學員帳戶。如果使用其他 Google Cloud 帳戶,可能會產生額外費用。

如何開始實驗室及登入 Google Cloud 控制台

  1. 按一下「Start Lab」按鈕。如果實驗室會產生費用,請在開啟的對話方塊中選取付款方式。右側的「Lab setup and access」面板會顯示下列項目:

    • 「Open Google Cloud console」按鈕
    • 此實驗室所需的臨時憑證 (使用者名稱和密碼)
    • 完成此實驗室所需的其他資訊 (如有)

    請注意,實驗室計時器位於頁面頂端附近,會顯示剩餘時間。

  2. 按一下「Open Google Cloud console」。如果使用 Chrome 瀏覽器,也可以按一下滑鼠右鍵,選取「在無痕視窗中開啟連結」。

    接著,實驗室會啟動相關資源,並開啟另一個分頁,顯示「登入」頁面。

    提示:您可以在不同的視窗並排開啟分頁。

    注意:頁面顯示「選擇帳戶」對話方塊時,請點選「使用其他帳戶」。
  3. 如有必要,請將下方的 Username 貼到「登入」對話方塊。

    {{{user_0.username | "Username"}}}

    您也可以在「Lab setup and access」面板找到「Username」。

  4. 點選「下一步」。

  5. 複製下方的 Password,並貼到「歡迎使用」對話方塊。

    {{{user_0.password | "Password"}}}

    您也可以在「Lab setup and access」面板找到「Password」。

  6. 點選「下一步」。

    重要事項:請務必使用實驗室提供的憑證,而非自己的 Google Cloud 帳戶憑證。 注意:如果使用自己的 Google Cloud 帳戶來進行這個實驗室,可能會產生額外費用。
  7. 繼續點按後續頁面:

    • 接受條款及細則。
    • 由於這是臨時帳戶,請勿新增救援選項或雙重驗證機制。
    • 請勿申請免費試用。

Google Cloud 控制台稍後會在這個分頁開啟。

注意:如要使用 Google Cloud 產品和服務,請按一下「導覽選單」,或在「搜尋」欄位輸入服務或產品名稱。「導覽選單」圖示和搜尋欄位

啟動 Cloud Shell

Cloud Shell 是搭載多項開發工具的虛擬機器,提供永久的 5 GB 主目錄,而且在 Google Cloud 中運作。Cloud Shell 提供指令列存取權,方便您使用 Google Cloud 資源。

  1. 點按 Google Cloud 控制台頂端的「啟用 Cloud Shell」圖示 「啟動 Cloud Shell」圖示。

  2. 系統顯示視窗時,請按照下列步驟操作:

    • 繼續操作 Cloud Shell 視窗。
    • 授權 Cloud Shell 使用您的憑證發出 Google Cloud API 呼叫。

連線建立完成即代表已通過驗證,而且專案已設為您的 Project_ID:。輸出內容中有一行文字,宣告本工作階段的 Project_ID:

Your Cloud Platform project in this session is set to {{{project_0.project_id | "PROJECT_ID"}}}

gcloud 是 Google Cloud 的指令列工具,已預先安裝於 Cloud Shell,並支援 Tab 鍵自動完成功能。

  1. (選用) 您可以執行下列指令來列出使用中的帳戶:
gcloud auth list
  1. 點按「授權」。

輸出內容:

ACTIVE: * ACCOUNT: {{{user_0.username | "ACCOUNT"}}} To set the active account, run: $ gcloud config set account `ACCOUNT`
  1. (選用) 您可以使用下列指令來列出專案 ID:
gcloud config list project

輸出內容:

[core] project = {{{project_0.project_id | "PROJECT_ID"}}} 注意:如需 gcloud 的完整說明,請前往 Google Cloud 參閱 gcloud CLI 總覽指南。

工作 1:建立 Node.js 應用程式

1. 使用 Cloud Shell 編寫簡單的 Node.js 伺服器,之後再部署至 Kubernetes Engine:

vi server.js
  1. 啟動編輯器:
i
  1. 將下列內容加入檔案:
var http = require('http'); var handleRequest = function(request, response) { response.writeHead(200); response.end("Hello World!"); } var www = http.createServer(handleRequest); www.listen(8080); 注意:這裡使用的是 vi,但您也可以在 Cloud Shell 使用 nano 和 emacs,或運用網頁編輯器功能,詳情請參閱「Cloud Shell 如何運作」指南。
  1. 按下 Esc 鍵,然後輸入以下指令來儲存 server.js 檔案:
:wq
  1. Cloud Shell 已安裝 node 執行檔,請執行以下指令來啟動節點伺服器 (這個指令不會輸出任何內容):
node server.js
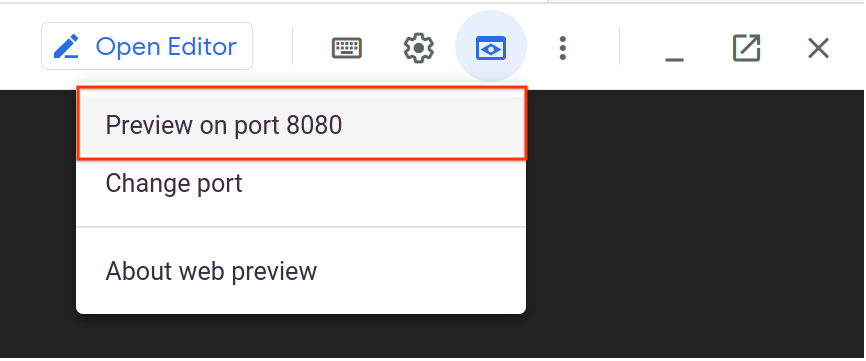
  1. 使用 Cloud Shell 內建的網頁預覽功能開啟新瀏覽器分頁,然後透過 Proxy,將要求傳送至剛才在通訊埠 8080 啟動的執行個體。

展開的「網頁預覽」選單,上面醒目標出「透過以下通訊埠預覽:8080」

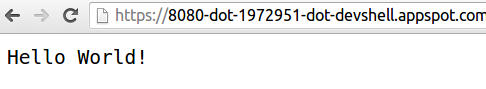
系統會開啟新的瀏覽器分頁並顯示結果:

顯示「Hello World!」訊息的結果頁面

  1. 返回 Cloud Shell,然後按下 Ctrl + C 停止節點伺服器,再繼續操作。

接下來,您要將這個應用程式封裝進 Docker 容器。

工作 2:建立 Docker 容器映像檔

  1. 接著建立 Dockerfile,說明要建構的映像檔。建立 Docker 容器映像檔時可沿用現有映像檔,因此這裡會以現有的 Node 映像檔做為延伸基礎:
vi Dockerfile
  1. 啟動編輯器:
i
  1. 加入下列內容:
FROM node:6.9.2 EXPOSE 8080 COPY server.js . CMD ["node", "server.js"]

這是 Docker 映像檔的建構指示,具體內容如下:

  • 以 Docker Hub 上的 node 映像檔做為建構基礎。
  • 公開通訊埠 8080。
  • 將 server.js 檔案複製到映像檔。
  • 啟動節點伺服器,就和先前手動完成的操作一樣。
  1. 按下 Esc 鍵,然後輸入以下內容,儲存這個 Dockerfile:
:wq
  1. 使用下列指令建構映像檔:
docker build -t hello-node:v1 .

下載及解壓縮所有內容需要一些時間,不過系統建構映像檔時會顯示進度列。

完成後,請使用新建立的容器映像檔,在通訊埠 8080 將 Docker 容器做為 Daemon 執行,藉此在本機測試映像檔。

  1. 使用下列指令執行 Docker 容器:
docker run -d -p 8080:8080 hello-node:v1

輸出內容大致如下:

325301e6b2bffd1d0049c621866831316d653c0b25a496d04ce0ec6854cb7998
  1. 您可以使用 Cloud Shell 的網頁預覽功能,或在 Cloud Shell 提示字元輸入 curl 指令來查看結果:
curl http://localhost:8080

輸出內容應如下所示:

Hello World! 注意:如需 docker run 指令的完整說明,請參閱 docker run 參考文件。

接下來請停止執行中的容器。

  1. 執行下列指令,找出 Docker 容器 ID:
docker ps

輸出內容應如下所示:

CONTAINER ID IMAGE COMMAND 2c66d0efcbd4 hello-node:v1 "/bin/sh -c 'node
  1. 執行下列指令,讓容器停止運作。請將 [CONTAINER ID] 替換為上一步查到的值:
docker stop [CONTAINER ID]

控制台的輸出內容大致如下 (也就是容器 ID):

2c66d0efcbd4

確認映像檔能正常運作後,請推送至 Google Artifact Registry,這是私人的 Docker 映像檔存放區,可透過 Google Cloud 專案存取。

  1. 首先,您要在 Artifact Registry 中建立存放區,並命名為 my-docker-repo。請執行下列指令:
gcloud artifacts repositories create my-docker-repo \ --repository-format=docker \ --location={{{ project_0.default_region | YOUR_REGION }}} \ --project={{{ project_0.project_id | YOUR_PROJECT_ID }}}
  1. 接著執行下列指令,設定 Docker 驗證。
gcloud auth configure-docker

如果系統提示「Do you want to continue (Y/n)?」,請輸入 Y。

  1. 執行下列指令,以存放區名稱標記映像檔。請將 PROJECT_ID 替換為您的專案 ID (可在控制台或實驗室的「Lab Details」專區找到):
docker tag hello-node:v1 {{{ project_0.default_region | YOUR_REGION }}}-docker.pkg.dev/{{{ project_0.project_id | YOUR_PROJECT_ID }}}/my-docker-repo/hello-node:v1
  1. 執行下列指令,將容器映像檔推送至存放區:
docker push {{{ project_0.default_region | YOUR_REGION }}}-docker.pkg.dev/{{{ project_0.project_id | YOUR_PROJECT_ID }}}/my-docker-repo/hello-node:v1

初次推送可能需要幾分鐘才會完成。推送過程中,系統會顯示進度列。

The push refers to a repository [pkg.dev/qwiklabs-gcp-6h281a111f098/hello-node] ba6ca48af64e: Pushed 381c97ba7dc3: Pushed 604c78617f34: Pushed fa18e5ffd316: Pushed 0a5e2b2ddeaa: Pushed 53c779688d06: Pushed 60a0858edcd5: Pushed b6ca02dfe5e6: Pushed v1: digest: sha256:8a9349a355c8e06a48a1e8906652b9259bba6d594097f115060acca8e3e941a2 size: 2002
  1. 控制台會列出容器映像檔。依序點選「導覽選單」圖示 >「查看所有產品」,然後選取「CI/CD」下方的「Artifact Registry」,即可查看。

您已備妥整個專案都適用的 Docker 映像檔,可供 Kubernetes 存取及自動調度管理。

注意:我們在這裡採用了建議的 Artifact Registry 使用方式,也就是明確指定要使用的區域。詳情請參閱「從 Artifact Registry 推送及提取映像檔」說明文件。

工作 3:建立叢集

現在可以建立 Kubernetes Engine 叢集了。叢集包含一個由 Google 託管的 Kubernetes 主 API 伺服器,以及一組 worker 節點,這組節點就是 Compute Engine 虛擬機器。

  1. 請務必使用 gcloud 設定專案,並將 PROJECT_ID 替換為專案 ID (可在控制台和實驗室的「Lab Details」專區找到):
gcloud config set project PROJECT_ID
  1. 建立包含兩個 e2-medium 節點的叢集 (這需要幾分鐘才能完成):
gcloud container clusters create hello-world \ --num-nodes 2 \ --machine-type e2-medium \ --zone "{{{project_0.default_zone|ZONE}}}"

您可以忽略建構叢集時產生的警告。

控制台輸出內容應如下所示:

Creating cluster hello-world...done. Created [https://container.googleapis.com/v1/projects/PROJECT_ID/zones/"{{{project_0.default_zone|ZONE}}}"/clusters/hello-world]. kubeconfig entry generated for hello-world. NAME ZONE MASTER_VERSION MASTER_IP MACHINE_TYPE STATUS hello-world "{{{project_0.default_zone|ZONE}}}" 1.5.7 146.148.46.124 e2-medium RUNNING

您也可以透過控制台建立這個叢集,方法是開啟「導覽選單」,然後依序選取「Kubernetes Engine」>「叢集」>「建立」。

注意:建議先確認 Artifact Registry 使用的儲存空間 bucket 位於哪個可用區 (請見上一步),然後在該區建立叢集。

依序前往「導覽選單」>「Kubernetes Engine」>「叢集」後,您會看到採用 Kubernetes Engine 的 Kubernetes 叢集可正常運作。

現在可以將您的容器化應用程式部署至 Kubernetes 叢集了!接下來,您要透過 kubectl 指令列操作 (已內建在 Cloud Shell 環境中)。

點選下方的「Check my progress」,確認實驗室進度。

建立叢集。

工作 4:建立 Pod

Kubernetes Pod 可將多個容器歸入群組,除了便於管理外,還能讓這些容器共用網路設定。每個 Pod 可包含一或多個容器。這項工作會用到一個以 Node.js 映像檔建構而成的容器,該映像檔儲存在您的私人 Artifact Registry 中。容器會透過通訊埠 8080 提供內容。

  1. 使用 kubectl create deployment 指令建立 Deployment。請將 PROJECT_ID 替換為您的專案 ID (可在控制台或實驗室的「連線詳細資料」專區找到):
kubectl create deployment hello-node \ --image={{{ project_0.default_region}}}-docker.pkg.dev/PROJECT_ID/my-docker-repo/hello-node:v1

輸出內容:

deployment.apps/hello-node created

如您所見,您成功建立了 Deployment 物件。建立及擴充 Pod 時,建議使用 Deployment。這裡的新 Deployment 會管理一個 Pod 副本,而該副本會執行 hello-node:v1 映像檔。

  1. 執行下列指令,即可查看 Deployment:
kubectl get deployments

輸出內容:

NAME READY UP-TO-DATE AVAILABLE AGE hello-node 1/1 1 1 1m36s
  1. 執行下列指令,即可查看 Deployment 建立的 Pod:
kubectl get pods

輸出內容:

NAME READY STATUS RESTARTS AGE hello-node-714049816-ztzrb 1/1 Running 0 6m

現在正好可以瞭解幾個有趣的 kubectl 指令。這些指令都不會變更叢集狀態。如要查看完整參考文件,請參閱指令列工具 (kubectl) 的相關說明:

kubectl cluster-info kubectl config view

如要排解問題,可使用下列指令:

kubectl get events kubectl logs <pod-name>

接下來要將 Pod 設為可供外部存取。

點選下方的「Check my progress」,確認實驗室進度。

建立 Pod

工作 5:允許外部流量

根據預設,Pod 只能在叢集內透過內部 IP 存取。如要讓 Kubernetes 虛擬網路外部也能存取 hello-node 容器,就必須將 Pod 公開為 Kubernetes Service。

  1. 在 Cloud Shell 中,只要使用 kubectl expose 指令並加上 --type="LoadBalancer" 旗標,就能對公開網際網路開放 Pod。建立可從外部存取的 IP 時,必須使用這個旗標:
kubectl expose deployment hello-node --type="LoadBalancer" --port=8080

輸出內容:

service/hello-node exposed

在這個指令中,該旗標指定要使用底層基礎架構提供的負載平衡器,在本例中即為 Compute Engine 負載平衡器。請注意,您直接公開的是 Deployment,而非 Pod。因此,產生的 Service 會將流量負載平衡至該 Deployment 管理的所有 Pod。本例目前只有 1 個 Pod,稍後會新增更多副本。

Kubernetes 主節點會建立負載平衡器,以及相關的 Compute Engine 轉送規則、目標集區及防火牆規則,確保 Service 可從 Google Cloud 外部完整存取。

  1. 要求 kubectl 列出所有叢集 Service,就能找出 Service 可供公開存取的 IP 位址:
kubectl get services

輸出內容應如下所示:

NAME CLUSTER-IP EXTERNAL-IP PORT(S) AGE hello-node 10.3.250.149 104.154.90.147 8080/TCP 1m kubernetes 10.3.240.1 < none > 443/TCP 5m

清單中列出了 hello-node Service 的 2 個 IP 位址,兩者皆使用 8080 通訊埠。CLUSTER-IP 是內部 IP,只有在雲端虛擬網路內部能看到,EXTERNAL-IP 則是外部負載平衡 IP。

注意:EXTERNAL-IP 可能需要幾分鐘才會顯示並可供使用。如未顯示 EXTERNAL-IP,請稍候幾分鐘,然後再次執行指令。
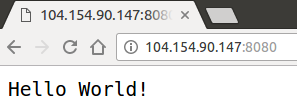
  1. 現在只要在瀏覽器中前往下列位址,應該就能連上這個 Service:http://<EXTERNAL_IP>:8080

「Hello World!」頁面

到目前為止,改用容器和 Kubernetes 已帶來多項好處:您不必指定要在哪部主機上執行工作負載,還可享有服務監控及重新啟動功能。現在來看看新的 Kubernetes 基礎架構還能提供哪些好處。

點選下方的「Check my progress」,確認實驗室進度。

建立 Kubernetes Service

工作 6:擴充服務規模

Kubernetes 的強大功能之一,就是可輕鬆擴充應用程式。假設您突然需要更多資源,就可以指定複製控制器要改為管理多少個 Pod 副本。

  1. 設定 Pod 副本數量:
kubectl scale deployment hello-node --replicas=4

輸出內容:

deployment.apps/hello-node scaled
  1. 要求系統顯示更新後 Deployment 的資訊:
kubectl get deployment

輸出內容:

NAME READY UP-TO-DATE AVAILABLE AGE hello-node 4/4 4 4 16m

重新執行上述指令,直到確定 4 個副本全都建立完畢為止。

  1. 列出所有 Pod:
kubectl get pods

輸出內容應如下所示:

NAME READY STATUS RESTARTS AGE hello-node-714049816-g4azy 1/1 Running 0 1m hello-node-714049816-rk0u6 1/1 Running 0 1m hello-node-714049816-sh812 1/1 Running 0 1m hello-node-714049816-ztzrb 1/1 Running 0 16m

這裡使用的是宣告式做法。您不必啟動或停止新執行個體,只需指定隨時要有多少個執行個體保持運作。Kubernetes 協調迴圈會確保實際情況符合您的要求,並視需要採取行動。

下圖簡單呈現目前的 Kubernetes 叢集狀態:

Kubernetes 叢集流程圖

點選下方的「Check my progress」,確認實驗室進度。

擴充服務規模

工作 7:升級並推出新版 Service

將應用程式部署至正式環境後,有時會需要修正錯誤或新增功能。有了 Kubernetes,您就能將新版本部署至正式環境,完全不會影響到使用者。

  1. 首先,開啟 server.js 來修改應用程式:
vi server.js i
  1. 然後更新回應訊息:
response.end("Hello Kubernetes World!");
  1. 按下 Esc 鍵,然後輸入以下指令來儲存 server.js 檔案:
:wq

現在可以建構新的容器映像檔,並加上遞增後的標記 (本例為 v2),然後再發布至儲存庫。

  1. 執行下列指令,並將 PROJECT_ID 替換為實驗室專案 ID:
docker build -t hello-node:v2 . docker tag hello-node:v2 {{{ project_0.default_region | YOUR_REGION }}}-docker.pkg.dev/{{{ project_0.project_id | YOUR_PROJECT_ID }}}/my-docker-repo/hello-node:v2 docker push {{{ project_0.default_region | YOUR_REGION }}}-docker.pkg.dev/{{{ project_0.project_id | YOUR_PROJECT_ID }}}/my-docker-repo/hello-node:v2 注意:系統會使用快取功能,因此建構及推送這個更新後的映像檔時,速度應該會更快。

Kubernetes 會順暢地更新複製控制器,將應用程式切換為新版本。請編輯現有的 hello-node deployment,並將映像檔從 pkg.dev/PROJECT_ID/hello-node:v1 改為 pkg.dev/PROJECT_ID/hello-node:v2,以變更執行中容器的映像檔標籤。

  1. 執行 kubectl edit 指令,開始編輯:
kubectl edit deployment hello-node

文字編輯器隨即會開啟,並顯示完整的 Deployment YAML 設定。您目前不需要瞭解完整的 YAML 設定,只要知道更新設定的 spec.template.spec.containers.image 欄位,就能要求 Deployment 使用新的映像檔更新 Pod。

  1. 依序找出 Spec > containers > image,然後將版本號碼從 v1 改為 v2:
# Please edit the object below. Lines beginning with a '#' will be ignored, # and an empty file will abort the edit. If an error occurs while saving this file will be # reopened with the relevant failures. # apiVersion: apps/v1 kind: Deployment metadata: annotations: deployment.kubernetes.io/revision: "1" creationTimestamp: 2016-03-24T17:55:28Z generation: 3 labels: run: hello-node name: hello-node namespace: default resourceVersion: "151017" uid: 981fe302-f1e9-11e5-9a78-42010af00005 spec: replicas: 4 selector: matchLabels: run: hello-node strategy: rollingUpdate: maxSurge: 1 maxUnavailable: 1 type: RollingUpdate template: metadata: creationTimestamp: null labels: run: hello-node spec: containers: - image: pkg.dev/PROJECT_ID/hello-node:v1 ## Update this line ## imagePullPolicy: IfNotPresent name: hello-node ports: - containerPort: 8080 protocol: TCP resources: {} terminationMessagePath: /dev/termination-log dnsPolicy: ClusterFirst restartPolicy: Always securityContext: {} terminationGracePeriodSeconds: 30
  1. 完成變更後,按下 Esc 鍵,再執行下列指令,即可儲存並關閉檔案:
:wq

輸出內容應如下所示:

deployment.apps/hello-node edited
  1. 執行下列指令,使用新的映像檔更新 Deployment:
kubectl get deployments

系統會使用新的映像檔建立新 Pod,並刪除舊 Pod。

輸出內容應如下所示 (可能需要重新執行上述指令才會看到):

NAME READY UP-TO-DATE AVAILABLE AGE hello-node 4/4 4 4 1h

在此期間,使用者應該不會遇到服務中斷的情況,且不用多久就能取得新版應用程式。如要進一步瞭解滾動式更新,請參閱「執行滾動式更新」說明文件。

設定好 Kubernetes Engine 叢集,並體驗過部署、擴充和更新功能後,您應該會發現 Kubernetes 能助您更專注於應用程式,無須費心處理基礎架構工作。

恭喜!

本 Kubernetes 實作實驗室到此結束。目前介紹的內容只涵蓋這項技術的一小部分。您可以自行深入探索 Pod、複製控制器和 Service,並進一步瞭解 liveness 探測 (健康狀態檢查),也可以考慮直接使用 Kubernetes API。

後續步驟/瞭解詳情

Google Cloud 教育訓練與認證

協助您瞭解如何充分運用 Google Cloud 的技術。我們的課程會介紹專業技能和最佳做法,讓您可以快速掌握要領並持續進修。我們提供從基本到進階等級的訓練課程,並有隨選、線上和虛擬課程等選項,方便您抽空參加。認證可協助您驗證及證明自己在 Google Cloud 技術方面的技能和專業知識。

使用手冊上次更新日期:2026 年 6 月 9 日

實驗室上次測試日期:2026 年 6 月 9 日

Copyright 2026 Google LLC 保留所有權利。Google 和 Google 標誌是 Google LLC 的商標,其他公司和產品名稱則有可能是其關聯公司的商標。

Before you begin

  1. Labs create a Google Cloud project and resources for a fixed time
  2. Labs have a time limit and no pause feature. If you end the lab, you'll have to restart from the beginning.
  3. On the top left of your screen, click Start lab to begin

Use private browsing

  1. Copy the provided Username and Password for the lab
  2. Click Open console in private mode

Sign in to the Console

  1. Sign in using your lab credentials. Using other credentials might cause errors or incur charges.
  2. Accept the terms, and skip the recovery resource page
  3. Don't click End lab unless you've finished the lab or want to restart it, as it will clear your work and remove the project

This content is not currently available

We can notify you via email when it becomes available

Great!

We can contact you via email if it becomes available

One lab at a time

Confirm to end all existing labs and start this one

Use private browsing to run the lab

Using an Incognito or private browser window is the best way to run this lab. This prevents any conflicts between your personal account and the Student account, which may cause extra charges incurred to your personal account.




