
Before you begin
- Labs create a Google Cloud project and resources for a fixed time
- Labs have a time limit and no pause feature. If you end the lab, you'll have to restart from the beginning.
- On the top left of your screen, click Start lab to begin

Create the BigQuery AWS connection
/ 25
Create the BigQuery Dataset and External Table
/ 25
Query the External Table
/ 25
Export query results to AWS S3
/ 25
Create the BigQuery AWS connection
/ 25
Create the BigQuery Dataset and External Table
/ 25
Query the External Table
/ 25
Export query results to AWS S3
/ 25


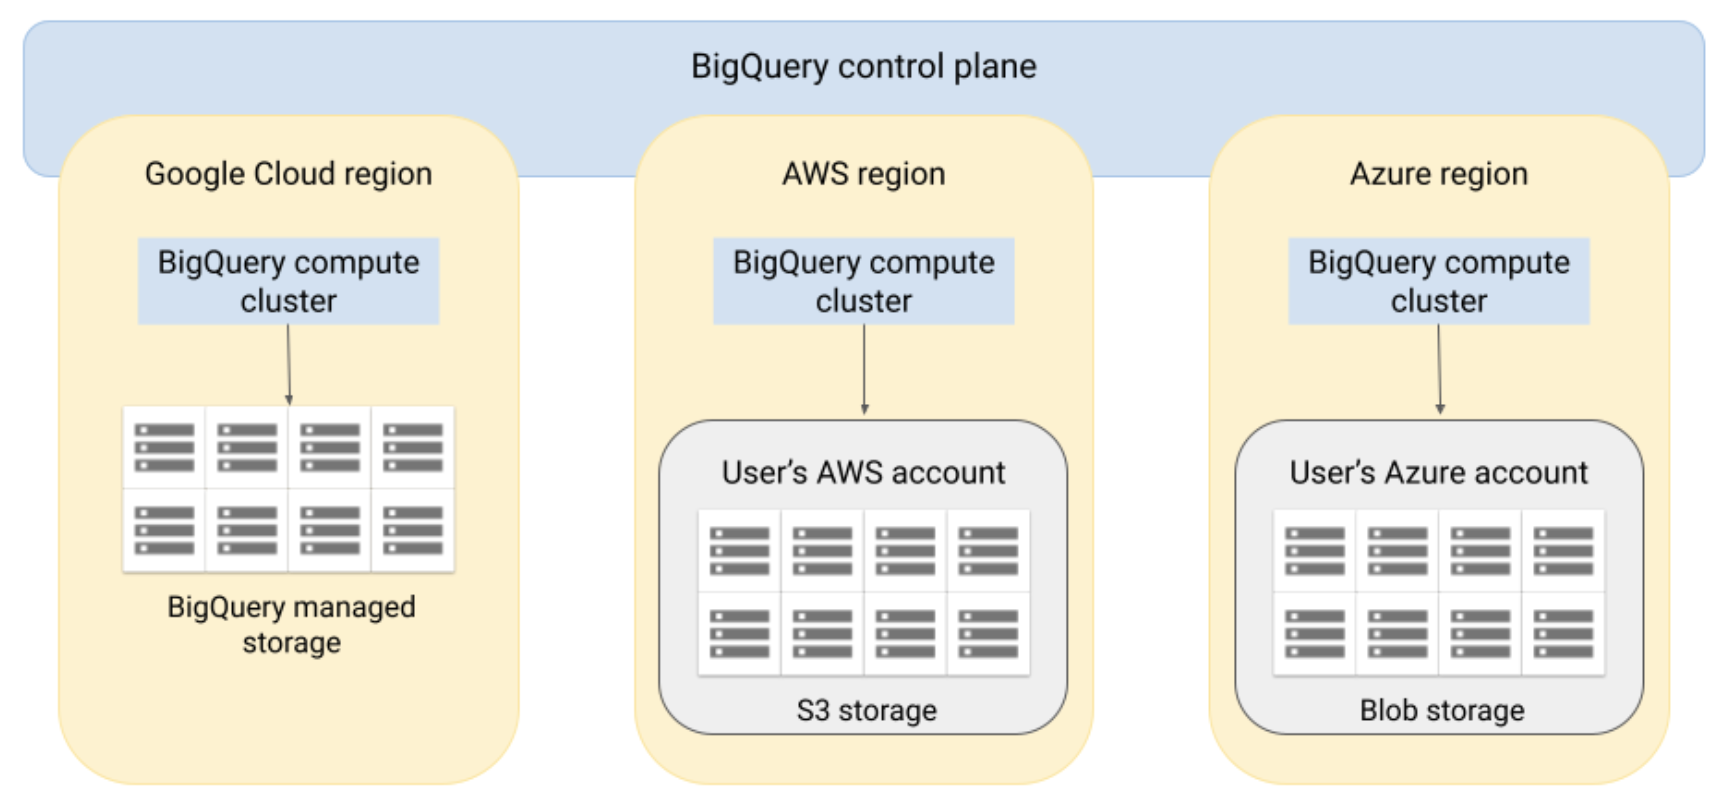
在本實驗室,您將瞭解如何搭配 AWS 使用 BigQuery Omni。這項工具可對儲存在 AWS S3 的資料執行 BigQuery 分析。您將在 Google Cloud BigQuery 和 AWS S3 之間建立授權連線,不必移動資料即可查詢 S3 bucket 中的資料,並將查詢結果寫回 AWS S3 bucket。本實驗室內容源自 Google 發布的 BigQuery Omni 指南。
在本實驗室,您將瞭解如何執行下列工作:
請詳閱以下操作說明。實驗室活動會計時,且中途無法暫停。點選「Start Lab」後就會開始計時,顯示可使用 Google Cloud 資源的時間。
您將在真正的雲端環境完成實作實驗室活動,而不是模擬或示範環境。為此,我們會提供新的暫時憑證,供您在實驗室活動期間登入及存取 Google Cloud。
為了順利完成這個實驗室,請先確認:
按一下「Start Lab」按鈕。如果實驗室會產生費用,請在開啟的對話方塊中選取付款方式。右側的「Lab setup and access」面板會顯示下列項目:
請注意,實驗室計時器位於頁面頂端附近,會顯示剩餘時間。
按一下「Open Google Cloud console」。如果使用 Chrome 瀏覽器,也可以按一下滑鼠右鍵,選取「在無痕視窗中開啟連結」。
接著,實驗室會啟動相關資源,並開啟另一個分頁,顯示「登入」頁面。
提示:您可以在不同的視窗並排開啟分頁。
如有必要,請將下方的 Username 貼到「登入」對話方塊。
您也可以在「Lab setup and access」面板找到「Username」。
點選「下一步」。
複製下方的 Password,並貼到「歡迎使用」對話方塊。
您也可以在「Lab setup and access」面板找到「Password」。
點選「下一步」。
繼續點按後續頁面:
Google Cloud 控制台稍後會在這個分頁開啟。

BigQuery Omni 會透過 Google Cloud 的授權連線,存取 Amazon S3 資料。每個連線都有專屬的 Amazon Web Services (AWS) Identity and Access Management (IAM) 使用者。您可以透過 AWS IAM 角色將權限授予使用者。AWS IAM 角色中的政策,會決定 BigQuery 可透過各連線存取的資料。
登入 AWS 管理主控台。點選實驗室窗格中的「Open AWS Console」按鈕,並以提供的使用者名稱和密碼登入。
在頂端的搜尋列搜尋 Amazon S3,然後選取「S3」。本實驗室已提供區域 bucket
在頂端的搜尋列輸入 AWS Identity and Access Management (IAM),然後選取「IAM」。
在左側窗格選取「Policies」,然後點選「bigquery-omni-connection-policy」。
依序點選「JSON」分頁標籤 >「Edit」,並將下列內容貼到編輯器中。將所有的 <BUCKET_NAME> 換成步驟 2 中複製的 S3 bucket 名稱。
點選「Next」。
點選「Save changes」。
在左側窗格選取「Roles」。
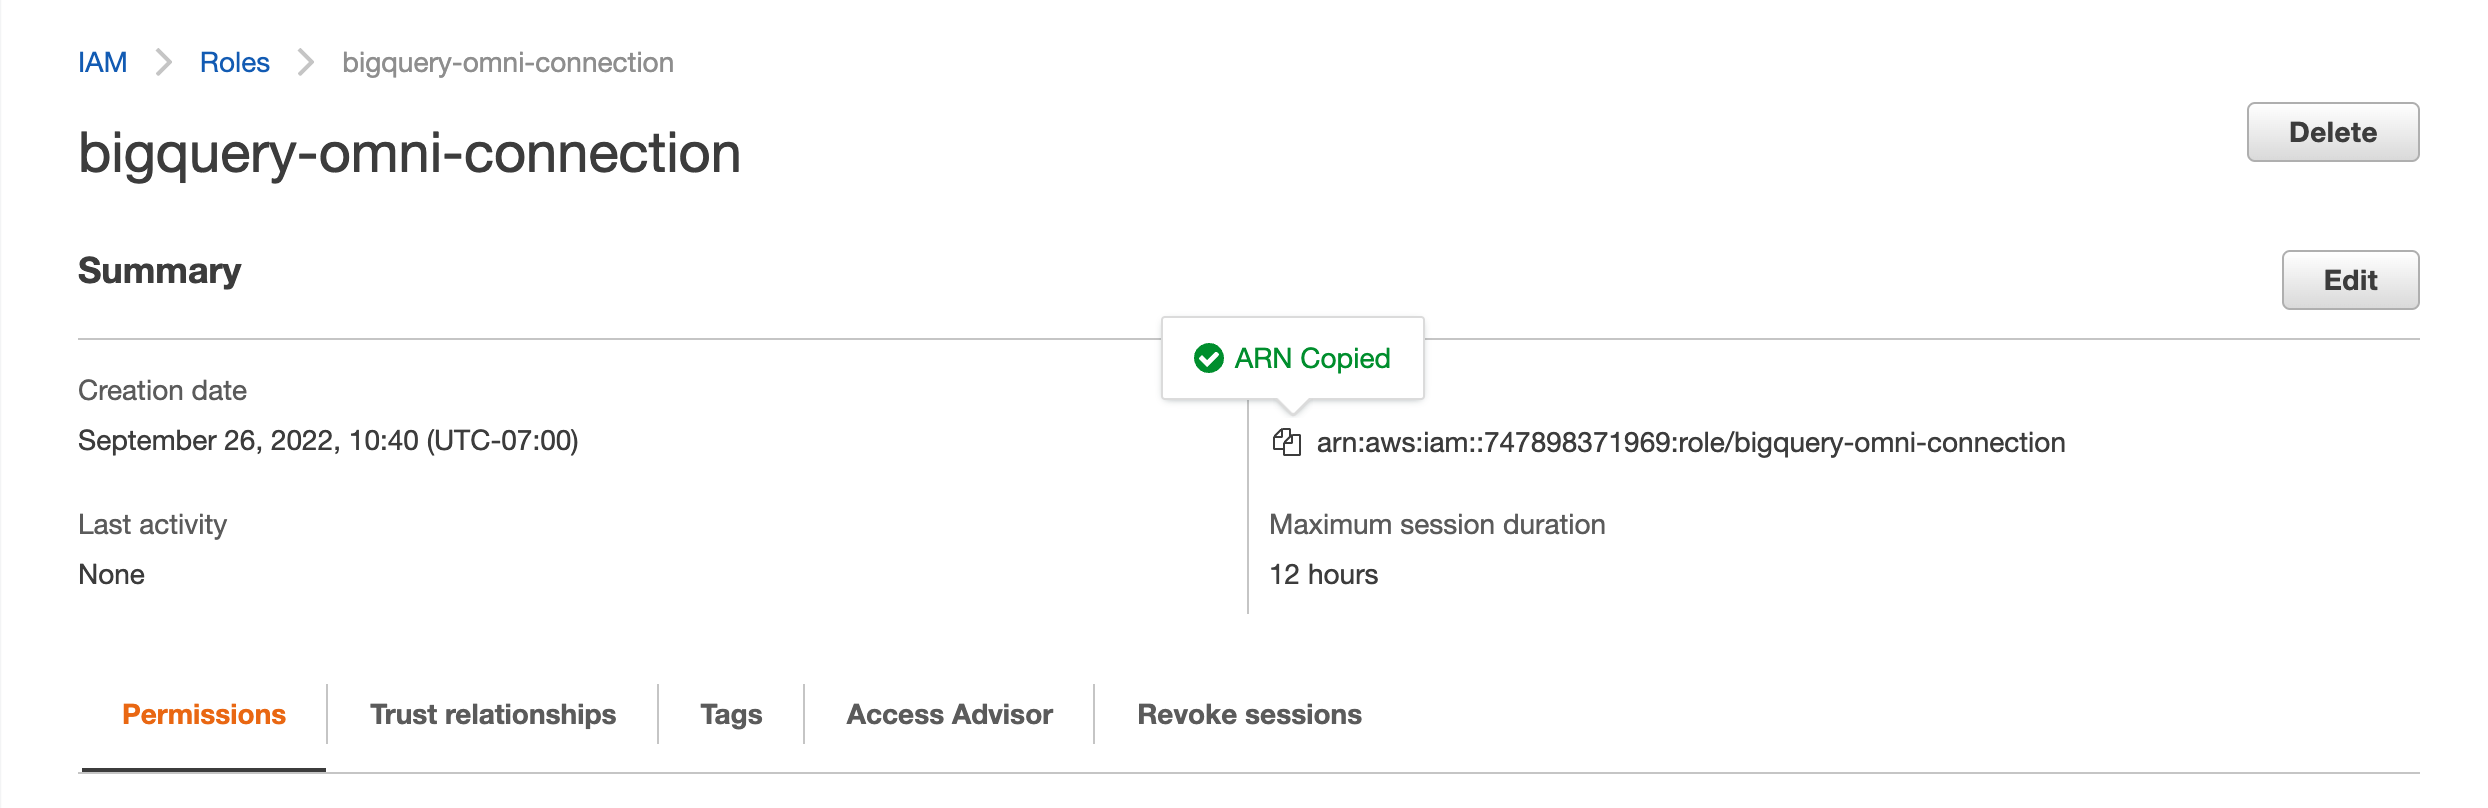
點選「bigquery-omni-connection」角色。
複製 ARN,格式如下,其中 <ACCOUNT_ID> 是您的 AWS 帳戶 ID。
前往 Google Cloud 控制台,依序點選「導覽選單」>「BigQuery」>「Studio」。
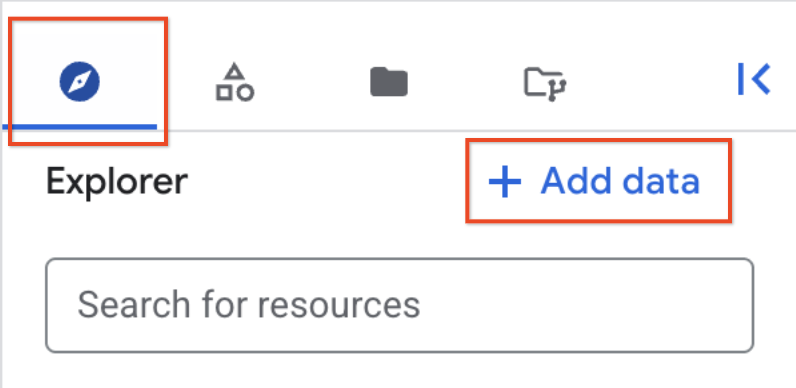
切換至「Explorer」窗格,然後選取「+ 新增資料」。
勾選「儲存空間/資料湖泊」核取方塊。在「精選資料來源」下方,依序選取「Amazon S3」>「BigQuery Omni 聯盟」
在「外部資料來源」窗格,輸入下列資訊:
bq-omni-aws-connector 做為連線資源 ID。aws-us-east-1」。arn:aws:iam::AWS_ACCOUNT_ID:role/ROLE_NAME
點選「建立連線」。
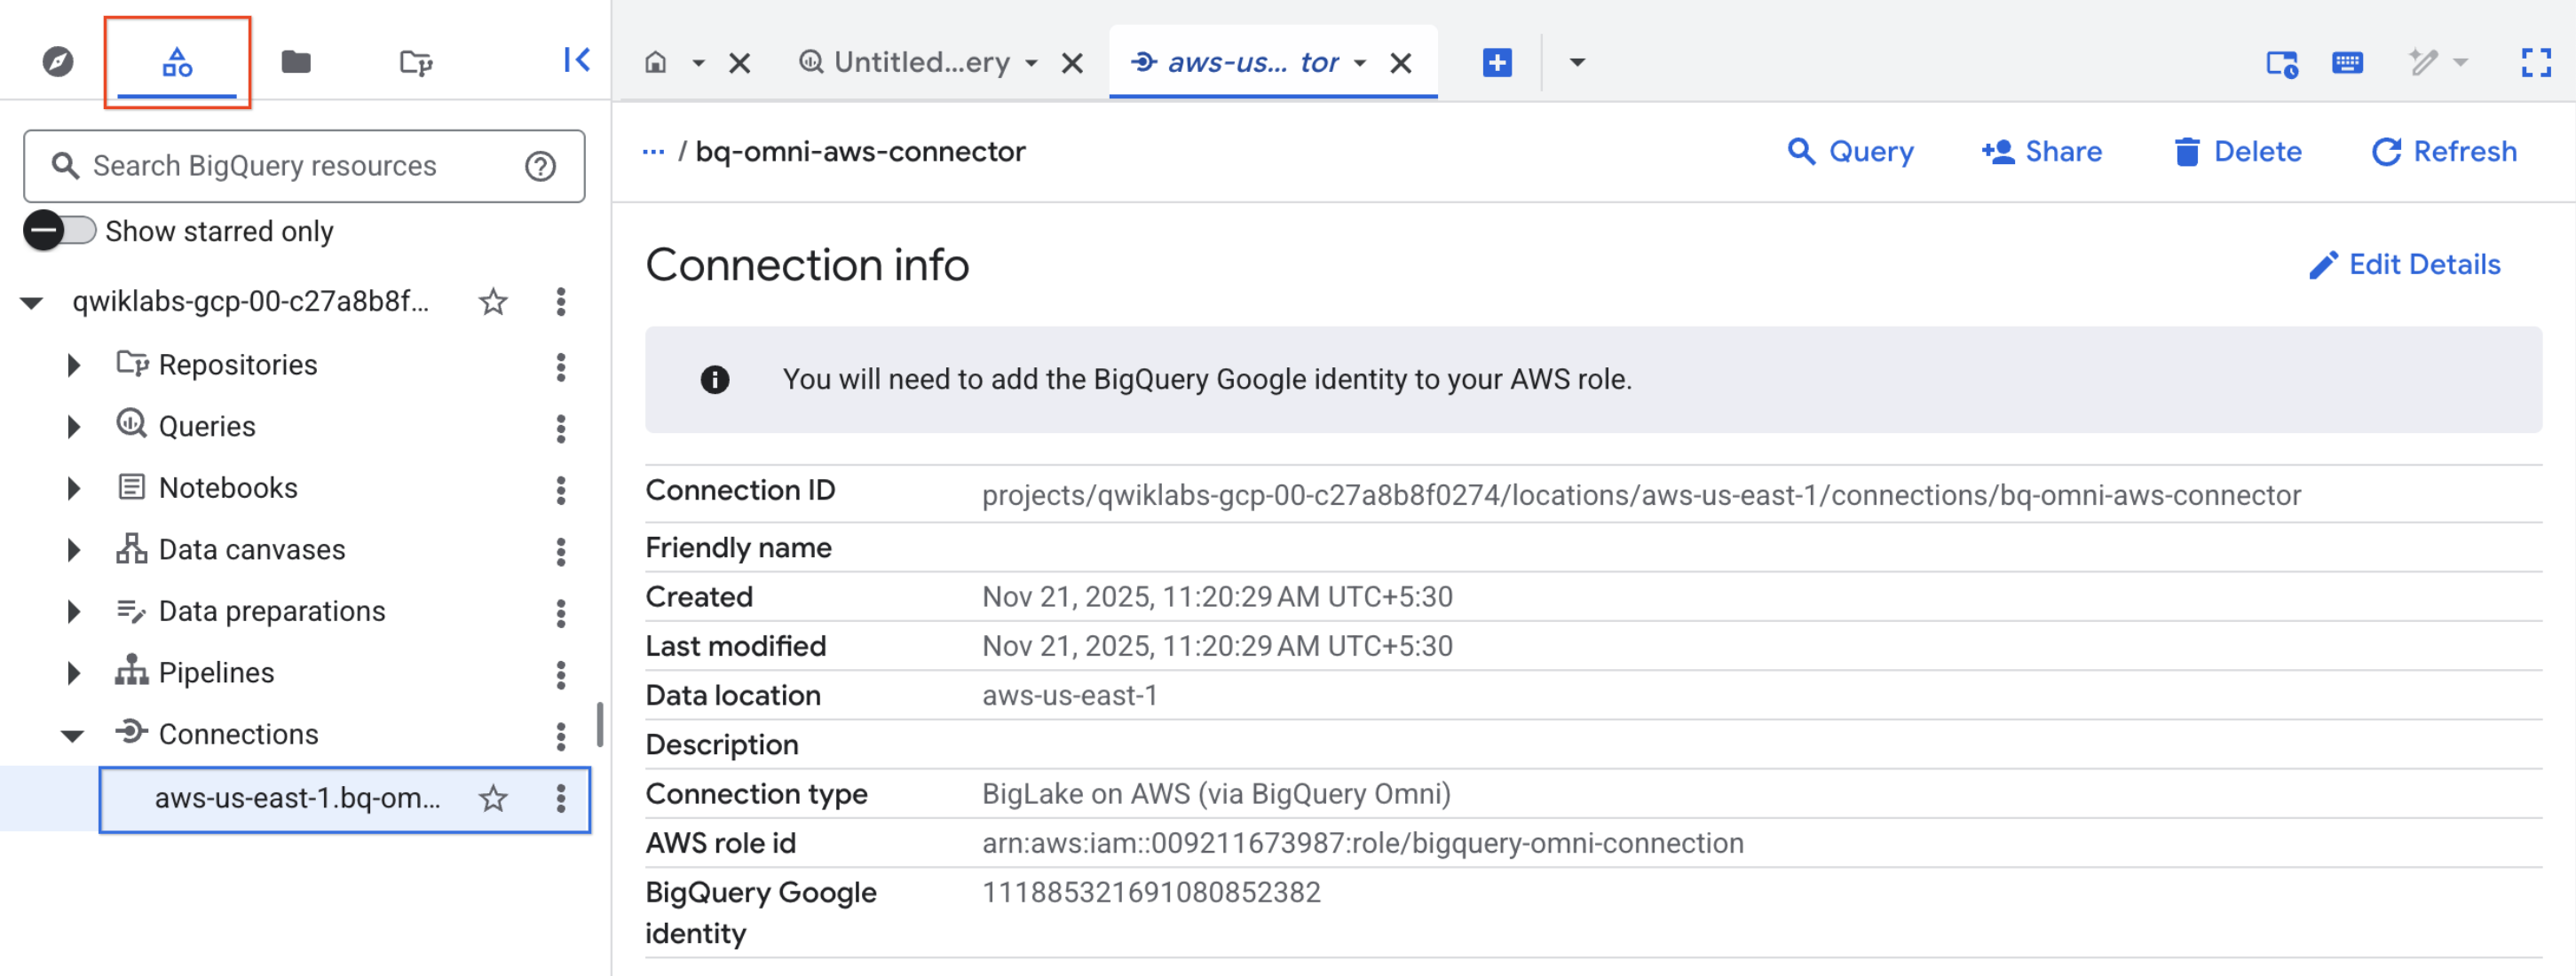
返回 BigQuery 傳統版 Explorer,點選專案名稱旁的下拉式選單,然後在「外部連線」清單中找到新建立的連線。
您的 BigQuery Google 身分識別應如下所示:
點選「Check my progress」,確認目標已達成。
信任關係可讓 BigQuery AWS 連線擔任該角色,並根據角色政策存取 S3 資料。
返回 AWS IAM 主控台。
在左側窗格選取「Roles」。
選取「bigquery-omni-connection」角色。
確認「Maximum session duration」是否設為「12 hours」。每項查詢最多可執行六小時,這段時間可讓系統再重試一次。即使將工作階段持續時間延長至超過 12 小時,也不會增加重試次數。詳情請參閱「查詢/多重陳述式查詢執行時間限制」。
選取「Trust Relationships」分頁標籤,然後點選「Edit trust policy」。
將政策內容替換為下列內容,並將 BIGQUERY_IDENTITY 換成您在「建立 BigQuery AWS 連線」的步驟 6 複製的 BigQuery Google 身分識別。
連線已可供使用。
BigQuery Omni 不會管理儲存在 Amazon S3 中的資料。為了存取 S3 資料,我們需要定義外部資料表。資料並未儲存在 BigQuery 代管的儲存空間中,因此這個資料表稱為外部資料表。如要進一步瞭解外部資料表,請參閱「外部資料表」。
本節中,您會在與 AWS S3 bucket 相同的區域,建立 BigQuery 資料集。
在 Google Cloud 控制台,前往「BigQuery」頁面,建立資料集。
在「傳統版 Explorer」窗格,點選專案名稱旁的三點圖示,然後選取「建立資料集」。
在「建立資料集」頁面輸入下列資訊:
bq_omni_demo。aws-us-east-1」。點選「建立資料集」。
在本節,您將在上述資料集中建立外部資料表。
在 BigQuery Explorer 展開專案,然後選取已建立的 bq_omni_demo 資料集。
在詳細資料窗格,點選「建立資料表」。
在「建立資料表」頁面的「來源」部分,執行下列操作:
s3://[S3 bucket name]/taxi-data_green_trips_table.csv。
[S3 bucket name] 換成 在「建立資料表」頁面的「目的地」部分,執行下列操作:
bq_omni_demo」。bq-omni-table。點選「建立資料表」。
點選「Check my progress」,確認目標已達成。
BigQuery Omni 可讓您像查詢任何 BigQuery 資料表一樣,查詢外部資料表。互動式查詢的結果大小上限為 10 GB (預先發布版)。詳情請參閱「限制」一節。如果查詢結果超過 10 GB,建議匯出至 Amazon S3。結果會儲存在 BigQuery 臨時資料表中。
在「bq-omni-table」詳細資料頁面,點選「查詢」,系統會開啟新的編輯器。
在查詢編輯器執行下列陳述式:
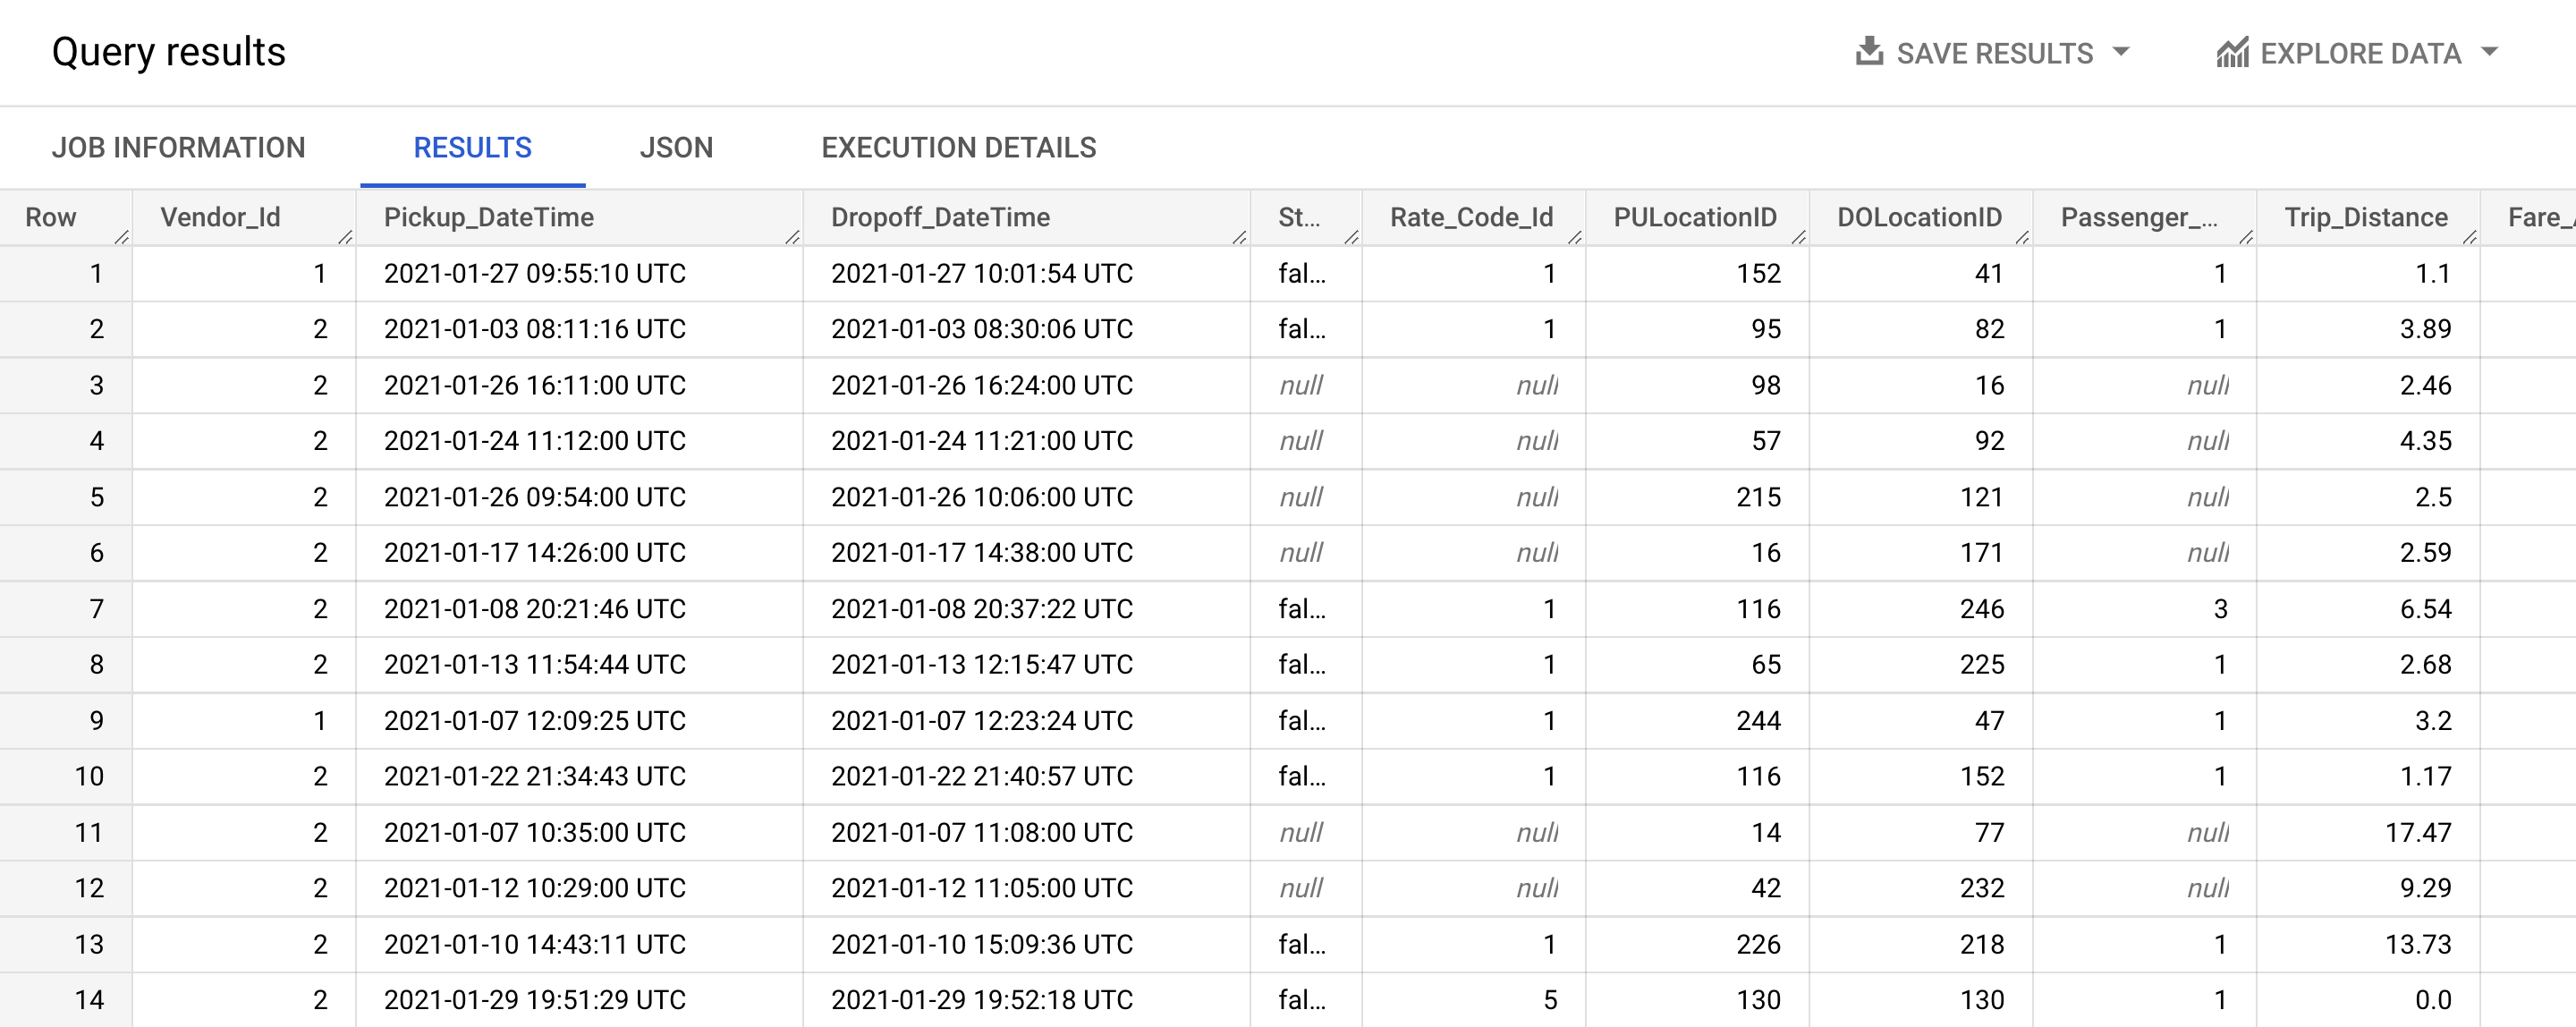
您應該會看到下列輸出內容:
點選「Check my progress」,確認目標已達成。
BigQuery Omni 可讓您將 BigQuery 外部資料表的查詢結果匯出至 Amazon S3。
BigQuery Omni 會寫入指定的 Amazon S3 位置,無論是否有任何現有內容。匯出查詢可以覆寫現有資料,或將查詢結果與現有資料混合。在「Query editor」欄位,您需要執行 Google 標準 SQL 匯出查詢。Google 標準 SQL 是 Google Cloud 控制台的預設語法。以下是您需要編寫的範本:
您必須替換下列項目:
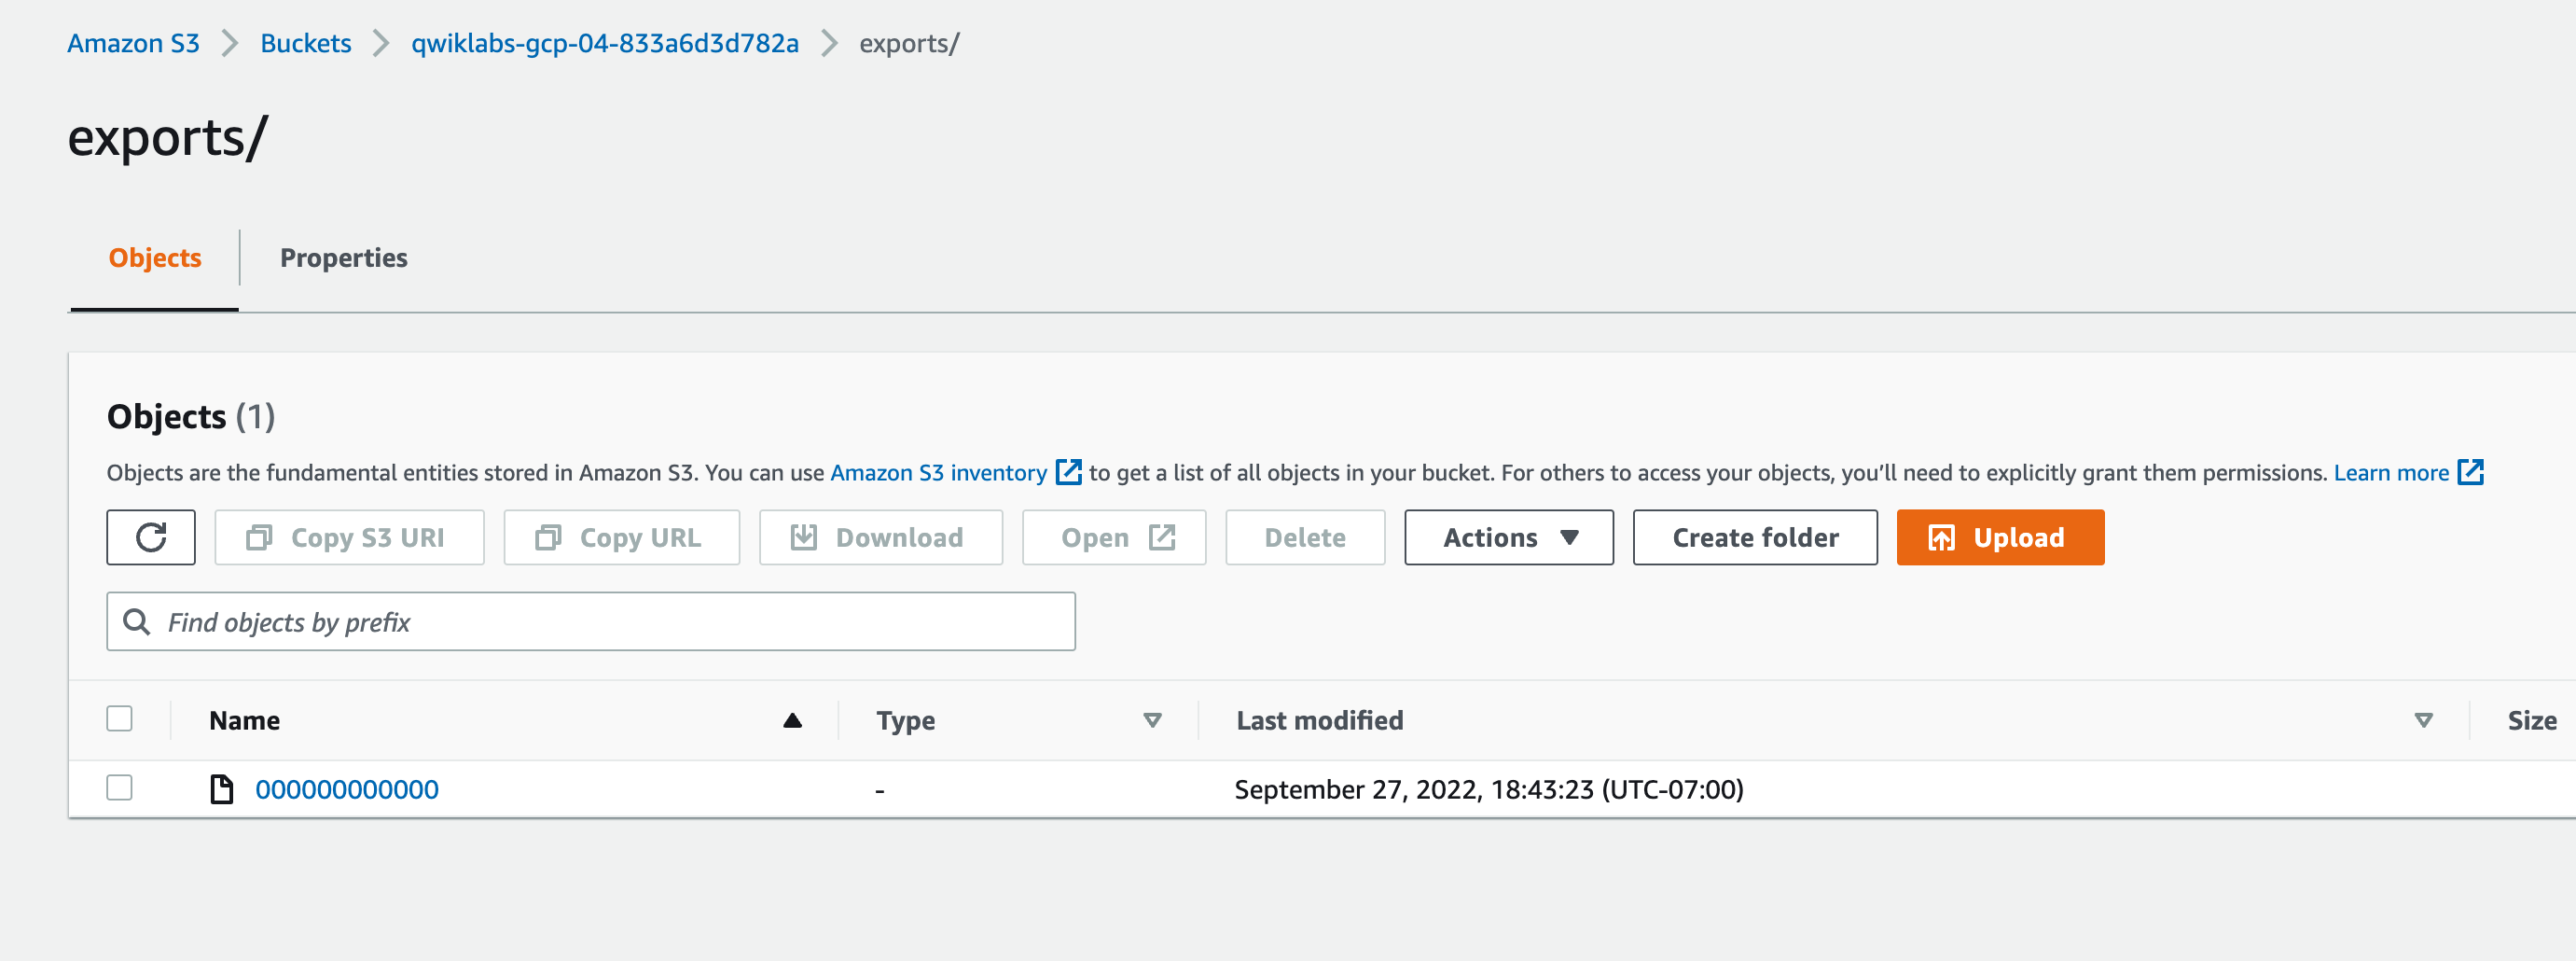
CONNECTION_REGION:建立連線的區域。CONNECTION_NAME:您建立的連線名稱,具備寫入 S3 bucket 的必要權限。BUCKET_NAME:要寫入資料的 Amazon S3 bucket。PATH:要寫入匯出檔案的路徑FORMAT:支援的格式包括 JSON、AVRO 和 CSV。QUERY:用於分析 BigQuery 外部資料表所儲存資料的查詢。您應該會看到下列輸出內容:
exports 目錄。太好了!您已成功執行匯出查詢,並在 S3 bucket 建立檔案。
點選「Check my progress」,確認目標已達成。
在本實驗室,您建立了 Google Cloud 與 AWS 之間的連線,並授權 BigQuery Omni 讀取 AWS S3 bucket 中的資料。接著,您建立 BigQuery 外部資料表,參照 AWS S3 bucket 中的原始資料、執行查詢,並將查詢結果匯出至 AWS S3 bucket。
請務必查看下列資源,進一步瞭解 BigQuery Omni:
協助您瞭解如何充分運用 Google Cloud 的技術。我們的課程會介紹專業技能和最佳做法,讓您可以快速掌握要領並持續進修。我們提供從基本到進階等級的訓練課程,並有隨選、線上和虛擬課程等選項,方便您抽空參加。認證可協助您驗證及證明自己在 Google Cloud 技術方面的技能和專業知識。
使用手冊上次更新日期:2026 年 5 月 18 日
實驗室上次測試日期:2026 年 2 月 19 日
Copyright 2026 Google LLC 保留所有權利。Google 和 Google 標誌是 Google LLC 的商標,其他公司和產品名稱則有可能是其關聯公司的商標。



This content is not currently available
We can notify you via email when it becomes available

Great!
We can contact you via email if it becomes available


One lab at a time
Confirm to end all existing labs and start this one