
시작하기 전에
- 실습에서는 정해진 기간 동안 Google Cloud 프로젝트와 리소스를 만듭니다.
- 실습에는 시간 제한이 있으며 일시중지 기능이 없습니다. 실습을 종료하면 처음부터 다시 시작해야 합니다.
- 화면 왼쪽 상단에서 실습 시작을 클릭하여 시작합니다.

Create the BigQuery AWS connection
/ 25
Create the BigQuery Dataset and External Table
/ 25
Query the External Table
/ 25
Export query results to AWS S3
/ 25
Create the BigQuery AWS connection
/ 25
Create the BigQuery Dataset and External Table
/ 25
Query the External Table
/ 25
Export query results to AWS S3
/ 25


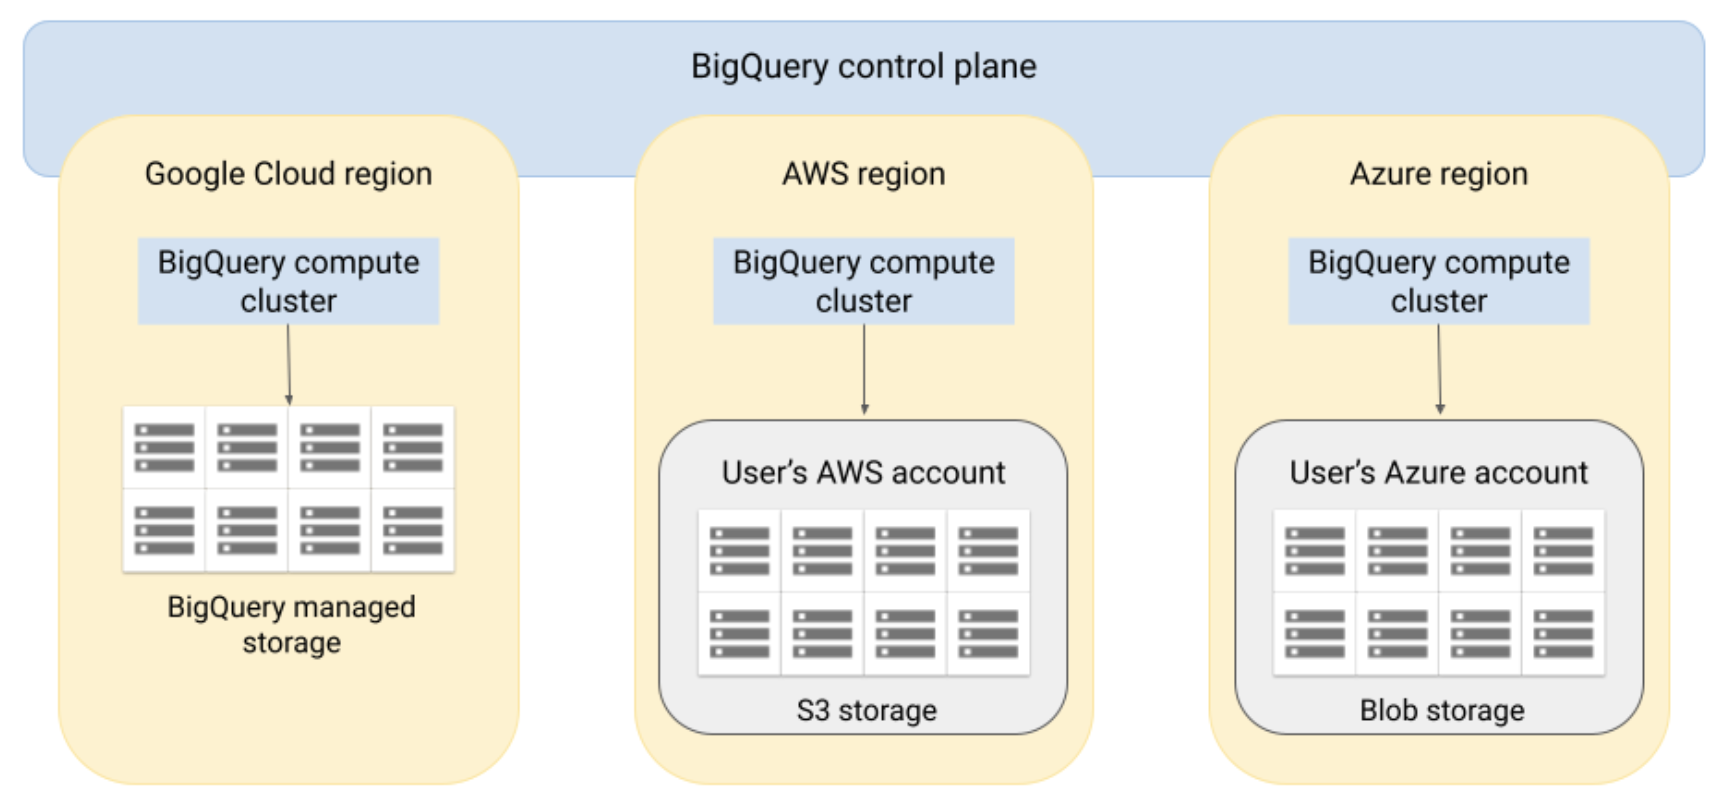
이 실습에서는 AWS에서 BigQuery Omni를 사용하는 방법을 알아봅니다. BigQuery Omni를 사용하면 AWS S3에 저장된 데이터에 대해 BigQuery 분석을 실행할 수 있습니다. Google Cloud BigQuery와 AWS S3 간에 승인된 연결을 설정하고, 데이터를 이동하지 않고도 S3 버킷에 저장된 데이터를 쿼리한 후 쿼리 결과를 AWS S3 버킷에 다시 작성합니다. 이 실습은 Google에서 게시한 BigQuery Omni 가이드를 기반으로 합니다.
이 실습에서는 다음 작업을 수행하는 방법을 알아봅니다.
다음 안내를 확인하세요. 실습에는 시간 제한이 있으며 일시중지할 수 없습니다. 실습 시작을 클릭하면 타이머가 시작됩니다. 이 타이머는 Google Cloud 리소스를 사용할 수 있는 시간이 얼마나 남았는지를 표시합니다.
실무형 실습을 통해 시뮬레이션이나 데모 환경이 아닌 실제 클라우드 환경에서 실습 활동을 진행할 수 있습니다. 실습 시간 동안 Google Cloud에 로그인하고 액세스하는 데 사용할 수 있는 새로운 임시 사용자 인증 정보가 제공됩니다.
이 실습을 완료하려면 다음을 준비해야 합니다.
실습 시작 버튼을 클릭합니다. 실습 비용을 결제해야 하는 경우 결제 수단을 선택할 수 있는 대화상자가 열립니다. 오른쪽에는 다음과 같은 항목이 포함된 실습 설정 및 액세스 패널이 있습니다.
실습 타이머는 페이지 상단에 있으며 남은 시간을 표시합니다.
Google Cloud 콘솔 열기를 클릭합니다(Chrome 브라우저를 실행 중인 경우 마우스 오른쪽 버튼으로 클릭하고 시크릿 창에서 링크 열기를 선택합니다).
실습에서 리소스가 가동되면 다른 탭이 열리고 로그인 페이지가 표시됩니다.
팁: 두 개의 탭을 각각 별도의 창으로 나란히 정렬하세요.
필요한 경우 아래의 사용자 이름을 복사하여 로그인 대화상자에 붙여넣습니다.
실습 설정 및 액세스 패널에서도 사용자 이름을 확인할 수 있습니다.
다음을 클릭합니다.
아래의 비밀번호를 복사하여 시작하기 대화상자에 붙여넣습니다.
실습 설정 및 액세스 패널에서도 비밀번호를 확인할 수 있습니다.
다음을 클릭합니다.
이후에 표시되는 페이지를 클릭하여 넘깁니다.
잠시 후 Google Cloud 콘솔이 이 탭에서 열립니다.

BigQuery Omni는 Google Cloud의 승인된 연결을 통해 Amazon S3 데이터에 액세스합니다. 각 연결에는 고유한 Amazon Web Services(AWS) ID 및 액세스 관리(IAM) 사용자가 있습니다. AWS IAM 역할을 통해 사용자에게 권한을 부여합니다. AWS IAM 역할 내 정책에 따라 BigQuery가 각 연결에서 액세스할 수 있는 데이터가 결정됩니다.
AWS Management Console에 로그인합니다. 실습 창에서 AWS Console 열기 버튼을 클릭하고 제공된 사용자 이름과 비밀번호로 로그인합니다.
상단의 검색창에서 Amazon S3를 검색한 다음 S3를 선택합니다. 이 실습에는 데이터가 자동 입력된
상단의 검색창에서 AWS Identity and Access Management(IAM)을 검색한 다음 IAM을 선택합니다.
왼쪽 창에서 Policies(정책)를 선택하고 bigquery-omni-connection-policy를 클릭합니다.
JSON 탭을 클릭한 다음 Edit(편집)을 클릭하고 다음을 편집기에 붙여넣습니다. <BUCKET_NAME>의 모든 인스턴스를 2단계에서 복사한 S3 버킷 이름으로 바꿉니다.
Next(다음)를 클릭합니다.
Save changes(변경사항 저장)를 클릭합니다.
왼쪽 창에서 Roles(역할)를 선택합니다.
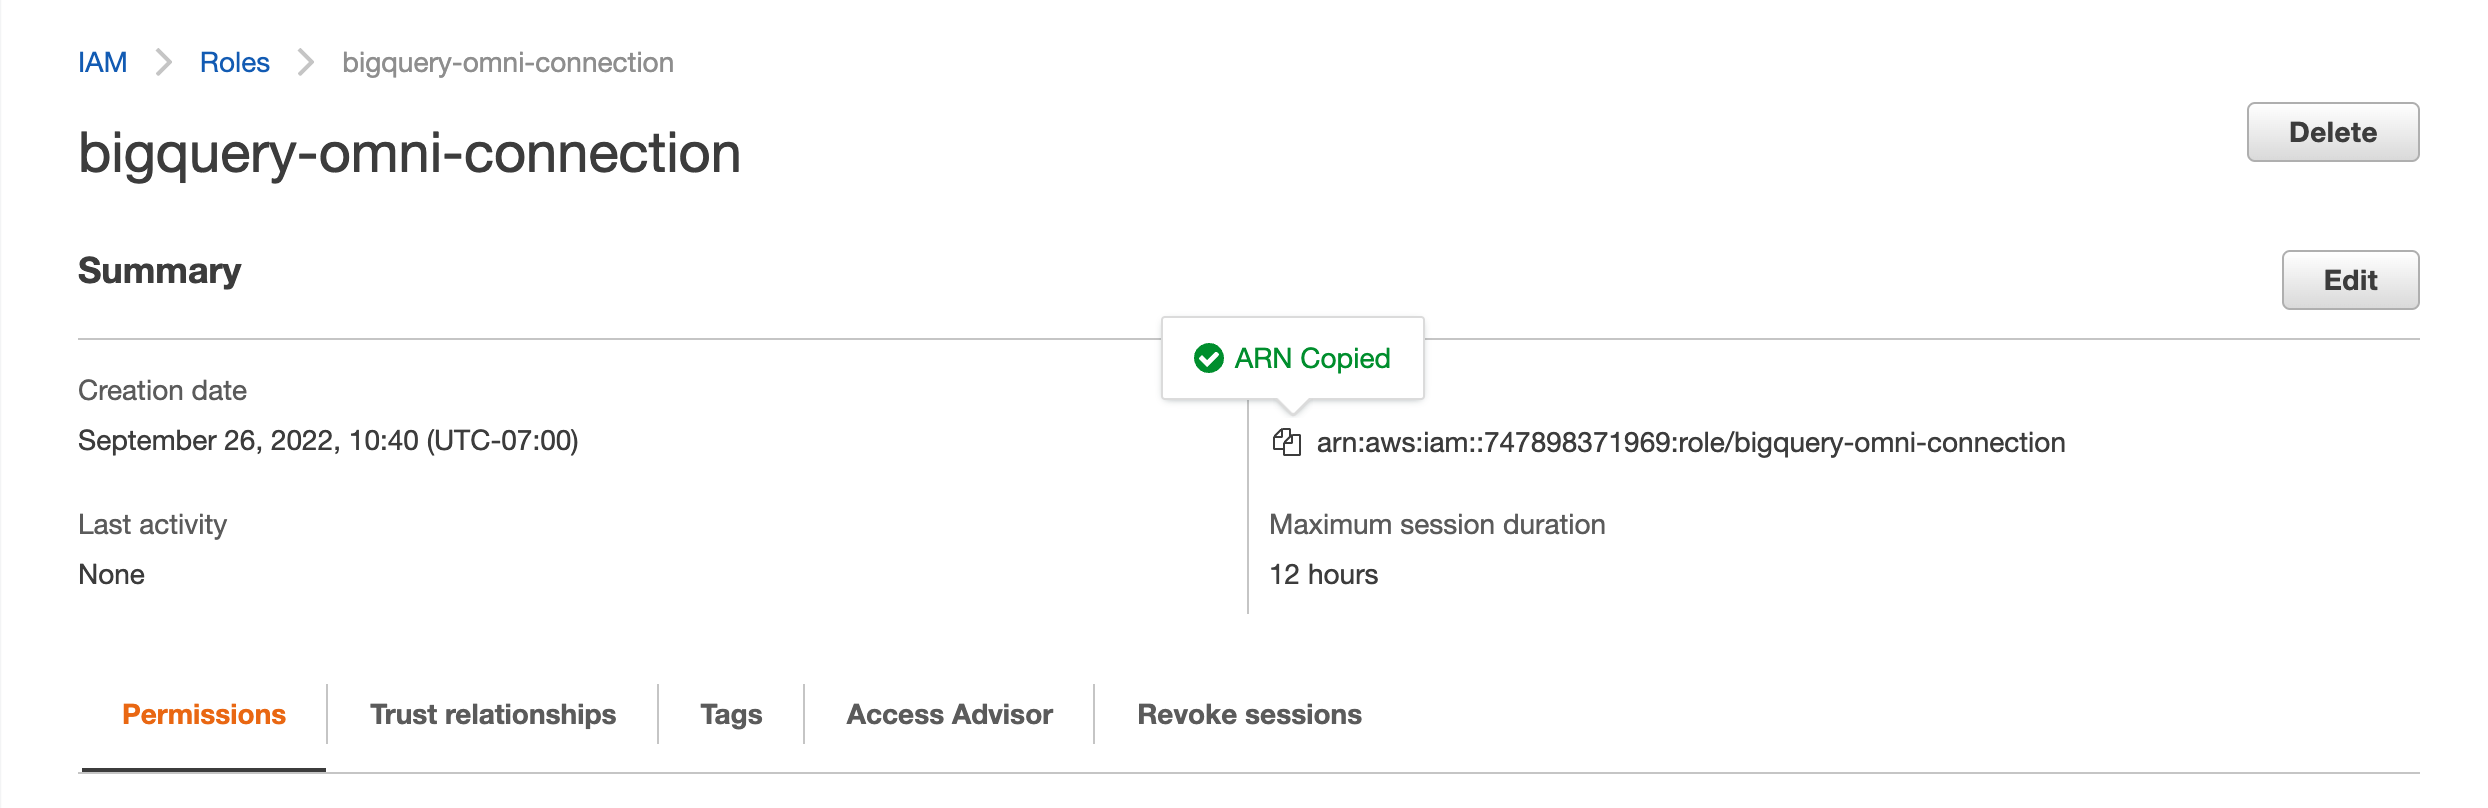
bigquery-omni-connection 역할을 클릭합니다.
ARN을 복사합니다. ARN은 다음 형식으로 표시되며, 여기서 <ACCOUNT_ID>는 AWS 계정 ID입니다.
Google Cloud 콘솔의 탐색 메뉴에서 BigQuery > Studio로 이동합니다.
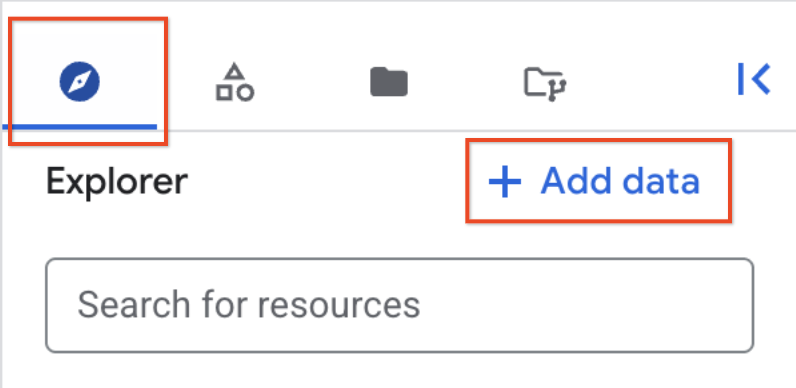
탐색기 창으로 전환한 후 + 데이터 추가를 선택합니다.
스토리지/데이터 레이크 체크박스를 클릭합니다. 추천 데이터 소스에서 Amazon S3를 선택한 다음 BigQuery Omni 제휴를 선택합니다.
외부 데이터 소스 창에서 다음 정보를 입력합니다.
bq-omni-aws-connector를 입력합니다.aws-us-east-1을 선택합니다.Optional: 별칭에 사용자 친화적인 연결 이름을 입력합니다. 사용자 친화적인 이름으로 나중에 수정해야 하는 경우 연결 리소스를 식별하는 데 도움이 되는 모든 값을 사용할 수 있습니다.Optional: 설명에 이 연결 리소스에 대한 설명을 입력합니다.arn:aws:iam::AWS_ACCOUNT_ID:role/ROLE_NAME 형식으로 입력합니다.연결 만들기를 클릭합니다.
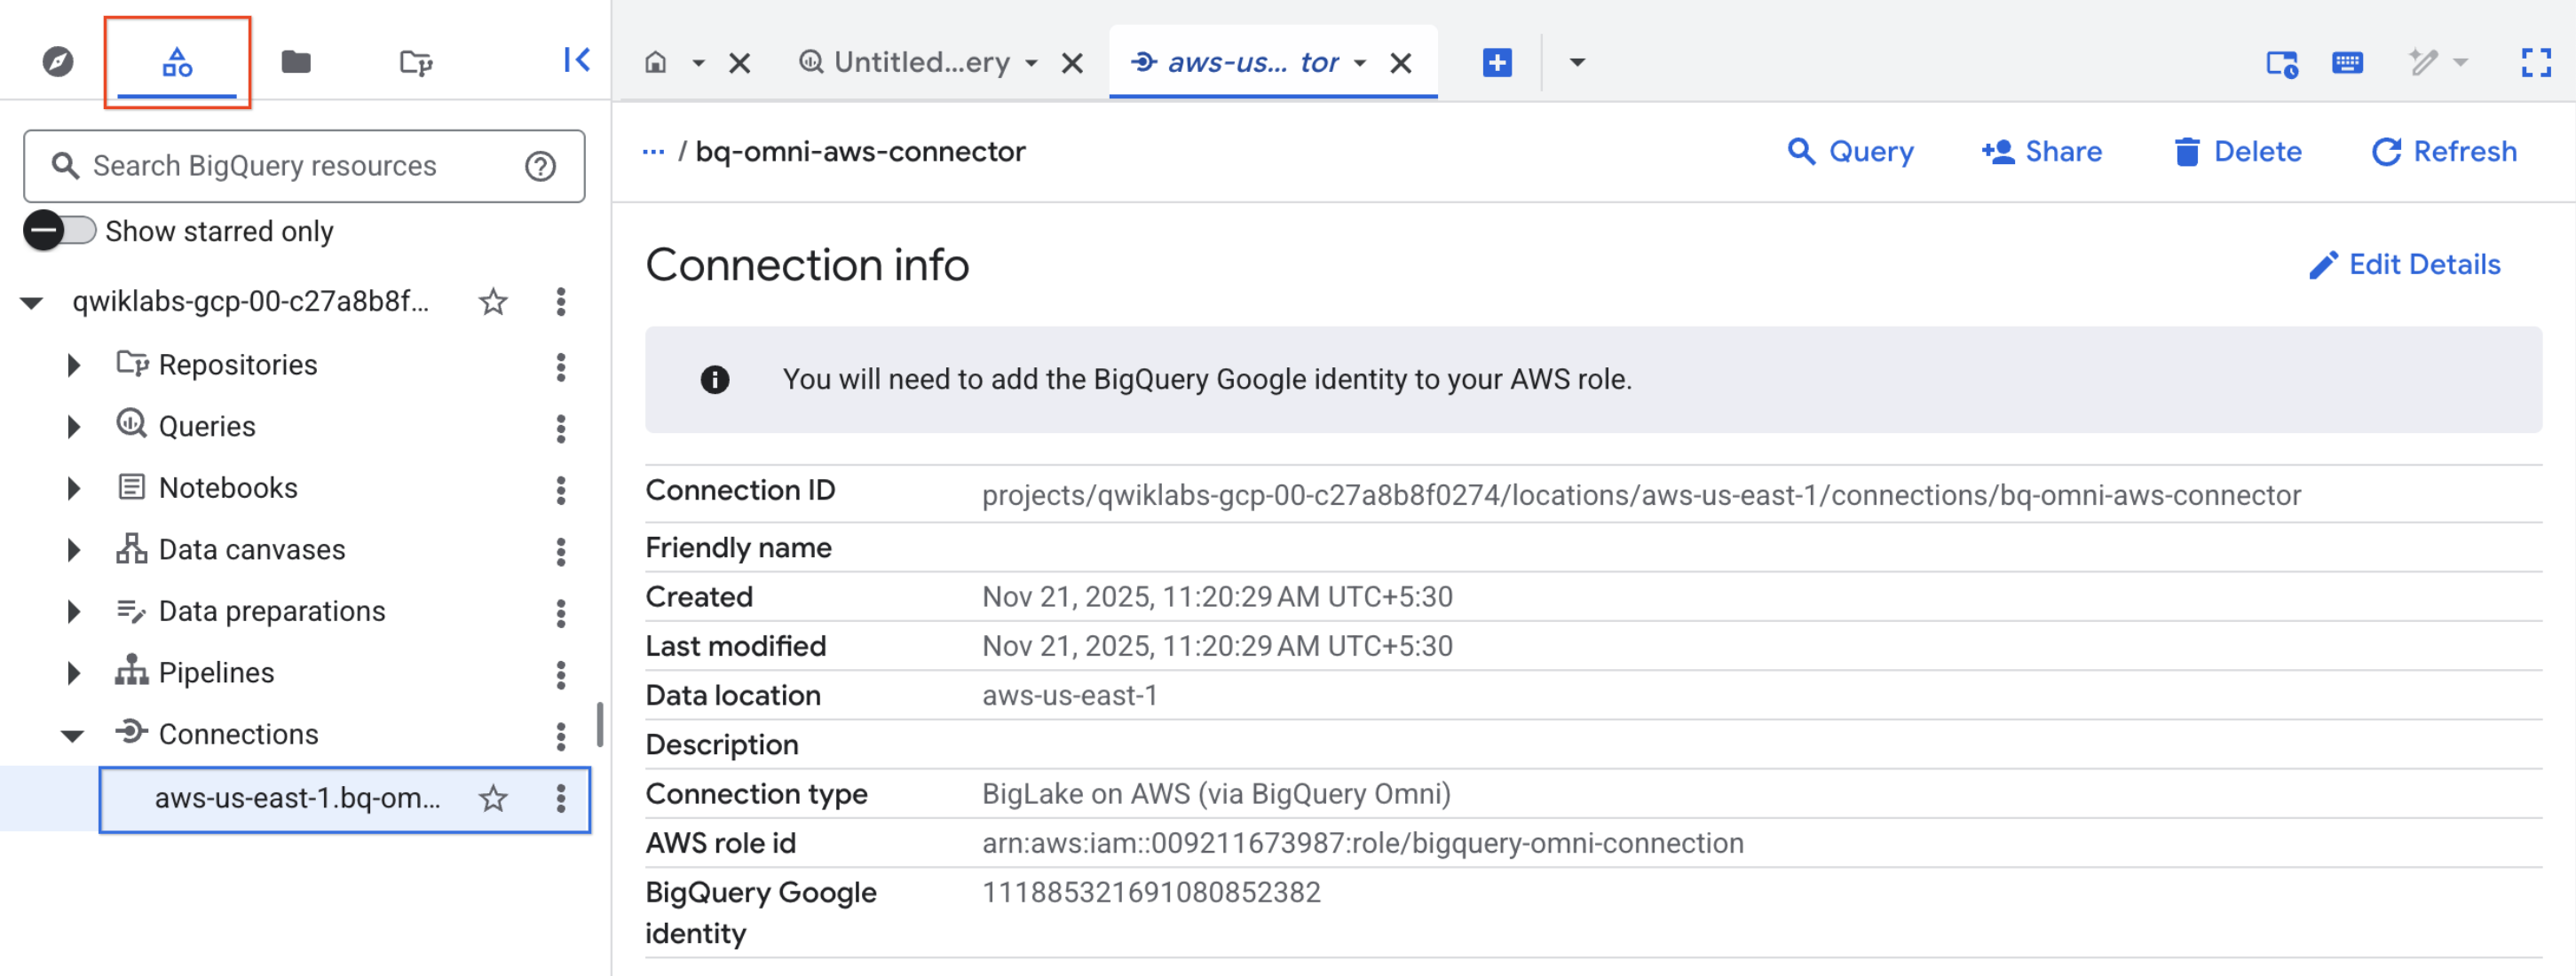
BigQuery 기존 탐색기로 다시 돌아가 프로젝트 이름 옆에 있는 드롭다운을 클릭하고 외부 연결 목록에서 새로 만든 연결로 이동합니다.
BigQuery Google ID는 다음과 유사해야 합니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
트러스트 관계를 사용하면 BigQuery AWS 연결이 역할을 가정하고 역할 정책에 지정된 S3 데이터에 액세스할 수 있습니다.
AWS IAM 콘솔로 다시 이동합니다.
왼쪽 창에서 Roles(역할)를 선택합니다.
bigquery-omni-connection 역할을 선택합니다.
Maximum session duration(최대 세션 시간)이 12 hours(12시간)로 설정되어 있는지 확인합니다. 각 쿼리가 최대 6시간 동안 실행될 수 있으므로 이 기간 동안 한 번 더 재시도할 수 있습니다. 세션 시간을 12시간 이상으로 늘려도 추가 재시도는 허용되지 않습니다. 자세한 내용은 쿼리/멀티 문 쿼리 실행 시간 제한을 참조하세요.
Trust Relationships(트러스트 관계)를 선택하고 Edit trust policy(신뢰 정책 수정)를 클릭합니다.
정책 내용을 다음과 같이 바꾸고 BIGQUERY_IDENTITY를 BigQuery AWS 연결 만들기의 6단계에서 복사한 BigQuery Google ID로 바꿉니다.
이제 연결을 사용할 수 있습니다.
BigQuery Omni는 Amazon S3에 저장된 데이터를 관리하지 않습니다. S3 데이터에 액세스하려면 외부 테이블을 정의하세요. 이 테이블은 데이터가 BigQuery 관리 스토리지에 저장되지 않기 때문에 외부 테이블이라고 불립니다. 외부 테이블에 대한 자세한 내용은 외부 테이블을 참조하세요.
이 섹션에서는 AWS S3 버킷과 동일한 리전에 BigQuery 데이터 세트를 만듭니다.
Google Cloud 콘솔에서 BigQuery 페이지로 이동하여 데이터 세트를 만듭니다.
기존 탐색기 창에서 프로젝트 이름 옆에 있는 점 3개를 클릭하고 데이터 세트 만들기를 선택합니다.
데이터 세트 만들기 페이지에서 다음 정보를 입력합니다.
bq_omni_demo를 입력합니다.aws-us-east-1을 선택합니다.데이터 세트 만들기를 클릭합니다.
이 섹션에서는 위에서 만든 데이터 세트에 외부 테이블을 만듭니다.
BigQuery 탐색기에서 프로젝트를 펼치고 앞에서 만든 bq_omni_demo 데이터 세트를 선택합니다.
세부정보 패널에서 테이블 만들기를 클릭합니다.
테이블 만들기 페이지의 소스 섹션에서 다음을 수행합니다.
s3://[S3 bucket name]/taxi-data_green_trips_table.csv를 입력합니다.
[S3 bucket name]을 테이블 만들기 페이지의 대상 섹션에서 다음을 수행합니다.
bq_omni_demo를 선택합니다.bq-omni-table을 입력합니다.테이블 만들기를 클릭합니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
BigQuery Omni를 사용하면 BigQuery 테이블과 같은 외부 테이블을 쿼리할 수 있습니다. 대화형 쿼리의 최대 결과 크기는 10GB입니다(미리보기). 자세한 내용은 제한사항을 참조하세요. 쿼리 결과가 10GB보다 크면 Amazon S3로 내보내는 것이 좋습니다. 쿼리 결과는 BigQuery 임시 테이블에 저장됩니다.
bq-omni-table 세부정보 페이지에서 쿼리를 클릭하면 새 편집기가 열립니다.
쿼리 편집기에서 다음 문을 실행합니다.
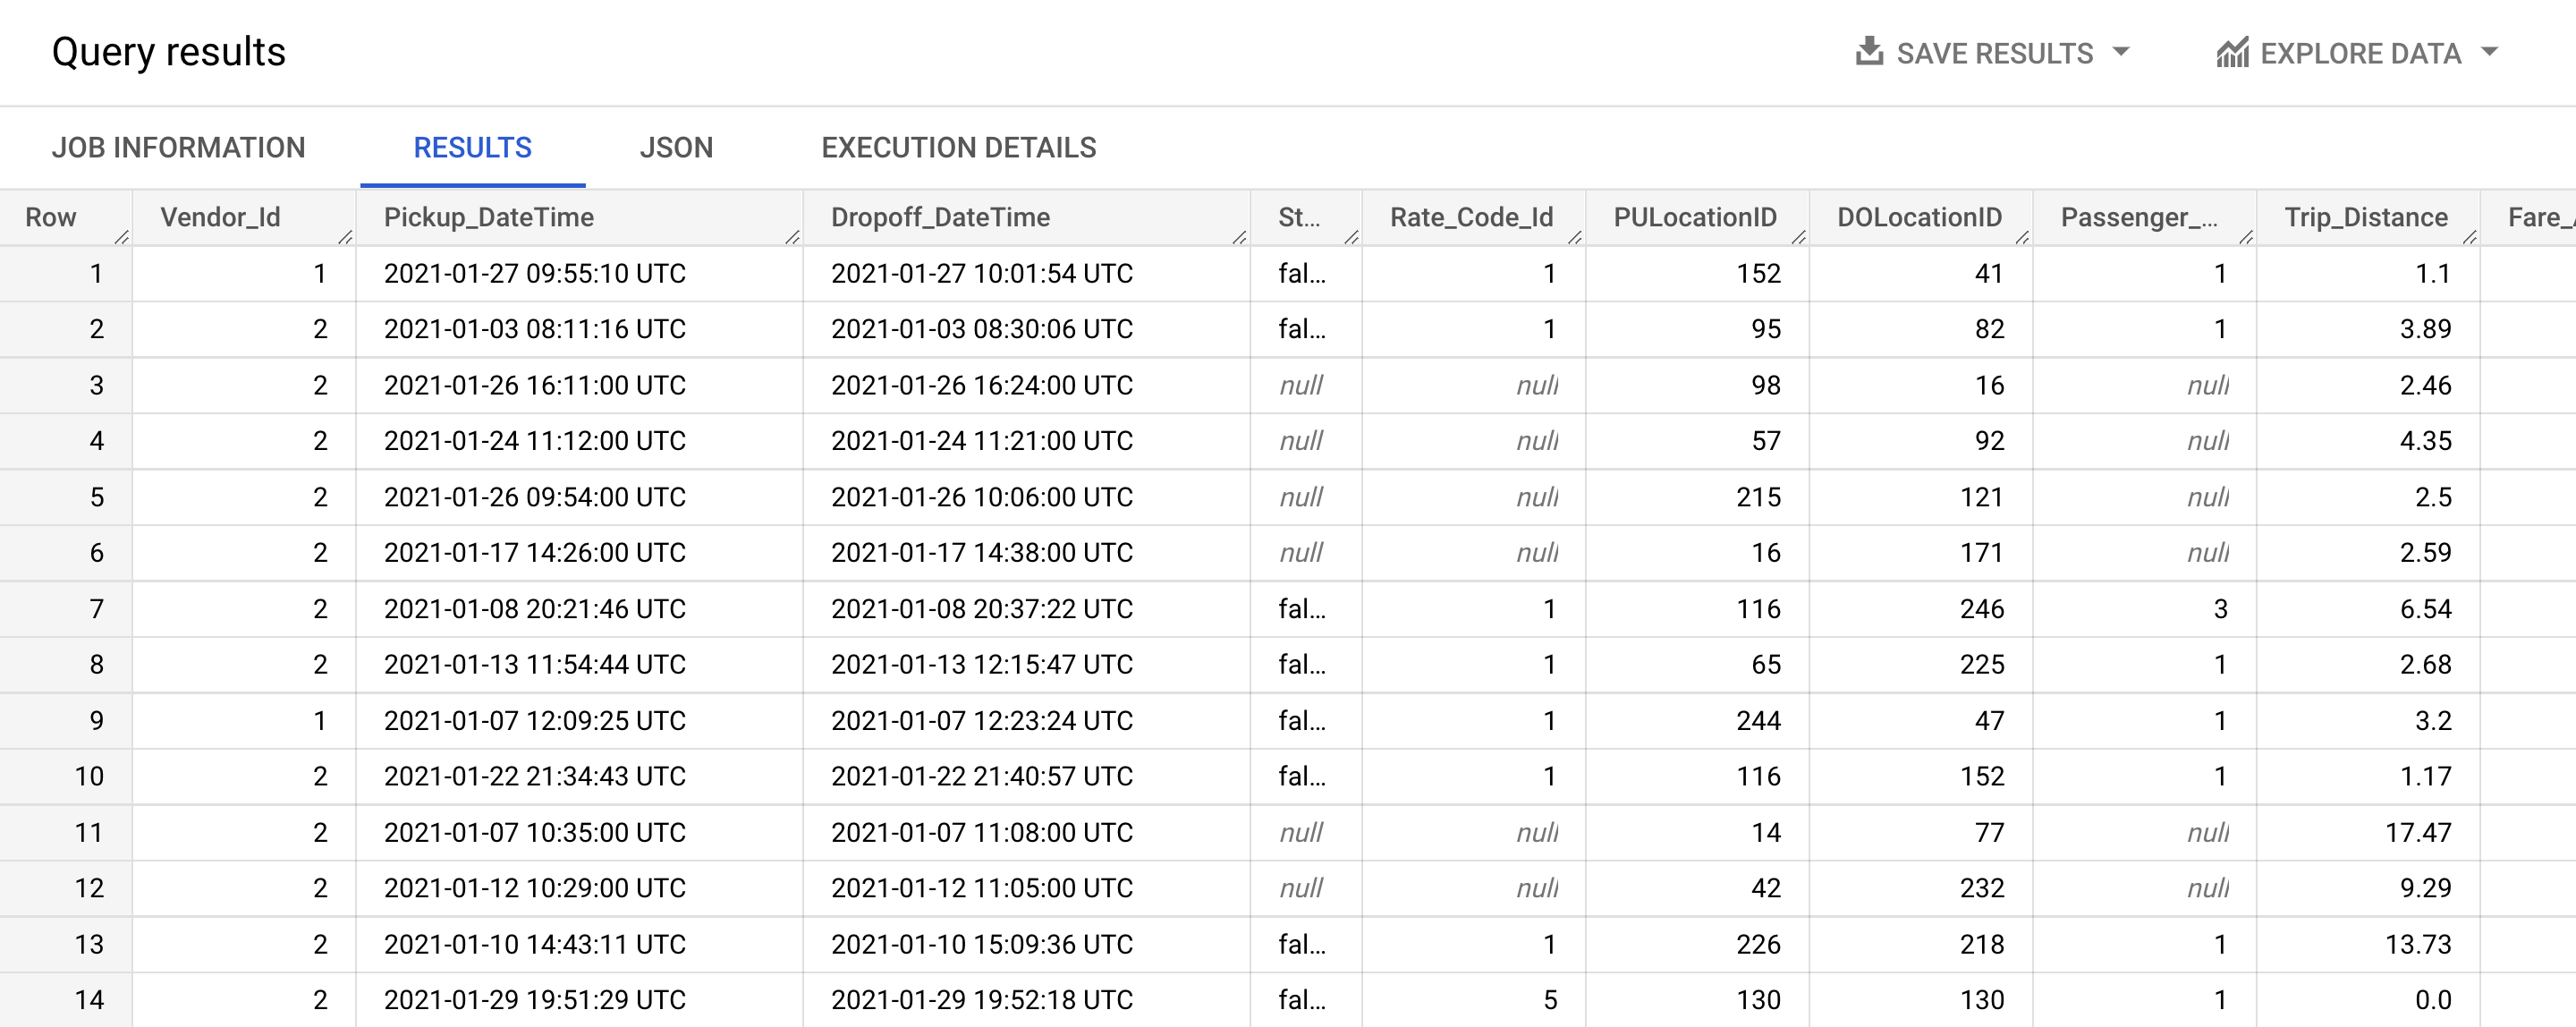
다음과 같은 출력이 표시됩니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
BigQuery Omni를 사용하면 BigQuery 외부 테이블에 대한 쿼리 결과를 Amazon S3로 내보낼 수 있습니다.
BigQuery Omni는 기존 콘텐츠와 상관없이 지정된 Amazon S3 위치에 씁니다. 내보내기 쿼리에서 기존 데이터를 덮어쓰거나 쿼리 결과를 기존 데이터와 혼합할 수 있습니다. 쿼리 편집기 필드에서 Google 표준 SQL 내보내기 쿼리를 실행해야 합니다. Google 표준 SQL은 Google Cloud 콘솔의 기본 문법입니다. 다음은 작성해야 하는 내용의 템플릿입니다.
다음 항목을 바꿔야 합니다.
CONNECTION_REGION: 연결이 생성된 리전CONNECTION_NAME: S3 버킷에 쓰는 데 필요한 권한으로 만든 연결 이름BUCKET_NAME: 데이터를 쓸 Amazon S3 버킷PATH: 내보낸 파일을 쓰려는 경로FORMAT: 지원되는 형식은 JSON, AVRO, CSVQUERY: BigQuery 외부 테이블에 저장된 데이터를 분석하는 쿼리다음과 같은 출력이 표시됩니다.
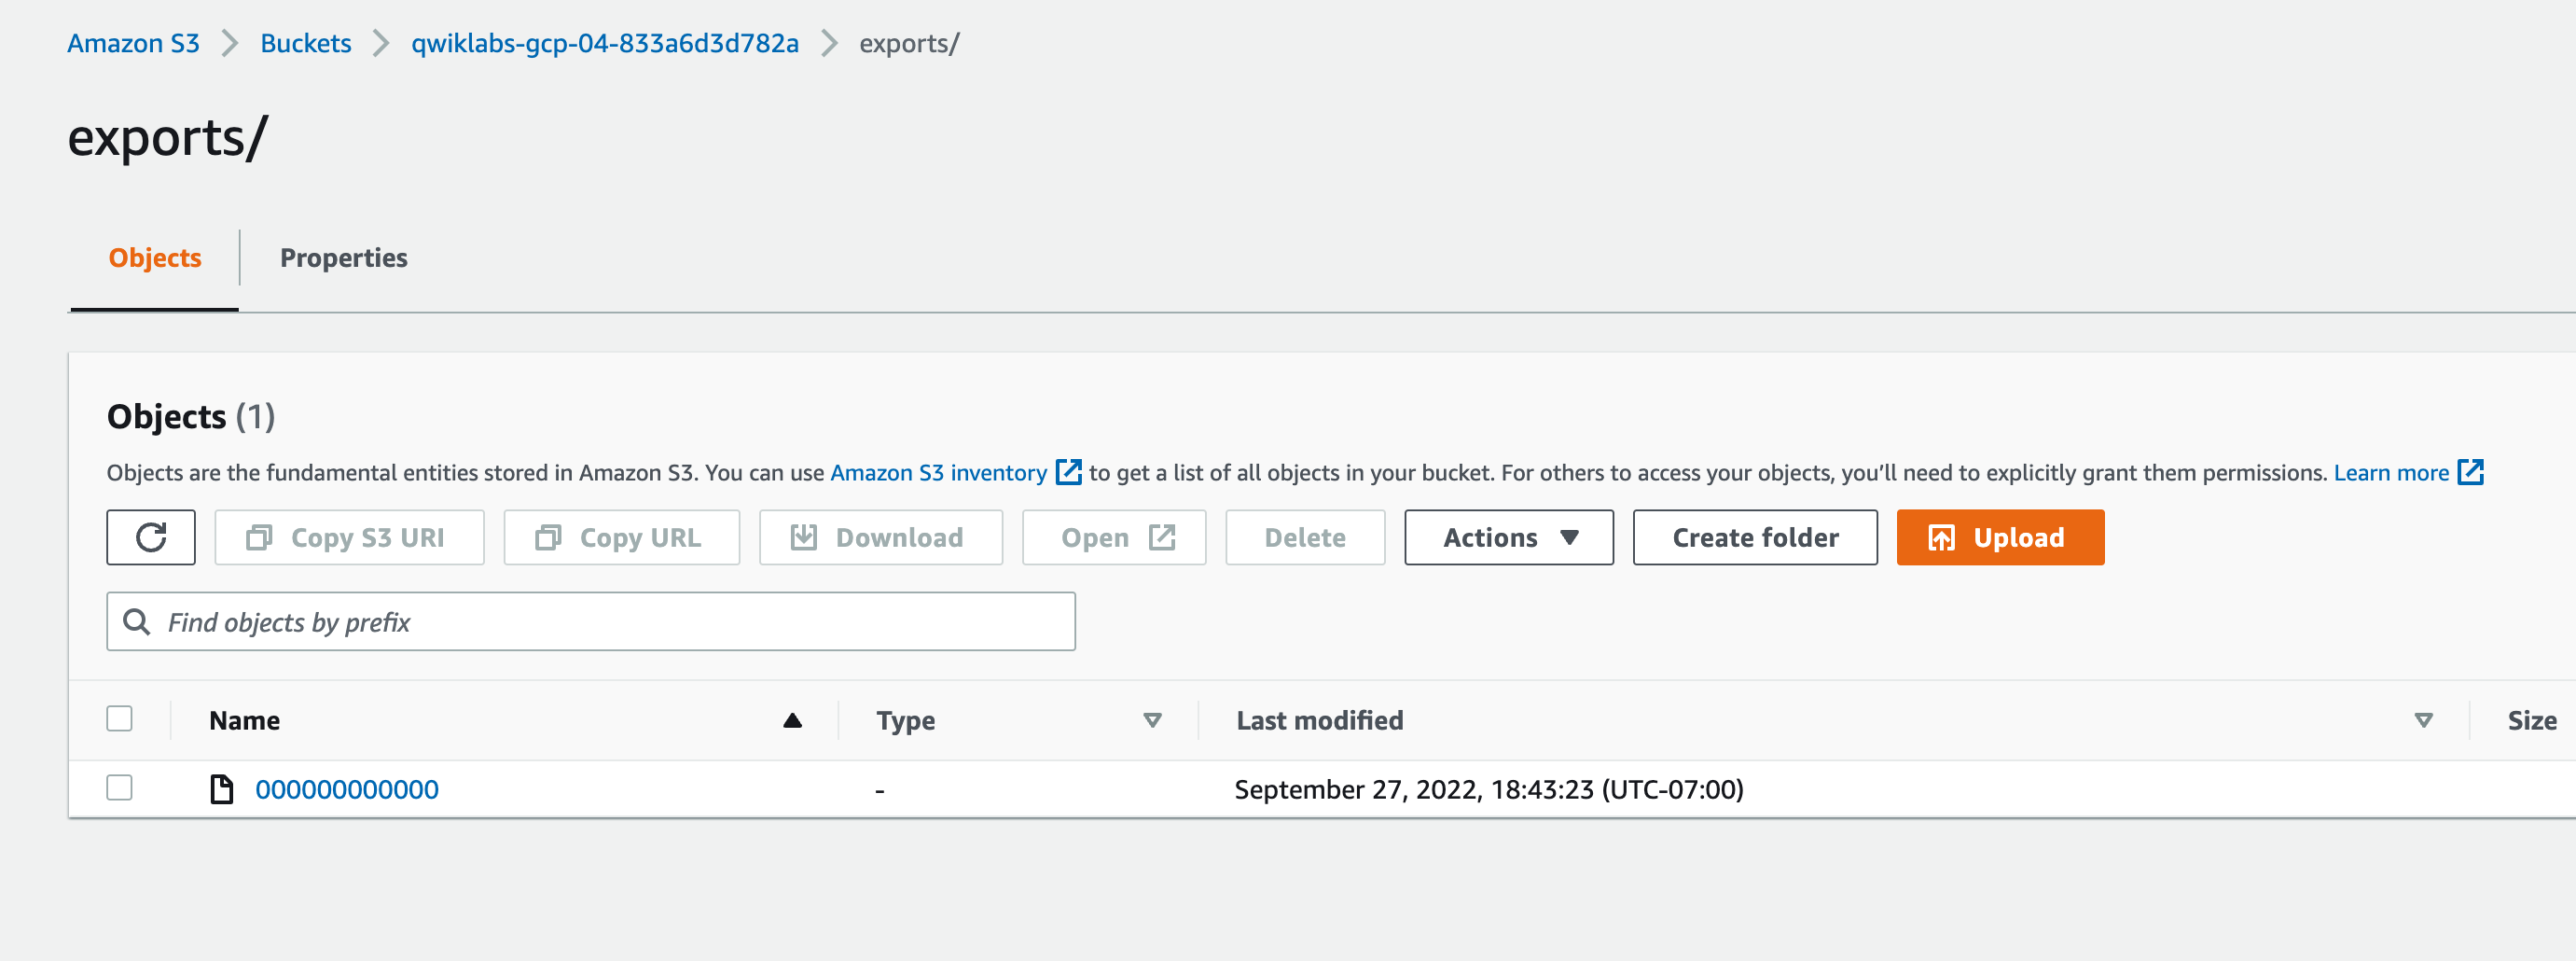
exports 디렉터리로 내보내졌는지 확인합니다.좋습니다. 내보내기 쿼리를 성공적으로 실행하고 S3 버킷에 파일을 만들었습니다.
내 진행 상황 확인하기를 클릭하여 목표를 확인합니다.
이 실습에서는 Google Cloud와 AWS 간의 연결을 만들고 BigQuery Omni가 AWS S3 버킷의 데이터를 읽을 수 있도록 승인했습니다. 그런 다음 AWS S3 버킷의 원시 데이터를 참조하는 BigQuery 외부 테이블을 만들고, 데이터에 대한 쿼리를 실행한 후 쿼리 결과를 AWS S3 버킷으로 다시 내보냈습니다.
BigQuery Omni에 대한 자세한 내용은 다음을 확인하세요.
Google Cloud 기술을 최대한 활용하는 데 도움이 됩니다. Google 강의에는 빠른 습득과 지속적인 학습을 지원하는 기술적인 지식과 권장사항이 포함되어 있습니다. 기초에서 고급까지 수준별 학습을 제공하며 바쁜 일정에 알맞은 주문형, 실시간, 가상 옵션이 포함되어 있습니다. 인증은 Google Cloud 기술에 대한 역량과 전문성을 검증하고 입증하는 데 도움이 됩니다.
설명서 최종 업데이트: 2026년 5월 18일
실습 최종 테스트: 2026년 2월 19일
Copyright 2026 Google LLC. All rights reserved. Google 및 Google 로고는 Google LLC의 상표입니다. 기타 모든 회사명 및 제품명은 해당 업체의 상표일 수 있습니다.



현재 이 콘텐츠를 이용할 수 없습니다
이용할 수 있게 되면 이메일로 알려드리겠습니다.

감사합니다
이용할 수 있게 되면 이메일로 연락드리겠습니다.


한 번에 실습 1개만 가능
모든 기존 실습을 종료하고 이 실습을 시작할지 확인하세요.