GSP064

Opis
Usługa Google Cloud Identity and Access Management (Cloud IAM) umożliwia tworzenie uprawnień do zasobów Google Cloud oraz zarządzanie nimi. Cloud IAM unifikuje kontrolę dostępu w usługach Google Cloud, tworząc jednorodny system i zapewniając spójny zestaw operacji.
W tym laboratorium zalogujesz się przy użyciu 2 różnych zestawów danych logowania, aby sprawdzić, jak działa przyznawanie i odbieranie uprawnień z perspektywy roli właściciela projektu i wyświetlającego projekt w Google Cloud.
Czego się nauczysz
Z tego laboratorium nauczysz się, jak:
- Przeglądać role uprawnień w konsoli Google Cloud.
- Przypisać rolę drugiemu użytkownikowi.
- Usunąć przypisane role powiązane z Cloud IAM.
- Zweryfikować dostęp za pomocą Cloud Storage i Cloud Shell.
Wymagania wstępne
To jest laboratorium dla użytkowników początkujących. Zakładamy więc, że nie wiesz o Cloud IAM nic lub wiesz niewiele. Znajomość Cloud Storage może ułatwić wykonanie zadań w tym laboratorium, ale nie jest wymagana. Do przejścia laboratorium będzie Ci potrzebny plik w formacie .txt lub .html. Jeśli szukasz bardziej zaawansowanych ćwiczeń dotyczących Cloud IAM, zapoznaj się z tym laboratorium Google Skills: Niestandardowe role Cloud IAM.
Gdy zechcesz rozpocząć, wykonaj opisane niżej kroki, aby skonfigurować środowisko laboratorium.
Konfiguracja i wymagania
Uwaga: zalecamy wykonanie tego laboratorium w nowym oknie incognito, aby uniknąć konfliktów danych logowania.
Jak już wspomnieliśmy, w tym laboratorium użyjesz 2 zestawów danych logowania, aby móc zapoznać się z zasadami Cloud IAM oraz uprawnieniami dostępnymi w przypadku poszczególnych ról.
W panelu Szczegóły laboratorium po lewej stronie laboratorium znajdziesz listę danych logowania, która wygląda mniej więcej tak:
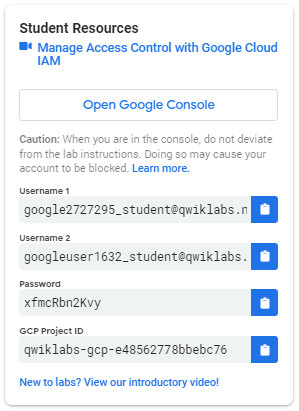
Zwróć uwagę na 2 nazwy użytkowników: Username 1 i Username 2. Reprezentują one tożsamości w Cloud IAM. Do każdej z nazw zostały przydzielone inne uprawnienia dostępu. Te „role” określają, co możesz, a czego nie możesz robić z zasobami Google Cloud w przydzielonym Ci projekcie.
Zaloguj się w konsoli Google Cloud jako pierwszy użytkownik
- Kliknij Otwórz konsolę Google (lub kliknij prawym przyciskiem myszy i wybierz Otwórz link w oknie incognito, jeśli korzystasz z przeglądarki Chrome).
- Na stronie logowania do Google Cloud wklej adres e-mail użytkownika Username 1 w polu Adres e-mail lub telefon, a następnie kliknij Dalej.
- Skopiuj hasło z panelu Szczegóły laboratorium, wklej je w polu Wpisz hasło i kliknij Dalej.
- Kliknij Akceptuję, aby zaakceptować warunki korzystania z usługi.
- Na stronie powitalnej konsoli Google Cloud zaakceptuj warunki korzystania z usługi, a następnie kliknij Zgadzam się i chcę przejść dalej.
Zaloguj się w konsoli Google Cloud jako drugi użytkownik
- Otwórz kolejne nowe okno przeglądarki w trybie incognito i kliknij Otwórz konsolę Google, aby zalogować się jako drugi użytkownik.
- Na stronie logowania do Google Cloud wklej adres e-mail użytkownika Username 2 w polu Adres e-mail lub telefon, a następnie kliknij Dalej.
- Skopiuj hasło z panelu Szczegóły laboratorium, wklej je w polu Wpisz hasło i kliknij Dalej.
- Kliknij Akceptuję, aby zaakceptować warunki korzystania z usługi.
- Na stronie powitalnej konsoli Google Cloud zaakceptuj warunki korzystania z usługi, a następnie kliknij Zgadzam się i chcę przejść dalej.
W przeglądarce powinny być otwarte 2 karty konsoli Google Cloud – jedna z zalogowanym użytkownikiem Username 1 i druga z użytkownikiem Username 2.
Wyświetlanie i resetowanie danych użytkownika na karcie przeglądarki
Czasami sesja innego użytkownika może zastąpić sesję użytkownika zalogowanego na określonej karcie przeglądarki. Rozróżnienie tego, który użytkownik jest zalogowany na danej karcie, może być kłopotliwe.
Aby sprawdzić, który użytkownik jest zalogowany na karcie przeglądarki, najedź kursorem myszy na awatar użytkownika w konsoli Google Cloud.
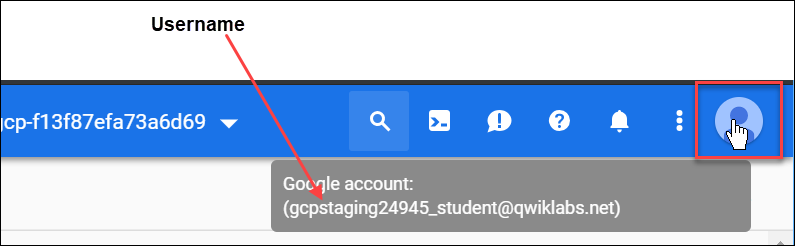
Aby zresetować dane użytkownika zalogowanego na karcie przeglądarki, wykonaj te czynności:
- Kliknij awatar użytkownika, a następnie kliknij Wyloguj się.
- W panelu Szczegóły połączenia kliknij Otwórz konsolę Google i zaloguj się przy użyciu odpowiedniej nazwy użytkownika i hasła.
Zadanie 1. Zapoznanie z konsolą Uprawnień i rolami na poziomie projektu
W tym zadaniu zapoznasz się z konsolą Uprawnień i przejrzysz podstawowe role na poziomie projektu.
Przeglądanie ról na poziomie projektu
- Wróć do karty użytkownika Username 1 w konsoli Google Cloud.
- W konsoli Google Cloud wybierz Menu nawigacyjne > Administracja > Uprawnienia.
- Kliknij Przyznaj dostęp.
- W sekcji Przypisz role kliknij Wybierz rolę, przejdź do opcji Podstawowa i najedź kursorem na każdą rolę, aby wyświetlić jej uprawnienia.
Dostępne są 4 role podstawowe:
- Przeglądający
- Edytujący
- Właściciel
- Wyświetlający
Są to poziomy podstawowe w Google Cloud (wcześniej zwane rolami podstawowymi). Role podstawowe określają uprawnienia na poziomie projektu i kontrolują dostęp do wszystkich usług Google Cloud oraz zarządzanie nimi, chyba że określono inaczej.
Tabela poniżej zawiera definicje ról pochodzące z sekcji opisującej poziomy podstawowe w dokumentacji Google Cloud IAM (w języku angielskim). Znajdziesz tu krótkie omówienie uprawnień ról przeglądającego, wyświetlającego, edytującego i właściciela:
| Nazwa roli |
Uprawnienia |
roles/browser |
Dostęp w trybie odczytu umożliwiający wyświetlanie hierarchii projektu, w tym zasad folderów, organizacji i uprawnień. Ta rola nie obejmuje uprawnień do wyświetlania zasobów w projekcie. |
roles/viewer |
Może wyświetlać zasoby i dane w trybie tylko do odczytu, ale nie może zmieniać istniejących zasobów ani danych. |
roles/editor |
Ma wszystkie uprawnienia roli wyświetlającego, może również wprowadzać zmiany w istniejących zasobach. |
roles/owner |
Ma wszystkie uprawnienia edytującego i może ponadto wykonywać te działania:
• zarządzanie rolami i uprawnieniami oraz wszystkimi zasobami w obrębie projektu,
• konfigurowanie płatności związanych z projektem. |
Ponieważ możesz zarządzać rolami i uprawnieniami w tym projekcie, Username 1 ma przypisane uprawnienia właściciela projektu (role/właściciel).
- Kliknij Anuluj, aby zamknąć panel Przyznaj dostęp.
Zapoznanie z rolą przeglądającego
- Przejdź na kartę konsoli Google Cloud użytkownika Username 2.
- W konsoli Google Cloud wybierz Menu nawigacyjne > Administracja > Uprawnienia.
- W tabeli uprawnień na karcie Wyświetl według podmiotów zabezpieczeń znajdź użytkowników Username 1 i Username 2 i sprawdź role przypisane do każdego z nich w kolumnie Rola.
Zobaczysz, że:
- Użytkownikowi Username 2 została przyznana rola Wyświetlający.
- Przycisk Przyznaj dostęp jest wyłączony. Jeśli najedziesz na niego kursorem lub spróbujesz go kliknąć, pojawi się komunikat informujący, że do wykonania tego działania potrzebujesz uprawnień (
resourcemanager.projects.setIamPolicy).
Ten przykład obrazuje, jak role Cloud IAM wpływają na działania, które można wykonywać w Google Cloud.
- Wróć do karty konsoli Google Cloud użytkownika Username 1.
Zadanie 2. Przygotowanie zasobnika Cloud Storage do testowania dostępu
W tym zadaniu utworzysz zasobnik Cloud Storage i prześlesz przykładowy plik, aby przetestować uprawnienia.
Tworzenie zasobnika
Upewnij się, że znajdujesz się na karcie konsoli Google Cloud użytkownika Username 1.
- W konsoli Google Cloud kliknij Menu nawigacyjne > Cloud Storage > Zasobniki.
- Kliknij Utwórz.
Uwaga: jeśli podczas tworzenia zasobnika wyświetli się błąd uprawnień, wyloguj się i zaloguj ponownie przy użyciu danych logowania użytkownika Username 1.
- Zaktualizuj te pola, a wszystkie pozostałe ustawienia pozostaw domyślne:
| Właściwość |
Wartość |
| Nazwa |
[globalnie-unikalna-nazwa] (utwórz unikalną nazwę) i kliknij Dalej. |
| Typ lokalizacji |
Wiele regionów |
Zanotuj nazwę zasobnika. Będzie Ci potrzebna w jednym z kolejnych kroków.
- Kliknij Utwórz.
- Jeśli otworzy się okno „Dostęp publiczny zostanie zablokowany”, kliknij Potwierdź.
Uwaga: jeśli podczas tworzenia zasobnika wyświetli się błąd uprawnień, wyloguj się i zaloguj ponownie przy użyciu danych logowania użytkownika Username 1.
Przesyłanie przykładowego pliku
- Na stronie Szczegóły zasobnika kliknij Prześlij pliki.
- Na komputerze wyszukaj odpowiedni plik (może to być dowolny plik w formacie .txt lub .html).
- W wierszu zawierającym przesłany plik kliknij ikonę Więcej działań (3 pionowe kropki), a następnie kliknij Zmień nazwę.
- Zmień nazwę pliku na sample.txt.
- Kliknij Zmień nazwę.
Kliknij Sprawdź postępy, aby zobaczyć, jak Ci poszło.
Utworzenie zasobnika i przesłanie przykładowego pliku
Sprawdzanie dostępu na poziomie wyświetlającego projekt
- Przejdź na kartę konsoli Google Cloud użytkownika Username 2.
- W konsoli Google Cloud kliknij Menu nawigacyjne > Cloud Storage > Zasobniki.
- Sprawdź, czy użytkownik Username 2 może wyświetlić utworzony przez Ciebie zasobnik.
Użytkownik Username 2 ma przypisaną rolę wyświetlającego, więc ma dostęp tylko do odczytu zasobów w projekcie, takich jak zasobniki Cloud Storage.
Zadanie 3. Usuwanie dostępu do projektu
W tym zadaniu usuniesz rolę wyświetlającego projekt przypisaną do użytkownika Username 2 i sprawdzisz, czy dostęp został odebrany.
Usuwanie roli wyświetlającego projekt przypisanej do użytkownika Username 2
- Przejdź na kartę konsoli Google Cloud użytkownika Username 1.
- W konsoli Google Cloud wybierz Menu nawigacyjne > Administracja > Uprawnienia.
- W tabeli uprawnień na karcie Wyświetl według podmiotów zabezpieczeń znajdź wiersz użytkownika Username 2 i kliknij Edytuj podmiot zabezpieczeń (ikonę ołówka).
Uwaga: aby wyświetliła się ikona ołówka, konieczne może być poszerzenie lub przewinięcie okna przeglądarki w poziomie.
- W panelu Edytowanie uprawnień kliknij Usuń rolę (ikonę kosza) obok roli Wyświetlający.
- Kliknij Zapisz.
Zwróć uwagę na to, że użytkownik zniknął z listy podmiotów zabezpieczeń. Teraz nie ma już dostępu.
Uwaga: rozpowszechnienie aktualizacji uprawnień uprawnień w usługach Google Cloud może potrwać do 80 sekund.
Sprawdzanie, czy użytkownik Username 2 utracił dostęp
- Przejdź na kartę konsoli Google Cloud użytkownika Username 2. Sprawdź, czy użytkownik Username 2 nadal jest zalogowany.
- W konsoli Google Cloud kliknij Menu nawigacyjne > Cloud Storage > Zasobniki.
Powinien pojawić się błąd uprawnień.
Uwaga: pamiętaj, że unieważnienie uprawnień może potrwać do 80 sekund. Jeśli nie wyświetlił się błąd wynikający z braku uprawnień, poczekaj 2 minuty i spróbuj odświeżyć konsolę.
Kliknij Sprawdź postępy, aby zobaczyć, jak Ci poszło.
Usunięcie dostępu do projektu
Zadanie 4. Dodawanie uprawnień w Cloud Storage
W tym zadaniu przypiszesz rolę wyświetlającego obiekty Cloud Storage użytkownikowi Username 2 i przetestujesz dostęp do zasobnika.
Przyznawanie roli wyświetlającego obiekty Cloud Storage
- Skopiuj adres e-mail użytkownika Username 2 z panelu Szczegóły modułu.
- Przejdź na kartę konsoli Google Cloud użytkownika Username 1. Sprawdź, czy użytkownik Username 1 nadal jest zalogowany.
- W konsoli Google Cloud wybierz Menu nawigacyjne > Administracja > Uprawnienia.
- Kliknij Przyznaj dostęp.
- W panelu Przyznaj dostęp w polu Nowe podmioty zabezpieczeń wklej adres e-mail użytkownika Username 2.
- W menu Wybierz rolę zaznacz Cloud Storage > Wyświetlający obiekty Cloud Storage.
- Kliknij Zapisz.
Sprawdzanie dostępu
- Przejdź na kartę konsoli Google Cloud użytkownika Username 2.
Użytkownik Username 2 nie ma przypisanej roli wyświetlającego projekt, więc nie widzi w konsoli Google Cloud ani projektu, ani zasobów ogólnych. Użytkownik ma jednak przypisaną rolę wyświetlającego obiekty Cloud Storage, która gwarantuje dostęp do Cloud Storage.
- Kliknij Aktywuj Cloud Shell (
 ), aby otworzyć wiersz poleceń Cloud Shell. Jeśli pojawi się taka prośba, kliknij Dalej.
- Uruchom w Cloud Shell to polecenie, aby wyświetlić zawartość zasobnika, zastępując fragment
[YOUR_BUCKET_NAME] nazwą utworzonego wcześniej zasobnika:
gcloud storage ls gs://[YOUR_BUCKET_NAME]
Wynik powinien wyglądać tak:
gs://[YOUR_BUCKET_NAME]/sample.txt
Uwaga: jeśli wyświetli się tekst AccessDeniedException, poczekaj minutę na rozpowszechnienie uprawnień i ponownie uruchom poprzednie polecenie.
Jak widać, użytkownik Username 2 otrzymał uprawnienia do wyświetlania obiektów w zasobniku Cloud Storage.
Kliknij Sprawdź postępy, aby zobaczyć, jak Ci poszło.
Dodanie uprawnień w Cloud Storage
Gratulacje!
W tym laboratorium udało Ci się poznać role Cloud IAM na poziomie projektu oraz przyznać i unieważnić role uprawnień użytkownika.
Kolejne kroki / Więcej informacji
To laboratorium należy do serii laboratoriów Qwik Start. Opracowaliśmy je, aby dać Ci przedsmak bogactwa funkcji dostępnych w Google Cloud. Wyszukaj „Qwik Start” w katalogu Google Skills i znajdź kolejne interesujące Cię laboratorium.
Szkolenia i certyfikaty Google Cloud
…pomogą Ci wykorzystać wszystkie możliwości technologii Google Cloud. Nasze zajęcia obejmują umiejętności techniczne oraz sprawdzone metody, które ułatwią Ci szybką naukę i umożliwią jej kontynuację. Oferujemy szkolenia na poziomach od podstawowego po zaawansowany prowadzone w trybach wirtualnym, na żądanie i na żywo, dzięki czemu możesz dopasować program szkoleń do swojego napiętego harmonogramu. Certyfikaty umożliwią udokumentowanie i potwierdzenie Twoich umiejętności oraz doświadczenia w zakresie technologii Google Cloud.
Ostatnia aktualizacja instrukcji: 13 sierpnia 2026 r.
Ostatni test laboratorium: 13 sierpnia 2026 r.
Copyright 2026 Google LLC. Wszelkie prawa zastrzeżone. Google i logo Google są znakami towarowymi Google LLC. Wszelkie inne nazwy firm i produktów mogą być znakami towarowymi odpowiednich podmiotów, z którymi są powiązane.








