
Create Your First Secret

Check my progress

/ 30

Secrets Engines

Check my progress

/ 30

Use the Vault web UI

Check my progress

/ 40

This lab may incorporate AI tools to support your learning.
This content is not yet optimized for mobile devices.
For the best experience, please visit us on a desktop computer using a link sent by email.

本實驗室是由我們與合作夥伴 HashiCorp 共同開發。如果您在「帳戶設定檔」中選擇接收產品最新消息、公告和優惠資訊,我們可能會將您的個人資訊提供給本實驗室的贊助者 HashiCorp。

GSP1003

Google Cloud 自學實驗室

總覽

在本實作實驗室中,您將瞭解 HashiCorp Vault 的基本概念,這是一套以身分為基礎的 Secret 和加密管理系統。您將使用 Vault 開發伺服器,透過 CLI 和網頁版 UI 啟用 Secret 引擎、管理驗證方式、加密/解密資料,以及建立 Secret。

什麼是 Vault?

Vault 是以身分為基礎的 Secret 和加密管理系統。Secret 則指您想嚴格控管存取權的任何內容,例如 API 加密金鑰、密碼或憑證。Vault 提供加密服務,並透過驗證和授權方法控管。使用 Vault 的 UI、CLI 或 HTTP API,您可以安全儲存及管理 Secret 和其他機密資料、嚴格控管 (限制) 存取權,並進行稽核。

現代化的系統需要存取大量 Secret,包括資料庫憑證、外部服務的 API 金鑰、服務導向架構通訊憑證等。要掌握誰在存取哪些 Secret,本身就十分困難,而且相關方式也會因平台而異。如果不採用自訂解決方案,我們幾乎不可能新增金鑰輪替、安全儲存空間和詳細的稽核記錄;而這正是 Vault 派上用場之處。

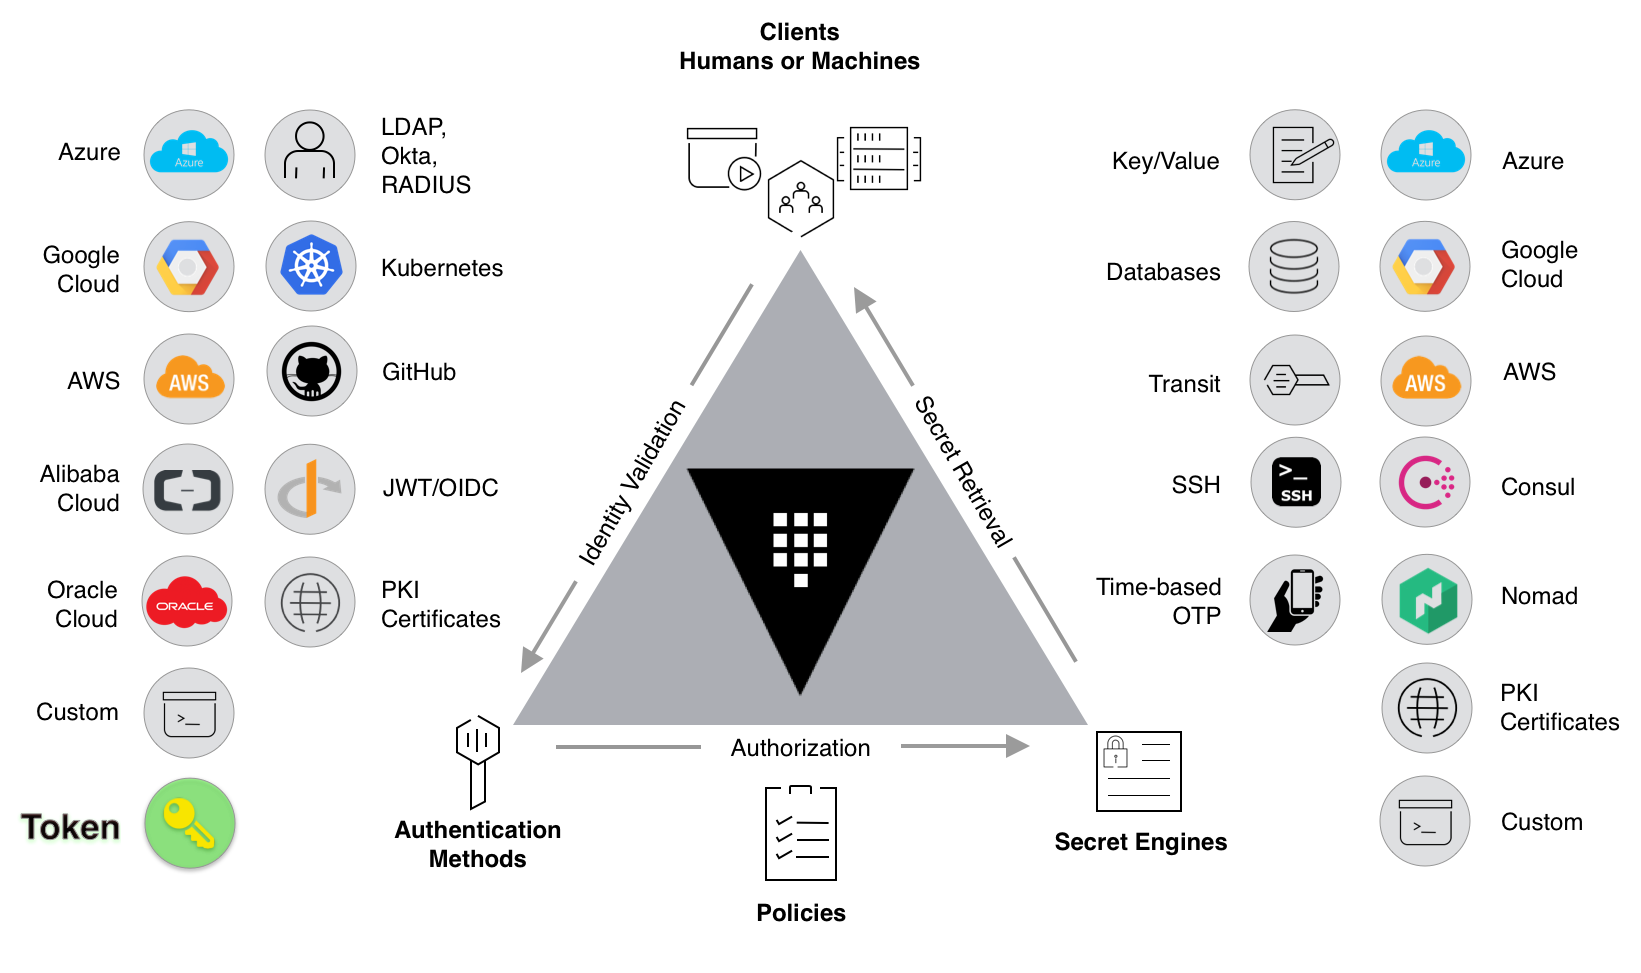
Vault 隨附各種可插入的元件,稱做「Secret 引擎」和「驗證方式」,可用來與外部系統整合。這些元件的用途,是在動態基礎架構中管理及保護 Secret (例如資料庫憑證、密碼、API 金鑰)。

Vault 元件和功能示意圖

Vault 的主要功能如下:

  • 安全儲存 Secret:您可將任意鍵/值的 Secret 儲存在 Vault 中。Vault 會先加密這些 Secret,再寫入永久儲存空間,因此即使有人取得原始儲存空間的存取權,也無法直接取得 Secret。Vault 可將資料寫入磁碟、Consul 等儲存系統。
  • 動態 Secret:對於 AWS 或 SQL 資料庫等系統,Vault 可依需求產生 Secret。舉例來說,當應用程式需要存取 S3 bucket 時,會向 Vault 要求憑證,而 Vault 會視需求產生具有有效權限的 AWS 金鑰組。建立這些動態 Secret 後,Vault 也會在租約屆滿時自動撤銷 Secret。
  • 資料加密:Vault 可加密及解密資料,但不儲存資料。這樣一來,安全團隊就能定義加密參數,而開發人員可將加密資料儲存在 SQL 等位置,不必自行設計加密方法。
  • 租約和續約:Vault 中的所有 Secret 都附帶租約。租約到期時,Vault 會自動撤銷該 Secret。用戶端可透過內建的續約 API 延續租約。
  • 撤銷:Vault 內建 Secret 撤銷功能。Vault 不僅能撤銷單一 Secret,也能撤銷 Secret 樹狀結構,例如特定使用者讀取過的所有 Secret,或某一特定類型的所有 Secret。撤銷功能有助於金鑰輪替,以及在入侵事件發生時鎖定系統。

目標

本實驗室的學習內容如下:

  • 部署 Vault 開發伺服器
  • 啟用 Secret 引擎
  • 管理驗證方式
  • 建立、取得、刪除 Secret,以及管理 Secret 版本
  • 建立及撤銷授權權杖
  • 啟用並使用 userpass 驗證方式
  • 使用 Vault 網頁版 UI
  • 使用傳輸 Secret 引擎加密/解密資料

設定和需求

瞭解以下事項後,再點選「Start Lab」按鈕

請詳閱以下操作說明。實驗室活動會計時,且中途無法暫停。點選「Start Lab」後就會開始計時,顯示可使用 Google Cloud 資源的時間。

您將在真正的雲端環境完成實作實驗室活動,而不是模擬或示範環境。為此,我們會提供新的暫時憑證,供您在實驗室活動期間登入及存取 Google Cloud。

為了順利完成這個實驗室,請先確認:

  • 可以使用標準的網際網路瀏覽器 (Chrome 瀏覽器為佳)。
注意事項:請使用無痕模式 (建議選項) 或私密瀏覽視窗執行此實驗室,這可以防止個人帳戶和學員帳戶之間的衝突,避免個人帳戶產生額外費用。
  • 是時候完成實驗室活動了!別忘了,活動一旦開始將無法暫停。
注意事項:務必使用實驗室專用的學員帳戶。如果使用其他 Google Cloud 帳戶,可能會產生額外費用。

如何開始實驗室及登入 Google Cloud 控制台

  1. 按一下「Start Lab」按鈕。如果實驗室會產生費用,請在開啟的對話方塊中選取付款方式。右側的「Lab setup and access」面板會顯示下列項目:

    • 「Open Google Cloud console」按鈕
    • 此實驗室所需的臨時憑證 (使用者名稱和密碼)
    • 完成此實驗室所需的其他資訊 (如有)

    請注意,實驗室計時器位於頁面頂端附近,會顯示剩餘時間。

  2. 按一下「Open Google Cloud console」。如果使用 Chrome 瀏覽器,也可以按一下滑鼠右鍵,選取「在無痕視窗中開啟連結」。

    接著,實驗室會啟動相關資源,並開啟另一個分頁,顯示「登入」頁面。

    提示:您可以在不同的視窗並排開啟分頁。

    注意:頁面顯示「選擇帳戶」對話方塊時,請點選「使用其他帳戶」。
  3. 如有必要,請將下方的 Username 貼到「登入」對話方塊。

    {{{user_0.username | "Username"}}}

    您也可以在「Lab setup and access」面板找到「Username」。

  4. 點選「下一步」。

  5. 複製下方的 Password,並貼到「歡迎使用」對話方塊。

    {{{user_0.password | "Password"}}}

    您也可以在「Lab setup and access」面板找到「Password」。

  6. 點選「下一步」。

    重要事項:請務必使用實驗室提供的憑證,而非自己的 Google Cloud 帳戶憑證。 注意:如果使用自己的 Google Cloud 帳戶來進行這個實驗室,可能會產生額外費用。
  7. 繼續點按後續頁面:

    • 接受條款及細則。
    • 由於這是臨時帳戶,請勿新增救援選項或雙重驗證機制。
    • 請勿申請免費試用。

Google Cloud 控制台稍後會在這個分頁開啟。

注意:如要使用 Google Cloud 產品和服務,請按一下「導覽選單」,或在「搜尋」欄位輸入服務或產品名稱。「導覽選單」圖示和搜尋欄位

啟動 Cloud Shell

Cloud Shell 是搭載多項開發工具的虛擬機器,提供永久的 5 GB 主目錄,而且在 Google Cloud 中運作。Cloud Shell 提供指令列存取權,方便您使用 Google Cloud 資源。

  1. 點按 Google Cloud 控制台頂端的「啟用 Cloud Shell」圖示 「啟動 Cloud Shell」圖示。

  2. 系統顯示視窗時,請按照下列步驟操作:

    • 繼續操作 Cloud Shell 視窗。
    • 授權 Cloud Shell 使用您的憑證發出 Google Cloud API 呼叫。

連線建立完成即代表已通過驗證,而且專案已設為您的 Project_ID:。輸出內容中有一行文字,宣告本工作階段的 Project_ID:

Your Cloud Platform project in this session is set to {{{project_0.project_id | "PROJECT_ID"}}}

gcloud 是 Google Cloud 的指令列工具,已預先安裝於 Cloud Shell,並支援 Tab 鍵自動完成功能。

  1. (選用) 您可以執行下列指令來列出使用中的帳戶:
gcloud auth list
  1. 點按「授權」。

輸出內容:

ACTIVE: * ACCOUNT: {{{user_0.username | "ACCOUNT"}}} To set the active account, run: $ gcloud config set account `ACCOUNT`
  1. (選用) 您可以使用下列指令來列出專案 ID:
gcloud config list project

輸出內容:

[core] project = {{{project_0.project_id | "PROJECT_ID"}}} 注意:如需 gcloud 的完整說明,請前往 Google Cloud 參閱 gcloud CLI 總覽指南。

工作 1:安裝 Vault

  1. 在 Cloud Shell 中,新增 HashiCorp GPG 金鑰:
sudo apt update && sudo apt install -y curl gnupg lsb-release curl -fsSL https://apt.releases.hashicorp.com/gpg | sudo gpg --dearmor -o /usr/share/keyrings/hashicorp-archive-keyring.gpg
  1. 新增官方 HashiCorp Linux 存放區:
echo "deb [signed-by=/usr/share/keyrings/hashicorp-archive-keyring.gpg] https://apt.releases.hashicorp.com $(lsb_release -cs) main" | sudo tee /etc/apt/sources.list.d/hashicorp.list
  1. 更新並安裝 Vault:
sudo apt-get update sudo apt-get install vault

驗證安裝

安裝 Vault 後,請確認 Vault 二進位檔可用,以驗證安裝是否成功。

  • 執行 vault 指令,驗證安裝作業:
vault

畫面會顯示類似以下的說明輸出內容:

Usage: vault [args] Common commands: read Read data and retrieves secrets write Write data, configuration, and secrets delete Delete secrets and configuration list List data or secrets login Authenticate locally agent Start a Vault agent server Start a Vault server status Print seal and HA status unwrap Unwrap a wrapped secret Other commands: audit Interact with audit devices auth Interact with auth methods debug Runs the debug command kv Interact with Vault's Key-Value storage lease Interact with leases monitor Stream log messages from a Vault server namespace Interact with namespaces operator Perform operator-specific tasks path-help Retrieve API help for paths plugin Interact with Vault plugins and catalog policy Interact with policies print Prints runtime configurations secrets Interact with secrets engines ssh Initiate an SSH session token Interact with tokens

工作 2:啟動 Vault 伺服器

安裝 Vault 後,下一步是啟動 Vault 伺服器。

Vault 是用戶端/伺服器應用程式。Vault 的伺服器是 Vault 架構中唯一會與資料儲存庫和後端互動的部分。所有透過 Vault CLI 執行的作業,都會使用 TLS 連線與伺服器互動。

在本實驗室中,您將啟動以開發模式執行的 Vault 伺服器,並與之互動。

這個開發模式伺服器不需要進一步設定,本機 Vault CLI 會通過驗證,與其通訊。因此,您可以輕鬆嘗試調整 Vault,或啟動 Vault 執行個體進行開發。「開發」模式提供 Vault 的所有功能。-dev 旗標會略過許多設定,直接採用不安全的預設值。

警告:絕不可在正式環境中執行「開發」模式伺服器。這並不安全,而且由於資料儲存在記憶體中,每次重新啟動都會遺失資料。此模式僅供開發或實驗之用。

啟動開發伺服器

首先,啟動 Vault 開發伺服器。開發伺服器是內建且預先設定的伺服器,雖然安全性不高,但適合在本機測試 Vault。

  1. 如要啟動 Vault 開發伺服器,請執行:
vault server -dev

您會看到與 Vault 伺服器設定相關的輸出內容。請注意,畫面上會顯示「Unseal Key」和「Root Token」的值。

==> Vault server configuration: Api Address: http://127.0.0.1:8200 Cgo: disabled Cluster Address: https://127.0.0.1:8201 Listener 1: tcp (addr: "127.0.0.1:8200", cluster address: "127.0.0.1:8201", max_request_duration: "1m30s", max_request_size: "33554432", tls: "disabled") Log Level: info Mlock: supported: false, enabled: false Recovery Mode: false Storage: inmem Version: Vault v1.4.1 WARNING! dev mode is enabled! In this mode, Vault runs entirely in-memory and starts unsealed with a single unseal key. The root token is already authenticated to the CLI, so you can immediately begin using Vault. You may need to set the following environment variable: $ export VAULT_ADDR='http://127.0.0.1:8200' The unseal key and root token are displayed below in case you want to seal/unseal the Vault or re-authenticate. Unseal Key: 1+yv+v5mz+aSCK67X6slL3ECxb4UDL8ujWZU/ONBpn0= Root Token: s.XmpNPoi9sRhYtdKHaQhkHP6x Development mode should NOT be used in production installations! ==> Vault server started! Log data will stream in below: 注意:開發伺服器會將所有資料儲存在記憶體中 (但仍會加密)、監聽 localhost (但不使用 TLS),並自動解除密封及顯示解除密封金鑰和根層級存取金鑰。 注意: 不安全的操作:請勿在正式環境中執行 Vault 開發伺服器!我們目前採用這項做法,純粹是為了簡化這裡示範的解除密封程序。

Vault 開發伺服器已在執行,您可以接著設定存取權。

  1. 開啟新的 Cloud Shell 分頁。

  2. 從終端機輸出內容複製並執行 export VAULT_ADDR .. 指令。這項設定會使 Vault 用戶端與開發伺服器通訊。

export VAULT_ADDR='http://127.0.0.1:8200'

Vault CLI 會使用 VAULT_ADDR 環境變數,判斷要將要求傳送至哪些 Vault 伺服器。

  1. 將解除密封金鑰儲存在某處。不必擔心「如何」安全地儲存這項資訊,目前只要將檔案儲存到任一位置即可。

  2. 將 VAULT_TOKEN 環境變數值設為終端機輸出內容中顯示的 Root Token 值:

export VAULT_TOKEN="<REPLACE WITH YOUR ROOT TOKEN>"

如要與 Vault 互動,您必須提供有效的權杖。設定這個環境變數,是透過 CLI 將權杖提供給 Vault 的一種方法。在另一個實驗室中,您將瞭解如何使用 vault login <權杖_值> 指令,向 Vault 進行驗證。

確認伺服器正在執行

  • 執行 vault status 指令,確認伺服器正在運作:
vault status

如果執行成功,輸出內容應如下所示:

$ vault status Key Value --- ----- Seal Type shamir Initialized true Sealed false Total Shares 1 Threshold 1 Version 1.9.2 Storage Type inmem Cluster Name vault-cluster-e2392b81 Cluster ID 48d7aba0-5416-a36b-2c27-0b256b222f57 HA Enabled false

太好了!您已啟動第一個 Vault 開發伺服器。下一節將說明如何在 Vault 中儲存 Secret。

工作 3:建立第一個 Secret

開發伺服器已啟動並執行,現在可以讀取及寫入第一個 Secret。

鍵/值 Secret 引擎

在開發人員模式下執行 Vault 時,鍵/值 v2 Secret 引擎會在 secret/ path啟用。鍵/值 Secret 引擎是通用的鍵/值儲存庫,可用於在 Vault 設定的實體儲存空間中儲存任意 Secret。寫入 Vault 的 Secret 會先加密,再寫入後端儲存空間。因此,後端儲存機制「永遠」不會看到未加密的值,且沒有 Vault 就無法解密。

鍵/值 Secret 引擎有 v1 和 v2 兩種版本。差異在於 v2 提供 Secret「版本管理」功能,v1 則無。

  • 使用 vault kv <subcommand> [options] [args] 指令,與鍵/值 Secret 引擎互動。
子指令 kv v1 kv v2 說明
delete x x 刪除儲存在鍵/值中的 Secret 版本
destroy x 永久移除一或多個版本的 Secret
enable-versioning x 為現有的鍵/值 v1 儲存庫啟用版本管理功能
get x x 擷取資料
list x x 列出資料或 Secret
metadata x 與 Vault 的鍵/值儲存空間互動
patch x 更新 Secret,不覆寫現有 Secret
put x x 設定或更新 Secret (這會取代現有 Secret)
rollback x 復原至先前的 Secret 版本
undelete x 還原已刪除的 Secret 版本
注意: 如要進一步瞭解鍵/值 v1 Secret 引擎,請參閱「靜態 Secret:鍵/值 Secret 引擎」教學課程。

寫入 Secret

  1. 開始前,請確認 secret/hello 中沒有任何 Secret:
vault kv get secret/hello

您應該會看到以下輸出內容:

No value found at secret/data/hello
  1. 現在,使用 vault kv put 指令,將值為 world 的 Secret foo 寫入路徑 secret/hello。這個指令會建立新版 Secret,並取代路徑中任何現有資料 (如有)。
vault kv put secret/hello foo=world

您應該會看到以下輸出內容:

Key Value --- ----- created_time 2022-01-06T21:58:06.160925771Z deletion_time n/a destroyed false version 1

稍後我們會更深入探討路徑,但現在請務必注意,路徑必須加上 secret/ 前置字元,否則這個範例將無法順利執行。secret/ 前置字元可用於讀取和寫入任意 Secret。

  1. 您甚至可以寫入多筆資料。執行下列指令,將 Secret foo 和 excited 的值分別設為 world 和 yes,並寫入路徑 secret/hello 中:
vault kv put secret/hello foo=world excited=yes

您應該會看到以下輸出內容:

Key Value --- ----- created_time 2020-09-02T21:41:17.568155Z deletion_time n/a destroyed false version 2

請注意,version 現在是 2。

警告:本實驗室的範例是使用 = 輸入內容,將 Secret 傳送至 Vault。不過,透過 CLI 指令傳送資料時,資料往往會以未加密的形式留存在殼層記錄中。如要避免這種情況,請參閱「靜態 Secret:鍵/值 Secret 引擎」教學課程,瞭解其他做法。

取得 Secret

如您所想,我們可以使用 vault kv get <path> 指令來擷取 Secret。

  1. 執行下列指令,擷取路徑 secret/hello 中的 Secret:
vault kv get secret/hello

Vault 會傳回 secret/hello 中最新版本的 Secret (在本例中為版本 2)。

====== Metadata ====== Key Value --- ----- created_time 2020-09-02T21:41:17.568155Z deletion_time n/a destroyed false version 2 ===== Data ===== Key Value --- ----- excited yes foo world
  1. 如果您只要輸出特定欄位的值,請使用 -field=<key_name> 標記:
vault kv get -field=excited secret/hello vault kv get -field=foo secret/hello
  1. 選用的 JSON 輸出內容對指令碼來說非常實用。舉例來說,您可以使用 jq 工具擷取 excited Secret 的值:
vault kv get -format=json secret/hello | jq -r .data.data.excited
  1. 執行下列指令,將 excited Secret 的值複製到文字檔:
vault kv get -format=json secret/hello | jq -r .data.data.excited > secret.txt
  1. 執行下列指令,將這個檔案複製到預先建立的 Cloud Storage bucket,以便追蹤進度:
export PROJECT_ID=$(gcloud config get-value project) gcloud storage cp secret.txt gs://$PROJECT_ID

點選「Check my progress」,確認目標已達成。 建立第一個 Secret

刪除 Secret

您已瞭解如何讀取及寫入 Secret,現在請使用 vault kv delete 指令刪除 Secret。

  • 執行下列指令,刪除路徑 secret/hello 中的 Secret:
vault kv delete secret/hello

您應該會收到下列輸出內容:

Success! Data deleted (if it existed) at: secret/hello

Secret 版本

在本節中,您將瞭解如何讀取、刪除、取消刪除,以及永久刪除特定版本。

  1. 執行下列指令,為路徑 secret/example 中定義的 Secret 建立多個版本:
vault kv put secret/example test=version01 vault kv put secret/example test=version02 vault kv put secret/example test=version03

如果想讀取特定版本的 Secret,可以使用 -version 標記。

  1. 執行下列指令,從 secret/example 路徑中取得版本 2 的 Secret:
vault kv get -version=2 secret/example

輸出內容應該會類似以下示例:

======= Metadata ======= Key Value --- ----- created_time 2022-01-06T22:18:54.685917586Z custom_metadata deletion_time n/a destroyed false version 2 ==== Data ==== Key Value --- ----- test version02
  1. 您也可以刪除特定版本的 Secret。執行下列指令,刪除版本 2 的 Secret:
vault kv delete -versions=2 secret/example 注意: 如果對該版本的 Secret 執行 vault kv get,您會發現資料已遭刪除。不過,可以看到 destroyed 的值仍為 false。
  1. 您也可以取消刪除特定版本的 Secret。執行下列指令,取消刪除版本 2 的 Secret:
vault kv undelete -versions=2 secret/example 注意: 如果對該版本的 Secret 執行 vault kv get,您會發現資料再次顯示!

最後,如要永久刪除某版本的 Secret,可以使用 destroy 指令。

  1. 執行下列指令,永久刪除版本 2 的 Secret:
vault kv destroy -versions=2 secret/example
  1. 現在,請嘗試擷取該版本的 Secret:
vault kv get -version=2 secret/example

您應該會收到下列輸出內容。請注意,destroyed 鍵已設為 true。

======= Metadata ======= Key Value --- ----- created_time 2022-01-06T22:18:54.685917586Z custom_metadata deletion_time n/a destroyed true version 2

太好了!您已學會如何與特定版本的 Secret 互動。如要進一步瞭解這個主題,請參閱「特定版本的鍵/值 Secret 引擎」教學課程。

工作 4:Secret 引擎

在上一節中,您使用了鍵/值 v2 Secret 引擎來儲存資料。Secret 引擎是 Vault 元件,可儲存、生成或加密 Secret。這類引擎的彈性極高,因此要理解這些引擎,最簡單的方式是從功能入手。Secret 引擎會接收一組資料,對資料執行某些操作,然後傳回結果。

有些 Secret 引擎只負責儲存及讀取資料,例如加密的 Redis/Memcached。有些 Secret 引擎會連接到其他服務,並視需求產生動態憑證。其他 Secret 引擎則提供加密即服務、TOTP 生成、憑證等功能。

Secret 引擎會在 Vault 中的「路徑」啟用。當 Vault 收到要求時,路由器會自動將帶有路由前置字元的所有內容,轉送至 Secret 引擎。因此,每個 Secret 引擎都會定義自己的路徑和屬性。對使用者而言,Secret 引擎的運作方式與虛擬檔案系統類似,支援讀取、寫入和刪除等作業。

Vault 提供多種 Secret 引擎。您可以將其想像成一種外掛程式。啟用 Secret 引擎時,請以您的安全性需求做為依據。

Secret 引擎的生命週期

大多數 Secret 引擎都可以透過 CLI 或 API 啟用、停用、調整及移動。在舊版 Vault 中,這些動作稱為「掛接」,但這個詞含義過於廣泛,容易產生歧義。

  • 啟用:這會在指定路徑啟用 Secret 引擎。除了少數例外,Secret 引擎可在多個路徑啟用,每個 Secret 引擎都會與其所在的路徑隔離。預設會依「類型」來啟用 (例如:「gcp」會在「gcp/」啟用)。

  • 停用:停用現有的 Secret 引擎。停用 Secret 引擎後,所有 Secret 都會撤銷 (如果支援的話),且實體儲存層中儲存的所有引擎資料都會刪除。

  • 移動:移動現有 Secret 引擎的路徑。這項程序會撤銷所有 Secret,因為 Secret 租約已與建立 Secret 時所用的路徑綁定。引擎儲存的設定資料在移動後仍會保留。

  • 調整:調整 Secret 引擎的整體設定,例如存留時間。

啟用 Secret 引擎後,即可根據其 API,直接透過路徑與之互動。您可使用 vault path-help,判斷引擎回應的路徑。

注意:Vault 中的掛接點不能互相衝突。這項規則主要有兩個影響。

首先,掛接點的前置字元不得與現有掛接點相同。第二,您無法建立以現有掛接點名稱為前置字元的掛接點。

舉例來說,掛接點 foo/bar 和 foo/baz 可以和平共存,但 foo 和 foo/baz 則無法。

障礙檢視畫面

Vault 設定實體儲存空間後,Secret 引擎會收到相關的障礙檢視畫面。這與 chroot 非常相似。

啟用 Secret 引擎時,系統會產生一組隨機 UUID。這會成為該引擎的資料根目錄。每當該引擎將資料寫入實體儲存層時,都會加上該 UUID 資料夾做為前置字元。由於 Vault 儲存層不支援相對存取 (例如 ../),因此已啟用的 Secret 引擎無法存取其他資料。

這是 Vault 重要的安全防護功能,能確保惡意引擎無法存取其他引擎的資料。

啟用 Secret 引擎

在上一節中,所有要求都以 secret/ 開頭。

  1. 請嘗試執行下列指令,這會導致錯誤:
vault kv put foo/bar a=b

您應該會收到下列錯誤訊息:

Error making API request. URL: GET http://localhost:8200/v1/sys/internal/ui/mounts/foo/bar Code: 403. Errors: * preflight capability check returned 403, ... grant access to path "foo/bar/"

路徑前置字元會告知 Vault 應將流量轉送至哪個 Secret 引擎。當 Vault 收到要求時,系統會採用最長前置字元比對機制,比對初始路徑部分,然後將要求傳遞至在該路徑啟用的對應 Secret 引擎。Vault 呈現這些 Secret 引擎的方式類似檔案系統。

根據預設,在開發模式下執行時,Vault 會在路徑 secret/ 啟用鍵/值 v2 Secret 引擎 (kv-v2)。鍵/值 Secret 引擎會讀取原始資料並寫入後端儲存空間。Vault 支援許多其他 Secret 引擎,這項功能使 Vault 具有彈性且獨具特色。

注意:鍵/值 Secret 引擎有兩個版本:kv (版本 1) 和 kv-v2 (版本 2)。kv-v2 是具備版本管理功能的 kv Secret 引擎,可保留多個 Secret 版本。
  1. 現在啟用 kv Secret 引擎。每個路徑都完全隔離,無法與其他路徑通訊。舉例來說,在 foo 啟用的 kv Secret 引擎,便無法與在 bar 啟用的 kv Secret 引擎通訊。
vault secrets enable -path=kv kv

啟用 Secret 引擎的路徑預設會是該 Secret 引擎的名稱。因此,下列指令等同於執行上述指令。

vault secrets enable kv

執行指令會擲回下列錯誤:

Error enabling: Error making API request. URL: POST http://127.0.0.1:8200/v1/sys/mounts/kv Code: 400. Errors: * path is already in use at kv/
  1. 如要確認作業成功,並取得 Secret 引擎的詳細資訊,請使用 vault secrets list 指令:
vault secrets list

您應該會收到下列輸出內容:

Path Type Accessor Description ---- ---- -------- ----------- cubbyhole/ cubbyhole cubbyhole_78189996 per-token private secret storage identity/ identity identity_ac07951e identity store kv/ kv kv_15087625 n/a secret/ kv kv_4b990c45 key/value secret storage sys/ system system_adff0898 system endpoints used for control, policy and debugging

這表示 Vault 伺服器上已啟用五個 Secret 引擎。您可以看到 Secret 引擎類型、對應路徑和選填的說明 (如未提供,則顯示「不適用」)。

注意: sys/ 路徑對應至系統後端。這些路徑會與 Vault 的核心系統互動,初學者不必深究。
  1. 請花點時間讀取資料,並將一些資料寫入 kv/ 中啟用的新 kv Secret 引擎。如要建立 Secret,請使用 kv put 指令:
vault kv put kv/hello target=world
  1. 如要讀取儲存在 kv/hello 路徑的 Secret,請使用 kv get 指令:
vault kv get kv/hello

您應該會收到下列輸出內容:

===== Data ===== Key Value --- ----- target world
  1. 在 kv/my-secret 路徑建立 Secret:
vault kv put kv/my-secret value="s3c(eT"
  1. 讀取 kv/my-secret 的 Secret:
vault kv get kv/my-secret

您應該會收到下列輸出內容:

==== Data ==== Key Value --- ----- value s3c(eT
  1. 執行下列指令,將 excited Secret 的值複製到文字檔:
vault kv get -format=json kv/my-secret | jq -r .data.value > my-secret.txt
  1. 執行下列指令,將這個檔案複製到預先建立的 Cloud Storage bucket,以便追蹤進度:
export PROJECT_ID=$(gcloud config get-value project) gcloud storage cp my-secret.txt gs://$PROJECT_ID
  1. 刪除 kv/my-secret 中的 Secret:
vault kv delete kv/my-secret
  1. 列出 kv 路徑中現有的金鑰:
vault kv list kv/

您應該會收到下列輸出內容:

Keys ---- hello

點選「Check my progress」,確認目標已達成。 Secret 引擎

停用 Secret 引擎

您可以停用不再需要的 Secret 引擎。停用後,所有 Secret 都會撤銷,對應的 Vault 資料和設定也會移除。

  • 停用 kv Secret 引擎:
vault secrets disable kv/

請注意,這個指令會將 Secret 引擎的路徑做為引數,而非 Secret 引擎的類型。

如果要求將資料轉送至原始路徑,系統會傳回錯誤,但現在可以在該路徑啟用另一個 Secret 引擎。

如先前所述,Vault 的運作方式類似虛擬檔案系統。讀取/寫入/刪除/列出作業會轉送至對應的 Secret 引擎,由該引擎決定如何處理這些作業。

這種抽象化機制非常強大。Vault 因而得以與實體系統、資料庫、硬體安全模組等直接互動。除了這些實體系統,Vault 還能與更獨特的環境互動,像是 Google Cloud IAM、動態 SQL 使用者建立等,而且全都使用相同的讀取/寫入介面。

工作 5:驗證

Vault 中的驗證程序會依據內部或外部系統,驗證使用者或機器提供的資訊。Vault 支援多種驗證方式,包括 GitHub、LDAP、AppRole 等。每種驗證方式都有特定的用途。

用戶端必須先以驗證方法「驗證身分」,才能與 Vault 互動。驗證後會產生權杖,這組權杖在概念上就像網站中的工作階段 ID。權杖可能附有政策,驗證時即會對應政策。如要進一步瞭解這項程序,請參閱政策概念說明文件。

本節將說明 Vault 的驗證程序。

權杖驗證

系統會自動啟用權杖驗證功能。當您啟動開發伺服器時,輸出內容會顯示根權杖,而 Vault CLI 會從 $VAULT_TOKEN 環境變數讀取該權杖。這組根權杖已獲派 root 政策,因此可在 Vault 中執行任何作業。其中一項功能是建立新權杖。

  1. 執行下列指令來建立新權杖:
vault token create

您應該會看到以下的輸出內容:

Key Value --- ----- token s.iyNUhq8Ov4hIAx6snw5mB2nL token_accessor maMfHsZfwLB6fi18Zenj3qh6 token_duration ∞ token_renewable false token_policies ["root"] identity_policies [] policies ["root"]

權杖建立完成後,輸出內容會以鍵和值資料表的形式描述這組權杖。此處建立的 token 顯示為:s.iyNUhq8Ov4hIAx6snw5mB2nL。

這組權杖是「根權杖」的子項,預設會沿用上層權杖的政策。權杖是 Vault 的核心驗證方式。您可以使用產生的權杖登入 Vault。

  1. 執行下列指令,使用產生的權杖登入 Vault:
vault login <your token>

您應該會看到以下的輸出內容:

Success! You are now authenticated. The token information displayed below is already stored in the token helper. You do NOT need to run "vault login" again. Future Vault requests will automatically use this token. Key Value --- ----- token s.iyNUhq8Ov4hIAx6snw5mB2nL token_accessor maMfHsZfwLB6fi18Zenj3qh6 token_duration ∞ token_renewable false token_policies ["root"] identity_policies [] policies ["root"] 注意:如果看到警告指出 VAULT_TOKEN 環境變數已經設定,在本實驗室中可以放心忽略。
  1. 建立另一組權杖:
vault token create Key Value --- ----- token s.TsKT5ubouZ7TF26Eg7wNIl3k token_accessor b1d0curWHYqmgCndk0G1cM6R token_duration ∞ token_renewable false token_policies ["root"] identity_policies [] policies ["root"]

此處建立的權杖顯示為 s.TsKT5ubouZ7TF26Eg7wNIl3k。Vault 建立的每組 token 都不會重複。

不再需要權杖時,可以撤銷。

  1. 執行下列指令,撤銷您建立的第一個權杖:
vault token revoke <your token> Success! Revoked token (if it existed)

權杖已撤銷。

  1. 如果嘗試使用已撤銷的權杖登入,就會發生錯誤。我們執行下列指令來試試:
vault login <your token> Error authenticating: error looking up token: Error making API request. URL: GET http://127.0.0.1:8200/v1/auth/token/lookup-self Code: 403. Errors: * permission denied

撤銷權杖也會撤銷該權杖建立的所有權杖。

工作 6:驗證方式

驗證方式是 Vault 中執行驗證的元件,負責指派身分和一組政策給使用者。在所有情況下,Vault 都會在處理要求時強制執行驗證。大多數時候,Vault 會將驗證管理和決策作業委派給相關的外部驗證方式 (例如 Amazon Web Services、GitHub、Google Cloud Platform、Kubernetes、Microsoft Azure、Okta 等)。

擁有多種驗證方式,即可根據 Vault 的用途和組織需求,選擇最合適的方式來驗證。

舉例來說,在開發機器上,GitHub 驗證方式最容易使用。但對伺服器而言,建議採用 AppRole 方法。

如要進一步瞭解驗證,請參閱驗證概念頁面。

啟用/停用驗證方式

  1. 您可以使用 CLI 或 API,啟用/停用驗證方式。首先,啟用 userpass 驗證方式:
vault auth enable userpass

啟用後,驗證方式的運作方法與 Secret 引擎 類似:這些方式會掛接在 Vault 掛接資料表中,並可使用標準讀取/寫入 API 存取及設定。所有驗證方式都會掛接在 auth/ 前置字元下方。

驗證方式預設會掛接至 auth/<type>。舉例來說,如果啟用「github」,就能在 auth/github 與之互動。不過,這個路徑也能自訂,因此使用者若有進階用途,可以將同一個驗證方式掛接多次。

例如:

vault auth enable -path=my-login userpass
  1. 停用 userpass 驗證方式:
vault auth disable userpass

使用外部驗證方式的注意事項

使用外部驗證方式 (例如 GitHub) 時,Vault 會在驗證時呼叫外部服務,並在後續更新權杖時再次呼叫。也就是說,核發的權杖在整個效期內都會有效;除非權杖更新或使用者重新驗證身分,否則權杖不會失效。使用這些驗證方式時,操作人員應確保設定適當的權杖存留時間。

Userpass 驗證方式

userpass 驗證方式可讓使用者透過使用者名稱和密碼組合,向 Vault 進行驗證。使用者名稱/密碼組合會直接透過 users/ 路徑,設定到驗證方式中。這個方法無法從外部來源讀取使用者名稱和密碼。

注意:此方法會將所有提交的使用者名稱轉換為小寫,例如 Mary 和 mary 會視為相同項目。
  1. 首先,重新啟用 userpass 驗證方式:
vault auth enable userpass
  1. 新增具備驗證權限的使用者,完成設定:
vault write auth/userpass/users/admin password=password! policies=admin

這會建立新使用者 admin,密碼為 password!,並與 admins 政策綁定。這是唯一需要完成的設定。

注意:您目前尚未建立任何政策。政策會在後續的實驗室中介紹。
  1. 現在,您可以使用新建立的使用者名稱和密碼登入 Vault:
vault login -method=userpass username=admin password=password!

您應該會看到以下的輸出內容:

Success! You are now authenticated. The token information displayed below is already stored in the token helper. You do NOT need to run "vault login" again. Future Vault requests will automatically use this token. Key Value --- ----- token s.SUdfbC2TPAemwRKvYP6NRlAz token_accessor XKJ9peHDgPwK9gGs3YZmYeFB token_duration 768h token_renewable true token_policies ["admin" "default"] identity_policies [] policies ["admin" "default"] token_meta_username admin

太好了!您已在 Vault 中使用 userpass 驗證方式建立新使用者,並成功登入。在下一節,您將使用 Vault 網頁版 UI 建立 Secret、新增驗證方式,以及使用 Transit Secret 引擎。

工作 7:使用 Vault 網頁版 UI

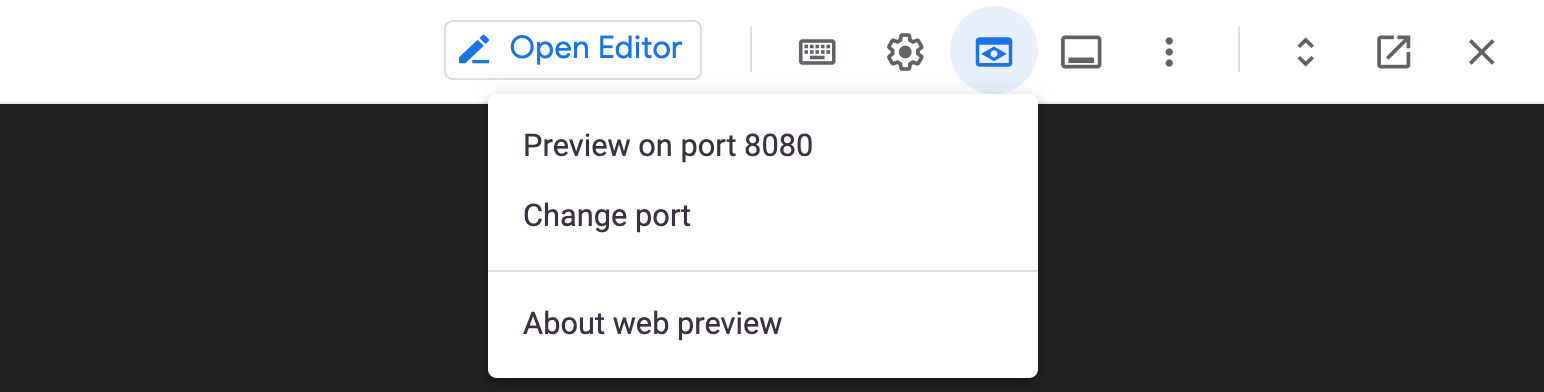
  1. 首先,點選 Cloud Shell 工具列上的「網頁預覽」圖示。

工具列上的「網頁預覽」圖示

  1. 點選「變更通訊埠」。

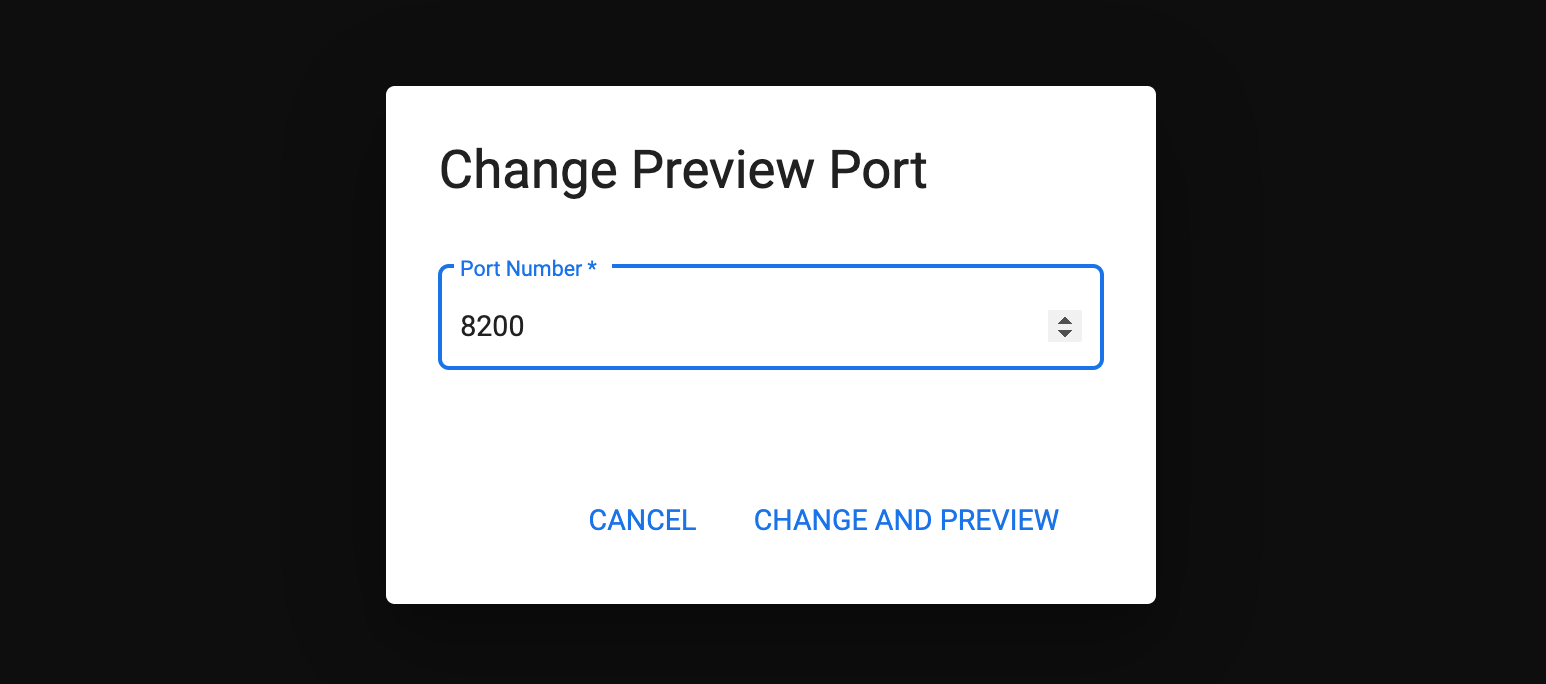
  2. 將通訊埠編號變更為 8200,然後點選「變更並預覽」。

「變更預覽通訊埠」對話方塊中顯示的通訊埠編號

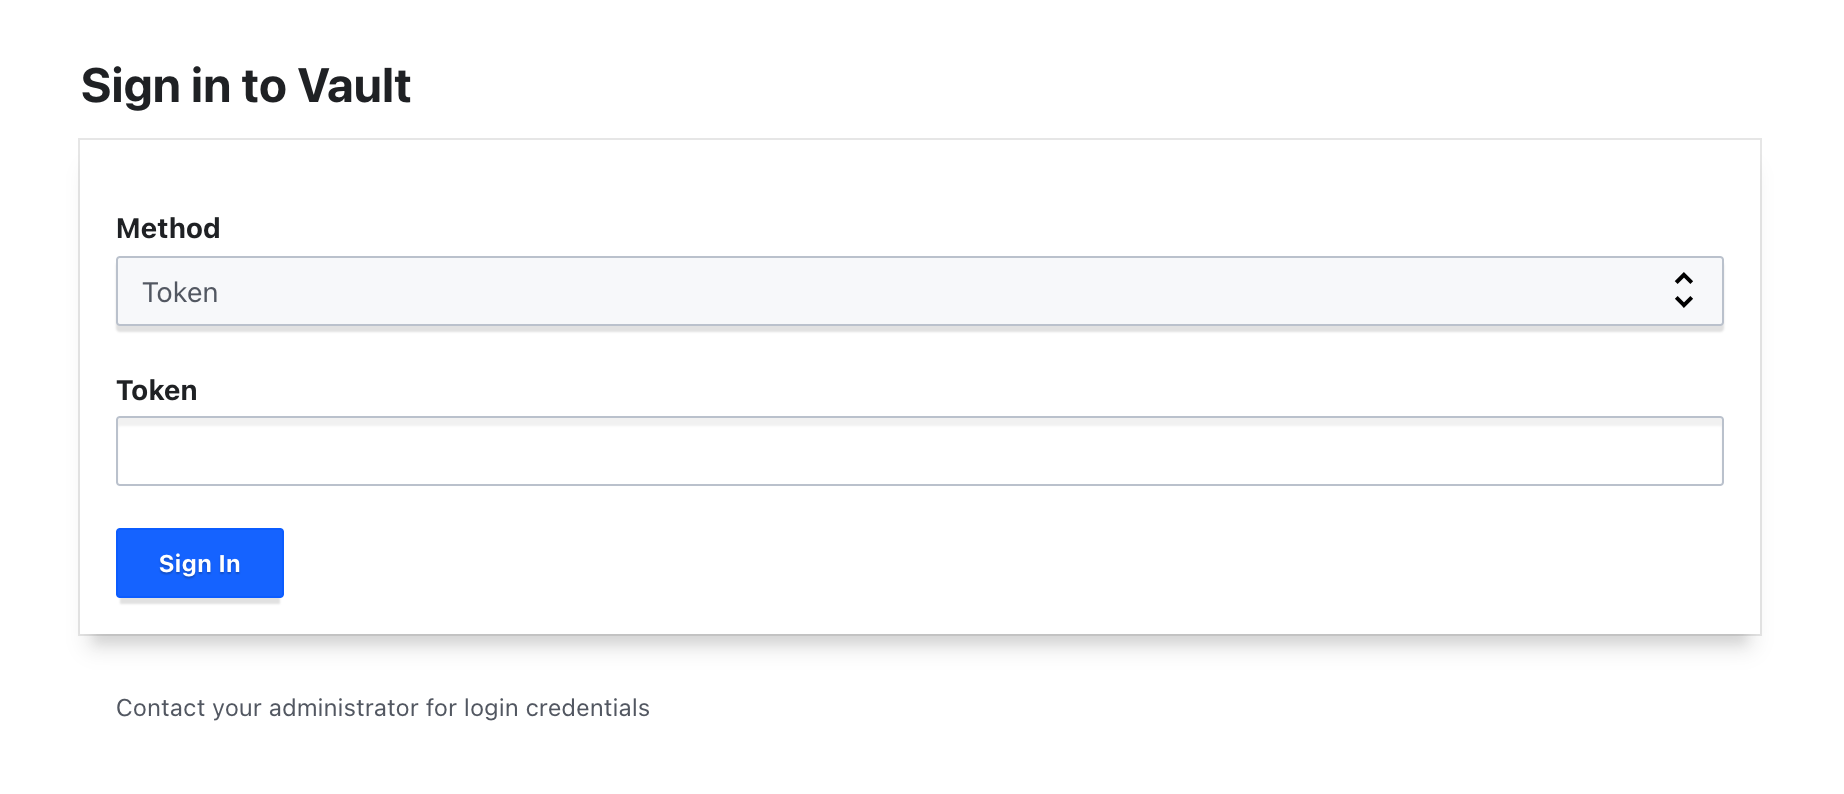
  1. 您應該會重新導向至 Vault 登入頁面。

「Sign in to Vault」對話方塊

  1. 輸入先前在實驗室儲存的根權杖,然後點選「登入」。

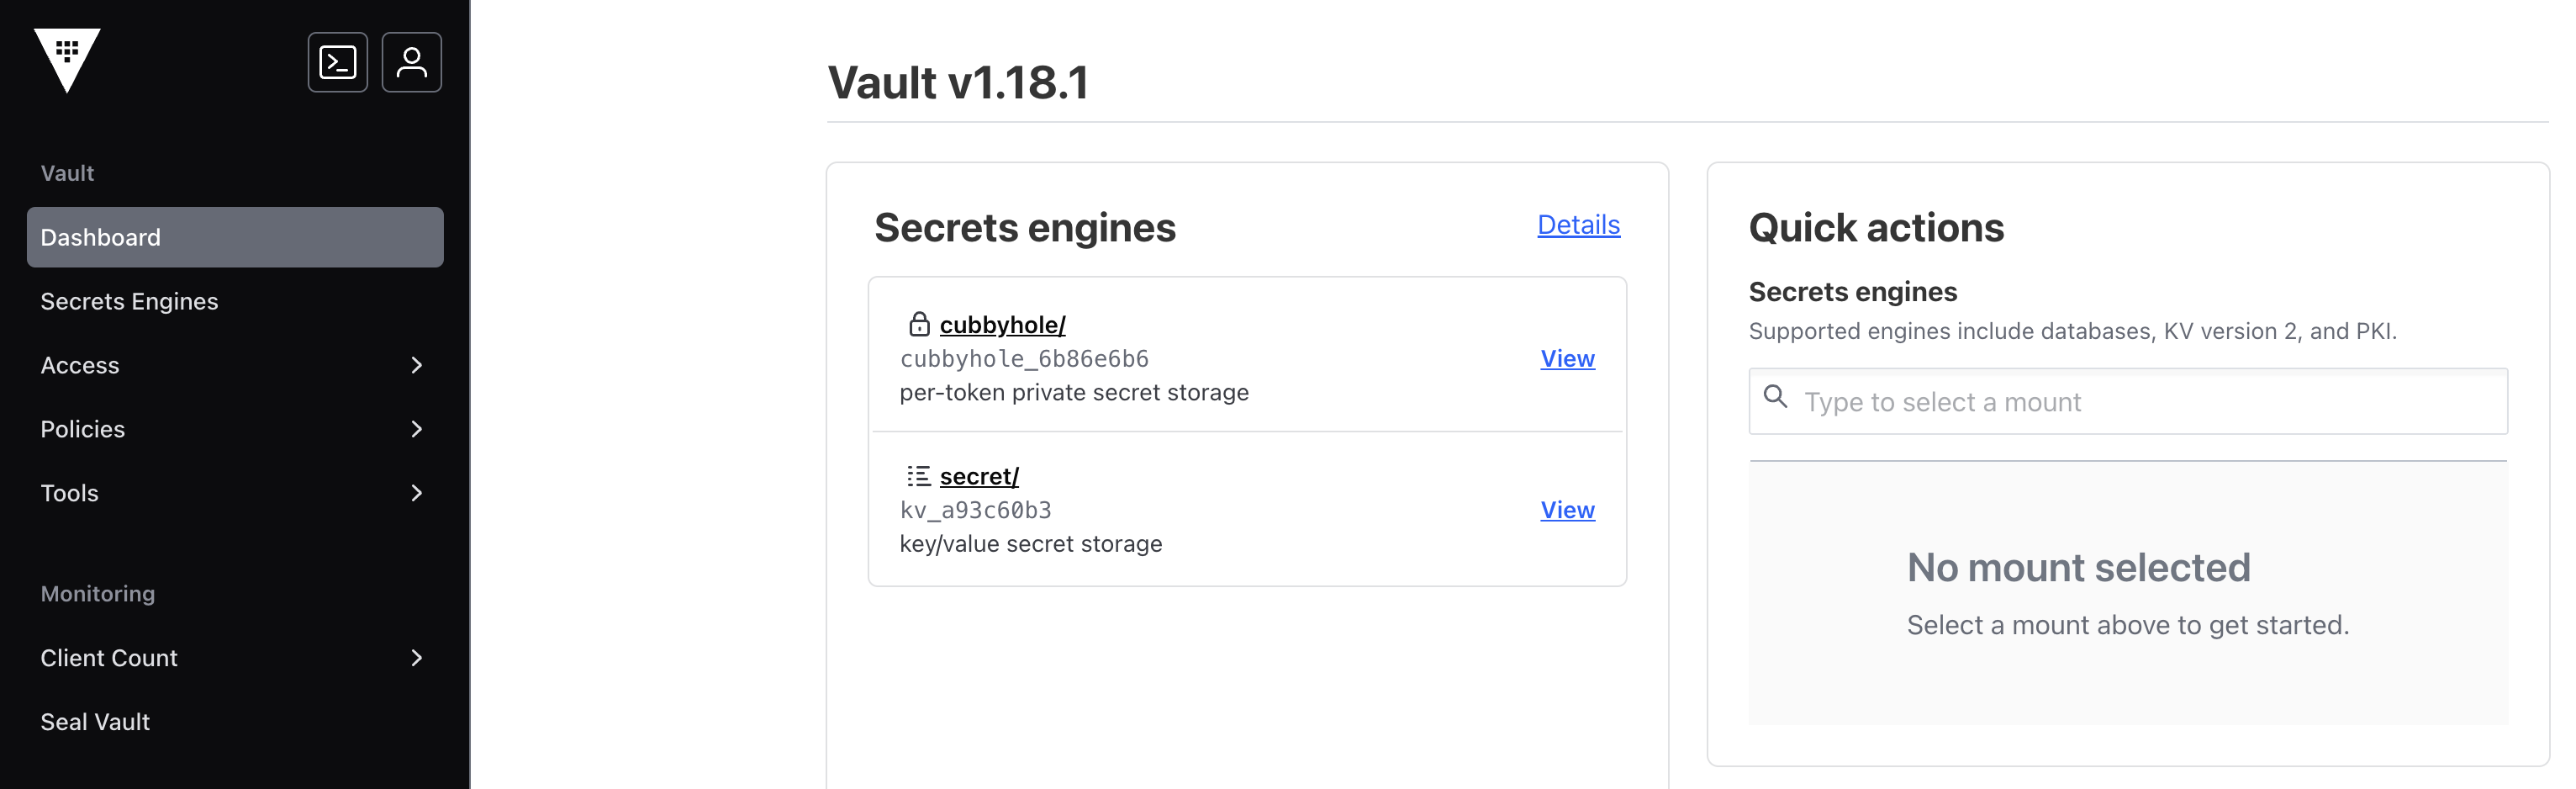
Vault 開發伺服器應會如下所示。

「Secrets Engines」頁面

您已登入開發伺服器網頁版 UI,可以接著閱讀下一節,啟用新的 Secret 引擎。

啟用 Transit Secret 引擎

Transit Secret 引擎可處理傳輸中資料的加密編譯函式。Vault 不會儲存傳送至 Secret 引擎的資料。這也可視為「加密編譯即服務」或「加密即服務」。Transit Secret 引擎也能簽署及驗證資料、生成資料的雜湊和 HMAC,並做為隨機位元組的來源。

Transit 引擎的主要用途是加密應用程式中的資料,同時仍可將這些加密資料儲存在某些主要的資料儲存庫中。這能減輕應用程式開發人員正確執行加密/解密作業的負擔,並將這項工作交由 Vault 的操作人員負責。

在本節中,您將在 UI 中啟用 Transit Secret 引擎,並使用該引擎加密範例資料。

  1. 在左選單中選取「Secrets」。

  2. 在「Secrets Engines」下方,選取「Enable new engine」。

  3. 在「Enable a Secrets Engine」下方,選取「Transit」。

啟用 Transit Secret 引擎所需的最基本設定,是提供一個路徑值。Vault 支援在不同路徑啟用多個 Secret 引擎,只要路徑不重複即可。如果您先前未設定 Transit Secret 引擎,使用預設路徑「transit」就行了。

  1. 保留預設的 transit 路徑,然後點選「Method Options」。

您可以使用這些選項新增說明、微調掛接設定、調整預設存留時間值、篩選稽核裝置中的金鑰,以及允許特定標頭。

如要進一步瞭解這些選項和設定方式,請參閱 Vault API 說明文件中的 /sys/mounts API 參數。

目前您不需要設定任何項目。

  1. 選取「Enable Engine」,啟用 Transit Secret 引擎。

Transit Secret 引擎已成功在路徑 transit 啟用。您必須先建立金鑰,之後才能加密及解密傳輸中的資料。

建立加密金鑰

  1. 點選「Create key」即可開始建立金鑰。

  2. 在「Name」欄位中輸入 my-key,為金鑰命名。

Vault 支援多種金鑰類型,在本教學課程中,請將「Type」保留預設值「aes256-gcm96」。

目前,您也不需要特別關注其他選項,例如「Exportable」、「Derived」和「Enable convergent encryption」。如要進一步瞭解金鑰建立參數,包括金鑰類型的詳細資料,請參閱「Create Key」(建立金鑰) API 說明文件。

  1. 選取「Create key」來建立金鑰。

加密明文

  1. 選取「transit」,返回 Transit Secret 引擎金鑰清單。

  2. 從 Transit 金鑰清單中選取「my-key」,加密部分明文。

  3. 從可用的「Key Actions」中選取「Encrypt」。

  4. 在「Plaintext」區域輸入 Learn Vault!。

  5. 點選「Encrypt」。

  6. 密文會傳回對話方塊中,方便您複製到剪貼簿。選取「Copy & Close」,關閉對話方塊。

請記下明文字串,以下是密文範例:

vault:v1:VGCOXenNqz4gb4z7SLBHrqKB8FtKUhj8wmhVVEvT/lMd4FqlvzoQGA== 注意:由於您建立 Transit 金鑰時使用的是預設選項,相同明文的密文輸出結果將有所不同,因此您的結果也會與範例所示不同。不過,如果您使用特定金鑰類型啟用收斂加密,則每次加密作業中,相同的明文都會產生相同的密文。

解密密文

  1. 在「Key Actions」下方,選取「Decrypt」。

  2. 將上一個步驟中的密文字串貼到「Ciphertext」區域。

  3. 選取「Decrypt」。

對話方塊會傳回 Base64 編碼的明文 (例如 TGVhcm4gVmF1bHQh)。

  1. 選取「Copy & Close」。

  2. 返回開啟的 Cloud Shell 終端機,執行下列指令,將 Base64 編碼的明文字串解密,並寫入檔案:

echo '<your string>' | base64 --decode > decrypted-string.txt
  1. 確認預期輸出內容與原始明文 Learn Vault! 相符:
cat decrypted-string.txt
  1. 將這個檔案複製到預先建立的 Cloud Storage bucket,以便追蹤進度:
export PROJECT_ID=$(gcloud config get-value project) gcloud storage cp decrypted-string.txt gs://$PROJECT_ID 注意: 如要進一步瞭解 Transit Secret 引擎,以及如何在 CLI 中使用,請參閱說明文件頁面。

點選「Check my progress」,確認目標已達成。 使用 Vault 網頁版 UI

管理驗證方式

如前所述,驗證方式是 Vault 中的元件,負責驗證 Vault 用戶端的身分,並會向通過驗證的用戶端指派一組政策。在本節,您將在 UI 中啟用驗證方式,並產生登入憑證。

  1. 從左選單選取「Access Control」>「Authentication methods」檢視畫面。

這個檢視畫面是索引,會顯示所有驗證方式、實體、群組和租約。權杖驗證方式已在 Vault 初始化時啟用,無法停用。

  1. 在檢視畫面中選取「Enable new method」動作。

這個檢視畫面會顯示此版 Vault 支援的所有驗證方式。

  1. 選擇「Userpass」方法。

這個檢視畫面會顯示路徑,以及設定驗證方式的選項。預設路徑為「userpass」。

  1. 將掛接路徑變更為 userpass-ui,然後點選「Enable Method」。

驗證方式現已建立。檢視畫面會顯示其設定頁面。

建立憑證

有了使用者和密碼驗證方式 (簡稱 userpass),您就可為個別使用者建立憑證。

  1. 在檢視畫面中選取「View method」動作。

  2. 在檢視畫面中選取「Create user」動作。這個檢視畫面會顯示選項,供您為使用者建立自訂登入資訊。

  3. 在「Username」欄位中輸入 demo。在「Password」欄位中輸入 password!。

  4. 選取「Save」。

使用憑證驗證

您目前是以根權杖登入。如要使用這些使用者憑證登入,請先登出。

  1. 開啟「Profile」子選單。選取「Log Out」。

您已登出伺服器。

  1. 從「Method」清單中選擇「Userpass」。檢視畫面會隨即變更,顯示使用者名稱和密碼登入介面。

  2. 在「Username」欄位中輸入 demo。在「Password」欄位中輸入 password!。

  3. 點選「More Options」下拉式選單。

  4. 在「Mount Path」欄位中輸入 userpass-ui。

  5. 按一下「Sign In」。

  6. 您現已透過剛才建立的 userpass 驗證方式登入!

這位使用者的權限,會受到其驗證方式獲派的政策所限制。由於您未指派任何特定政策,因此系統已將「預設」政策指派給該使用者。我們將在下一個實驗室中說明 Vault 政策。

恭喜!

在本實驗室中,您先啟動 Vault 開發伺服器,並使用 KV Secret 引擎建立第一個密鑰。接著,您瞭解了驗證、建立權杖,並啟用及使用 userpass 驗證方式。最後,您使用 Vault 網頁版 UI 管理驗證方式,並透過 Transit Secret 引擎加密/解密資料。

後續步驟/瞭解詳情

如要進一步瞭解 Vault,請參考下列資源:

Google Cloud 教育訓練與認證

協助您瞭解如何充分運用 Google Cloud 的技術。我們的課程會介紹專業技能和最佳做法,讓您可以快速掌握要領並持續進修。我們提供從基本到進階等級的訓練課程,並有隨選、線上和虛擬課程等選項,方便您抽空參加。認證可協助您驗證及證明自己在 Google Cloud 技術方面的技能和專業知識。

使用手冊上次更新日期:2026 年 5 月 22 日

實驗室上次測試日期:2026 年 5 月 22 日

Copyright 2026 Google LLC 保留所有權利。Google 和 Google 標誌是 Google LLC 的商標,其他公司和產品名稱則有可能是其關聯公司的商標。

Before you begin

  1. Labs create a Google Cloud project and resources for a fixed time
  2. Labs have a time limit and no pause feature. If you end the lab, you'll have to restart from the beginning.
  3. On the top left of your screen, click Start lab to begin

Use private browsing

  1. Copy the provided Username and Password for the lab
  2. Click Open console in private mode

Sign in to the Console

  1. Sign in using your lab credentials. Using other credentials might cause errors or incur charges.
  2. Accept the terms, and skip the recovery resource page
  3. Don't click End lab unless you've finished the lab or want to restart it, as it will clear your work and remove the project

This content is not currently available

We can notify you via email when it becomes available

Great!

We can contact you via email if it becomes available

One lab at a time

Confirm to end all existing labs and start this one

Use private browsing to run the lab

Using an Incognito or private browser window is the best way to run this lab. This prevents any conflicts between your personal account and the Student account, which may cause extra charges incurred to your personal account.




