
시작하기 전에
- 실습에서는 정해진 기간 동안 Google Cloud 프로젝트와 리소스를 만듭니다.
- 실습에는 시간 제한이 있으며 일시중지 기능이 없습니다. 실습을 종료하면 처음부터 다시 시작해야 합니다.
- 화면 왼쪽 상단에서 실습 시작을 클릭하여 시작합니다.

Deploy sample App Engine application
/ 100
Deploy sample App Engine application
/ 100


Security Command Center의 기본 제공 서비스 중 하나인 Web Security Scanner는 Google App Engine, Google Kubernetes Engine(GKE), Compute Engine 웹 애플리케이션의 보안 취약점을 식별합니다. 애플리케이션을 크롤링하여 시작 URL 범위 내에 있는 모든 링크를 확인하고 최대한 많은 사용자 입력과 이벤트 핸들러 실행을 시도합니다.
스캐너는 기존의 보안 설계 및 개발 프로세스를 보완하도록 설계되었습니다. 스캐너는 오탐에 주의가 분산되지 않도록 하기 위해 지나치다 싶게 보고를 적게 하는 경향이 있으며 신뢰도가 낮은 알림은 표시하지 않습니다. 또한 이 스캐너는 수동 보안 검토를 대신할 수 없으며 이 스캐너를 사용한다고 해서 애플리케이션에 보안 결함이 없는 것은 아닙니다.
이 실습에서는 다음을 수행하는 방법에 대해 알아봅니다.
다음 안내를 확인하세요. 실습에는 시간 제한이 있으며 일시중지할 수 없습니다. 실습 시작을 클릭하면 타이머가 시작됩니다. 이 타이머는 Google Cloud 리소스를 사용할 수 있는 시간이 얼마나 남았는지를 표시합니다.
실무형 실습을 통해 시뮬레이션이나 데모 환경이 아닌 실제 클라우드 환경에서 실습 활동을 진행할 수 있습니다. 실습 시간 동안 Google Cloud에 로그인하고 액세스하는 데 사용할 수 있는 새로운 임시 사용자 인증 정보가 제공됩니다.
이 실습을 완료하려면 다음을 준비해야 합니다.
실습 시작 버튼을 클릭합니다. 실습 비용을 결제해야 하는 경우 결제 수단을 선택할 수 있는 대화상자가 열립니다. 오른쪽에는 다음과 같은 항목이 포함된 실습 설정 및 액세스 패널이 있습니다.
실습 타이머는 페이지 상단에 있으며 남은 시간을 표시합니다.
Google Cloud 콘솔 열기를 클릭합니다(Chrome 브라우저를 실행 중인 경우 마우스 오른쪽 버튼으로 클릭하고 시크릿 창에서 링크 열기를 선택합니다).
실습에서 리소스가 가동되면 다른 탭이 열리고 로그인 페이지가 표시됩니다.
팁: 두 개의 탭을 각각 별도의 창으로 나란히 정렬하세요.
필요한 경우 아래의 사용자 이름을 복사하여 로그인 대화상자에 붙여넣습니다.
실습 설정 및 액세스 패널에서도 사용자 이름을 확인할 수 있습니다.
다음을 클릭합니다.
아래의 비밀번호를 복사하여 시작하기 대화상자에 붙여넣습니다.
실습 설정 및 액세스 패널에서도 비밀번호를 확인할 수 있습니다.
다음을 클릭합니다.
이후에 표시되는 페이지를 클릭하여 넘깁니다.
잠시 후 Google Cloud 콘솔이 이 탭에서 열립니다.

Cloud Shell은 다양한 개발 도구가 탑재된 가상 머신으로, 5GB의 영구 홈 디렉터리를 제공하며 Google Cloud에서 실행됩니다. Cloud Shell을 사용하면 명령줄을 통해 Google Cloud 리소스에 액세스할 수 있습니다.
Google Cloud 콘솔 상단에서 Cloud Shell 활성화 
다음 창을 클릭합니다.
연결되면 사용자 인증이 이미 처리된 것이며 프로젝트가 학습자의 PROJECT_ID,
gcloud는 Google Cloud의 명령줄 도구입니다. Cloud Shell에 사전 설치되어 있으며 명령줄 자동 완성을 지원합니다.
출력:
출력:
gcloud 전체 문서는 Google Cloud에서 gcloud CLI 개요 가이드를 참고하세요.
이 실습에서는 Security Scanner를 실행할 샘플 Hello World 애플리케이션을 배포합니다.
itsdangerous==2.0.1, Jinja2==3.0.3, werkzeug==2.0.1을 추가합니다.파일이 다음과 같이 표시됩니다.
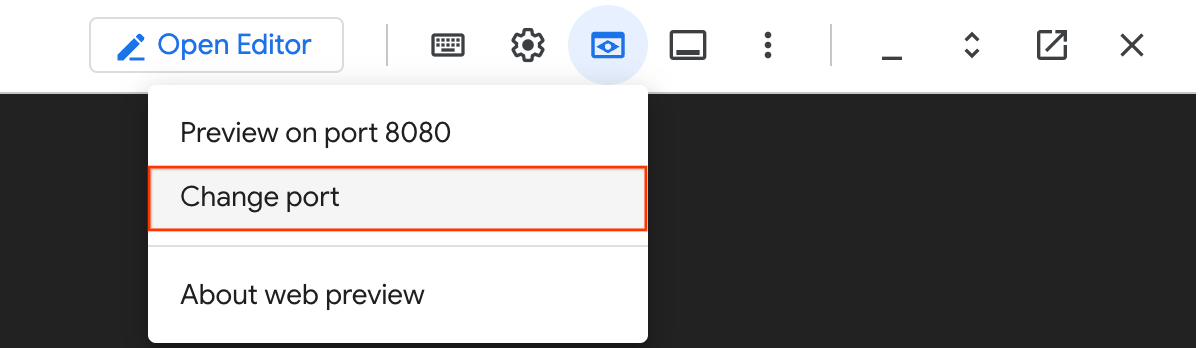
itsdangerous==2.0.1 패키지가 requirements.txt 파일에 추가되어 신뢰할 수 없는 환경에 데이터를 안전하게 전달하고 다시 가져옵니다.hello_world 디렉터리 내에서 다음 명령어를 사용하여 로컬 개발 서버를 시작합니다.Cloud Shell 툴바에서 웹 미리보기 아이콘을 클릭합니다.
포트 변경을 클릭합니다.
포트 번호를 5000으로 변경하고 변경 및 미리보기를 클릭합니다.
이 실습에서는
hello_world)에서 다음 명령어를 실행하여 App Engine에 앱을 배포합니다.그러면 앱 배포가 시작됩니다.
Cloud Shell에 사용할 수 있는 링크가 있거나 http://[YOUR_PROJECT_ID].uc.r.appspot.com에서 앱을 볼 수 있습니다. 이 URL은 취약점을 스캔할 URL이며 다음 단계에서 스캔 파라미터에 추가됩니다.
내 진행 상황 확인하기를 클릭하여 실행한 작업을 확인합니다. 작업을 완료하면 평가 점수가 부여됩니다.
스캔은 즉시 실행되는 것이 아니라 대기열에 추가되었다가 이후에 실행되며, 현재 부하에 따라 몇 시간이 지나서야 스캔이 실행될 수도 있습니다. 이러한 양식 설정에 대한 자세한 내용은 Web Security Scanner 사용을 참조하세요.
탐색 메뉴 > API 및 서비스 > 라이브러리로 이동합니다.
API 및 서비스 검색에 Web Security Scanner를 입력합니다.
Web Security Scanner API를 선택한 다음 사용 설정을 클릭하여 API를 사용 설정합니다.
탐색 메뉴에서 보안 > Web Security Scanner를 선택합니다.
새 스캔을 클릭합니다.
Starting URL 1에서 스캔할 애플리케이션의 URL을 입력합니다.
저장을 클릭하여 스캔을 만듭니다.
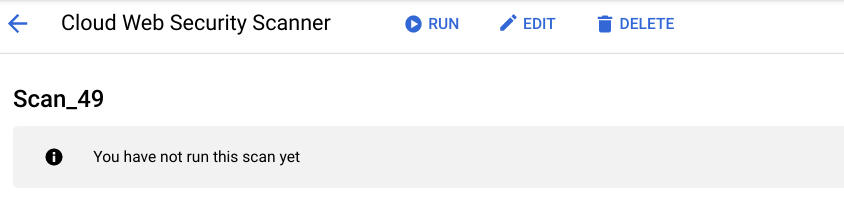
실행을 클릭하여 스캔을 시작합니다.
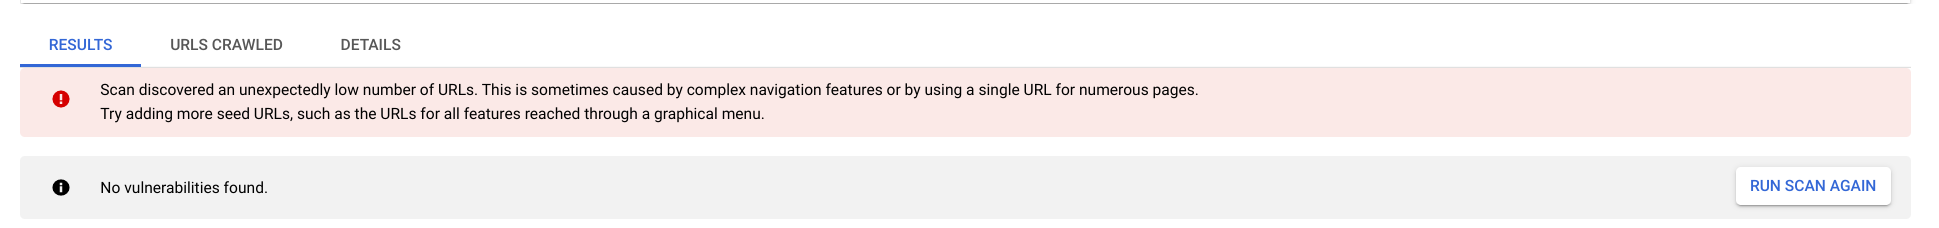
스캔은 대기열에 추가되며, 스캔이 진행되는 동안 상태 표시줄에서 진행 상황을 확인할 수 있습니다. 스캔이 완료되면 스캔 개요 페이지에 '결과' 섹션이 표시됩니다. 다음 이미지는 취약점이 탐지되지 않은 스캔 결과의 예시를 보여줍니다.
잘하셨습니다. Web Security Scanner를 사용한 스캔을 완료했습니다. URL을 1개만 스캔하는 것은 이상적이지 않다는 경고가 표시됩니다. 이 실습은 간단한 예시를 보여주기 위한 것입니다. 프로덕션 환경에는 스캔할 URL이 많습니다.
아래는 이 실습에서 배운 내용을 복습하기 위한 객관식 문제입니다. 최선을 다해 풀어보세요.
이 실습에서는 Web Security Scanner를 사용하여 스캔을 실행하는 방법을 배웠습니다.
이 실습은 Qwik Start라는 실습 시리즈에도 포함되어 있습니다. Qwik Start는 Google Cloud에서 제공하는 다양한 기능을 간략하게 소개하고자 마련되었습니다. 실습 카탈로그에서 'Qwik Start'를 검색하여 다음으로 참여할 실습을 찾아보세요.
Google Cloud 기술을 최대한 활용하는 데 도움이 됩니다. Google 강의에는 빠른 습득과 지속적인 학습을 지원하는 기술적인 지식과 권장사항이 포함되어 있습니다. 기초에서 고급까지 수준별 학습을 제공하며 바쁜 일정에 알맞은 주문형, 실시간, 가상 옵션이 포함되어 있습니다. 인증은 Google Cloud 기술에 대한 역량과 전문성을 검증하고 입증하는 데 도움이 됩니다.
설명서 최종 업데이트: 2026년 5월 20일
실습 최종 테스트: 2025년 11월 12일
Copyright 2026 Google LLC. All rights reserved. Google 및 Google 로고는 Google LLC의 상표입니다. 기타 모든 회사명 및 제품명은 해당 업체의 상표일 수 있습니다.



현재 이 콘텐츠를 이용할 수 없습니다
이용할 수 있게 되면 이메일로 알려드리겠습니다.

감사합니다
이용할 수 있게 되면 이메일로 연락드리겠습니다.


한 번에 실습 1개만 가능
모든 기존 실습을 종료하고 이 실습을 시작할지 확인하세요.