GSP1318

概要
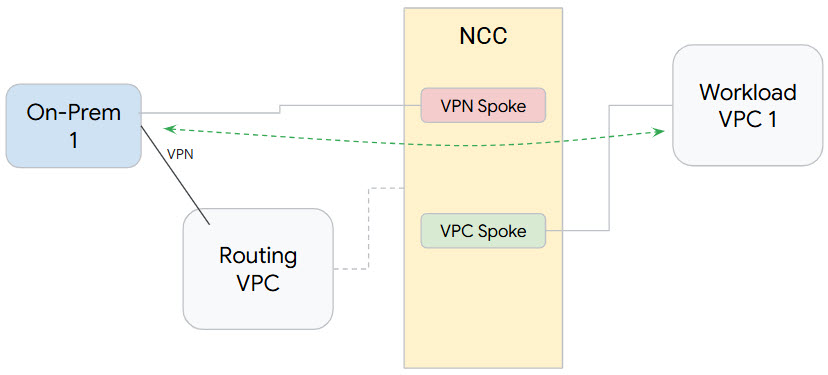
Network Connectivity Center(NCC)を使用して、VPC スポークと動的ルート交換のサポートを通じて、オンプレミス接続を大規模に確立する方法を説明します。VPC を VPC スポークとして定義すると、NCC ハブを介して複数の VPC ネットワークに接続できるようになります。ユーザーのオンプレミス ネットワークとのネットワーク接続を確立するには、ルーター アプライアンスの仮想 NIC、HA VPN トンネル、または Interconnect VLAN アタッチメントを、NCC VPC スポークと同じ NCC ハブにアタッチします。
ハブリソースは、スポークを相互接続するための一元化された接続管理モデルを提供します。
このラボでは、NCC ハブを使用して論理的なハブアンドスポーク トポロジを構築します。このトポロジは、オンプレミス ネットワークとワークロード VPC 間のハイブリッド接続を実装します。
学習内容
このラボでは、次のタスクの実行方法について学びます。
- HA VPN トンネルを構成する
- VPC をスポークとして使用して Network Connectivity Center を構成する
- HA-VPN トンネルをハイブリッド スポークとして使用して Network Connectivity Center を構成する
- データパスの検証
設定と要件
[ラボを開始] ボタンをクリックする前に
こちらの説明をお読みください。ラボには時間制限があり、一時停止することはできません。タイマーは、Google Cloud のリソースを利用できる時間を示しており、[ラボを開始] をクリックするとスタートします。
このハンズオンラボでは、シミュレーションやデモ環境ではなく実際のクラウド環境を使って、ラボのアクティビティを行います。そのため、ラボの受講中に Google Cloud にログインおよびアクセスするための、新しい一時的な認証情報が提供されます。
このラボを完了するためには、下記が必要です。
- 標準的なインターネット ブラウザ(Chrome を推奨)
注: このラボの実行には、シークレット モード(推奨)またはシークレット ブラウジング ウィンドウを使用してください。これにより、個人アカウントと受講者アカウント間の競合を防ぎ、個人アカウントに追加料金が発生しないようにすることができます。
- ラボを完了するための時間(開始後は一時停止できません)
注: このラボでは、受講者アカウントのみを使用してください。別の Google Cloud アカウントを使用すると、そのアカウントに料金が発生する可能性があります。
ラボを開始して Google Cloud コンソールにログインする方法
-
[ラボを開始] ボタンをクリックします。ラボの料金をお支払いいただく必要がある場合は、表示されるダイアログでお支払い方法を選択してください。
右側の [ラボの設定とアクセス] パネルには、以下が表示されます。
- [Google Cloud コンソールを開く] ボタン
- このラボで使用する一時的な認証情報(ユーザー名とパスワード)
- このラボを行うために必要なその他の情報(ある場合)
ラボのタイマーはページの上部に表示され、残り時間が示されます。
-
[Google Cloud コンソールを開く] をクリックします(Chrome ブラウザを使用している場合は、右クリックして [シークレット ウィンドウで開く] を選択します)。
ラボでリソースがスピンアップし、別のタブで [ログイン] ページが表示されます。
ヒント: タブをそれぞれ別のウィンドウで開き、並べて表示しておきましょう。
注: [アカウントの選択] ダイアログが表示された場合は、[別のアカウントを使用] をクリックします。
-
必要に応じて、下のユーザー名をコピーして、[ログイン] ダイアログに貼り付けます。
{{{user_0.username | "Username"}}}
[ラボの設定とアクセス] パネルでもユーザー名を確認できます。
-
[次へ] をクリックします。
-
以下のパスワードをコピーして、[ようこそ] ダイアログに貼り付けます。
{{{user_0.password | "Password"}}}
[ラボの設定とアクセス] パネルでもパスワードを確認できます。
-
[次へ] をクリックします。
重要: ラボで指定された認証情報を使用する必要があります。ご自身の Google Cloud アカウントの認証情報は使用しないでください。
注: このラボでご自身の Google Cloud アカウントを使用すると、追加料金が発生する場合があります。
-
その後のページはクリックして先に進みます。
- 利用規約に同意します。
- 一時的なアカウントなので、復元オプションや 2 要素認証プロセスは設定しないでください。
- 無料トライアルには登録しないでください。
しばらくすると、このタブで Google Cloud コンソールが開きます。
注: Google Cloud のプロダクトやサービスにアクセスするには、ナビゲーション メニューをクリックするか、[検索] フィールドにサービス名またはプロダクト名を入力します。

Cloud Shell をアクティブにする
Cloud Shell は、開発ツールと一緒に読み込まれる仮想マシンです。5 GB の永続ホーム ディレクトリが用意されており、Google Cloud で稼働します。Cloud Shell を使用すると、コマンドラインで Google Cloud リソースにアクセスできます。
-
Google Cloud コンソールの上部にある「Cloud Shell をアクティブにする」アイコン  をクリックします。
-
ウィンドウで次の操作を行います。
- Cloud Shell 情報ウィンドウで操作を進めます。
- Cloud Shell が認証情報を使用して Google Cloud API を呼び出すことを承認します。
接続した時点で認証が完了しており、プロジェクトに各自の Project_ID、 が設定されます。出力には、このセッションの PROJECT_ID を宣言する次の行が含まれています。
Your Cloud Platform project in this session is set to {{{project_0.project_id | "PROJECT_ID"}}}
gcloud は Google Cloud のコマンドライン ツールです。このツールは、Cloud Shell にプリインストールされており、タブ補完がサポートされています。
- (省略可)次のコマンドを使用すると、有効なアカウント名を一覧表示できます。
gcloud auth list
- [承認] をクリックします。
出力:
ACTIVE: *
ACCOUNT: {{{user_0.username | "ACCOUNT"}}}
To set the active account, run:
$ gcloud config set account `ACCOUNT`
- (省略可)次のコマンドを使用すると、プロジェクト ID を一覧表示できます。
gcloud config list project
出力:
[core]
project = {{{project_0.project_id | "PROJECT_ID"}}}
注: Google Cloud における gcloud ドキュメントの全文については、gcloud CLI の概要ガイドをご覧ください。
環境変数
このラボのリージョンとゾーンの環境変数を有効にします。
region="{{{project_0.default_region | Region}}}"
zone="{{{project_0.default_zone | Zone}}}"
Network Connectivity API を有効にする
Network Connectivity Center を使用して任意のタスクを行う前に、Network Connectivity API を有効にする必要があります。
gcloud services enable networkconnectivity.googleapis.com
既存の Google Cloud リソースを確認する
このラボでは、次のリソースが利用可能です。
- 「ルーティング VPC」は、NCC VPC スポークとして構成されていない VPC を識別します。
- 「ワークロード VPC」は、NCC スポークとして構成された VPC を示します。
タスク 1. ハイブリッド接続の設定
このセクションでは、オンプレミスとルーティング VPC ネットワークを接続する HA VPN トンネルを構成します。
- ルーティング VPC で BGP を使用する Cloud Router を構成する:
routing_vpc_network_name="routing-vpc"
routing_vpc_router_name="routing-vpc-cr"
routing_vpc_router_asn=64525
gcloud compute routers create "${routing_vpc_router_name}" \
--region="${region}" \
--network="${routing_vpc_network_name}" \
--asn="${routing_vpc_router_asn}"
- オンプレミス VPC で BGP を使用して Cloud Router を構成する:
on_prem_network_name="on-prem-net-vpc"
on_prem_router_name="on-prem-router"
on_prem_router_asn=64526
gcloud compute routers create "${on_prem_router_name}" \
--region="${region}" \
--network="${on_prem_network_name}" \
--asn="${on_prem_router_asn}"
- ルーティング VPC で VPN ゲートウェイを構成する:
routing_vpn_gateway_name="routing-vpc-vpn-gateway"
gcloud compute vpn-gateways create "${routing_vpn_gateway_name}" \
--region="${region}" \
--network="${routing_vpc_network_name}"
- オンプレミス VPC で VPN ゲートウェイを構成する:
on_prem_gateway_name="on-prem-vpn-gateway"
gcloud compute vpn-gateways create "${on_prem_gateway_name}" \
--region="${region}" \
--network="${on_prem_network_name}"
- ルーティング VPC とオンプレミス VPC で VPN トンネルを構成する:
secret_key=$(openssl rand -base64 24)
routing_vpc_tunnel_name="routing-vpc-tunnel"
on_prem_tunnel_name="on-prem-tunnel"
gcloud compute vpn-tunnels create "${routing_vpc_tunnel_name}" \
--vpn-gateway="${routing_vpn_gateway_name}" \
--peer-gcp-gateway="${on_prem_gateway_name}" \
--router="${routing_vpc_router_name}" \
--region="${region}" \
--interface=0 \
--shared-secret="${secret_key}"
gcloud compute vpn-tunnels create "${on_prem_tunnel_name}" \
--vpn-gateway="${on_prem_gateway_name}" \
--peer-gcp-gateway="${routing_vpn_gateway_name}" \
--router="${on_prem_router_name}" \
--region="${region}" \
--interface=0 \
--shared-secret="${secret_key}"
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
Cloud Router、VPN ゲートウェイ、VPN トンネルを構成してハイブリッド接続をセットアップする
- ルーティング VPC とオンプレミス クラウド ルーターを BGP ピアリングする BGP セッションを作成する
interface_hub_name="if-hub-to-prem"
hub_router_ip="169.254.1.1"
gcloud compute routers add-interface "${routing_vpc_router_name}" \
--interface-name="${interface_hub_name}" \
--ip-address="${hub_router_ip}" \
--mask-length=30 \
--vpn-tunnel="${routing_vpc_tunnel_name}" \
--region="${region}"
bgp_hub_name="bgp-hub-to-prem"
prem_router_ip="169.254.1.2"
gcloud compute routers add-bgp-peer "${routing_vpc_router_name}" \
--peer-name="${bgp_hub_name}" \
--peer-ip-address="${prem_router_ip}" \
--interface="${interface_hub_name}" \
--peer-asn="${on_prem_router_asn}" \
--region="${region}"
interface_prem_name="if-prem-to-hub"
gcloud compute routers add-interface "${on_prem_router_name}" \
--interface-name="${interface_prem_name}" \
--ip-address="${prem_router_ip}" \
--mask-length=30 \
--vpn-tunnel="${on_prem_tunnel_name}" \
--region="${region}"
bgp_prem_name="bgp-prem-to-hub"
gcloud compute routers add-bgp-peer "${on_prem_router_name}" \
--peer-name="${bgp_prem_name}" \
--peer-ip-address="${hub_router_ip}" \
--interface="${interface_prem_name}" \
--peer-asn="${routing_vpc_router_asn}" \
--region="${region}"
デフォルトでは、NCC ハブのサブネットはハイブリッド スポークにアナウンスされません。次のステップでは、NCC サブネット ルートをオンプレミス ネットワークに通知するようにクラウド ルーターを構成します。
- VPC スポーク サブネットをオンプレミス Cloud Router にアドバタイズする
vpc_spoke_subnet_ip_range="10.0.1.0/24"
gcloud compute routers update "${routing_vpc_router_name}" \
--advertisement-mode custom \
--set-advertisement-groups=all_subnets \
--set-advertisement-ranges="${vpc_spoke_subnet_ip_range}" \
--region="${region}"
- オンプレミス サブネットをルーティング VPC Cloud Router にアドバタイズする:
gcloud compute routers update "${on_prem_router_name}" \
--advertisement-mode custom \
--set-advertisement-groups=all_subnets \
--region="${region}"
オンプレミス Cloud Router の BGP ピアリング構成を更新して、MED 値が「111」のプレフィックスを通知します。後のセクションでは、BGP Med 値を使用した NCC の動作を確認します。
on_prem_router_name="on-prem-router"
bgp_prem_name="bgp-prem-to-hub"
gcloud compute routers update-bgp-peer "${on_prem_router_name}" \
--peer-name="${bgp_prem_name}" \
--advertised-route-priority="111" \
--region="${region}"
- ルーティング VPC トンネルのステータスを確認します。
gcloud compute vpn-tunnels describe routing-vpc-tunnel \
--region="${region}" \
--format='flattened(status,detailedStatus)'
- ルーティング VPC Cloud Router のステータスを確認する。
gcloud compute routers get-status routing-vpc-cr \
--region="${region}"
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
ルーターを更新してハイブリッド接続を設定する
タスク 2. Network Connectivity Center ハブ
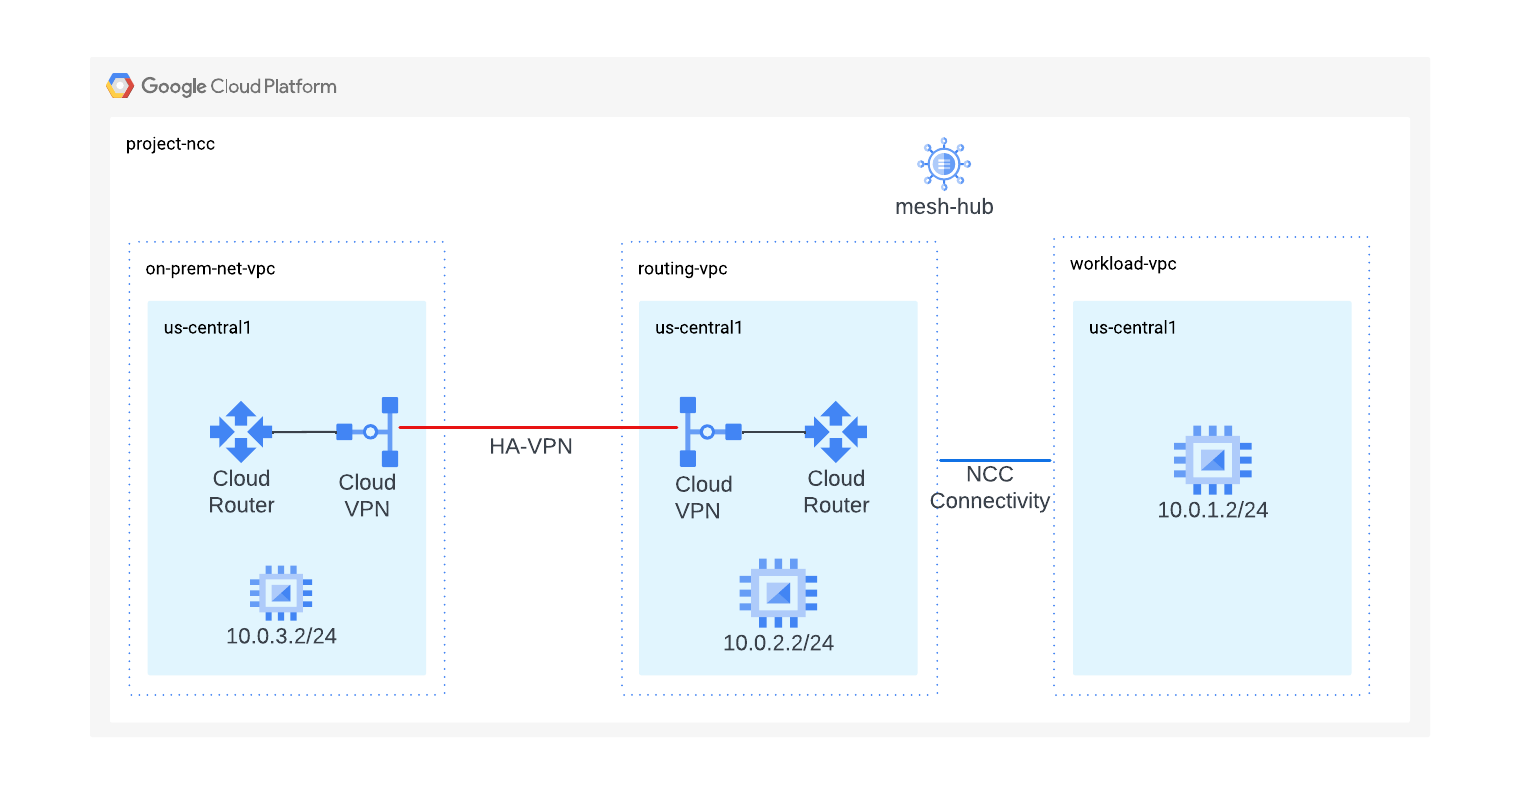
gcloud コマンドを使用して NCC ハブを構成します。NCC ハブは、各 VPC スポーク間のルーティング構成の構築を担当するコントロール プレーンとして機能します。
-
gcloud コマンドを使用して NCC ハブを作成する
hub_name="mesh-hub"
gcloud network-connectivity hubs create "${hub_name}"
- 新しく作成した NCC ハブについて説明します。名前と関連するパスをメモします。
gcloud network-connectivity hubs describe mesh-hub
createTime: '2025-05-02T08:50:18.521689807Z'
exportPsc: false
name: projects/qwiklabs-gcp-02-xxxxxxx/locations/global/hubs/mesh-hub
policyMode: PRESET
presetTopology: MESH
routeTables:
- projects/qwiklabs-gcp-02-xxxxxxx/locations/global/hubs/mesh-hub/routeTables/default
state: ACTIVE
uniqueId: eff43930-6232-426a-9954-4db8fa462e07
updateTime: '2025-05-02T08:50:41.651321236Z'
- NCC ハブには、データ接続を作成するためのコントロール プレーンを定義するルーティング テーブルが導入されています。NCC ハブのルーティング テーブルの名前を確認します。
gcloud network-connectivity hubs route-tables list --hub=mesh-hub
-
NCC のデフォルトのルートテーブルの URI を見つけます。
gcloud network-connectivity hubs route-tables describe default --hub=mesh-hub
-
NCC ハブのデフォルトのルーティング テーブルの内容を一覧表示します。NCC ハイブリッド スポークまたは VPC スポークが定義されるまで、NCC ハブのルートテーブルは空になります。
gcloud network-connectivity hubs route-tables routes list --hub=mesh-hub --route_table=default
NCC ハブのルートテーブルは空である必要があります。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
Network Connectivity Center ハブ
タスク 3. ハイブリッド スポークと VPC スポークを使用した NCC
このセクションでは、gCloud コマンドを使用して 2 つの NCC スポークを構成します。1 つのスポークは VPC スポーク、もう 1 つはハイブリッド(VPN)スポークになります。
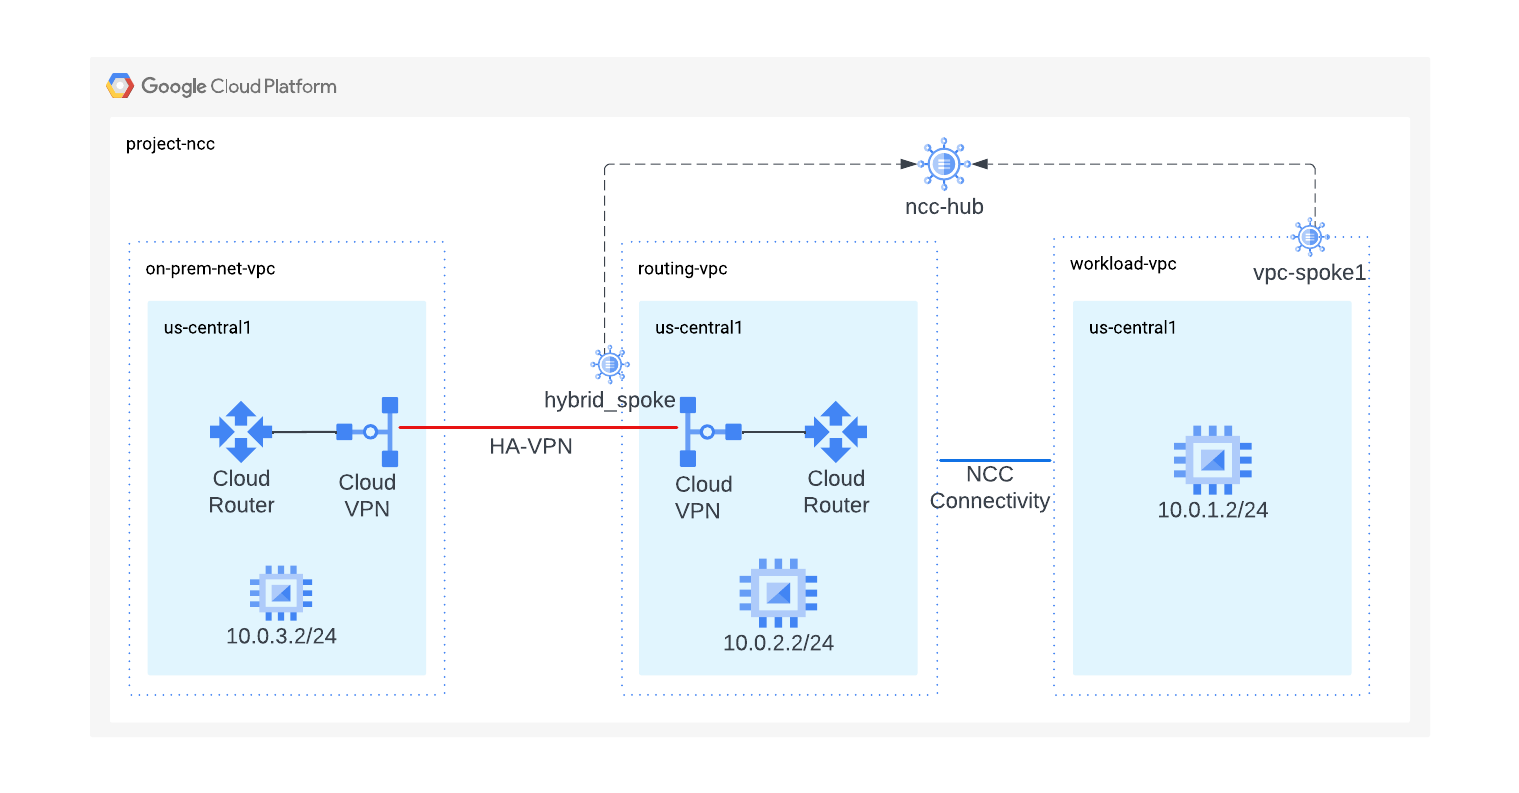
ワークロード VPC を NCC スポークとして構成する
- ワークロード VPC を NCC スポークとして構成し、以前に作成した NCC ハブに割り当てます。
vpc_spoke_name="workload-vpc-spoke"
vpc_spoke_network_name="workload-vpc"
gcloud network-connectivity spokes linked-vpc-network create "${vpc_spoke_name}" \
--hub="${hub_name}" \
--vpc-network="${vpc_spoke_network_name}" \
--global
–global フラグを使用すると、ユーザーは新しい NCC スポークを構成するときに完全な URI パスを指定する必要がなくなります。
- この gcloud コマンドを使用して、VPN トンネルをハイブリッド スポークとして構成し、メッシュハブに参加させます。
vpn_spoke_name="hybrid-spoke"
routing_vpc_tunnel_name="routing-vpc-tunnel"
region="{{{project_0.default_region | Region}}}"
hub_name="mesh-hub"
gcloud network-connectivity spokes linked-vpn-tunnels create "${vpn_spoke_name}" \
--region="${region}" \
--hub="${hub_name}" \
--vpn-tunnels="${routing_vpc_tunnel_name}"
- NCC ハブのデフォルトのルーティング テーブルの内容を一覧表示して、mesh-hub のスポーク構成を確認します。
gcloud network-connectivity hubs list-spokes mesh-hub
- NCC ハブのデフォルトのルーティング テーブルの内容を一覧表示して、メッシュハブのデフォルトのルーティング テーブルを分析します。
gcloud network-connectivity hubs route-tables routes list --hub=mesh-hub \
--route_table=default
NCC ハイブリッド スポークで動的ルート交換を使用すると、BGP MED 値を持つ Cloud Router で学習したプレフィックスが NCC スポーク全体に伝播されます。
- gcloud コマンドを使用して、「111」の優先度の値を表示します。
gcloud network-connectivity hubs route-tables routes list \
--hub=mesh-hub \
--route_table=default \
--effective-location={{{project_0.default_region | Region}}} \
--filter=10.0.3.0/24
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
ハイブリッド スポークと VPC スポークを使用した NCC
タスク 4. データパスを確認する
このタスクでは、NCC ハイブリッド スポークと VPC スポーク間のデータパスを検証します。
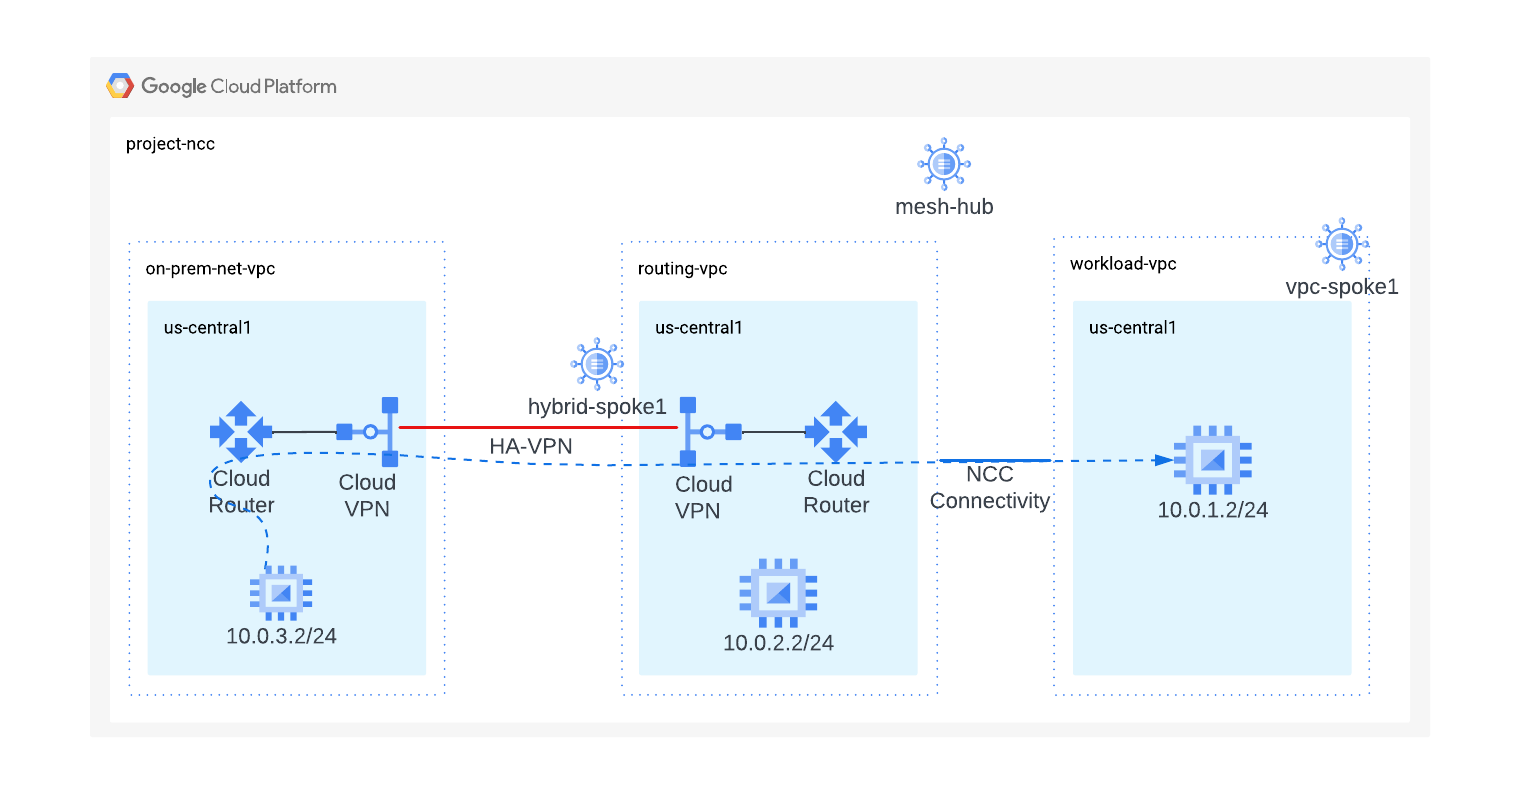
- これらの gcloud コマンドの出力を利用して、オンプレミス VM にログオンします。
gcloud compute instances list --filter="name=vm3-onprem"
- オンプレミス ネットワークに存在する VM インスタンスにログオンします。
gcloud compute ssh vm3-onprem --zone={{{project_0.default_zone | Zone}}}
-
プロンプトが表示されたら、「Y」と入力し、Enter キーを 2 回押して空のパスフレーズで応答します。
-
vm3-onprem のターミナルで、curl コマンドを使用して、workload-vpc でホストされている VM へのウェブセッションを確立します。
curl 10.0.1.2 -v
- 次のコマンドを実行して Cloud Shell インスタンスに戻ります。
exit
タスク 5. リソースの削除
本番環境では、料金が発生しないように、使用していないリソースを削除する必要があります。このラボでは、NCC スポークとハブを削除する簡単な手順を学びます。
スポークを削除
- NCC スポークを削除する:
gcloud network-connectivity spokes delete workload-vpc-spoke --global \
--quiet
gcloud network-connectivity spokes delete hybrid-spoke \
--quiet \
--region {{{project_0.default_region | Region}}}
- NCC ハブを削除する:
gcloud network-connectivity hubs delete mesh-hub --quiet
- HA-VPN トンネルを削除する:
gcloud compute vpn-tunnels delete on-prem-tunnel \
--region={{{project_0.default_region | Region}}} \
--quiet
gcloud compute vpn-tunnels delete routing-vpc-tunnel \
--region={{{project_0.default_region | Region}}} \
--quiet
- Cloud Router を削除します。
gcloud compute routers delete routing-vpc-cr --region {{{project_0.default_region | Region}}} --quiet
gcloud compute routers delete on-prem-router --region {{{project_0.default_region | Region}}} --quiet
お疲れさまでした
Network Connectivity Center を使用してハブとスポークを構築し、既存の Google Cloud リソースをオンプレミス リソースに接続する方法を学びました。その後、NCC ハイブリッド スポークと VPC スポークを介してデータを転送できることを確認しました。
次のステップと詳細情報
Google Cloud トレーニングと認定資格
Google Cloud トレーニングと認定資格を通して、Google Cloud 技術を最大限に活用できるようになります。必要な技術スキルとベスト プラクティスについて取り扱うクラスでは、学習を継続的に進めることができます。トレーニングは基礎レベルから上級レベルまであり、オンデマンド、ライブ、バーチャル参加など、多忙なスケジュールにも対応できるオプションが用意されています。認定資格を取得することで、Google Cloud テクノロジーに関するスキルと知識を証明できます。
マニュアルの最終更新日: 2025 年 6 月 25 日
ラボの最終テスト日: 2025 年 6 月 25 日
Copyright 2026 Google LLC. All rights reserved. Google および Google のロゴは Google LLC の商標です。その他すべての企業名および商品名はそれぞれ各社の商標または登録商標です。








