
Before you begin
- Labs create a Google Cloud project and resources for a fixed time
- Labs have a time limit and no pause feature. If you end the lab, you'll have to restart from the beginning.
- On the top left of your screen, click Start lab to begin

Create a global firewall rules
/ 20
Create secure Tags
/ 20
Bind Tags to VMs
/ 10
Migrate the VPC firewall rules to a global network firewall
/ 10
Associate the global network firewall policy with your network
/ 10
Change the policy and rule evaluation order
/ 10
Enable logging of firewall rules
/ 10
Delete the VPC firewall rules from the network
/ 10


Cloud Next Generation Firewall (Cloud NGFW) 是完全分散式防火牆服務,提供進階保護和微區隔功能,而且涵蓋範圍相當廣,可保護 Google Cloud 工作負載不受內外部攻擊。
全域網路防火牆政策是防火牆規則的容器,當中定義的規則,必須在政策與虛擬私有雲 (VPC) 網路建立關聯後,才會在該網路中強制執行。每個 VPC 網路只能連結一項網路防火牆政策。全域網路防火牆政策的防火牆規則支援 IAM 控管的標記 (簡稱標記),可取代現有網路標記,並為工作負載提供身分。
跨網路共用全域網路防火牆政策,並整合 IAM 控管的標記,可大幅簡化防火牆的設定和管理作業。VPC 防火牆規則與全域網路防火牆政策的主要差異,在於前者只能套用至單一 VPC 網路,後者則可附加至單一或一組 VPC 網路,且具備批次更新等其他優點。
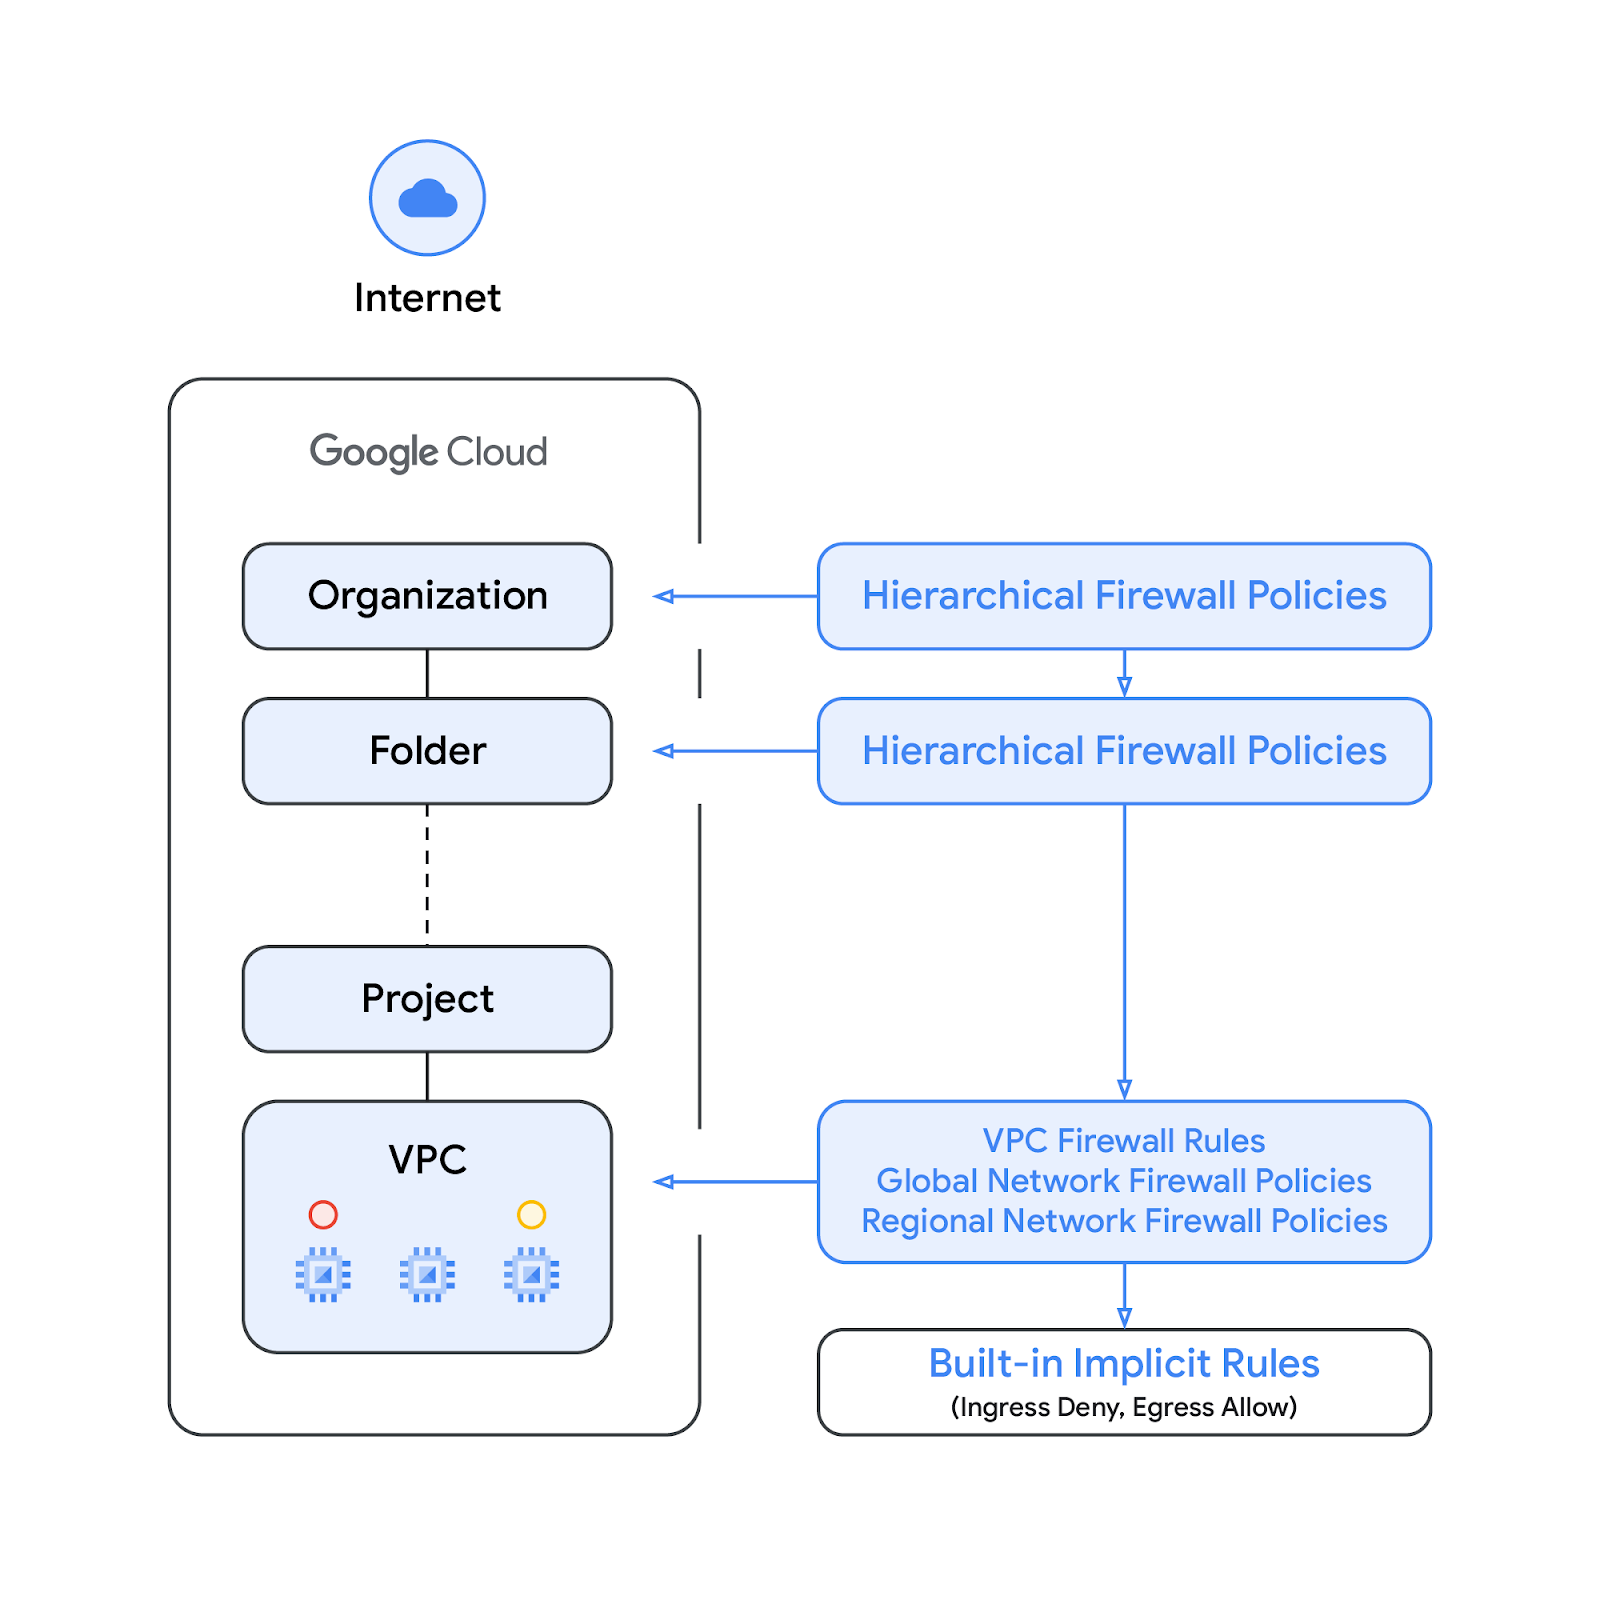
根據預設,強制執行順序如下圖所示:
VPC 防火牆規則和全域網路防火牆政策的強制執行順序可以互換。您隨時都能使用 compute networks update gcloud 指令指定強制執行順序。
新的防火牆標記已整合至網路防火牆政策規則,是 Google Cloud 資源階層中組織層級定義的鍵/值組合資源。顧名思義,這類標記包含 IAM 存取控管機制,可指定哪些人能對標記執行何種操作。舉例來說,IAM 權限可讓您指定哪些主體能將值指派給標記,以及哪些主體能將標記附加至資源。將標記套用至資源後,網路防火牆規則即可使用該標記允許及拒絕流量。
標記依循 Google Cloud 的繼承資源模型,也就是標記及其值會從上層向下傳遞至整個階層。因此,標記可以在一處建立,然後由資源階層中的其他資料夾和專案使用。如要進一步瞭解標記和存取權限制,請參閱「標記和條件式存取權」一文。
標記不同於網路標記。網路標記是字串,而非鍵/值組合。VPC 防火牆規則可能包含網路標記,但這類標記不屬於雲端資源,因此不受 IAM 存取權控管。
雖然沒有強制規定,但建議您先完成建立自訂網路並套用防火牆規則實驗室,瞭解相關知識。本實驗室假設您已具備這些概念。
請詳閱以下操作說明。實驗室活動會計時,且中途無法暫停。點選「Start Lab」後就會開始計時,顯示可使用 Google Cloud 資源的時間。
您將在真正的雲端環境完成實作實驗室活動,而不是模擬或示範環境。為此,我們會提供新的暫時憑證,供您在實驗室活動期間登入及存取 Google Cloud。
為了順利完成這個實驗室,請先確認:
按一下「Start Lab」按鈕。如果實驗室會產生費用,請在開啟的對話方塊中選取付款方式。右側的「Lab setup and access」面板會顯示下列項目:
請注意,實驗室計時器位於頁面頂端附近,會顯示剩餘時間。
按一下「Open Google Cloud console」。如果使用 Chrome 瀏覽器,也可以按一下滑鼠右鍵,選取「在無痕視窗中開啟連結」。
接著,實驗室會啟動相關資源,並開啟另一個分頁,顯示「登入」頁面。
提示:您可以在不同的視窗並排開啟分頁。
如有必要,請將下方的 Username 貼到「登入」對話方塊。
您也可以在「Lab setup and access」面板找到「Username」。
點選「下一步」。
複製下方的 Password,並貼到「歡迎使用」對話方塊。
您也可以在「Lab setup and access」面板找到「Password」。
點選「下一步」。
繼續點按後續頁面:
Google Cloud 控制台稍後會在這個分頁開啟。

Cloud Shell 是搭載多項開發工具的虛擬機器,提供永久的 5 GB 主目錄,而且在 Google Cloud 中運作。Cloud Shell 提供指令列存取權,方便您使用 Google Cloud 資源。
點按 Google Cloud 控制台頂端的「啟用 Cloud Shell」圖示 
系統顯示視窗時,請按照下列步驟操作:
連線建立完成即代表已通過驗證,而且專案已設為您的 Project_ID:
gcloud 是 Google Cloud 的指令列工具,已預先安裝於 Cloud Shell,並支援 Tab 鍵自動完成功能。
輸出內容:
輸出內容:
gcloud 的完整說明,請前往 Google Cloud 參閱 gcloud CLI 總覽指南。
部分 Compute Engine 資源位於區域和可用區。「區域」是指能執行資源的特定地理位置,每個區域包含一或多個「可用區」。
gcloud 指令,設定實驗室的預設區域:gcloud 指令,設定實驗室的預設可用區:設定區域和可用區時,系統可能會顯示警告,您可以直接忽略。
找出網路中現有的 VPC 防火牆規則數量
在控制台的「導覽選單」,選取「虛擬私有雲網路」,然後查看此實驗室可用的網路。
開啟各個網路並留意防火牆規則。
記下與每個 VPC 防火牆規則對應的優先順序。
您可以在控制台查看防火牆規則的標記。前往「虛擬私有雲網路」,然後點選「external-network」。點選「防火牆」分頁標籤,然後展開「vpc-firewall-rules」,即可查看防火牆規則及網路標記。您可能需要點選各列右側的箭頭來展開內容。
在 Cloud Shell 執行下列指令,查看 external-network 的防火牆規則:
全域網路防火牆規則必須在全域網路防火牆政策中建立。您必須將包含這些規則的政策與 VPC 網路建立關聯,規則才會生效。
每項全域網路防火牆規則可包含 IPv4 或 IPv6 範圍,但不能同時包含兩者。
點選「Check my progress」,確認目標已達成。
接著您將建立 JSON 檔案,用來儲存現有網路標記的詳細資料。
為了將網路中的網路標記匯出至 JSON 對應檔,請使用 compute firewall-rules migrate 指令,並加上 --export-tag-mapping 旗標。
替換下列內容:
NETWORK_NAME:VPC 網路名稱,包含您要遷移的防火牆規則。在本實驗室,請使用 external-network。
TAG_MAPPING_FILE:為 JSON 對應檔命名。
根據對應檔中列出的網路標記,在網路中建立相應的安全標記。
新的安全標記可取代網路標記,並在遷移後保留原始網路設定。
兩者構成鍵/值組合,提供彈性且強大的 Google Cloud 資源管理方式。
替換下列內容:
vpc-tags。external-network。ssh、external 和 web。--purpose 欄位值必須設為 GCE_FIREWALL。每個安全標記都必須有一個目標 VPC 網路,且標記只能與該 VPC 網路中的網路介面相關聯。點選「Check my progress」,確認目標已達成。
為 VPC 防火牆規則使用的各個網路標記建立受 IAM 控管的安全標記後,請在 JSON 對應檔中建立兩者的關聯。
前一個指令的輸出內容會提供 TAG_VALUE 的數值。
根據標記 JSON 對應檔,將新建立的安全標記繫結至已附加現有網路標記的 VM:
compute firewall-rules migrate 指令,並加上 --bind-tags-to-instances 旗標。替換下列內容:
NETWORK_NAME:VPC 網路名稱。
TAG_MAPPING_FILE:JSON 對應檔案名稱。
--bind-tags-to-instances 旗標只會將安全標記繫結至執行中的 VM。此外,如果網路中的 VM 是使用執行個體範本建立,或屬於 Google Kubernetes Engine (GKE) 叢集,則須手動繫結安全標記。點選「Check my progress」,確認目標已達成。
gcloud beta compute firewall-rules migrate 指令。替換下列內容:
NETWORK_NAME:VPC 網路名稱,包含您要遷移的防火牆規則。請將這個值換成 external-network。
POLICY_NAME:遷移期間要建立的全域網路防火牆政策名稱。
--exclusion-patterns-file 旗標,但本實驗室不涵蓋這項內容。點選「Check my progress」,確認目標已達成。
在將新建立的全域政策與 VPC 網路建立關聯前,請先檢查政策,確保遷移程序已確實完成。
確認安全標記已附加至正確的 VM。使用 resource-manager tags bindings list 指令。
遷移工具會根據現有的 VPC 防火牆規則,建立全域網路防火牆政策。您必須手動將政策與所需的 VPC 網路建立關聯,才能對該網路中的 VM 啟用政策規則。請使用 compute network-firewall-policies associations create 指令建立關聯。
external-network 旁的方塊,然後點選「建立關聯」。建立關聯後,政策規則就會套用至該網路中的 VM。
點選「Check my progress」,確認目標已達成。
根據預設,Cloud Next Generation Firewall 會先評估 VPC 防火牆規則,接著才是全域網路防火牆政策。為確保系統優先套用全域網路防火牆政策,請使用 compute networks update 指令變更規則評估順序。
compute networks get-effective-firewalls 指令,確認系統是否優先評估全域網路防火牆政策。在上述指令的輸出內容中,如果 TYPE: network-firewall-policy 出現在 TYPE: network-firewall 之前,表示系統會先評估全域網路防火牆政策。
點選「Check my progress」,確認目標已達成。
您可以根據防火牆規則記錄,進一步稽核、驗證及分析規則的成效。舉例來說,您可以確認拒絕流量的防火牆規則是否按預期運作。如需確認特定防火牆規則影響的連線數,這項功能也能派上用場。
記錄功能可協助您判斷防火牆規則是否正常運作。遷移工具建立新的全域網路防火牆政策時,會保留現有 VPC 防火牆規則的記錄設定。請使用 compute network-firewall-policies rules update 指令啟用記錄功能,並指定優先順序,確保系統優先套用全域政策,而非舊版 VPC 防火牆規則。
替換下列內容:
POLICY_NAME:您要更新規則的全域網路防火牆政策名稱。
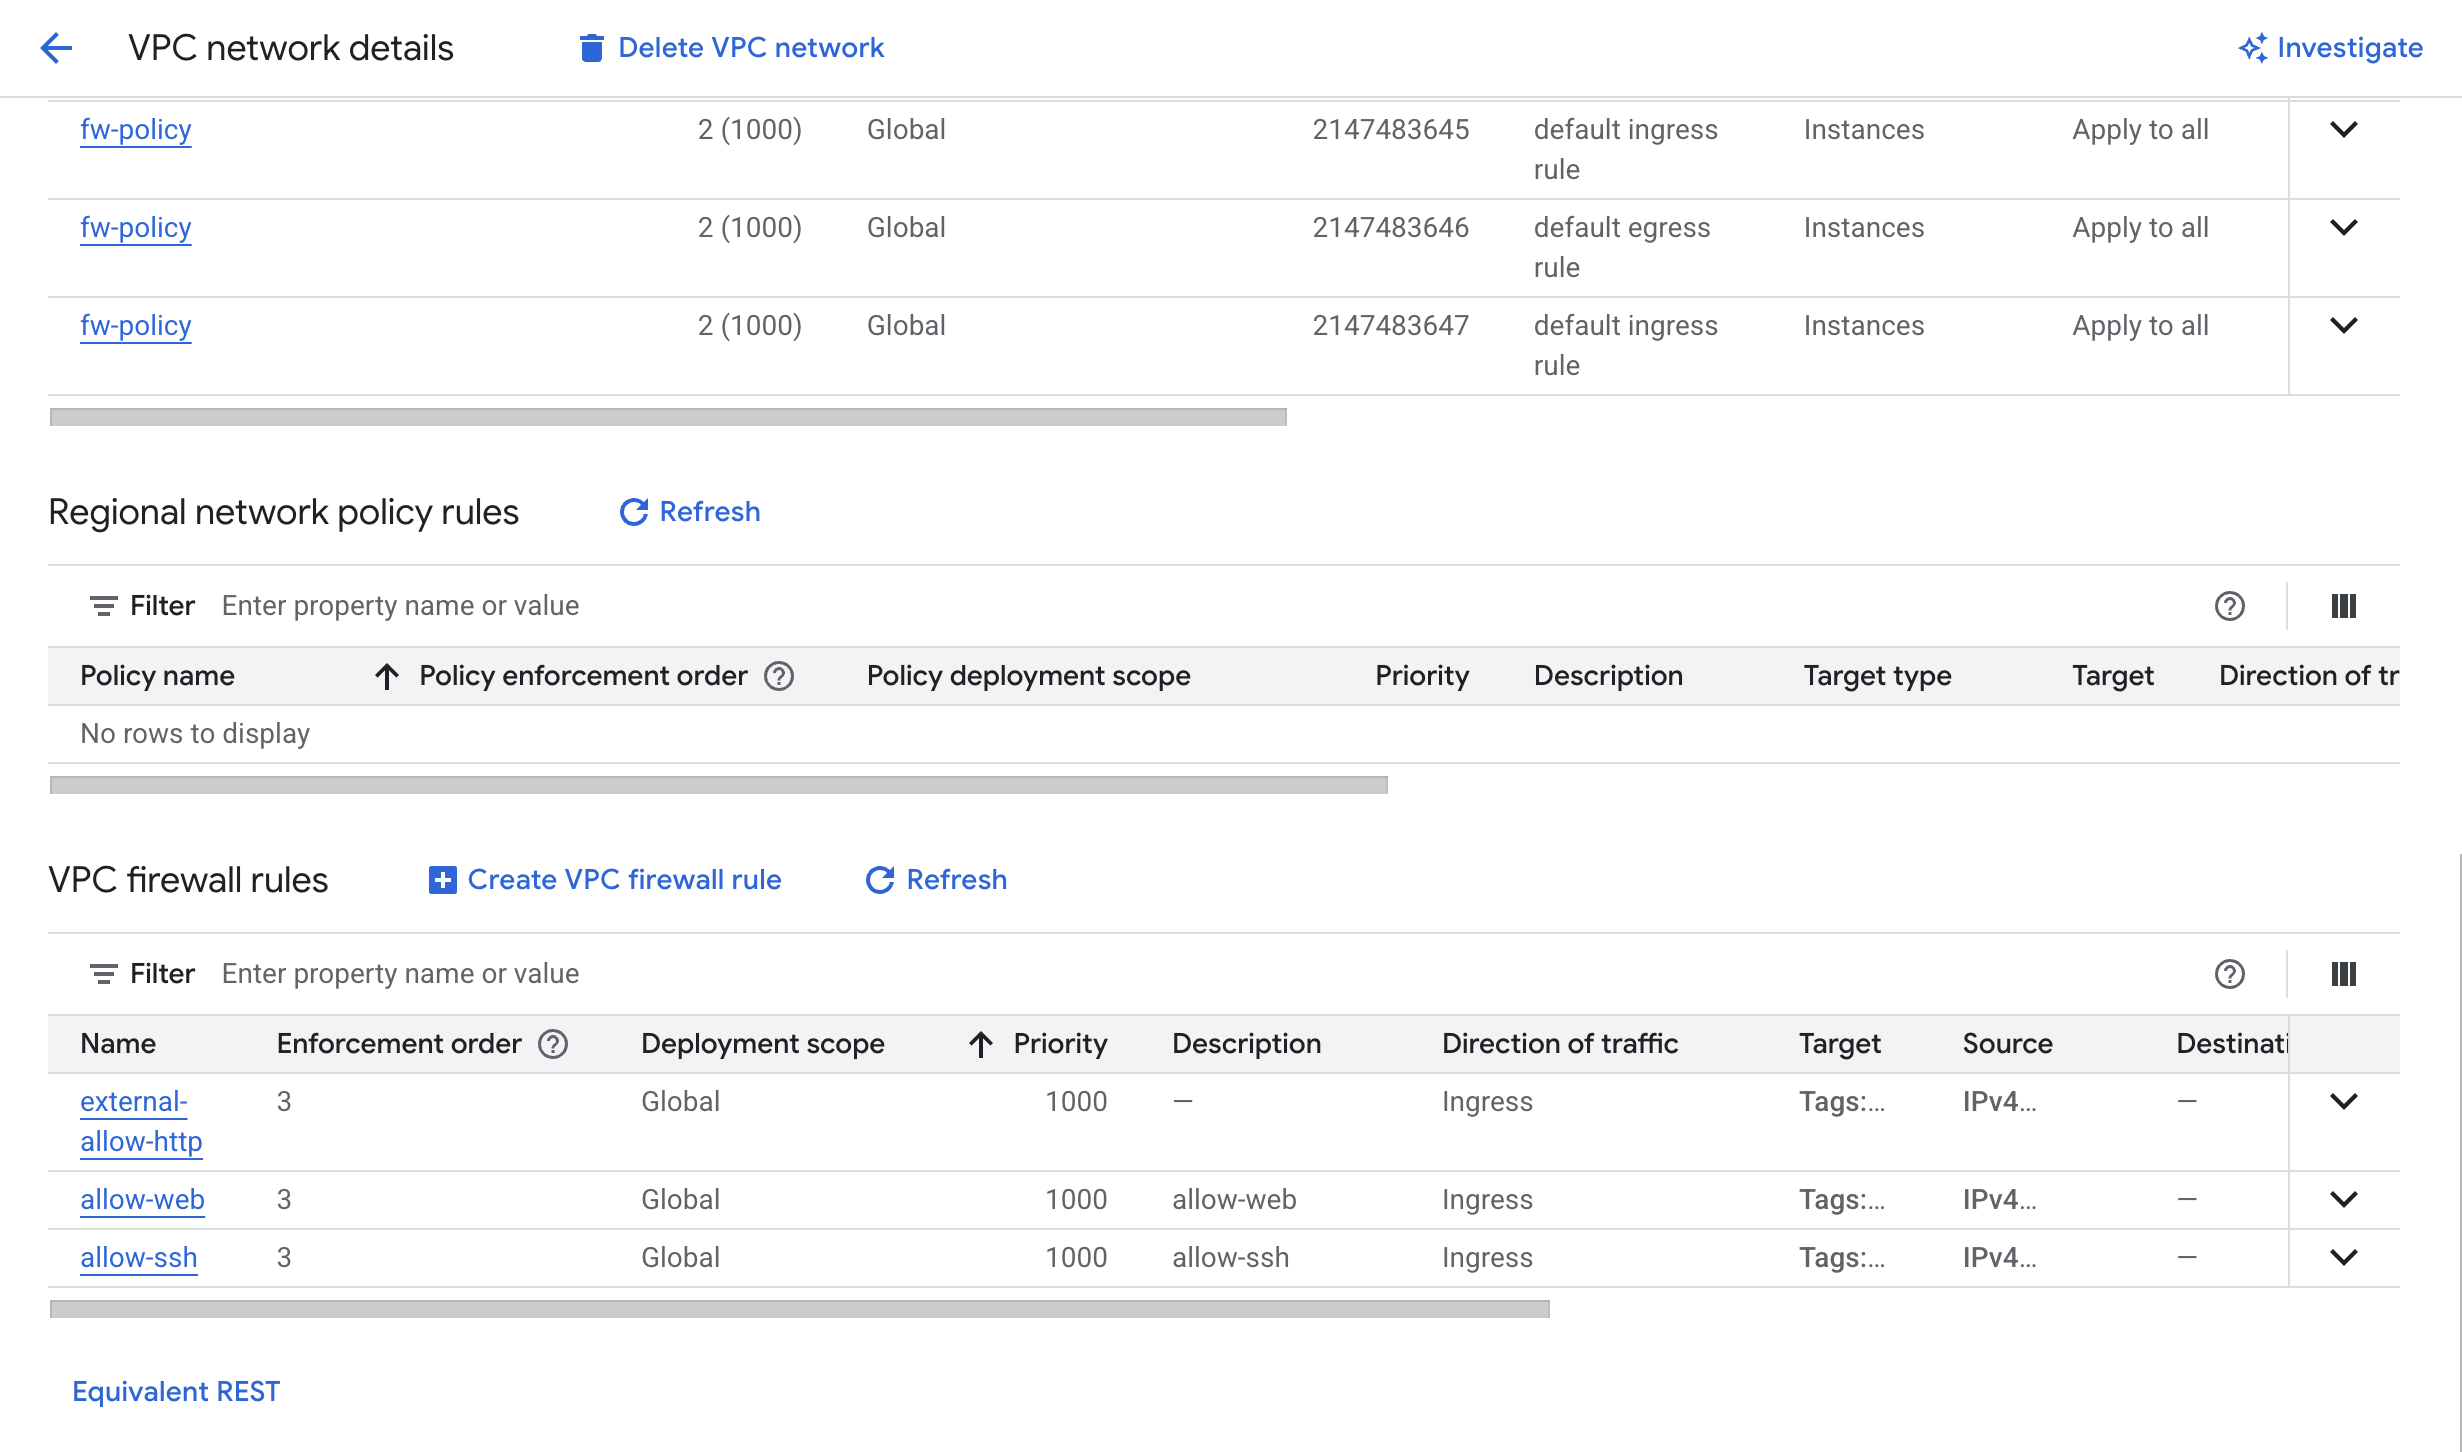
為了確認防火牆政策已附加至網路,請返回 Cloud 控制台的「虛擬私有雲網路」,依序點選「external-network」>「防火牆」。
點選「Check my progress」,確認目標已達成。
持續監控命中次數後,我們發現流量正逐漸轉向新規則,舊規則的數據最終則會歸零。此時,您應該能停用舊規則、驗證潛在的負面影響,然後刪除舊版 VPC 防火牆規則。
現在來測試網路層級的存取權!如果使用「已核准」的外部網路,就能順利存取,否則會遭到封鎖。
對具有全域防火牆規則的網路傳送一些流量。您需要取得 VPC 網路中 VM 的外部 IP 位址。
external-server 的外部 IP。接著前往 Logs Explorer 查看結果。
檢查記錄
前往控制台的「Logs Explorer」頁面。
選擇性:檢查連線
在這項測試中,您將使用 Network Intelligence Center。
external-server 的外部 IP。internal-server-1 的外部 IP。您會發現測試失敗,因為沒有防火牆規則政策允許 TCP 流量傳送至 internal-server-1。
現在換個方向重複測試。將 internal-server-1 IP 新增為來源 IP,並將 external-server-1 新增為目的地。
建議先「停用」VPC 防火牆規則,再完全刪除。如果遷移工具建立的全域網路防火牆政策未達預期效果,您可以回復至原先規則。在本實驗室中,由於 VPC 防火牆規則已遷移至全域防火牆政策,請直接移除這些規則。
請務必使用個別防火牆規則名稱。
compute firewall-rules update 指令,停用 VPC 防火牆規則。請將 RULE_NAME 換成要停用的 VPC 防火牆規則名稱。
compute firewall-rules delete 指令,刪除 VPC 防火牆規則。選擇性:在控制台刪除防火牆規則。
external-network」和「防火牆」分頁標籤。點選「Check my progress」,確認目標已達成。
您已學會如何將附有標記的 VPC 防火牆規則遷移至全域防火牆政策、將該政策套用至 2 個網路、確認政策運作正常,以及停用舊版防火牆規則,為後續的刪除工作做好準備。
協助您瞭解如何充分運用 Google Cloud 的技術。我們的課程會介紹專業技能和最佳做法,讓您可以快速掌握要領並持續進修。我們提供從基本到進階等級的訓練課程,並有隨選、線上和虛擬課程等選項,方便您抽空參加。認證可協助您驗證及證明自己在 Google Cloud 技術方面的技能和專業知識。
使用手冊上次更新日期:2026 年 6 月 23 日
實驗室上次測試日期:2026 年 6 月 23 日
Copyright 2026 Google LLC 保留所有權利。Google 和 Google 標誌是 Google LLC 的商標,其他公司和產品名稱則有可能是其關聯公司的商標。



This content is not currently available
We can notify you via email when it becomes available

Great!
We can contact you via email if it becomes available


One lab at a time
Confirm to end all existing labs and start this one