
始める前に
- ラボでは、Google Cloud プロジェクトとリソースを一定の時間利用します
- ラボには時間制限があり、一時停止機能はありません。ラボを終了した場合は、最初からやり直す必要があります。
- 画面左上の [ラボを開始] をクリックして開始します

Apply the changes in Terraform
/ 100
Apply the changes in Terraform
/ 100


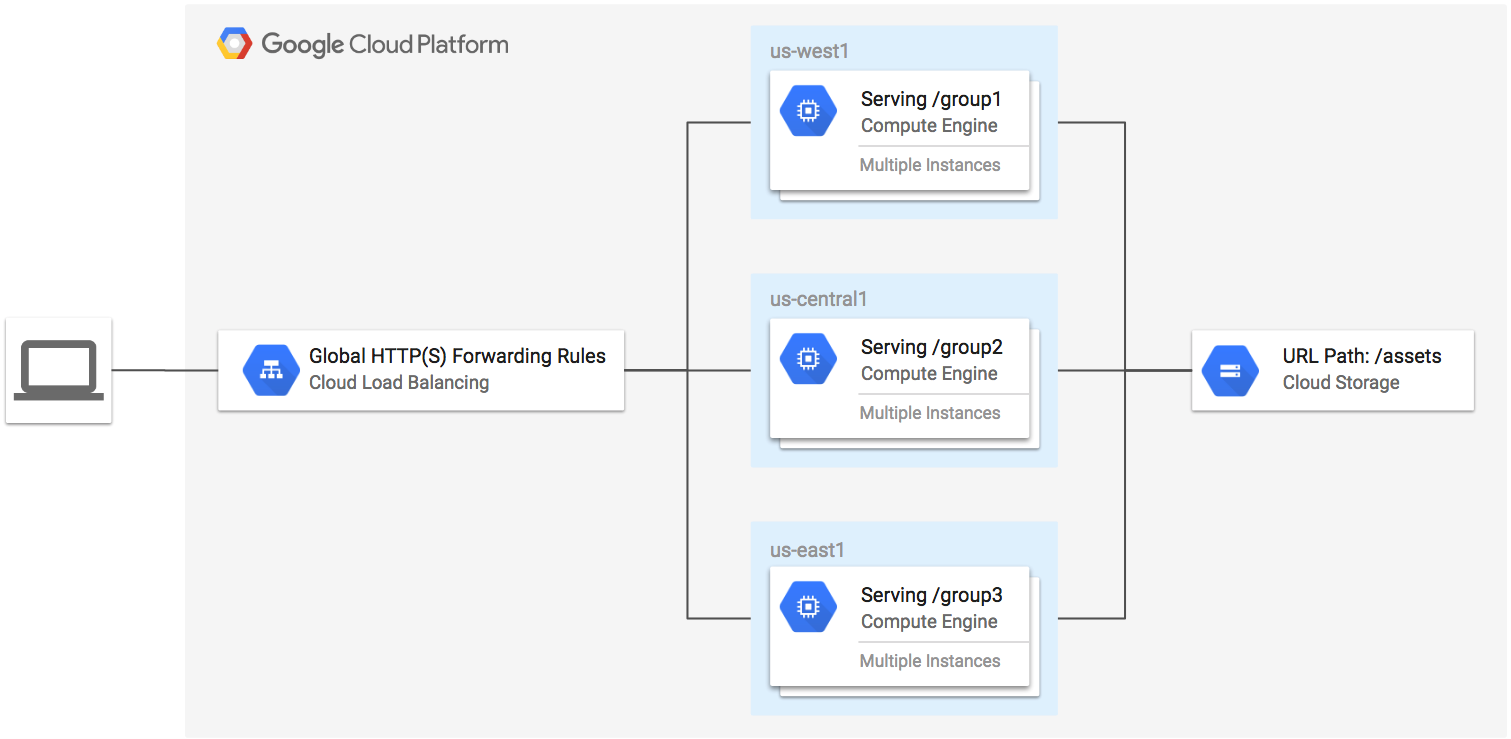
このラボでは、HTTPS ロードバランサを作成してトラフィックをカスタム URL マップに転送します。この URL マップは、Cloud Storage バケットから提供される静的アセットがある最も近いリージョンにトラフィックを送信します。TLS の鍵と証明書は、TLS プロバイダを使用して Terraform によって生成されます。
このラボで作成するアーキテクチャの図を以下に示します。
このラボでは、次のタスクの実行方法について学びます。
こちらの説明をお読みください。ラボには時間制限があり、一時停止することはできません。タイマーは、Google Cloud のリソースを利用できる時間を示しており、[ラボを開始] をクリックするとスタートします。
このハンズオンラボでは、シミュレーションやデモ環境ではなく実際のクラウド環境を使って、ラボのアクティビティを行います。そのため、ラボの受講中に Google Cloud にログインおよびアクセスするための、新しい一時的な認証情報が提供されます。
このラボを完了するためには、下記が必要です。
[ラボを開始] ボタンをクリックします。ラボの料金をお支払いいただく必要がある場合は、表示されるダイアログでお支払い方法を選択してください。 右側の [ラボの設定とアクセス] パネルには、以下が表示されます。
ラボのタイマーはページの上部に表示され、残り時間が示されます。
[Google Cloud コンソールを開く] をクリックします(Chrome ブラウザを使用している場合は、右クリックして [シークレット ウィンドウで開く] を選択します)。
ラボでリソースがスピンアップし、別のタブで [ログイン] ページが表示されます。
ヒント: タブをそれぞれ別のウィンドウで開き、並べて表示しておきましょう。
必要に応じて、下のユーザー名をコピーして、[ログイン] ダイアログに貼り付けます。
[ラボの設定とアクセス] パネルでもユーザー名を確認できます。
[次へ] をクリックします。
以下のパスワードをコピーして、[ようこそ] ダイアログに貼り付けます。
[ラボの設定とアクセス] パネルでもパスワードを確認できます。
[次へ] をクリックします。
その後のページはクリックして先に進みます。
しばらくすると、このタブで Google Cloud コンソールが開きます。

Cloud Shell は、開発ツールと一緒に読み込まれる仮想マシンです。5 GB の永続ホーム ディレクトリが用意されており、Google Cloud で稼働します。Cloud Shell を使用すると、コマンドラインで Google Cloud リソースにアクセスできます。
Google Cloud コンソールの上部にある「Cloud Shell をアクティブにする」アイコン 
ウィンドウで次の操作を行います。
接続した時点で認証が完了しており、プロジェクトに各自の Project_ID、
gcloud は Google Cloud のコマンドライン ツールです。このツールは、Cloud Shell にプリインストールされており、タブ補完がサポートされています。
出力:
出力:
gcloud ドキュメントの全文については、gcloud CLI の概要ガイドをご覧ください。
Terraform は Cloud Shell にプリインストールされていません。Terraform CLI をインストールし、Cloud Shell セッションをまたいで永続化するように構成する必要があります。
出力には、インストールされているバージョン(v1.5.7 以降)が表示されます。
terraform-google-lb-http リポジトリのクローンを作成します。multi-backend-multi-mig-bucket-https-lb ディレクトリに移動します。examples/multi-backend-multi-mig-bucket-https-lb/main.tf ファイルを開きます。
133 行目で、gce-lb-https モジュール内に以下の行を追加します。
examples/multi-backend-multi-mig-bucket-https-lb/variables.tf ファイルで、リージョン定義を次のように更新します。
terraform init コマンドを使用して、Terraform 構成ファイルを含む作業ディレクトリを初期化します。このコマンドは、いくつかの初期化ステップを実行して、作業ディレクトリを使用できるように準備します。このコマンドは、いつでも何度でも安全に実行できます。実行すると、作業ディレクトリに構成の変更が反映されます。
出力例:
terraform plan コマンドを使用して実行プランを作成します。このコマンドを実行すると、明示的に無効にしない限り更新が行われ、構成ファイルに指定されている目的の状態を実現するために必要なアクションが特定されます。
一連の変更に対する実行プランが予想どおりになっているかどうかを、実際のリソースや状態に変更を加えることなく確認するのに便利です。たとえば、変更をバージョン管理に commit する前に terraform plan を実行すると、予想どおりに機能するかどうかを事前に確認できます。
出力例:
オプションの -out 引数を使用すると、生成されたプランをファイルに保存できます。保存したファイルは、後で terraform apply を使用して実行できます。
出力例:
保存した Terraform プラン(tfplan)をメモしておきます。
terraform apply コマンドを使用して、構成を目的の状態にするために必要な変更を適用します。terraform plan を実行した場合は、実行プランによって生成された一連の定義済みアクションを適用できます。
出力例(実際のものとは異なります):
Terraform によって作成されたリソースを確認します。
Cloud コンソールのナビゲーション メニュー(
[ネットワーキング] で、[ネットワーク サービス] > [ロード バランシング] をクリックします。
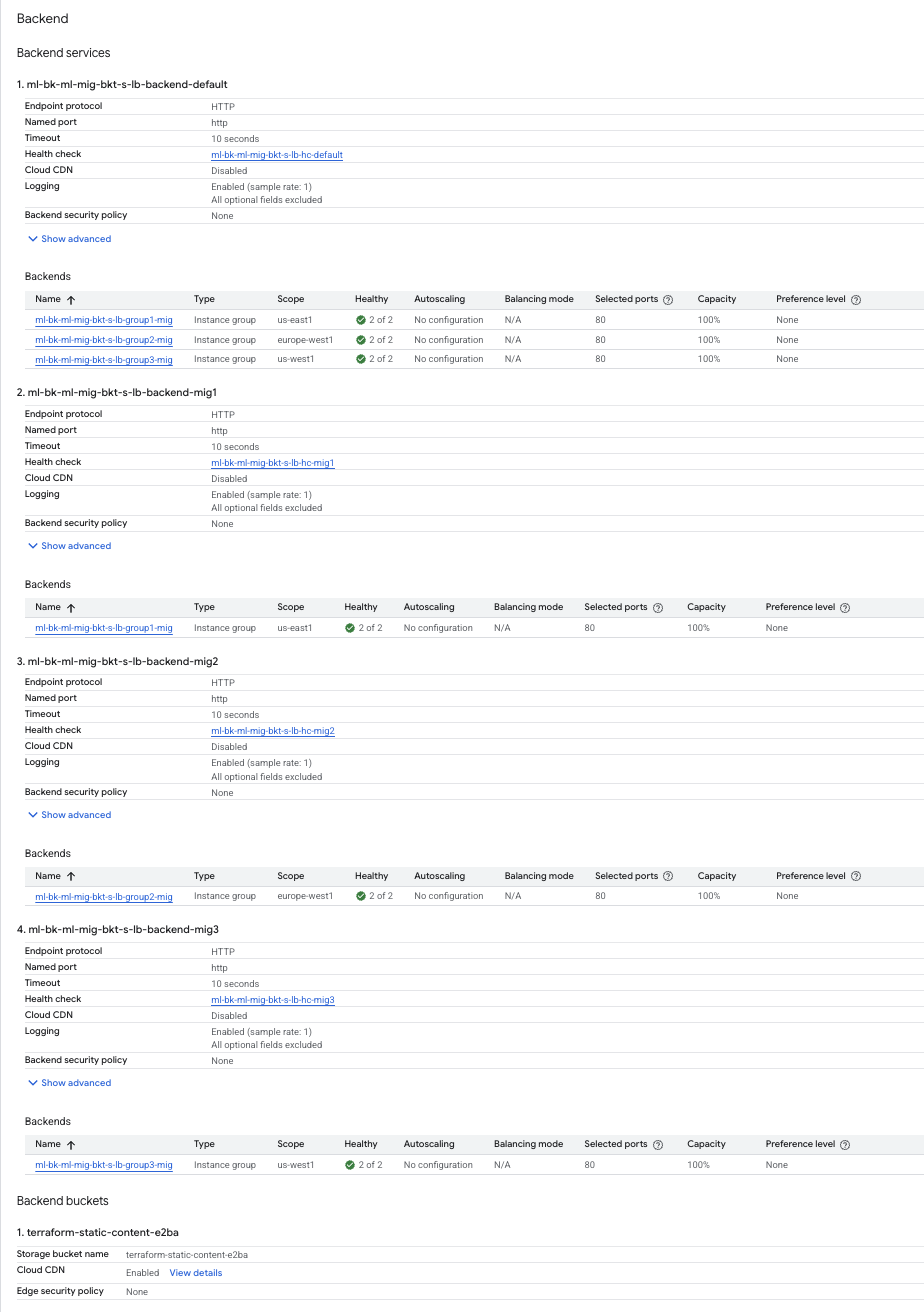
[バックエンド] 列に緑色のチェックマークが表示されるまで待ちます。
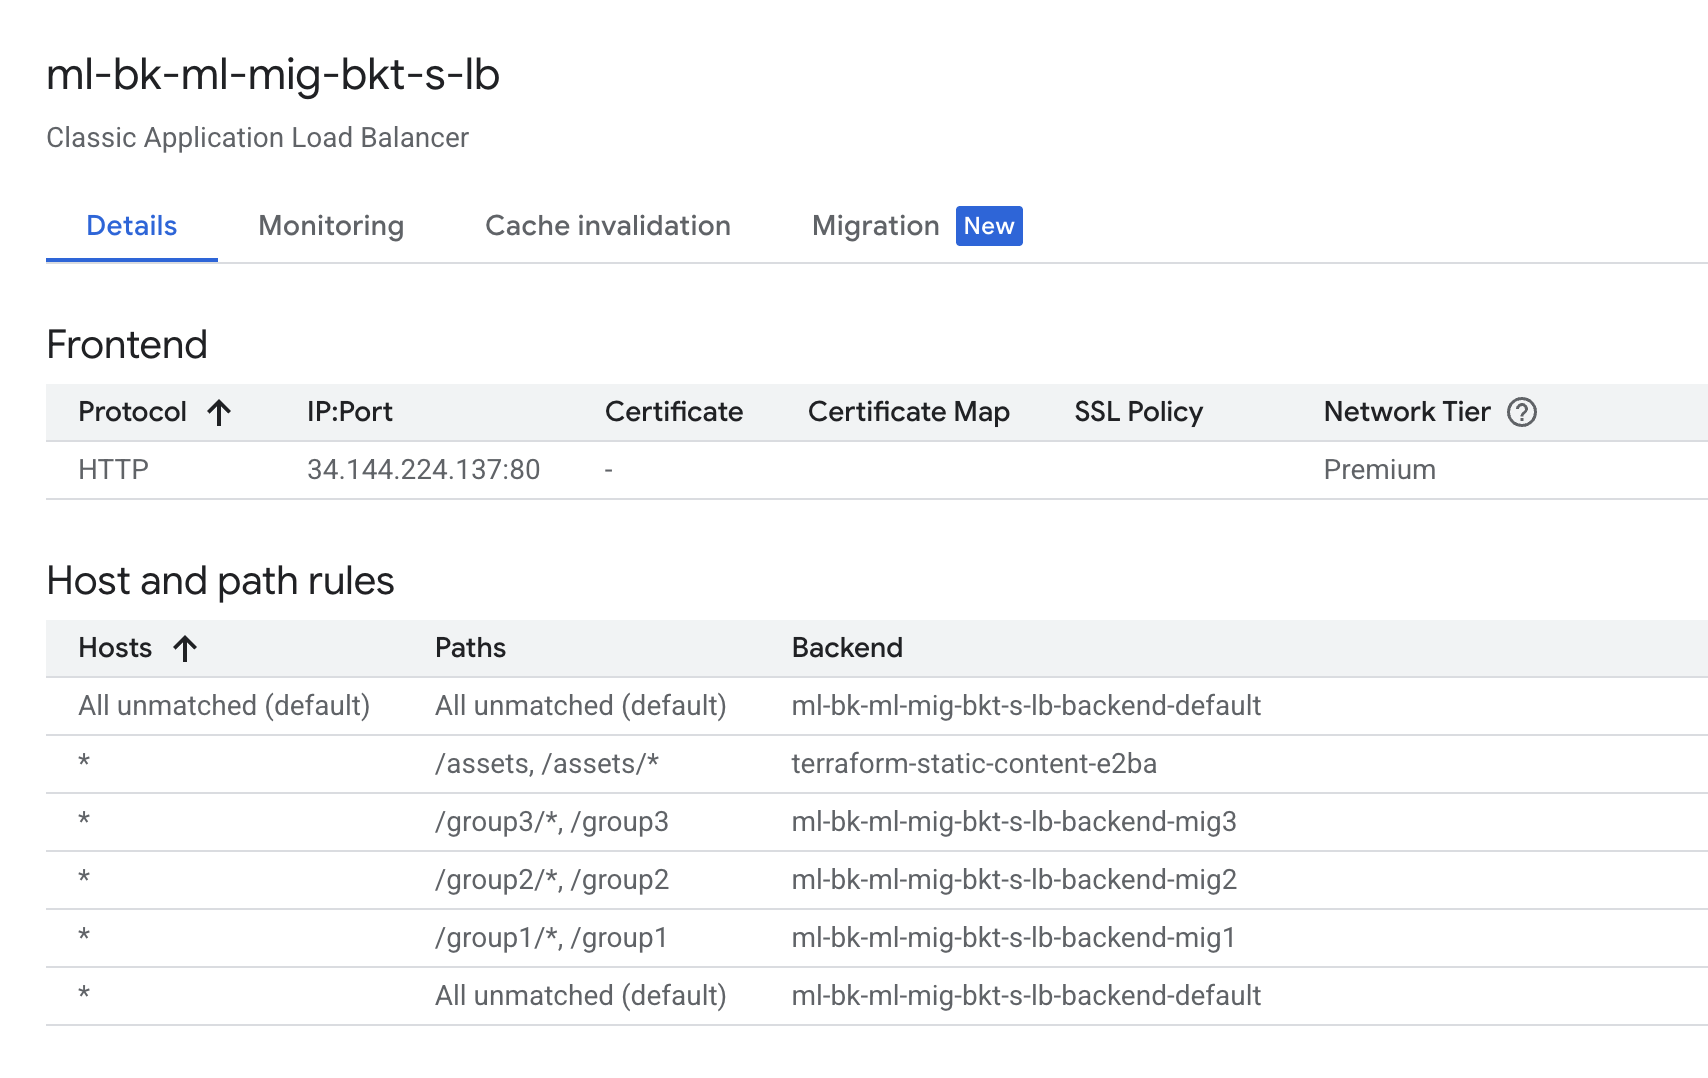
ml-bk-ml-mig-bkt-s-lb ロードバランサをクリックして詳細を確認します。
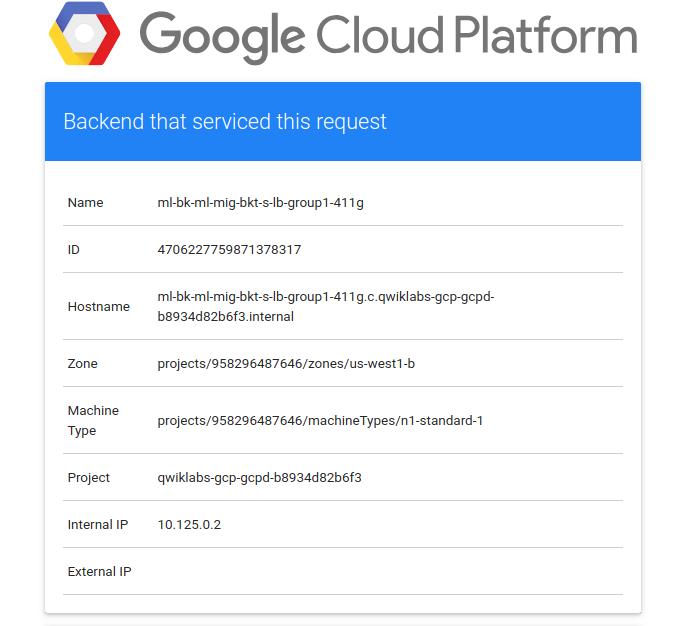
EXTERNAL_IP のリンクをクリックして、新しいブラウザタブでロードバランサの URL を開きます。読み込みが完了するまでに数分かかります。Google Cloud のロゴと、現在の地理的リージョンに最も近いグループのインスタンスの詳細が表示されます。
[進行状況を確認] をクリックして、目標に沿って進んでいることを確認します。
group1、group2、group3 をそれぞれ追加します。最終的な URL は https://EXTERNAL_IP/group1 のようになります(EXTERNAL_IP は作成したロードバランサの IP に置き換えてください)。
group1 の場合: Google Cloud のロゴと、https://EXTERNAL_IP/group2
group2 の場合: Google Cloud のロゴと、https://EXTERNAL_IP/group3
group3 の場合: Google Cloud のロゴと、Google Cloud トレーニングと認定資格を通して、Google Cloud 技術を最大限に活用できるようになります。必要な技術スキルとベスト プラクティスについて取り扱うクラスでは、学習を継続的に進めることができます。トレーニングは基礎レベルから上級レベルまであり、オンデマンド、ライブ、バーチャル参加など、多忙なスケジュールにも対応できるオプションが用意されています。認定資格を取得することで、Google Cloud テクノロジーに関するスキルと知識を証明できます。
マニュアルの最終更新日: 2026 年 2 月 10 日
ラボの最終テスト日: 2026 年 2 月 10 日
Copyright 2026 Google LLC. All rights reserved. Google および Google のロゴは Google LLC の商標です。その他すべての企業名および商品名はそれぞれ各社の商標または登録商標です。



このコンテンツは現在ご利用いただけません
We can notify you via email when it becomes available

ありがとうございます。
We can contact you via email if it becomes available


1 回に 1 つのラボ
既存のラボをすべて終了して、このラボを開始することを確認してください