
准备工作
- 实验会创建一个 Google Cloud 项目和一些资源,供您使用限定的一段时间
- 实验有时间限制,并且没有暂停功能。如果您中途结束实验,则必须重新开始。
- 在屏幕左上角,点击开始实验即可开始

Create a continuous export pipeline to Pub/Sub
/ 20
Export findings to a BigQuery dataset
/ 50
Export findings to a Cloud Storage bucket and create a BigQuery table
/ 30
Create a continuous export pipeline to Pub/Sub
/ 20
Export findings to a BigQuery dataset
/ 50
Export findings to a Cloud Storage bucket and create a BigQuery table
/ 30


Security Command Center (SCC) 是一个安全监控平台,可帮助用户实现以下目的:
在本实验中,您将探索 Security Command Center 的资产分析和导出功能,从而了解这一服务。
在本实验中,您将学习如何执行以下任务:
建议您在开始本实验之前熟悉以下内容:
请阅读以下说明。实验是计时的,并且您无法暂停实验。计时器在您点击开始实验后即开始计时,显示 Google Cloud 资源可供您使用多长时间。
此实操实验可让您在真实的云环境中开展实验活动,免受模拟或演示环境的局限。为此,我们会向您提供新的临时凭据,您可以在该实验的规定时间内通过此凭据登录和访问 Google Cloud。
为完成此实验,您需要:
点击开始实验按钮。如果该实验需要付费,系统会打开一个对话框供您选择支付方式。右侧是实验设置和访问权限面板,其中包含以下内容:
请注意,实验计时器位于页面顶部附近,将显示剩余时间。
点击打开 Google Cloud 控制台(如果您使用的是 Chrome 浏览器,请右键点击并选择在无痕式窗口中打开链接)。
该实验会启动资源并打开另一个标签页,显示“登录”页面。
提示:可以将这些标签页分别放在不同的窗口中,并排显示。
如有必要,请复制下方的用户名,然后将其粘贴到登录对话框中。
您也可以在实验设置和访问权限面板中找到“用户名”。
点击下一步。
复制下面的密码,然后将其粘贴到欢迎对话框中。
您也可以在实验设置和访问权限面板中找到“密码”。
点击下一步。
依次点击进入后续页面:
片刻之后,系统会在此标签页中打开 Google Cloud 控制台。

Cloud Shell 是一种装有开发者工具的虚拟机。它提供了一个永久性的 5GB 主目录,并且在 Google Cloud 上运行。Cloud Shell 提供可用于访问您的 Google Cloud 资源的命令行工具。
点击 Google Cloud 控制台顶部的激活 Cloud Shell 
在弹出的窗口中执行以下操作:
如果您连接成功,即表示您已通过身份验证,且项目 ID 会被设为您的 Project_ID
gcloud 是 Google Cloud 的命令行工具。它已预先安装在 Cloud Shell 上,且支持 Tab 自动补全功能。
输出:
输出:
gcloud 的完整文档,请参阅 gcloud CLI 概览指南。
Cymbal Bank 是一家美国零售银行,拥有 2,000 多个分支机构,遍布美国的 50 个州。该银行依托稳健的支付平台,提供全方位的借记和信贷服务。Cymbal Bank 是一家正致力于数字化转型的传统金融服务机构。
Cymbal Bank 成立于 1920 年,原名为 Troxler。1975 年,Cymbal Group 收购了该公司,此前该公司曾对 Cymbal Group 的专利 ATM 机投入了巨资。随着该银行成长为全美行业翘楚,他们将战略重心转向了客户体验的现代化升级,不仅致力于优化线下分支机构的亲临体验,还通过 2014 年发布的一款应用全面发力数字化体验。Cymbal Bank 在全美拥有 42,000 名员工,2019 年报告营业收入 240 亿美元。
Cymbal Bank 有意集成一个集中式安全监控平台,帮助监控其企业银行应用中的 Google Cloud 资源面临的威胁并修复漏洞。作为一名 Cloud Security Engineer,您的任务是了解 Security Command Center 的导出和分析功能,以便向首席技术官 (CTO) 汇报该服务所带来的效益。
Security Command Center 可以使用多种方法将安全方面的发现结果导出到外部资源,包括:
在此任务中,您将了解如何进行配置,以便将发现结果持续导出到 Pub/Sub。
持续导出到 Pub/Sub 通常用于将发现结果转发到外部安全管理系统,例如 Splunk 或 QRadar。
在本实验中,您会将发现结果导出到一个 Pub/Sub 主题,然后通过 Pub/Sub 订阅来提取消息,从而模拟一种应用的行为。
在配置持续导出之前,请确保已在项目级启用 Security Health Analytics (SHA),以便 Security Command Center 能够主动扫描并发出针对项目中新创建资源的发现结果。
打开一个 Cloud Shell 会话 (
运行以下命令,为您的项目启用 Security Health Analytics:
您需要先创建一个 Pub/Sub 主题和订阅,然后才能开始配置 SCC 导出。
Pub/Sub,然后按 Enter 键。接下来,点击最上面的搜索结果 Pub/Sub。export-findings-pubsub-topic。这会自动启动 Pub/Sub 主题及关联订阅的创建过程。
点击左侧菜单中的订阅。
点击 export-findings-pubsub-topic-sub。如果订阅未列出,请刷新浏览器页面。
这会提供一个信息中心,其中包含与此订阅中发布的消息相关的统计信息和指标。
在 Cloud 控制台的导航菜单 (
点击持续导出标签页。
点击创建 Pub/Sub 导出按钮。
对于持续导出名称,请输入 export-findings-pubsub。
对于持续导出说明,请输入 Continuous exports of Findings to Pub/Sub and BigQuery。
对于项目名称,请选择
在选择 Cloud Pub/Sub 主题字段中,选择 projects/
将发现结果查询设置如下:
此查询可确保所有状态为 ACTIVE(活跃)且 NOT MUTED(未忽略)的新发现结果都会转发到新创建的 Pub/Sub 主题。
点击保存。
在持续导出标签页中,点击 export-findings-pubsub 导出作业行,然后复制服务账号值。
您现在已创建从 Security Command Center 到 Pub/Sub 的持续导出。
在本部分中,您将创建新的发现结果,并查看如何将其导出到 Pub/Sub。
打开新的 Cloud Shell 会话 (
运行以下命令,向 SCC 服务账号授予 Pub/Sub Publisher 角色:
输出:
ERROR: (gcloud.compute.instances.create) You do not currently have an active account selected,请重新运行该命令。此命令将创建一个新的虚拟机实例,并为该实例附加公共 IP 地址和默认服务账号。
执行此活动会立即生成三条新的漏洞发现结果:
在 Google Cloud 控制台标题栏的搜索字段中,输入 Pub/Sub,然后按 Enter 键。接下来,点击最上面的搜索结果 Pub/Sub。然后点击左侧菜单中的订阅。
选择 export-findings-pubsub-topic-sub 订阅。
点击消息标签页。
选中启用确认消息复选框。
点击拉取按钮。
您应该会通过此订阅收到一系列消息。这些消息与“公共 IP 地址”“使用了默认服务账号”以及“Compute Engine 安全启动已停用”漏洞有关。
通过从 Pub/Sub 订阅中拉取消息,您模拟了一种应用的行为,该应用可以将这些消息转发到其他安全监控系统,例如 Splunk。
点击检查我的进度以验证是否完成了以下目标:
SCC 发现结果也可以导出到 BigQuery 数据集。这可能有助于构建分析信息中心,您可以用它来查看自己组织中最常出现哪一类发现结果。
截至目前,只能使用命令(即不能在控制台中)配置持续导出。
)。确保您收到与以下内容相似的输出消息。
输出:
当新的发现结果导出到 BigQuery 后,SCC 就会创建一个新表。您现在可以触发生成新的 SCC 发现结果。
当 SCC 中创建新的发现结果后,它们就会导出到 BigQuery。为了存储这些发现结果,导出流水线会创建一个名为 findings 的新表。
随后,您应该会看到与以下内容相似的输出结果。
输出:
点击检查我的进度以验证是否完成了以下目标:
Security Command Center 通常在现有且成熟的 Google Cloud 基础设施中启用。一旦启用 SCC,它就会开始扫描现有漏洞,最终可能会报告在现有基础设施中发现的数千个结果。
SCC 界面可能无法很好地对这些发现结果进行排序和过滤,因此,将这些发现结果导出到 BigQuery 数据库进行分析就成为了一种常见做法。
虽然持续导出功能会将新创建的发现结果直接流式传输到 BigQuery(如任务 2 中所配置),但不支持从控制台直接将现有历史发现结果一次性导出到 BigQuery。不过,您可以将现有发现结果以 JSONL 数据的形式导出到 Cloud Storage 存储桶,然后将这些数据加载到 BigQuery 中。
如需将现有发现结果导出到 BigQuery 界面,需要先将其导出到 Cloud Storage 存储桶。 在本部分中,您将创建存储桶。
在本部分中,您将导出发现结果,以便在 BigQuery 数据库中使用。
在 Cloud 控制台的导航菜单 (
点击导出按钮。
从下拉列表中选择 Cloud Storage。
对于项目名称,请选择项目 ID
然后点击浏览按钮,选择导出路径。
点击 scc-export-bucket-
将文件名设置为 findings.jsonl,然后点击选择。
在“格式”下拉列表中,选择 JSONL。
将“时间范围”更改为所有时间,并将发现结果查询设置为:
在本部分中,您将使用导出的发现结果数据,在 BigQuery 中创建一个表。
在 Cloud 控制台的导航菜单 (
在探索器窗格中,点击 + 添加数据。
在添加数据窗口中,选择 Google Cloud Storage,然后点击加载到 BigQuery(或者在探索器窗格中,展开您的项目
在创建表窗格中,指定以下参数:
| 设置 | 值 |
|---|---|
| 基于以下数据源创建表 | Google Cloud Storage |
| 从 GCS 存储桶中选择文件,或使用 URI 模式 | scc-export-bucket- |
| 文件格式 | JSONL(以换行符分隔的 JSON) |
| 项目 | |
| 数据集 | continuous_export_dataset |
| 表 | old_findings |
| 表类型 | 原生表 |
| 架构 | 开启以文本形式修改切换开关 |
点击创建表按钮。
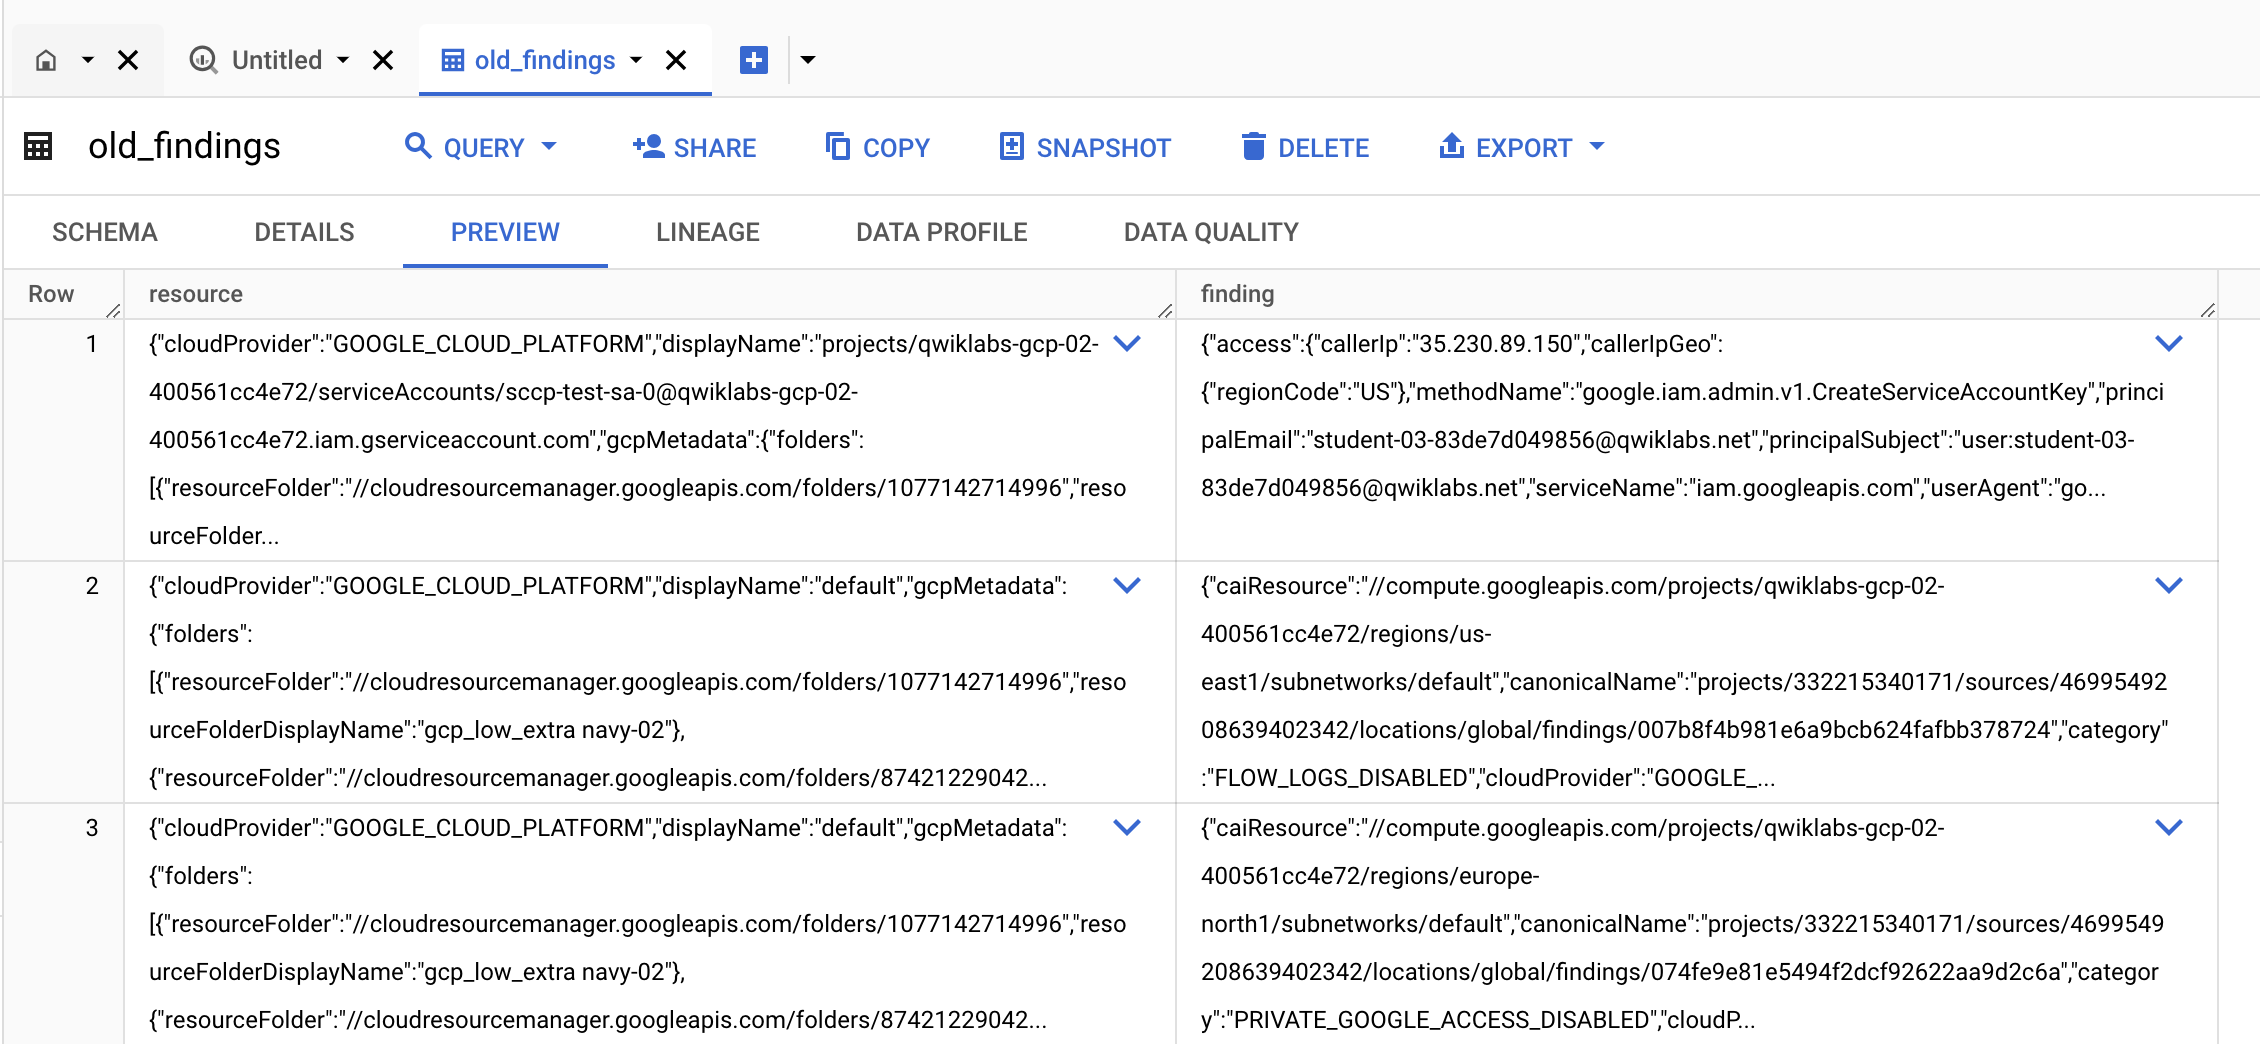
新表创建完成后,点击通知中显示为 转到表 的链接(或者在 探索器 窗格中,前往 continuous_export_dataset > old_findings)。
点击预览标签页,确认您可以查看现有发现结果。
点击检查我的进度以验证是否完成了以下目标:
在本实验中,您了解了 Security Command Center,分析了资产,并将发现结果导出到了 BigQuery。
…可帮助您充分利用 Google Cloud 技术。我们的课程会讲解各项技能与最佳实践,可帮助您迅速上手使用并继续学习更深入的知识。我们提供从基础到高级的全方位培训,并有点播、直播和虚拟三种方式选择,让您可以按照自己的日程安排学习时间。各项认证可以帮助您核实并证明您在 Google Cloud 技术方面的技能与专业知识。
上次更新手册的时间:2026 年 10 月 2 日
上次测试实验的时间:2026 年 10 月 2 日
版权所有 2026 Google LLC 保留所有权利。Google 和 Google 徽标是 Google LLC 的商标。其他所有公司名和产品名可能是其各自相关公司的商标。



此内容目前不可用
一旦可用,我们会通过邮件告知您

太好了!
一旦可用,我们会通过邮件联系您


一次一个实验
确认结束所有现有实验并开始此实验