
Create VPC network

检查我的进度

/ 10

Create VPC subnet

检查我的进度

/ 10

Create VPC firewall rules

检查我的进度

/ 20

Create Firewall rule 5 (environment access)

检查我的进度

/ 10

Create Firewall rule 6 (system access)

检查我的进度

/ 10

Create Static IP address

检查我的进度

/ 20

Create Cloud NAT service

检查我的进度

/ 20

此实验可能会提供 AI 工具来支持您学习。
此内容尚未针对移动设备进行优化。
为获得最佳体验,请在桌面设备上访问通过电子邮件发送的链接。

GSP1068

Google Cloud 自学实验

概览

在本实验中,您将了解部署各种 Google Cloud 服务和资源所涉及的关键网络相关活动,这些服务和资源是在 Google Cloud 上构建大多数 SAP 着陆区所需的。

本实验的任务基于规划和部署网络所需的活动,此网络用于托管所提供的模拟 SAP 资产。

注意: 构建 SAP 着陆区需要部署许多 Google Cloud 资源。本实验的目标不是将定义客户特定“SAP 着陆区”所需的设计过程/工作量简化为一组规定性步骤,从而执行这些步骤来端到端地部署企业就绪型“SAP 着陆区”。如需了解详情,请参阅“实验预读”材料。

目标

在本实验中,您将学习如何完成以下操作:

  • 创建“VPC 网络”
  • 创建 VPC“子网”
  • 创建 VPC 网络“防火墙规则”,允许全网范围的用户访问
  • 创建 VPC 网络“防火墙规则”,允许 SAP 系统之间进行跨环境访问(例如:所有开发系统之间)
  • 创建 VPC 网络“防火墙规则”,允许单个 SAP 系统的组件之间进行跨系统访问(例如:单个 SAP 系统的数据库和应用组件之间)
  • 预留静态“IP 地址”
  • 创建“Cloud NAT 服务”

设置和要求

点击“开始实验”按钮前的注意事项

请阅读以下说明。实验是计时的,并且您无法暂停实验。计时器在您点击开始实验后即开始计时,显示 Google Cloud 资源可供您使用多长时间。

此实操实验可让您在真实的云环境中开展实验活动,免受模拟或演示环境的局限。为此,我们会向您提供新的临时凭据,您可以在该实验的规定时间内通过此凭据登录和访问 Google Cloud。

为完成此实验,您需要:

  • 能够使用标准的互联网浏览器(建议使用 Chrome 浏览器)。
注意:请使用无痕模式(推荐)或无痕浏览器窗口运行此实验。这可以避免您的个人账号与学生账号之间发生冲突,这种冲突可能导致您的个人账号产生额外费用。
  • 完成实验的时间 - 请注意,实验开始后无法暂停。
注意:请仅使用学生账号完成本实验。如果您使用其他 Google Cloud 账号,则可能会向该账号收取费用。

如何开始实验并登录 Google Cloud 控制台

  1. 点击开始实验按钮。如果该实验需要付费,系统会打开一个对话框供您选择支付方式。右侧是实验设置和访问权限面板,其中包含以下内容:

    • 打开 Google Cloud 控制台按钮
    • 您在本实验中必须使用的临时凭证(用户名和密码)
    • 帮助您逐步完成该实验所需的其他信息(如果需要)

    请注意,实验计时器位于页面顶部附近,将显示剩余时间。

  2. 点击打开 Google Cloud 控制台(如果您使用的是 Chrome 浏览器,请右键点击并选择在无痕式窗口中打开链接)。

    该实验会启动资源并打开另一个标签页,显示“登录”页面。

    提示:可以将这些标签页分别放在不同的窗口中,并排显示。

    注意:如果您看见选择账号对话框,请点击使用其他账号。
  3. 如有必要,请复制下方的用户名,然后将其粘贴到登录对话框中。

    {{{user_0.username | "<用户名>"}}}

    您也可以在实验设置和访问权限面板中找到“用户名”。

  4. 点击下一步。

  5. 复制下面的密码,然后将其粘贴到欢迎对话框中。

    {{{user_0.password | "<密码>"}}}

    您也可以在实验设置和访问权限面板中找到“密码”。

  6. 点击下一步。

    重要提示:您必须使用实验提供的凭证。请勿使用您的 Google Cloud 账号凭证。 注意:在本实验中使用您自己的 Google Cloud 账号可能会产生额外费用。
  7. 依次点击进入后续页面:

    • 接受条款及条件。
    • 由于这是临时账号,请勿添加账号恢复选项或双重身份验证。
    • 请勿注册免费试用。

片刻之后,系统会在此标签页中打开 Google Cloud 控制台。

注意:如需访问 Google Cloud 产品和服务,请点击导航菜单,或在搜索字段中输入服务或产品的名称。 “导航菜单”图标和“搜索”字段

激活 Cloud Shell

Cloud Shell 是一种装有开发者工具的虚拟机。它提供了一个永久性的 5GB 主目录,并且在 Google Cloud 上运行。Cloud Shell 提供可用于访问您的 Google Cloud 资源的命令行工具。

  1. 点击 Google Cloud 控制台顶部的激活 Cloud Shell “激活 Cloud Shell”图标。

  2. 在弹出的窗口中执行以下操作:

    • 继续完成 Cloud Shell 信息窗口中的设置。
    • 授权 Cloud Shell 使用您的凭据进行 Google Cloud API 调用。

如果您连接成功,即表示您已通过身份验证,且项目 ID 会被设为您的 Project_ID 。输出内容中有一行说明了此会话的 Project_ID:

Your Cloud Platform project in this session is set to {{{project_0.project_id | "PROJECT_ID"}}}

gcloud 是 Google Cloud 的命令行工具。它已预先安装在 Cloud Shell 上,且支持 Tab 自动补全功能。

  1. (可选)您可以通过此命令列出活跃账号名称:
gcloud auth list
  1. 点击授权。

输出:

ACTIVE: * ACCOUNT: {{{user_0.username | "ACCOUNT"}}} To set the active account, run: $ gcloud config set account `ACCOUNT`
  1. (可选)您可以通过此命令列出项目 ID:
gcloud config list project

输出:

[core] project = {{{project_0.project_id | "PROJECT_ID"}}} 注意:如需查看在 Google Cloud 中使用 gcloud 的完整文档,请参阅 gcloud CLI 概览指南。

前提条件

虽然不是强制要求,但为了最大限度地提高您在本实验中的学习效果,建议您先完成以下实验:

  • Cloud Foundation Toolkit (CFT) 培训:入门

执行本实验中的活动

本实验将重点介绍以下“着陆区”主题领域:

  • 要部署的 Google Cloud 服务和资源

本实验将介绍部署各种 Google Cloud 服务和资源所涉及的一些关键活动,这些服务和资源用于在 Google Cloud 上构建大多数“SAP 着陆区”。

本实验中的活动环环相扣,因此需要按照所列顺序依次完成各项活动。这是有意设计的,旨在模拟 Google Cloud 资源之间存在依赖关系的实际场景,同时凸显准确操作的重要性,因为采取纠正措施可能非常费时费力。

Google Cloud 支持可用于部署 Google Cloud 资源的许多不同选项。这些包括但不限于:

  • 通过 Google Cloud 控制台手动操作
  • 命令行(例如 gcloud)
  • API 调用
  • 各种编程语言(例如 Go、Java、Node.js、Python)
  • 基础设施即代码工具(例如 Terraform)

在设计过程中,将定义针对客户特定的“SAP 着陆区”采用哪些选项。

在本实验中,假设所有活动都将通过命令行执行,并且会提供所需的命令行说明。不过,学员可以选择使用任何受支持的选项来完成这些活动。在适用情况下,我们会提供相关“快速入门”在线文档的链接,其中包含其他选项的语法说明。

在本实验中,我们将为所有资源提供命名惯例示例(如需了解详情,请参阅预读材料中的命名惯例部分和表)。大部分活动都需要按照提供的命名惯例和配置规范部署 Google Cloud 资源,这样才能反映实际场景中的预期情况。这些实验中的各项活动只有在完全符合预期的命名和规定的配置规范后,才会被标记为已完成。

参数值颜色编码图例:

为了帮助您了解各个参数值所代表的含义,我们对参数值采用了以下颜色编码:

  • 绿色 = 表示所创建资源的 ID
  • 橙色 = 表示自由文本输入,通常用于描述
  • 蓝色 = 表示之前已创建资源的 ID
  • 紫色 = 表示待创建资源的配置参数

计时说明

本实验限时 60 分钟。时间结束后,实验环境将自动关闭,部署的所有资源都将被清除。重新开始实验需要重新执行所有任务。

为了确保您有足够的时间完成所有任务,在点击开始实验之前,强烈建议您完成以下事项:

  • 通读实验中的所有任务
  • 确定要使用哪个选项部署 Google Cloud 资源
  • 准备好要执行的部署代码和工具

模拟 SAP 资产

为了帮助学员直观了解本实验中的活动并将其与自己的 SAP 资产联系起来,我们提供了模拟 SAP 资产,本实验中的所有活动都将基于该资产。

SAP 资产概览

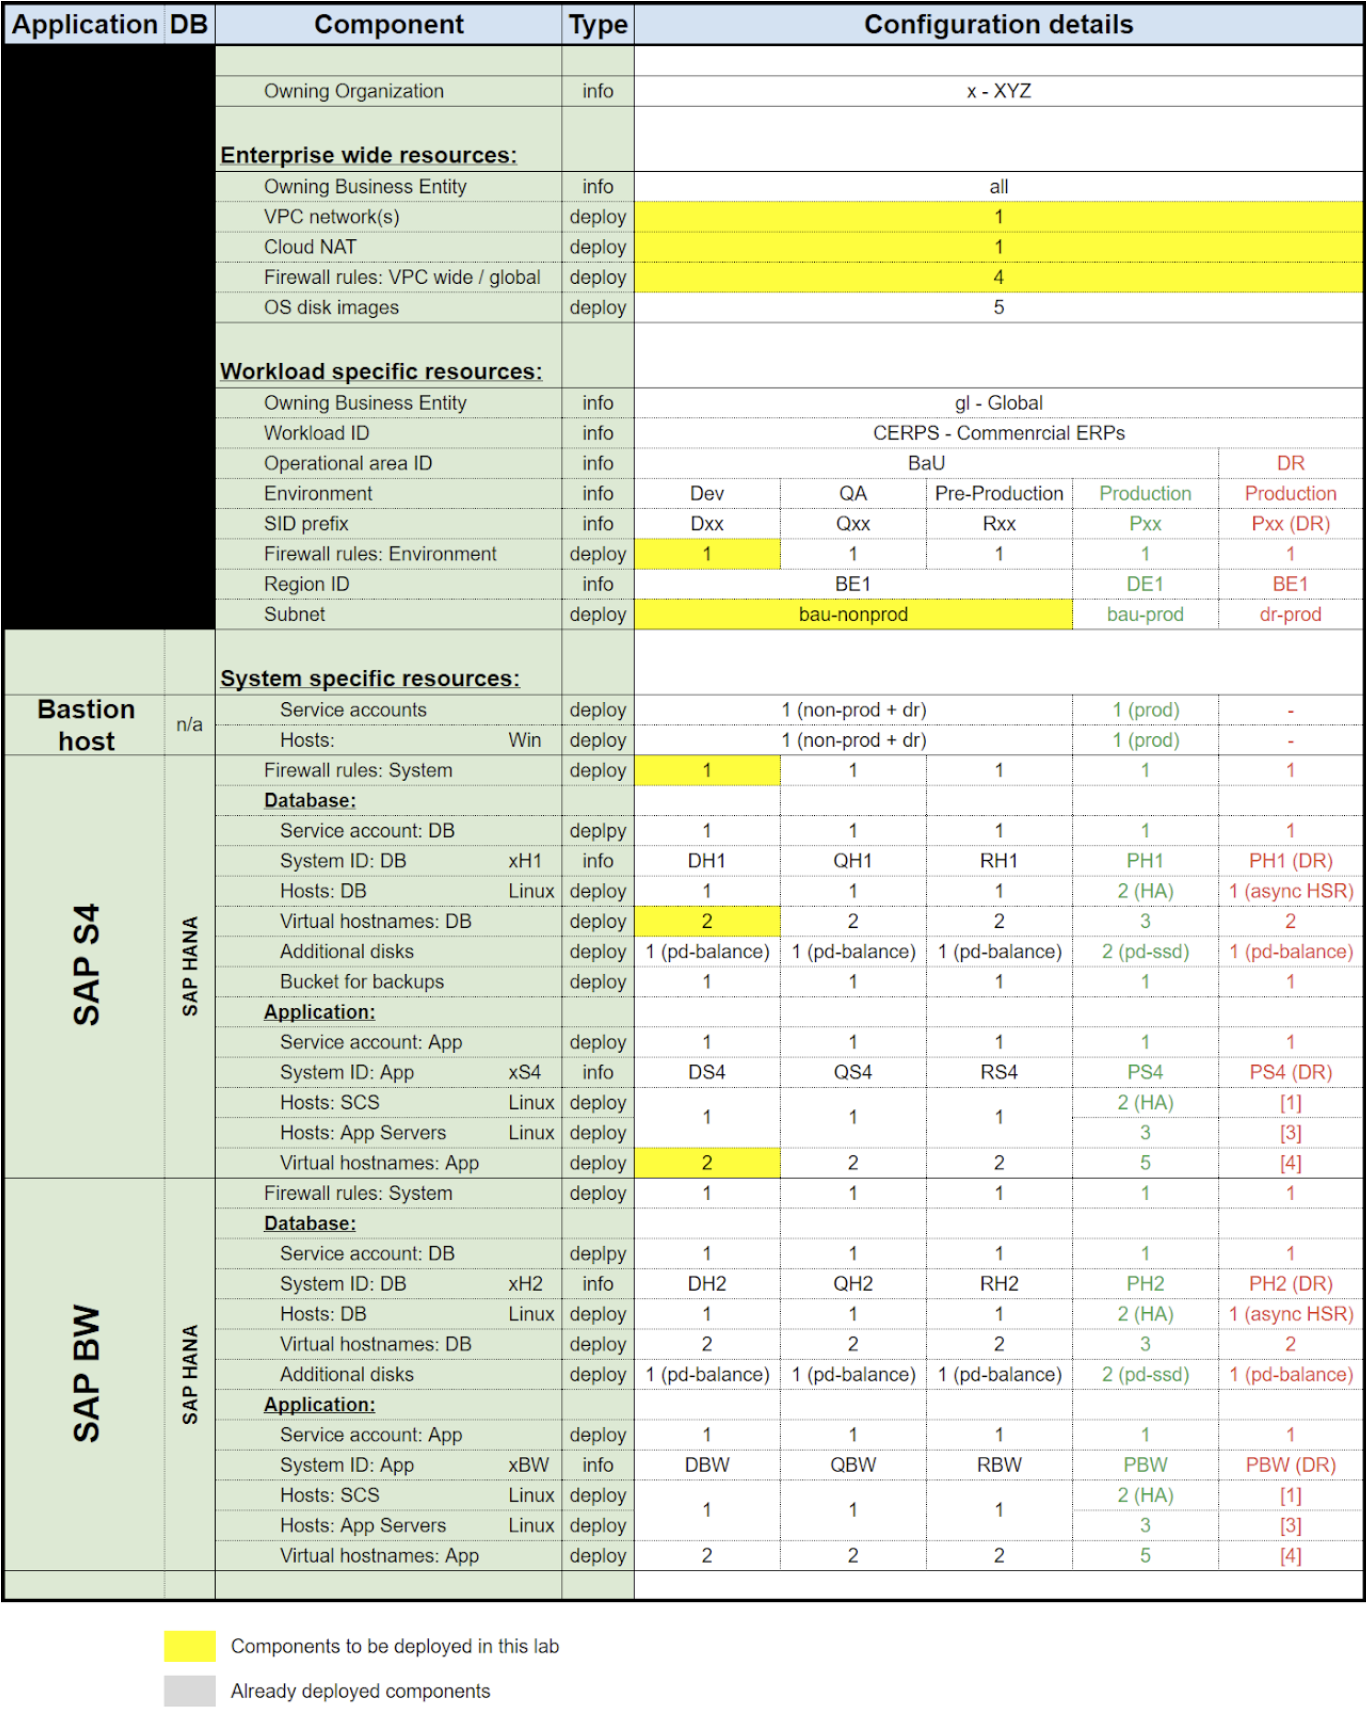
下表概述了本实验所基于的 SAP 资产的属性关键配置。查阅此表时,应同时参考预读材料中的命名惯例表。

下表用黄色标出了将要通过本实验中的各项活动部署的组件。

deploy_activities.png

实验预读材料:“SAP on Google Cloud”新手入门

如需了解客户云“新手入门”之旅的更多实际情况信息,建议阅读“实验预读:‘SAP on Cloud’新手入门”材料。

注意: 如果您希望获得“SAP 着陆区”技能徽章,则需要阅读并回答与此预读材料相关的一系列问题。

任务 1. 创建“VPC 网络”

根据客户环境中采用的网络设计模式,可能需要部署一个或多个至少包含 1 个子网的 VPC 网络,以满足网络设计需求。

实际场景考虑因素:

正如预读材料中所述,“网络配置”设计是“云基础”主题之一。

受支持的 VPC 网络设计模式很多,每种模式都有自己的优缺点和限制。在实际场景中,客户应仔细评估其网络设计需求,以便最有效地满足当前和未来所有工作负载的特定需求。此活动应由具备适当技能的网络专家完成,以确保采用适当的网络设计。

在后期阶段更改网络设计可能会造成严重中断,并且需要耗费大量人力。

注意: 在实际场景中,仅用于托管 SAP 资产的 VPC 网络设计极为罕见。

在线文档:

依赖项:

为了能够成功部署所需的“VPC 网络”,在继续执行此活动之前,需要先正确部署以下依赖项:

  • Google Cloud 账号设置
  • IAM 设置
  • 资源层次结构设置
  • 用于托管 VPC 的 Google Cloud 项目设置

命名惯例:

  • ID:
    • 字符数限制:62
    • 结构:<01><02>-vpc--<03>-<04>

                             <01> - 公司 ID

                             <02> - 业务实体 ID

                             <03> - VPC 简短说明

                             <04> - VPC 计数标识符

  • 说明:
    • 字符数限制:无限制
    • 结构:“<01>-<02> VPC network = <03> - <04>”

                             <01> - 公司

                             <02> - 业务实体 ID

                             <03> - VPC 说明

                             <04> - VPC 计数标识符

要创建的资源(数量 = 1):

使用任何受支持的方法,根据以下配置详细信息部署“VPC 网络”:

1/1:

参数 值
ID xall-vpc--vpc-01
VPC 说明 XYZ-all VPC network = Standard VPC network - 01
子网模式 custom
路由模式 global

命令行:

命令 1/1 - 创建“VPC 网络”:

gcloud compute networks create [insert ID here] \ --description="[insert VPC description here]" \ \ --project=[insert your Project ID here] \ \ --subnet-mode=[insert subnet mode here] \ --bgp-routing-mode=[insert routing mode here] \ --mtu=1460

(输出示例)

Created [https://www.googleapis.com/compute/v1/projects/[project ID]/global/networks/[VPC network ID]]. NAME: [VPC network ID] SUBNET_MODE: [VPC subnet mode] BGP_ROUTING_MODE: [VPC routing mode] IPV4_RANGE: GATEWAY_IPV4: Instances on this network will not be reachable until firewall rules are created. As an example, you can allow all internal traffic between instances as well as SSH, RDP, and ICMP by running: $ gcloud compute firewall-rules create --network xall-vpc--vpc-01 --allowtcp,udp,icmp --source-ranges $ gcloud compute firewall-rules create --network xall-vpc--vpc-01 --allowtcp:22,tcp:3389,icmp

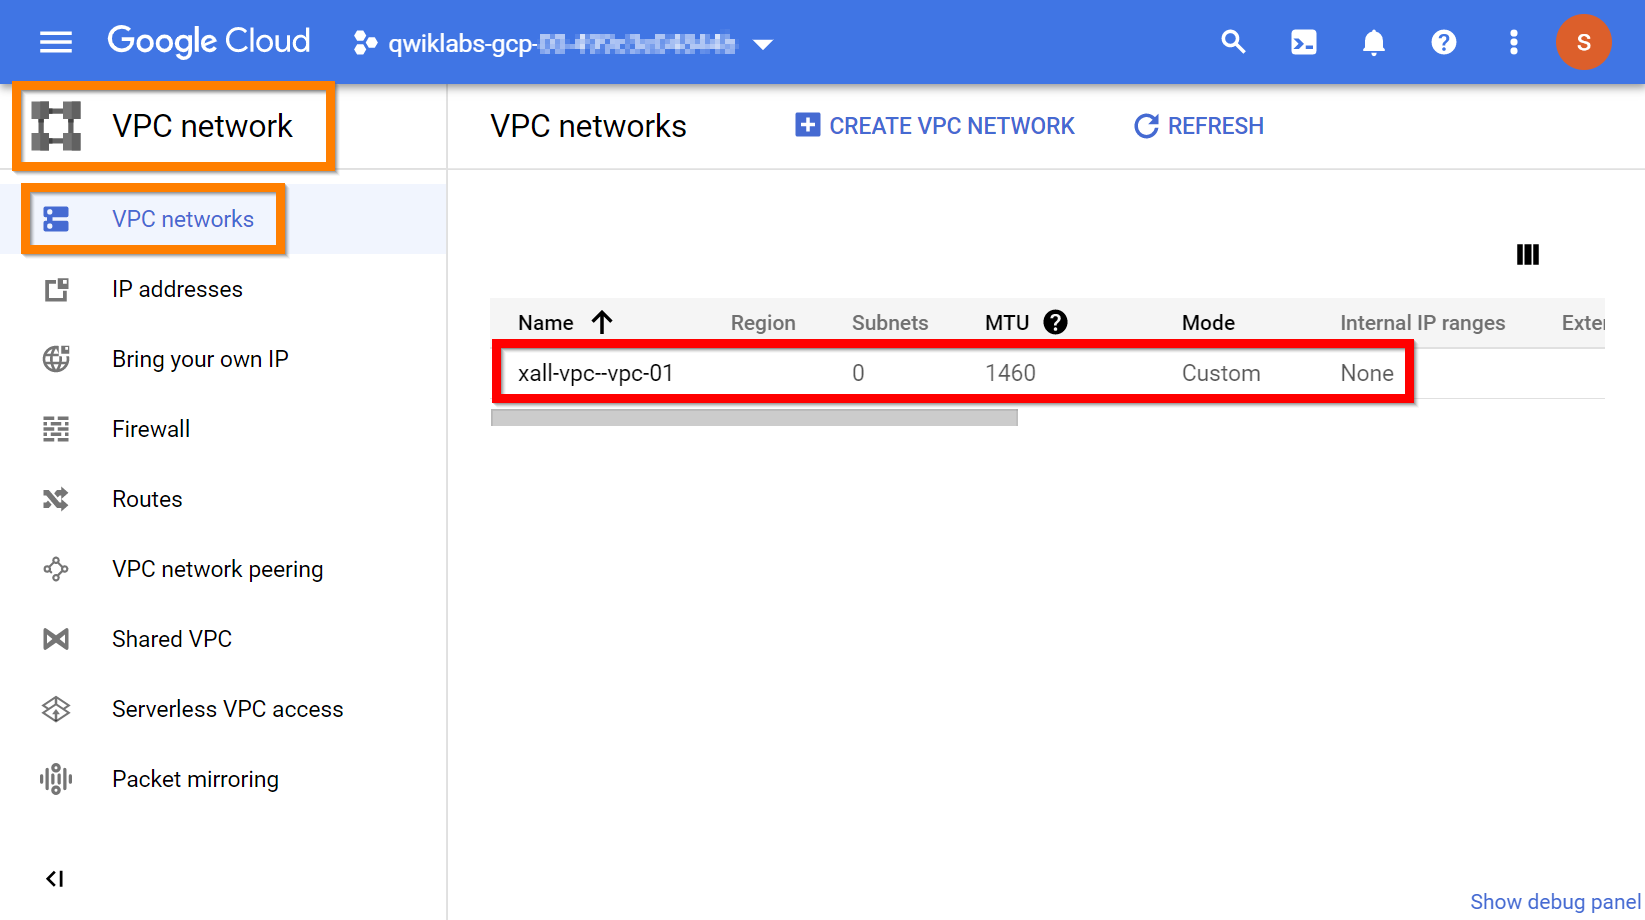
在 Cloud 控制台中查看并验证:

在 Cloud 控制台中,通过以下路径确认“VPC 网络”已部署:“导航菜单 -> 网络 -> VPC 网络 -> VPC 网络”。

vpc_summary

点击检查我的进度以验证是否完成了以下目标:

创建“VPC 网络”

任务 2. 创建 VPC“子网”

随着新 SAP 环境(例如灾难恢复)或 SAP 运营环境(例如项目环境)的部署,可能需要向现有 VPC 网络添加更多子网。

实际场景考虑因素:

有许多因素可能会影响 VPC 网络中的子网布局。

子网的创建和维护通常由中央网络管理团队负责,该团队会确保执行适当的安全和设计标准。通常情况下,SAP 团队需要与网络管理团队沟通协商,根据实际情况定义特定工作负载的子网布局。

本实验中提供的子网布局基于常见的实际场景,但每位客户在部署子网和资源之前,都应评估自己的环境。

注意: 在后期阶段更改子网布局可能会造成严重中断,并且需要耗费大量人力。

在线文档:

依赖项:

为了能够成功部署所需的 VPC“子网”,在继续执行此活动之前,需要先正确部署以下依赖项:

  • Google Cloud 账号设置
  • IAM 设置
  • 资源层次结构设置
  • 用于托管 VPC 的 Google Cloud 项目设置
  • 已部署的 VPC 网络

命名惯例:

  • ID:
    • 字符数限制:62
    • 结构:<01><02>-subnet--<03>-<04>-<05>--<06>-<07>

                             <01> - 公司 ID

                             <02> - 业务实体 ID

                             <03> - 工作负载 ID

                             <04> - 运营区域 ID

                             <05> - 环境 ID

                             <06> - 托管区域 ID

                             <07> - 子网计数标识符

  • 说明:
    • 字符数限制:无限制
    • 结构:“<01>-<02> subnet = <03>-<04>-<05> - <06> - <07>”

                             <01> - 公司

                             <02> - 业务实体 ID

                             <03> - 工作负载 ID

                             <04> - 运营区域 ID

                             <05> - 环境 ID

                             <06> - 托管区域 ID

                             <07> - 子网计数标识符

要创建的资源(数量 = 1):

使用任何受支持的方法,根据以下配置详细信息部署 VPC“子网”:

1/1:

参数 值
ID xgl-subnet--cerps-bau-nonprd--be1-01
说明 XYZ-Global subnet = CERPS-BaU-NonProd - Belgium 1 (GCP) - 01
VPC 网络 xall-vpc--vpc-01
区域
IP 范围 10.1.1.0/24

命令行:

命令 1/1 - 创建 VPC“子网”:

gcloud compute networks subnets create [insert ID here] \ --description="[insert description here]" \ \ --project=[insert your Google Cloud project ID here] \ --network=[insert VPC network here] \ --region=[insert region here] \ \ --range=[insert IP range here] \ --enable-private-ip-google-access \ --enable-flow-logs

(输出示例)

Created [https://www.googleapis.com/compute/v1/projects/[project ID]/regions/[region ID]/subnetworks/[VPC subnet ID]]. NAME: [VPC subnet ID] REGION: [region ID] NETWORK: [VPC network ID] RANGE: [IP range] STACK_TYPE: IPV4_ONLY IPV6_ACCESS_TYPE: INTERNAL_IPV6_PREFIX: EXTERNAL_IPV6_PREFIX:

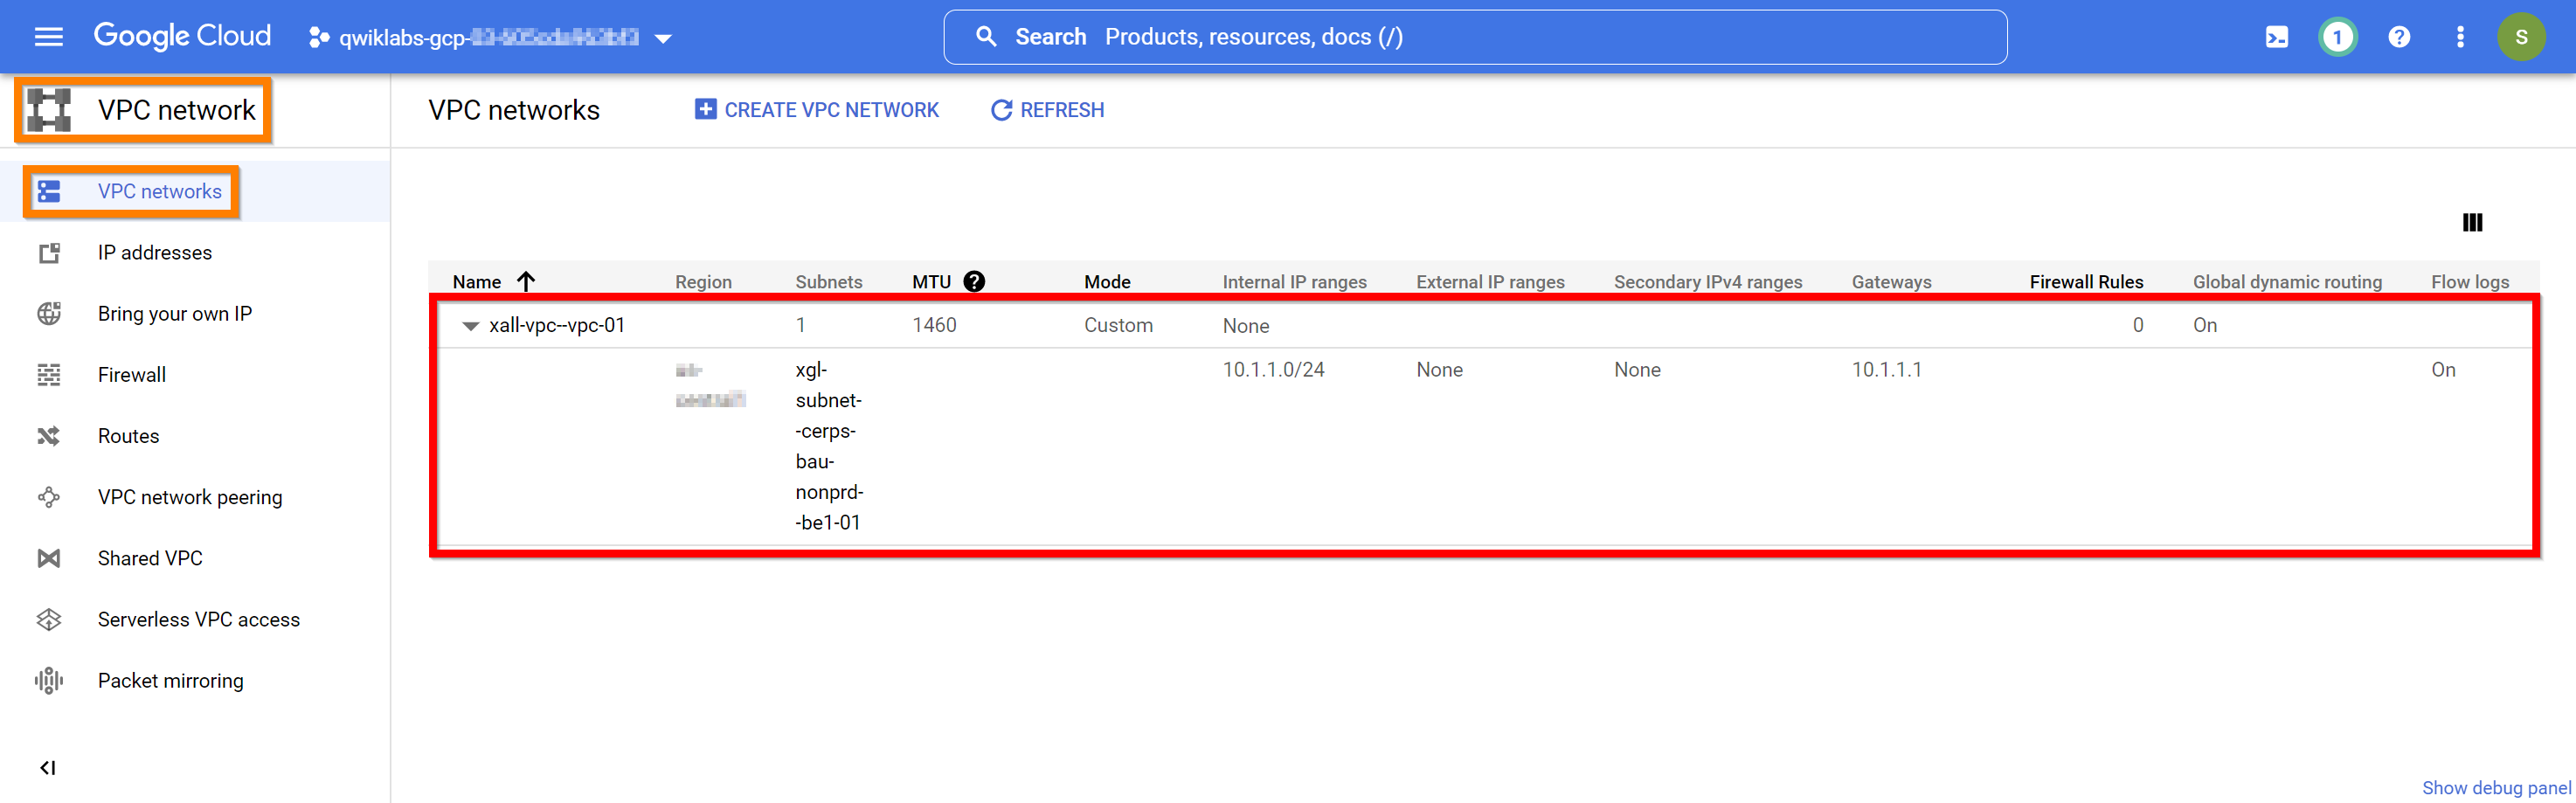
在 Cloud 控制台中查看并验证:

在 Cloud 控制台中,通过以下路径确认 VPC“子网”已部署:“导航菜单 -> 网络 -> VPC 网络 -> VPC 网络”。

subnet_summary

点击检查我的进度以验证是否完成了以下目标:

创建 VPC“子网”

任务 3. 创建 VPC“防火墙规则 - 用户访问”

所有 SAP 托管的资源都需要网络访问。因此,需要定义 VPC 防火墙规则,以确保允许哪些网络访问。需要设置全网范围的防火墙规则,以支持各种用户访问。

实际场景考虑因素:

VPC 防火墙规则通常由中央网络管理团队负责,该团队会确保执行适当的安全标准。通常情况下,SAP 团队需要与网络管理团队沟通协商,根据实际情况为“用户访问”“环境范围访问”和“跨系统访问”定义特定工作负载的 VPC 防火墙规则。

Google Cloud 支持多种定义 VPC 防火墙规则的选项,每种选项都有自己的优缺点和限制。Google Cloud 资源支持通过多个 VPC 防火墙规则进行保护,这些规则可使用多种不同选项定义。

注意: 在本实验中,我们将使用“防火墙标记”,因为这通常是管理 SAP 资产内网络访问最具可伸缩性和可管理性的解决方案。

在线文档:

依赖项:

为了能够成功部署所需的 VPC“防火墙规则”,在继续执行此活动之前,需要先正确部署以下依赖项:

  • Google Cloud 账号设置
  • IAM 设置
  • 资源层次结构设置
  • 用于托管 VPC 的 Google Cloud 项目设置
  • 已部署的 VPC 网络

命名惯例:

  • ID:
    • 字符数限制:62
    • 结构:<01>--<02><03>-fw--user--<04>--<05>--v<06>

                             <01> - VPC ID

                             <02> - 公司 ID

                             <03> - 业务实体 ID

                             <04> - 防火墙操作 ID

                             <05> - 用户访问简短说明

                             <06> - 防火墙版本号

  • 说明:
    • 字符数限制:无限制
    • 结构:“<01> - <02>-<03> firewall rule = User access - <04> <05> - version <06>”

                             <01> - VPC ID

                             <02> - 公司

                             <03> - 业务实体 ID

                             <04> - 防火墙操作

                             <05> - 用户访问说明

                             <06> - 防火墙版本号

要创建的资源(数量 = 4):

使用任何受支持的方法,根据以下配置详细信息部署 VPC“防火墙规则”:

1/4

参数 值
ID xall-vpc--vpc-01--xall-fw--user--a--linux--v01
说明 xall-vpc--vpc-01 - XYZ-all firewall rule = User access - ALLOW standard linux access - version 01
VPC 网络 xall-vpc--vpc-01
优先级 1000
方向 ingress
操作 allow
目标标记 xall-vpc--vpc-01--xall-fw--user--a--linux--v01
来源过滤条件 source-ranges
来源 0.0.0.0/0
网络端口 tcp:22,icmp

2/4:

参数 值
ID xall-vpc--vpc-01--xall-fw--user--a--windows--v01
说明 xall-vpc--vpc-01 - XYZ-all firewall rule = User access - ALLOW standard windows access - version 01
VPC 网络 xall-vpc--vpc-01
优先级 1000
方向 ingress
操作 allow
目标标记 xall-vpc--vpc-01--xall-fw--user--a--windows--v01
来源过滤条件 source-ranges
来源 0.0.0.0/0
网络端口 tcp:3389,icmp

3/4:

参数 值
ID xall-vpc--vpc-01--xall-fw--user--a--sapgui--v01
说明 xall-vpc--vpc-01 - XYZ-all firewall rule = User access - ALLOW SAPGUI access - version 01
VPC 网络 xall-vpc--vpc-01
优先级 1000
方向 ingress
操作 allow
目标标记 xall-vpc--vpc-01--xall-fw--user--a--sapgui--v01
来源过滤条件 source-ranges
来源 0.0.0.0/0
网络端口 tcp:3200-3299,tcp:3600-3699

4/4:

参数 值
ID xall-vpc--vpc-01--xall-fw--user--a--sap-fiori--v01
说明 xall-vpc--vpc-01 - XYZ-all firewall rule = User access - ALLOW SAP Fiori access - version 01
VPC 网络 xall-vpc--vpc-01
优先级 1000
方向 ingress
操作 allow
目标标记 xall-vpc--vpc-01--xall-fw--user--a--sap-fiori--v01
来源过滤条件 source-ranges
来源 0.0.0.0/0
网络端口 tcp:80,tcp:8000-8099,tcp:443,tcp:4300-44300

命令行:

命令 1/1 - 创建 VPC“防火墙规则”:

gcloud compute firewall-rules create [insert ID here] \ --description="[insert description here]" \ \ --project=[insert your Google Cloud project ID here] \ --network=[insert VPC network here] \ \ --priority=[insert priority here] \ --direction=[insert direction here] \ --action=[insert action here] \ --target-tags=[insert target tags here] \ --[insert source filter here]=[insert source here] \ --rules=[insert network ports here]

(输出示例)

Creating firewall...working..Created [https://www.googleapis.com/compute/v1/projects/[project ID]/global/firewalls/[firewall rule ID]]. Creating firewall...done. NAME: [firewall rule ID] NETWORK: [VPC network ID] DIRECTION: [INGRESS PRIORITY: [priority] ALLOW: [network ports] DENY: DISABLED: False

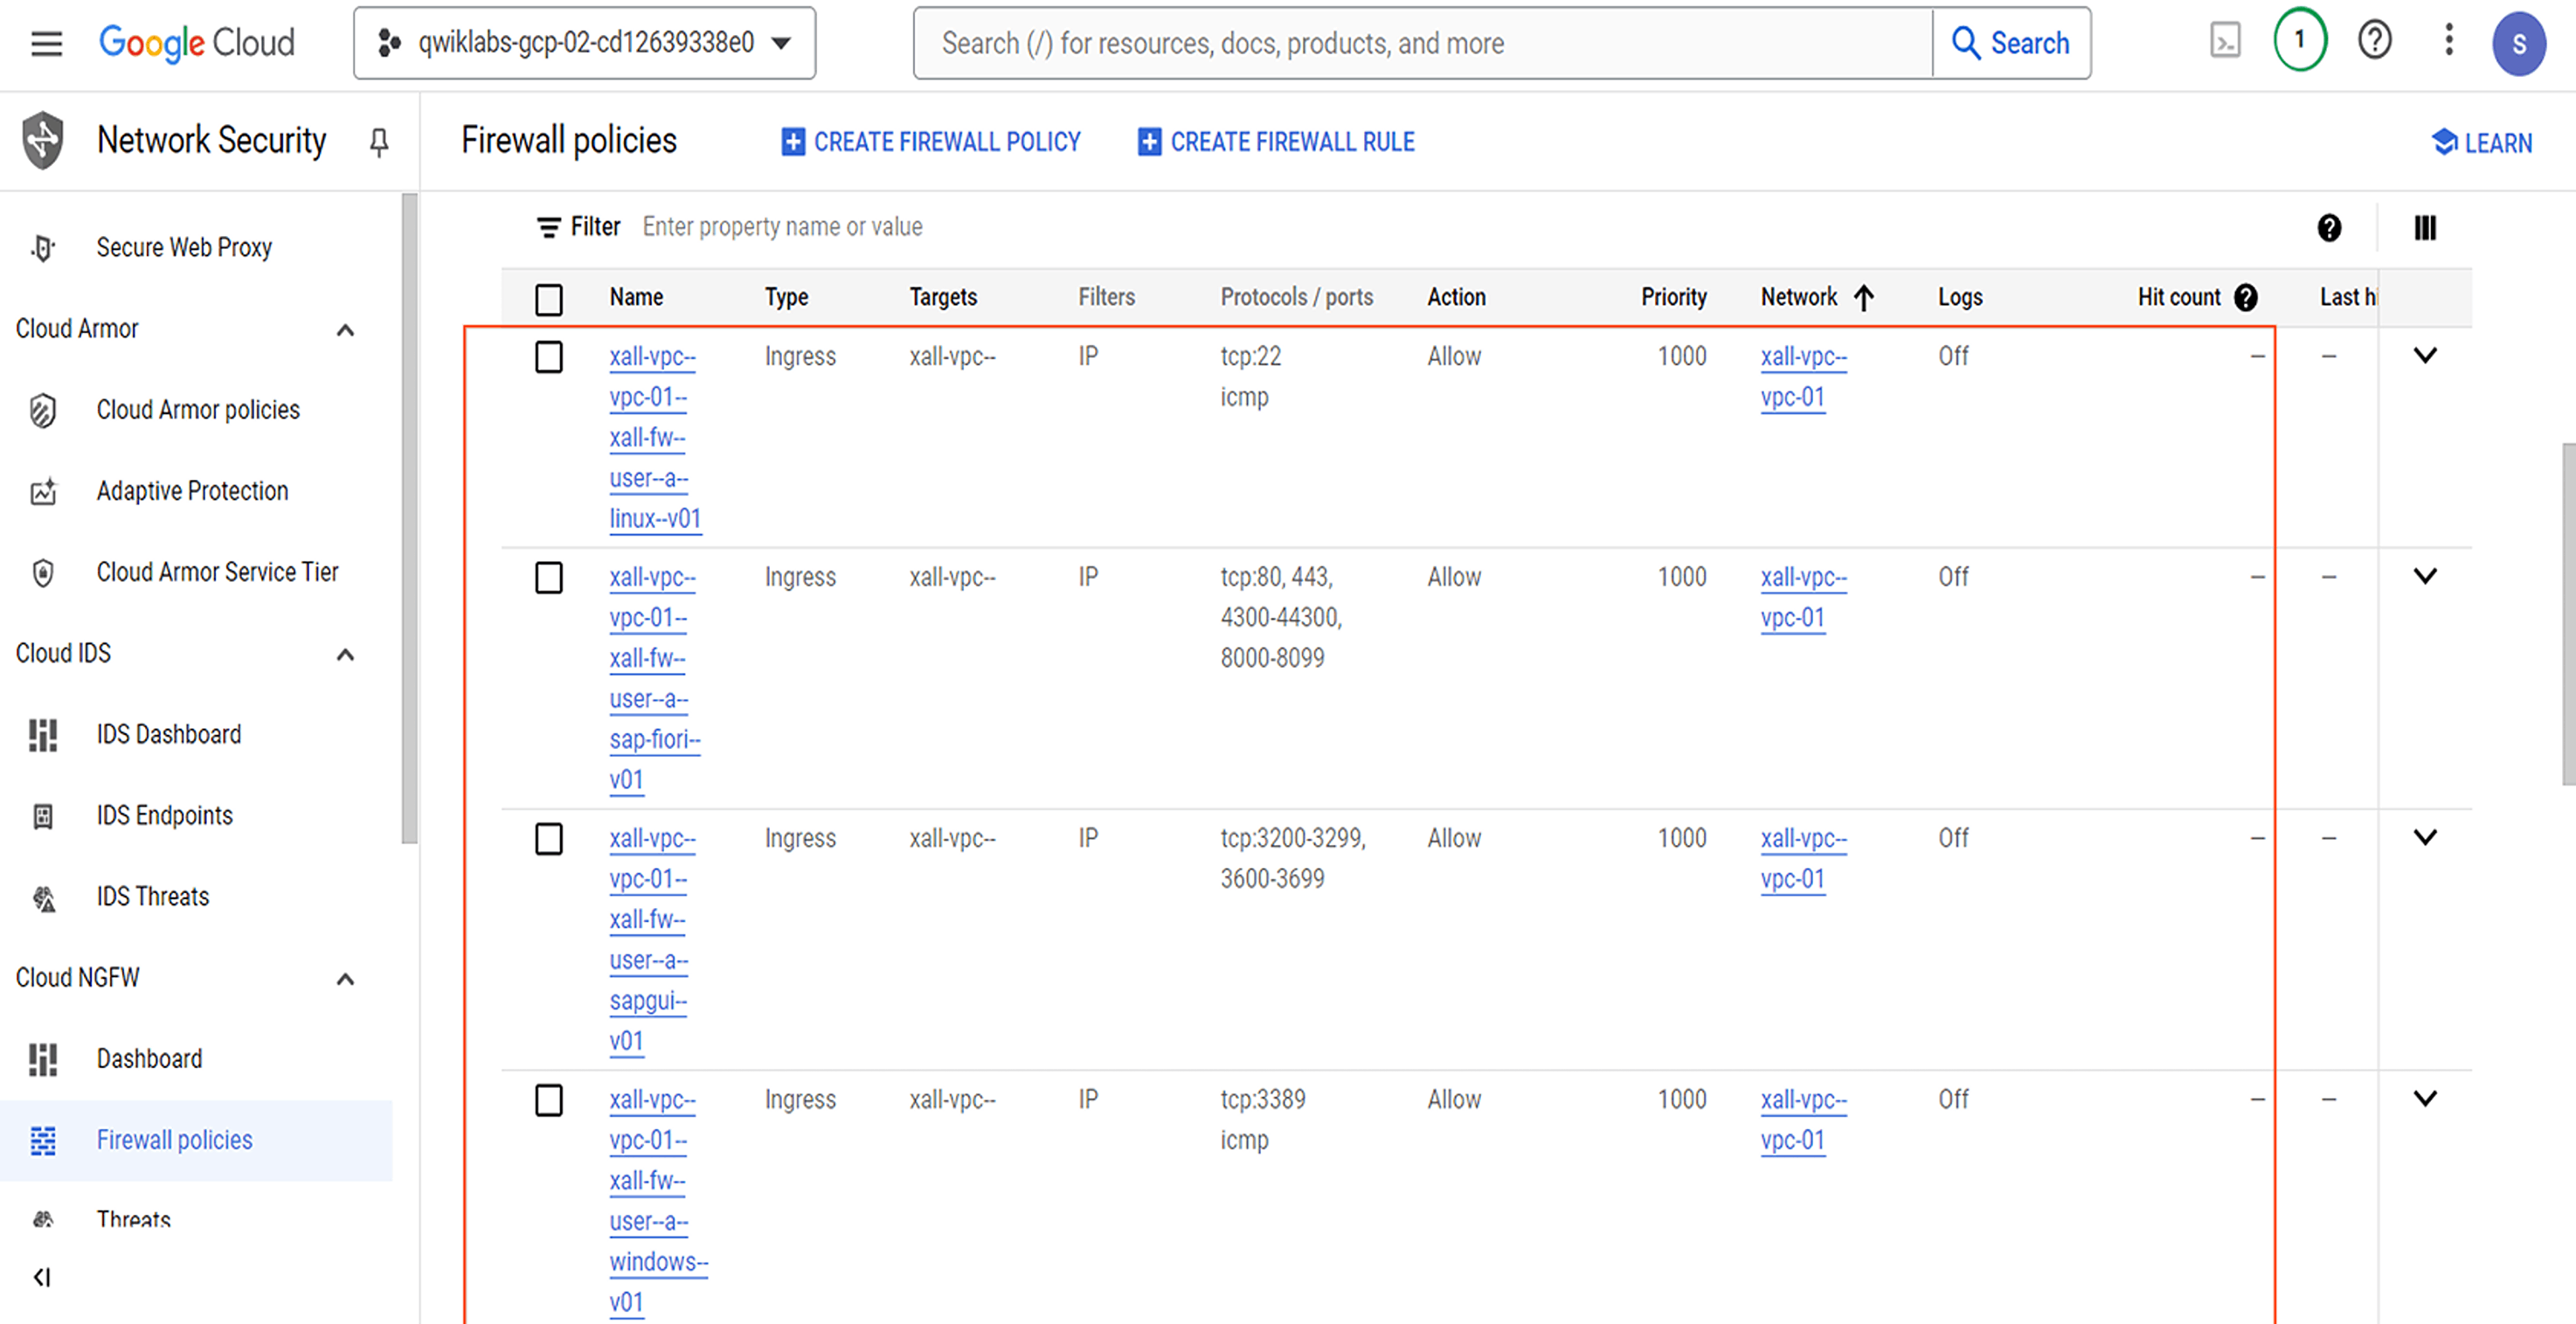
在 Cloud 控制台中查看并验证:

在 Cloud 控制台中,通过以下路径确认 VPC“防火墙规则”已部署:“导航菜单 -> 网络 -> VPC 网络 -> 防火墙”。

fw_user_summary

点击检查我的进度以验证是否完成了以下目标:

创建 VPC“防火墙规则 - 用户访问”

任务 4. 创建 VPC“防火墙规则 - 环境访问”

所有 SAP 托管的资源都需要网络访问。因此,需要定义 VPC 防火墙规则,以确保允许哪些网络访问。需要设置环境范围的防火墙规则,以支持同一环境内 SAP 系统之间的通信。此访问应仅限于标准 SAP 端口。

实际场景考虑因素:

VPC 防火墙规则通常由中央网络管理团队负责,该团队会确保执行适当的安全标准。通常情况下,SAP 团队需要与网络管理团队沟通协商,根据实际情况为“用户访问”“环境范围访问”和“跨系统访问”定义特定工作负载的 VPC 防火墙规则。

Google Cloud 支持多种定义 VPC 防火墙规则的选项,每种选项都有自己的优缺点和限制。Google Cloud 资源支持通过多个 VPC 防火墙规则进行保护,这些规则可使用多种不同选项定义。

注意: 在本实验中,我们将使用“防火墙标记”,因为这通常是管理 SAP 资产内网络访问最具可伸缩性和可管理性的解决方案。

在线文档:

依赖项:

为了能够成功部署所需的 VPC“防火墙规则”,在继续执行此活动之前,需要先正确部署以下依赖项:

  • Google Cloud 账号设置
  • IAM 设置
  • 资源层次结构设置
  • 用于托管 VPC 的 Google Cloud 项目设置
  • 已部署的 VPC 网络

命名惯例:

  • ID:
    • 字符数限制:62
    • 结构:<01>--<02><03>-fw--<04>-<05>-<06>--<07>-env--v<08>

                             <01> - VPC ID

                             <02> - 公司 ID

                             <03> - 业务实体 ID

                             <04> - 工作负载 ID

                             <05> - 运营区域 ID

                             <06> - 环境 ID

                             <07> - 防火墙操作 ID

                             <08> - 防火墙版本号

  • 说明:
    • 字符数限制:无限制
    • 结构:“<01> - <02>-<03> firewall rule = <04>-<05>-<06> - <07> environment wide access - version <08>”

                             <01> - VPC ID

                             <02> - 公司

                             <03> - 业务实体 ID

                             <04> - 工作负载 ID

                             <05> - 运营区域 ID

                             <06> - 环境 ID

                             <07> - 防火墙操作

                             <08> - 防火墙版本号

要创建的资源(数量 = 1):

使用任何受支持的方法,根据以下配置详细信息部署 VPC“防火墙规则”:

1/1:

参数 值
ID xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-env--v01
说明 xall-vpc--vpc-01 - XYZ-Global firewall rule = CERPS-BaU-Dev - ALLOW environment wide access - version 01
VPC 网络 xall-vpc--vpc-01
优先级 1000
方向 ingress
操作 allow
目标标记 xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-env--v01
来源过滤条件 source-tags
来源 xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-env--v01
网络端口 tcp:3200-3299,tcp:3300-3399,tcp:4800-4899,tcp:80,tcp:8000-8099,tcp:443,tcp:44300-44399,tcp:3600-3699,tcp:8100-8199,tcp:44400-44499,tcp:50000-59999,tcp:30000-39999,tcp:4300-4399,tcp:40000-49999,tcp:1128-1129,tcp:5050,tcp:8000-8499,tcp:515,icmp

命令行:

命令 1/1 - 创建 VPC“防火墙规则”:

gcloud compute firewall-rules create [insert ID here] \ --description="[insert description here]" \ \ --project=[insert your Google Cloud project ID here] \ --network=[insert VPC network here] \ \ --priority=[insert priority here] \ --direction=[insert direction here] \ --action=[insert action here] \ --target-tags=[insert target tags here] \ --[insert source filter here]=[insert source here] \ --rules=[insert network ports here]

(输出示例)

Creating firewall...working..Created [https://www.googleapis.com/compute/v1/projects/[project ID]/global/firewalls/[firewall rule ID]]. Creating firewall...done. NAME: [firewall rule ID] NETWORK: [VPC network ID] DIRECTION: [INGRESS PRIORITY: [priority] ALLOW: [network ports] DENY: DISABLED: False

在 Cloud 控制台中查看并验证:

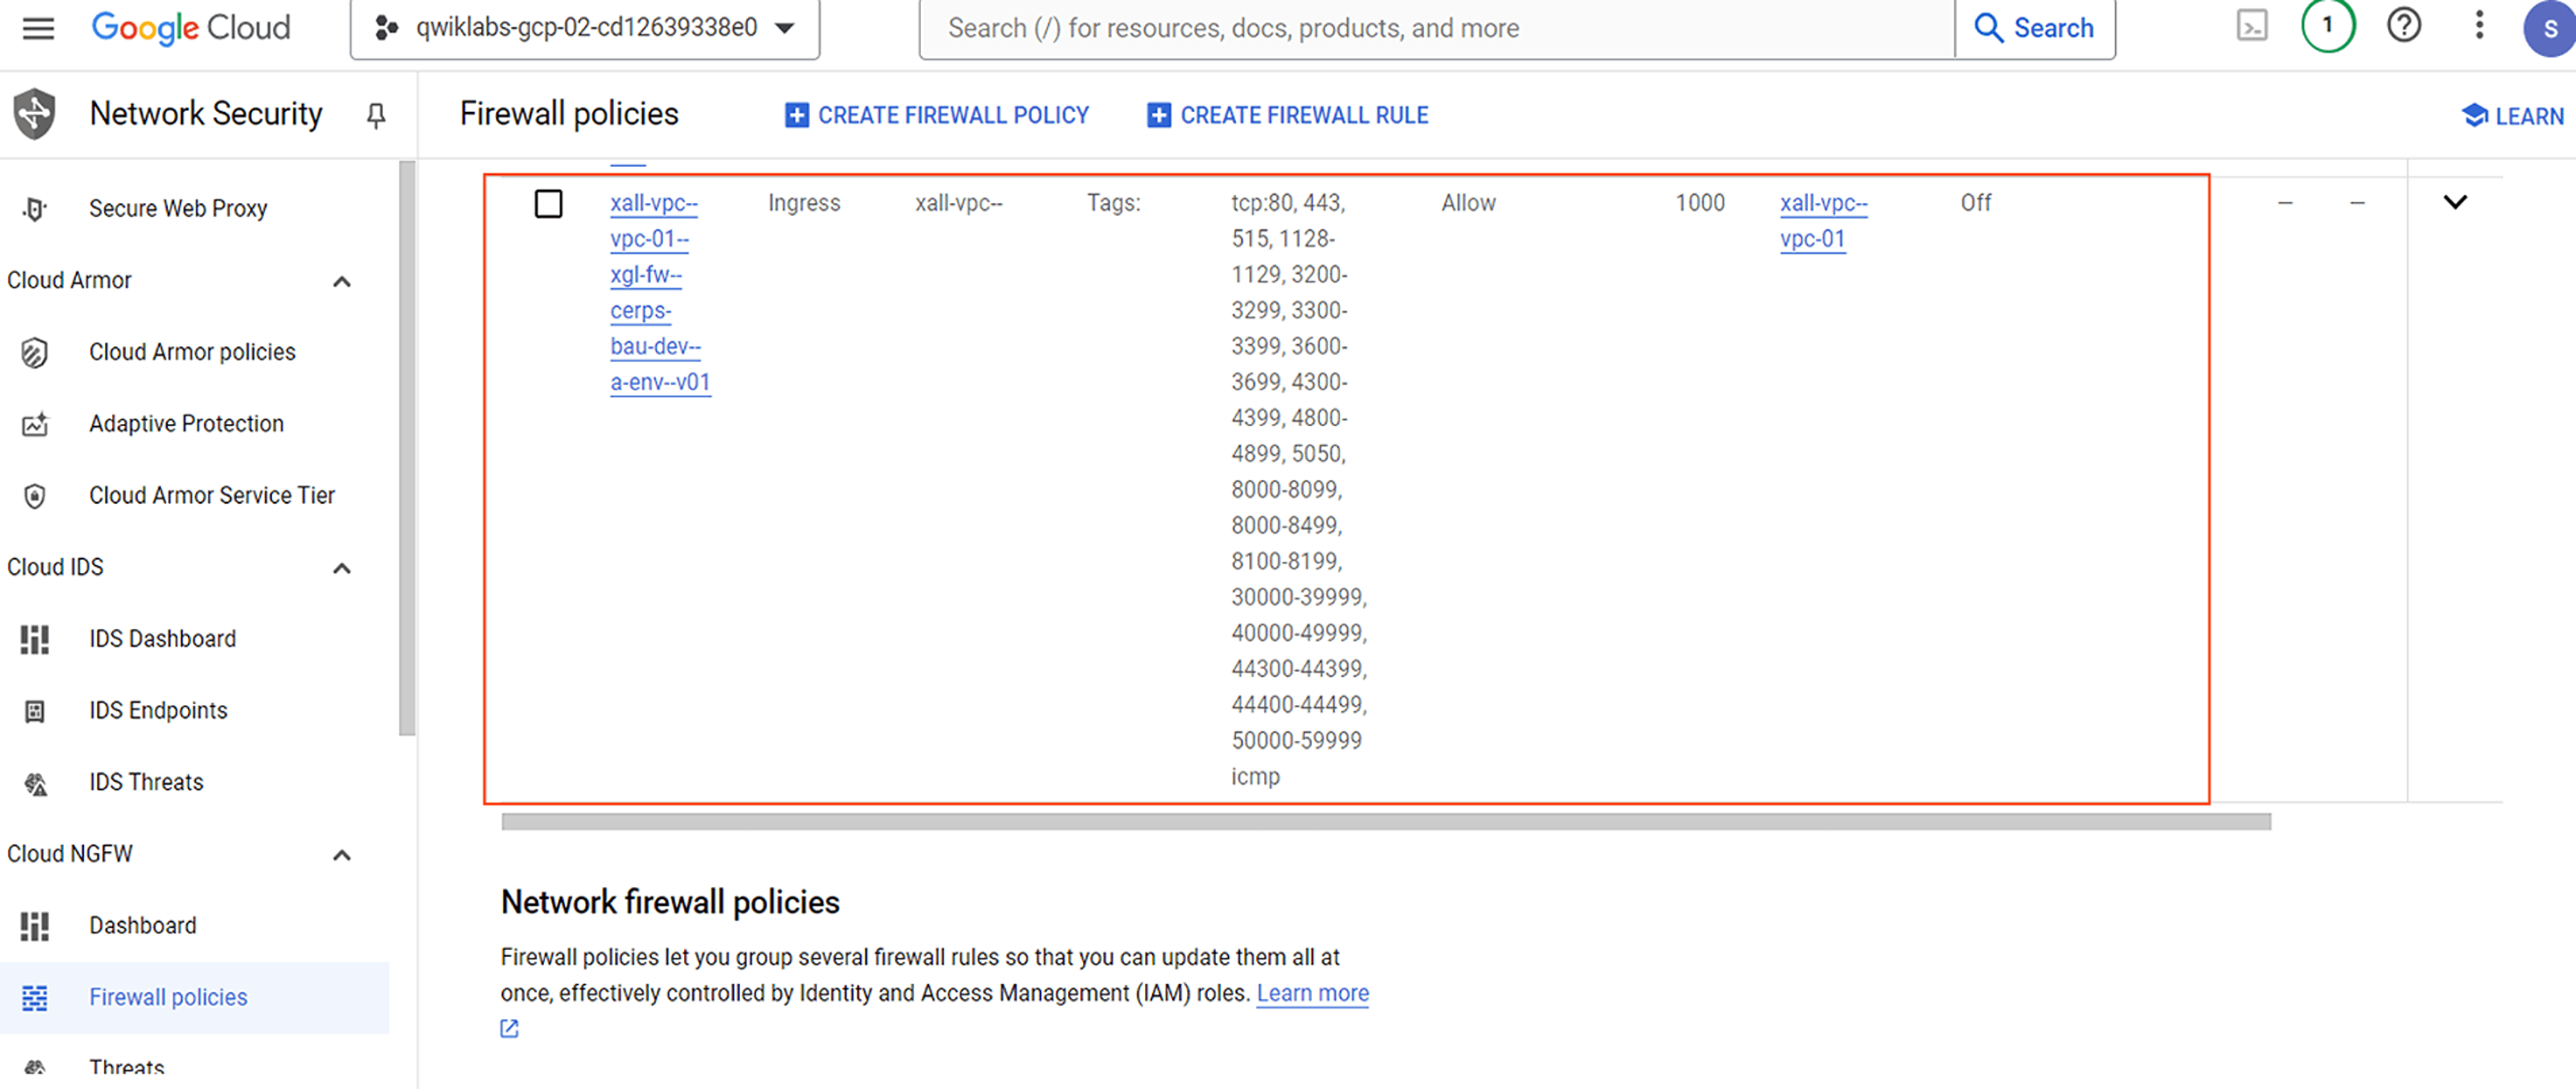
在 Cloud 控制台中,通过以下路径确认 VPC“防火墙规则”已部署:“导航菜单 -> 网络 -> VPC 网络 -> 防火墙”。

fw_env_summary

点击检查我的进度以验证是否完成了以下目标:

创建 VPC“防火墙规则 - 环境访问”

任务 5. 创建 VPC“防火墙规则 - 系统访问”

所有 SAP 托管的资源都需要网络访问。因此,需要定义 VPC 防火墙规则,以确保允许哪些网络访问。由于单个 SAP 系统的组件通常分布在多个虚拟机上,因此需要设置系统范围的防火墙规则,以支持这些组件之间相互通信。由于同一 SAP 系统的组件紧密耦合,彼此之间通信频繁,因此同一 SAP 系统的组件之间通常存在不受限制的网络访问。

实际场景考虑因素:

VPC 防火墙规则通常由中央网络管理团队负责,该团队会确保执行适当的安全标准。通常情况下,SAP 团队需要与网络管理团队沟通协商,根据实际情况为“用户访问”“环境范围访问”和“跨系统访问”定义特定工作负载的 VPC 防火墙规则。

Google Cloud 支持多种定义 VPC 防火墙规则的选项,每种选项都有自己的优缺点和限制。Google Cloud 资源支持通过多个 VPC 防火墙规则进行保护,这些规则可使用多种不同选项定义。

注意: 在本实验中,我们将使用“防火墙标记”,因为这通常是管理 SAP 资产内网络访问最具可伸缩性和可管理性的解决方案。

在线文档:

依赖项:

为了能够成功部署所需的 VPC“防火墙规则”,在继续执行此活动之前,需要先正确部署以下依赖项:

  • Google Cloud 账号设置
  • IAM 设置
  • 资源层次结构设置
  • 用于托管 VPC 的 Google Cloud 项目设置
  • 已部署的 VPC 网络

命名惯例:

  • ID:
    • 字符数限制:62
    • 结构:<01>--<02><03>-fw--<04>-<05>-<06>--<07>-<08>--v<09>

                             <01> - VPC ID

                             <02> - 公司 ID

                             <03> - 业务实体 ID

                             <04> - 工作负载 ID

                             <05> - 运营区域 ID

                             <06> - 环境 ID

                             <07> - 防火墙操作 ID

                             <08> - 系统 ID

                             <09> - 防火墙版本号

  • 说明:
    • 字符数限制:无限制
    • 结构:“<01> - <02>-<03> firewall rule = <04>-<05>-<06> - <07> <08> (<09>) system wide access - version <10>”

                             <01> - VPC ID

                             <02> - 公司

                             <03> - 业务实体 ID

                             <04> - 工作负载 ID

                             <05> - 运营区域 ID

                             <06> - 环境 ID

                             <07> - 防火墙操作

                             <08> - 应用 ID

                             <09> - 系统 ID

                             <10> - 防火墙版本号

要创建的资源(数量 = 1):

使用任何受支持的方法,根据以下配置详细信息部署 VPC“防火墙规则”:

1/1:

参数 值
ID xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-ds4--v01
说明 xall-vpc--vpc-01 - XYZ-Global firewall rule = CERPS-BaU-Dev - ALLOW SAP S4 (DS4) system wide access - version 01
VPC 网络 xall-vpc--vpc-01
优先级 1000
方向 ingress
操作 allow
目标标记 xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-ds4--v01
来源过滤条件 source-tags
来源 xall-vpc--vpc-01--xgl-fw--cerps-bau-dev--a-ds4--v01
规则 tcp,udp,icmp

命令行:

命令 1/1 - 创建 VPC“防火墙规则”:

gcloud compute firewall-rules create [insert ID here] \ --description="[insert description here]" \ \ --project=[insert your Google Cloud project ID here] \ --network=[insert VPC network here] \ \ --priority=[insert priority here] \ --direction=[insert direction here] \ --action=[insert action here] \ --target-tags=[insert target tags here] \ --[insert source filter here]=[insert source here] \ --rules=[insert network ports here]

(输出示例)

Creating firewall...working..Created [https://www.googleapis.com/compute/v1/projects/[project ID]/global/firewalls/[firewall rule ID]]. Creating firewall...done. NAME: [firewall rule ID] NETWORK: [VPC network ID] DIRECTION: [INGRESS PRIORITY: [priority] ALLOW: [network ports] DENY: DISABLED: False

在 Cloud 控制台中查看并验证:

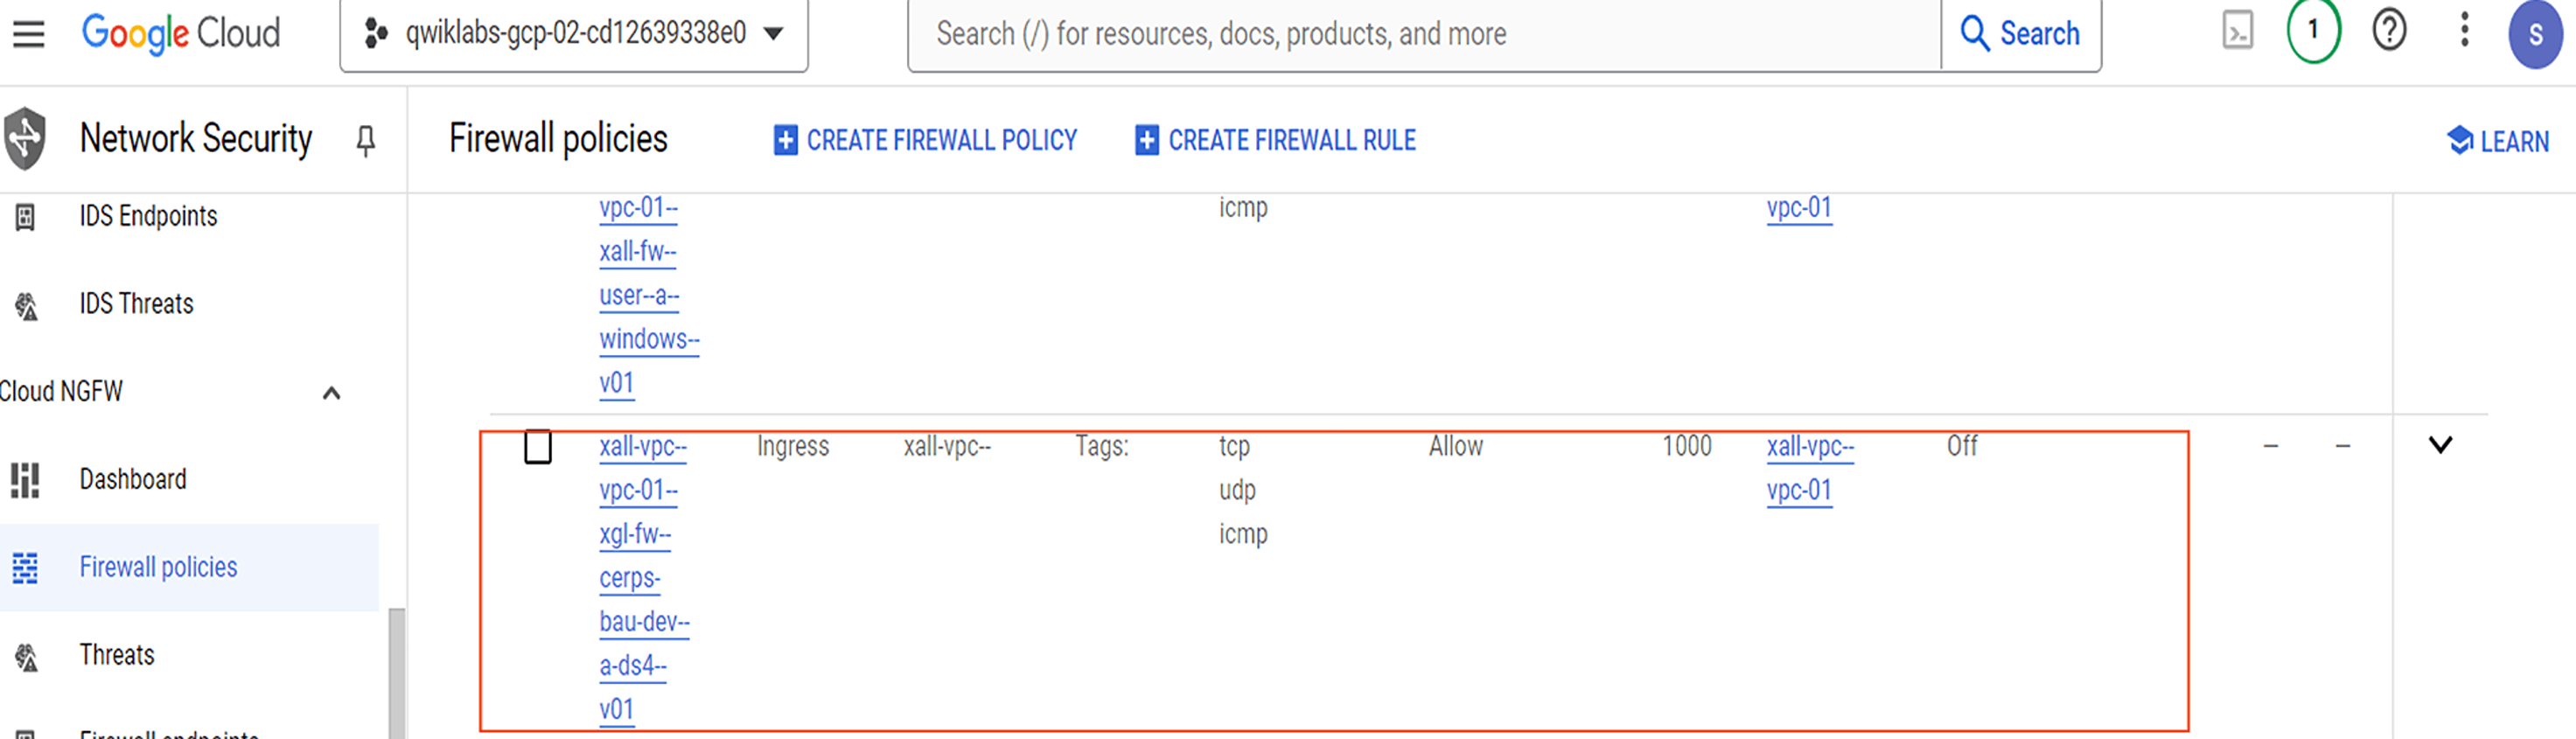
在 Cloud 控制台中,通过以下路径确认 VPC“防火墙规则”已部署:“导航菜单 -> 网络 -> VPC 网络 -> 防火墙”。

fw_sys_summary

点击检查我的进度以验证是否完成了以下目标:

创建 VPC“防火墙规则 - 系统访问”

任务 6. 预留静态内部“IP 地址”

一些 SAP 客户选择使用“虚拟主机名”来部署和访问 SAP 组件,以便利用“SAP 自适应设计原则”的优势。为了确保新创建的虚拟机不会意外使用“虚拟主机名”的 IP 地址,需要预留用于“虚拟主机名”IP 地址的内部 IP 地址。

实际场景考虑因素:

通常情况下,中央网络管理团队将负责管理 VPC 网络中的所有网络相关资源,而 SAP 团队需要与网络管理团队沟通协商,根据实际情况创建这些静态“IP 地址”预留。

注意: 使用“虚拟主机名”时,需要仔细规划子网大小,确保有足够的 IP 地址可供虚拟机 IP 地址和“虚拟主机名”使用。为了便于管理,强烈建议虚拟主机名与其所关联的虚拟机使用同一子网中的 IP 地址。

在线文档:

依赖项:

为了能够成功预留所需的静态“IP 地址”,在继续执行此活动之前,需要先正确部署以下依赖项:

  • Google Cloud 账号设置
  • IAM 设置
  • 资源层次结构设置
  • 用于托管 VPC 的 Google Cloud 项目设置
  • 已部署的 VPC 网络
  • 已部署的 VPC 子网

命名惯例:

  • ID:
    • 字符数限制:62
    • 结构:<01><02>-ip-address--<03>-<04>-<05>--<06>--<07>

                             <01> - 公司 ID

                             <02> - 业务实体 ID

                             <03> - 工作负载 ID

                             <04> - 运营区域 ID

                             <05> - 环境 ID

                             <06> - 系统 ID

                             <07> - 短虚拟主机名

  • 说明:
    • 字符数限制:无限制
    • 结构:“<01>-<02> reserved IP address = <03>-<04>-<05> - <06> (<07>) - <08>”                              <01> - 公司

                             <02> - 业务实体 ID

                             <03> - 工作负载 ID

                             <04> - 运营区域 ID

                             <05> - 环境 ID

                             <06> - 应用 ID

                             <07> - 系统 ID

                             <08> - 短虚拟主机名

要创建的资源(数量 = 4):

使用任何受支持的方法,根据以下配置详细信息预留静态“IP 地址”:

1/4

参数 值
ID xgl-ip-address--cerps-bau-dev--dh1--d-cerpshana1
说明 XYZ-Global reserved IP address = CERPS-BaU-Dev - SAP HANA 1 (DH1) - d-cerpshana1
区域
子网 xgl-subnet--cerps-bau-nonprd--be1-01
地址 10.1.1.100

2/4:

参数 值
ID xgl-ip-address--cerps-bau-dev--ds4--d-cerpss4db
说明 XYZ-Global reserved IP address = CERPS-BaU-Dev - SAP S4 (DS4) - d-cerpss4db
区域
子网 xgl-subnet--cerps-bau-nonprd--be1-01
地址 10.1.1.101

3/4:

参数 值
ID xgl-ip-address--cerps-bau-dev--ds4--d-cerpss4scs
说明 XYZ-Global reserved IP address = CERPS-BaU-Dev - SAP S4 (DS4) - d-cerpss4scs
区域
子网 xgl-subnet--cerps-bau-nonprd--be1-01
地址 10.1.1.102

4/4:

参数 值
ID xgl-ip-address--cerps-bau-dev--ds4--d-cerpss4app1
说明 XYZ-Global reserved IP address = CERPS-BaU-Dev - SAP S4 (DS4) - d-cerpss4app1
区域
子网 xgl-subnet--cerps-bau-nonprd--be1-01
地址 10.1.1.103

命令行:

命令 1/1 - 创建静态“IP 地址”预留:

gcloud compute addresses create [insert ID here] \ --description="[insert description here]" \ \ --project=[insert your Google Cloud project ID here] \ --region=[insert region here] \ --subnet=[insert subnet here] \ \ --addresses=[insert addresses here]

(输出示例)

Created [https://www.googleapis.com/compute/v1/projects/[project ID]/regions/europe-west1/addresses/[reserved IP ID]]

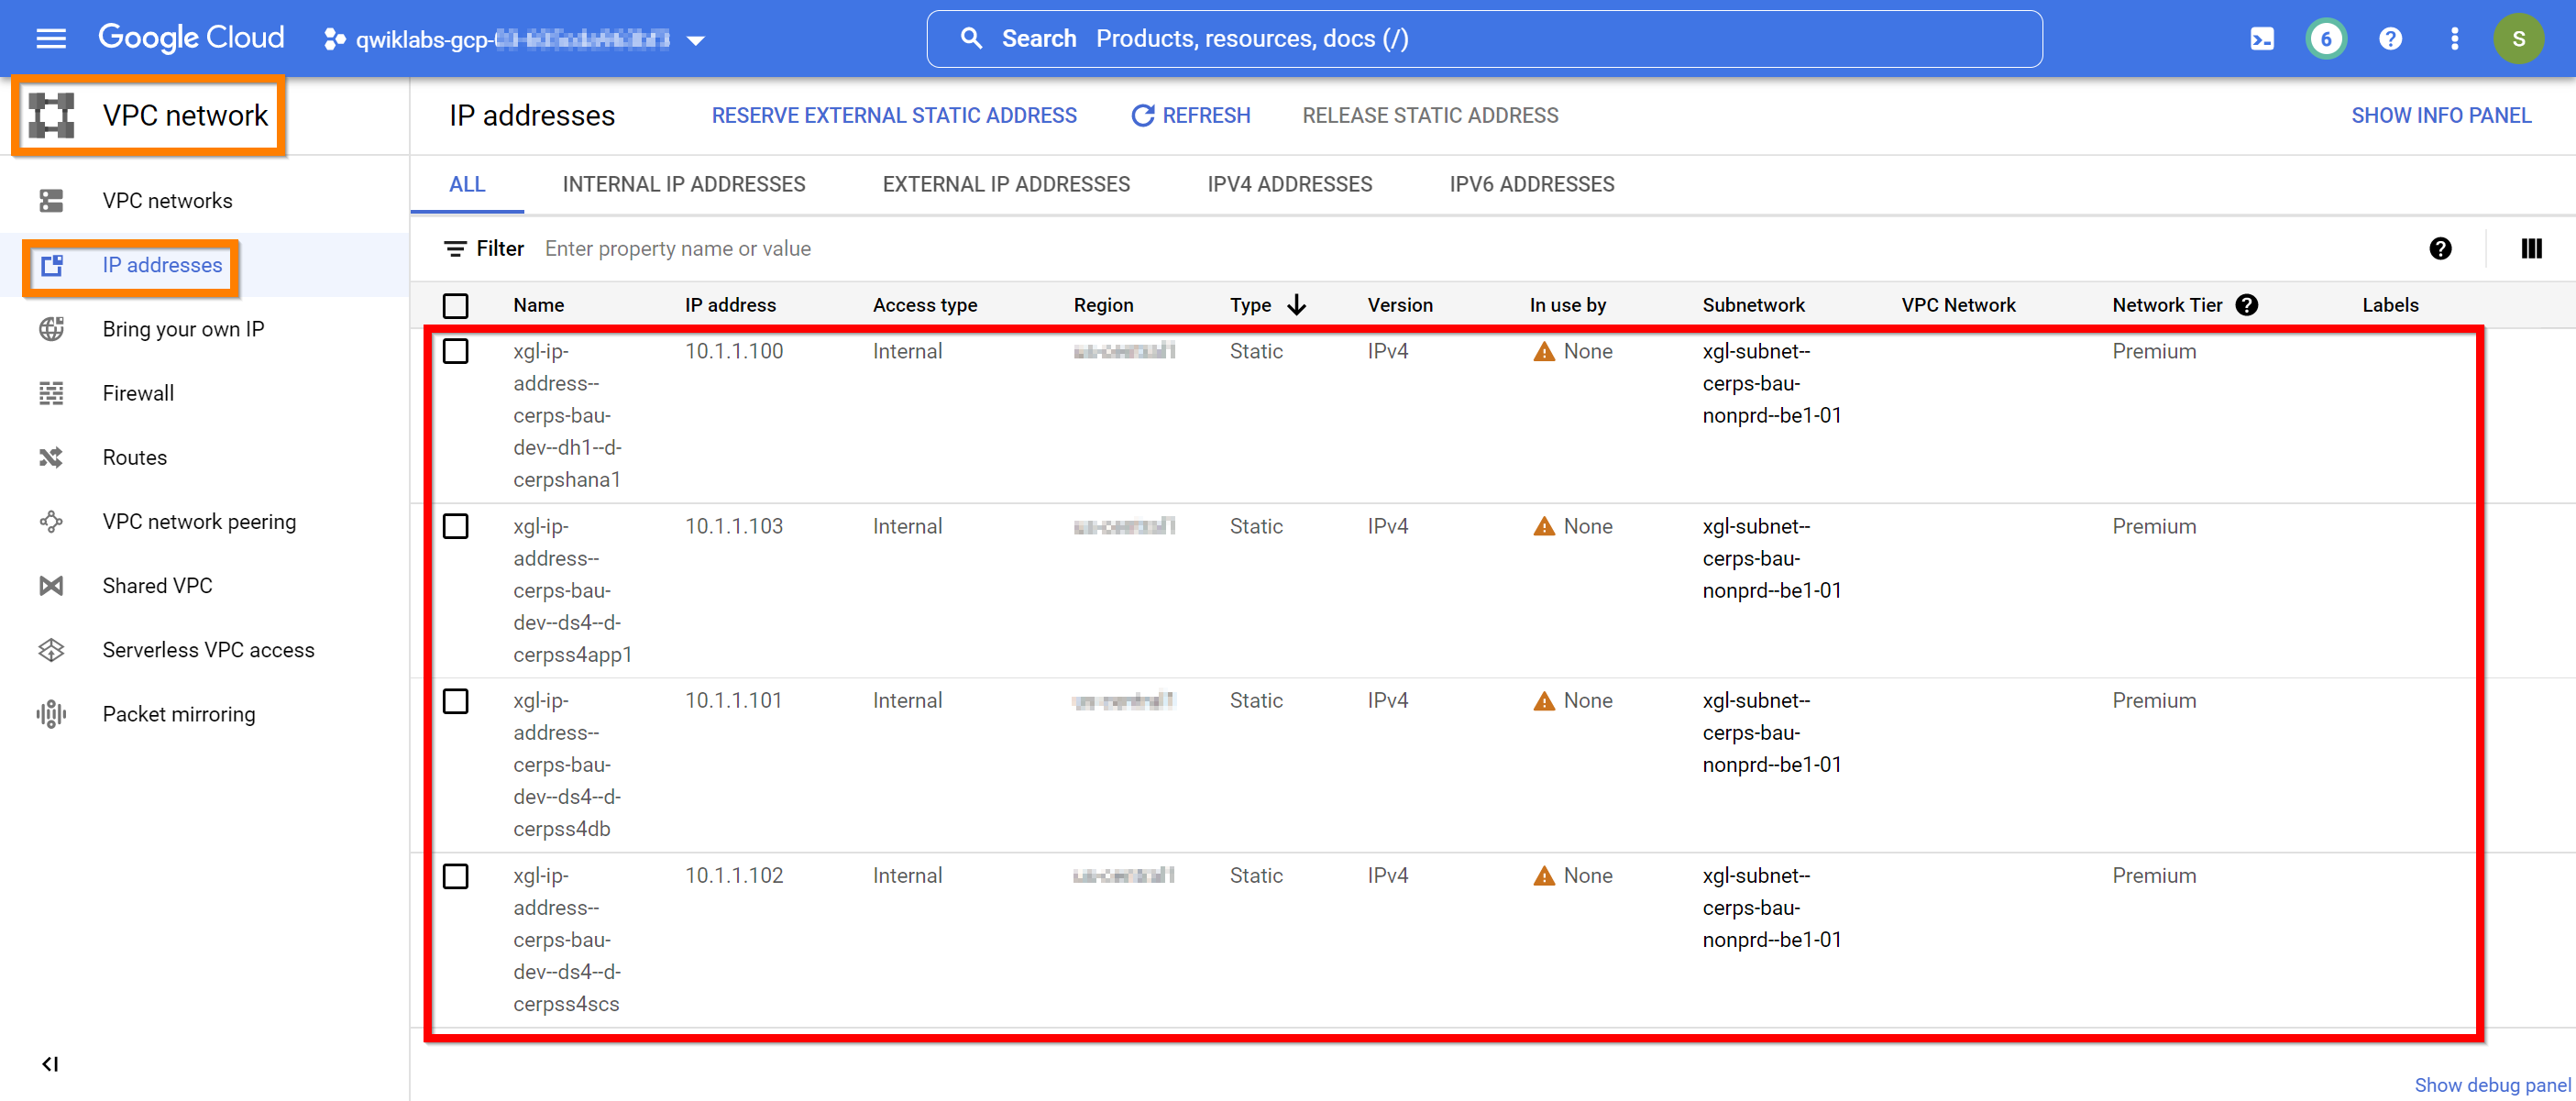
在 Cloud 控制台中查看并验证:

在 Cloud 控制台中,通过以下路径确认静态内部“IP 地址”已预留:“导航菜单 -> 网络 -> VPC 网络 -> IP 地址”。

ip_add_summary

点击检查我的进度以验证是否完成了以下目标:

预留“静态内部 IP 地址”

任务 7. 创建“Cloud NAT 服务”

出于安全考虑,通常不会为托管 SAP 组件的虚拟机分配公共 IP 地址。不过,这些虚拟机通常仍然需要访问互联网,才能执行更新操作系统软件包等关键活动。“Cloud NAT”服务为这些与 SAP 相关的虚拟机提供了访问互联网的安全途径。

实际场景考虑因素:

通常情况下,中央网络管理团队将负责管理 VPC 网络中的所有网络相关资源。

对于未分配公共 IP 地址的虚拟机,有许多受支持的模式可为其提供互联网访问,因此,SAP 团队需要与网络管理团队沟通协商,了解如何根据所采用的网络设计提供互联网访问。

注意: 在本实验中,将部署一个“Cloud NAT 服务”,但在实际情况中,为了避免延迟和区域间网络费用,通常每个托管虚拟机的 Google Cloud 区域都会至少部署一个“Cloud NAT 服务”,但可能也有充分的理由部署更多服务。

在线文档:

依赖项:

为了能够成功部署所需的“Cloud NAT 服务”,在继续执行此活动之前,需要先正确部署以下依赖项:

  • Google Cloud 账号设置
  • IAM 设置
  • 资源层次结构设置
  • 用于托管 VPC 的 Google Cloud 项目设置
  • 已部署的“VPC 网络”
  • 已部署的 VPC“子网”

命名惯例:

  • Cloud NAT - ID:
    • 字符数限制:62
    • 结构:<01>--<02><03>-nat-gw--<04>--<05>-<06>

                             <01> - VPC ID

                             <02> - 公司 ID

                             <03> - 业务实体 ID

                             <04> - NAT 简短说明

                             <05> - 托管区域 ID

                             <06> - 子网计数标识符

  • 路由器 - ID:
    • 字符数限制:62
    • 结构:<01>--<02><03>-router--<04>--<05>-<06>

                             <01> - VPC ID

                             <02> - 公司 ID

                             <03> - 业务实体 ID

                             <04> - 路由器简短说明

                             <05> - 托管区域 ID

                             <06> - 路由器计数标识符

  • 路由器 - 说明:
    • 字符数限制:无限制
    • 结构:“<01> - <02>-<03> router = <04> - <05> - <06>”

                             <01> - VPC ID

                             <02> - 公司

                             <03> - 业务实体 ID

                             <04> - 路由器说明

                             <05> - 托管区域 ID

                             <07> - 路由器计数标识符

要创建的资源(数量 = 2):

使用任何受支持的方法,根据以下配置详细信息部署“Cloud NAT 服务”:

1/1:

参数 值
Cloud NAT - ID xall-vpc--vpc-01--xall-nat-gw--shared-nat--de1-01
路由器 - ID xall-vpc--vpc-01--xall-router--shared-nat--de1-01
路由器 - 说明 xall-vpc--vpc-01 - XYZ-Global router = Shared NAT - Germany 1 (GCP) - 01
区域
VPC 网络 xall-vpc--vpc-01

命令行:

命令 1/2 - 创建“路由器”:

gcloud compute routers create [insert router ID here] \ --description="[insert router description here]" \ \ --project=[insert your Google Cloud project ID here] \ --region=[insert region here] \ --network=[insert VPC network here]

(输出示例)

Creating router [[router ID]]...done. NAME: [router ID] REGION: [region ID] NETWORK: [VPC network ID]

命令 2/2 - 创建“Cloud NAT”:

gcloud compute routers nats create [inset nat ID here] \ \ --project=[insert your Google Cloud project ID here] \ --region=[insert region here] \ --router=[insert router ID here] \ \ --auto-allocate-nat-external-ips \ --nat-all-subnet-ip-ranges \ --enable-logging

(输出示例)

Creating NAT [[nat ID]] in router [[insert router ID here]]...done.

在 Cloud 控制台中查看并验证:

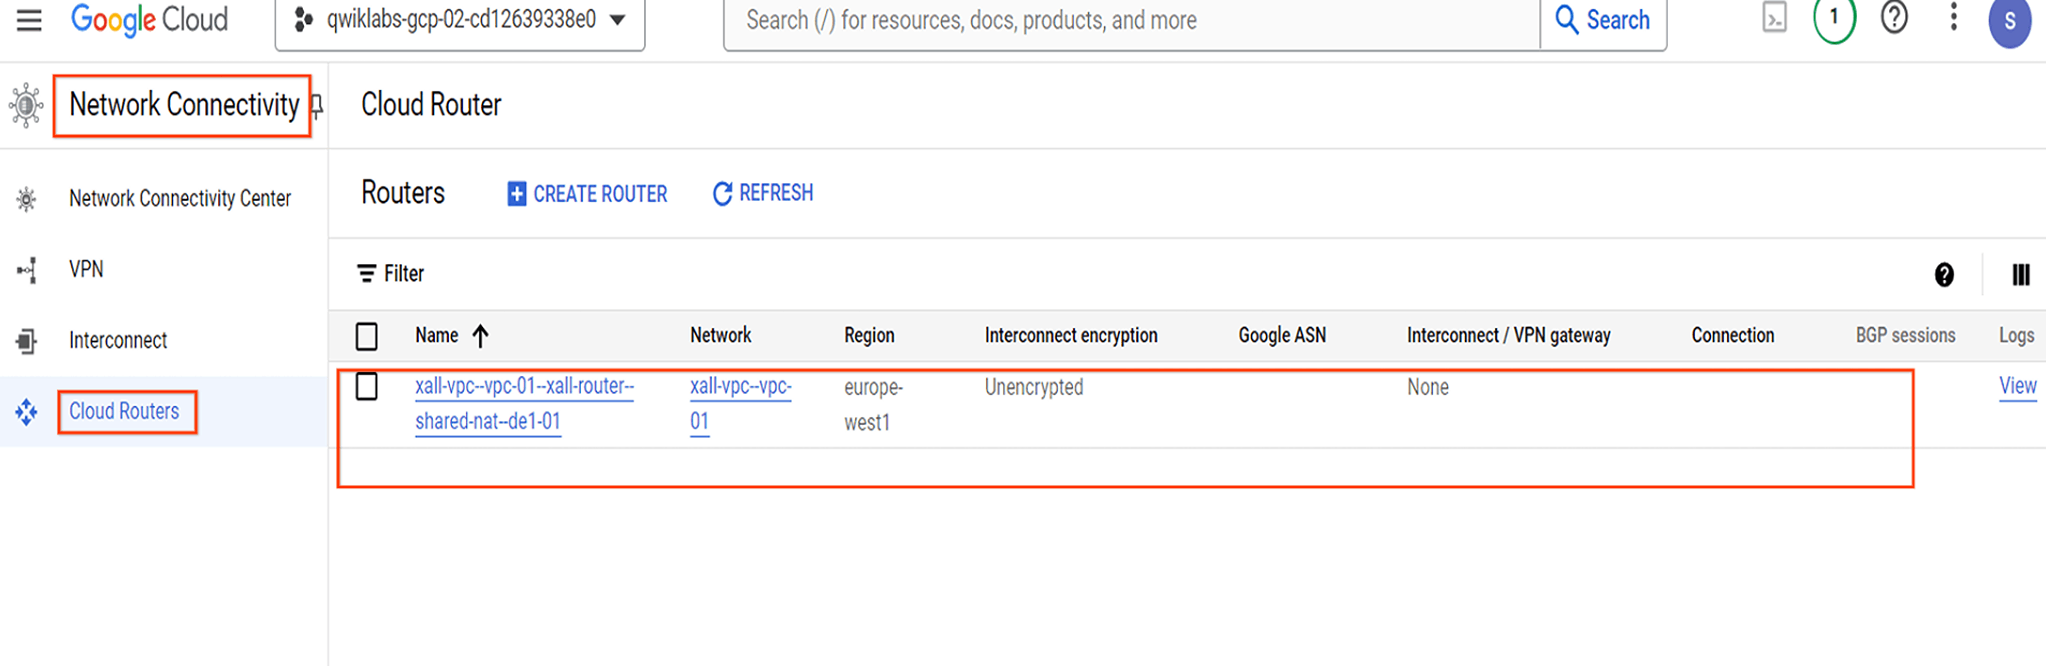
在 Cloud 控制台中,通过以下路径确认“路由器”已部署:“导航菜单 -> 网络 -> 网络连接 -> Cloud Router 路由器”。

router_summary

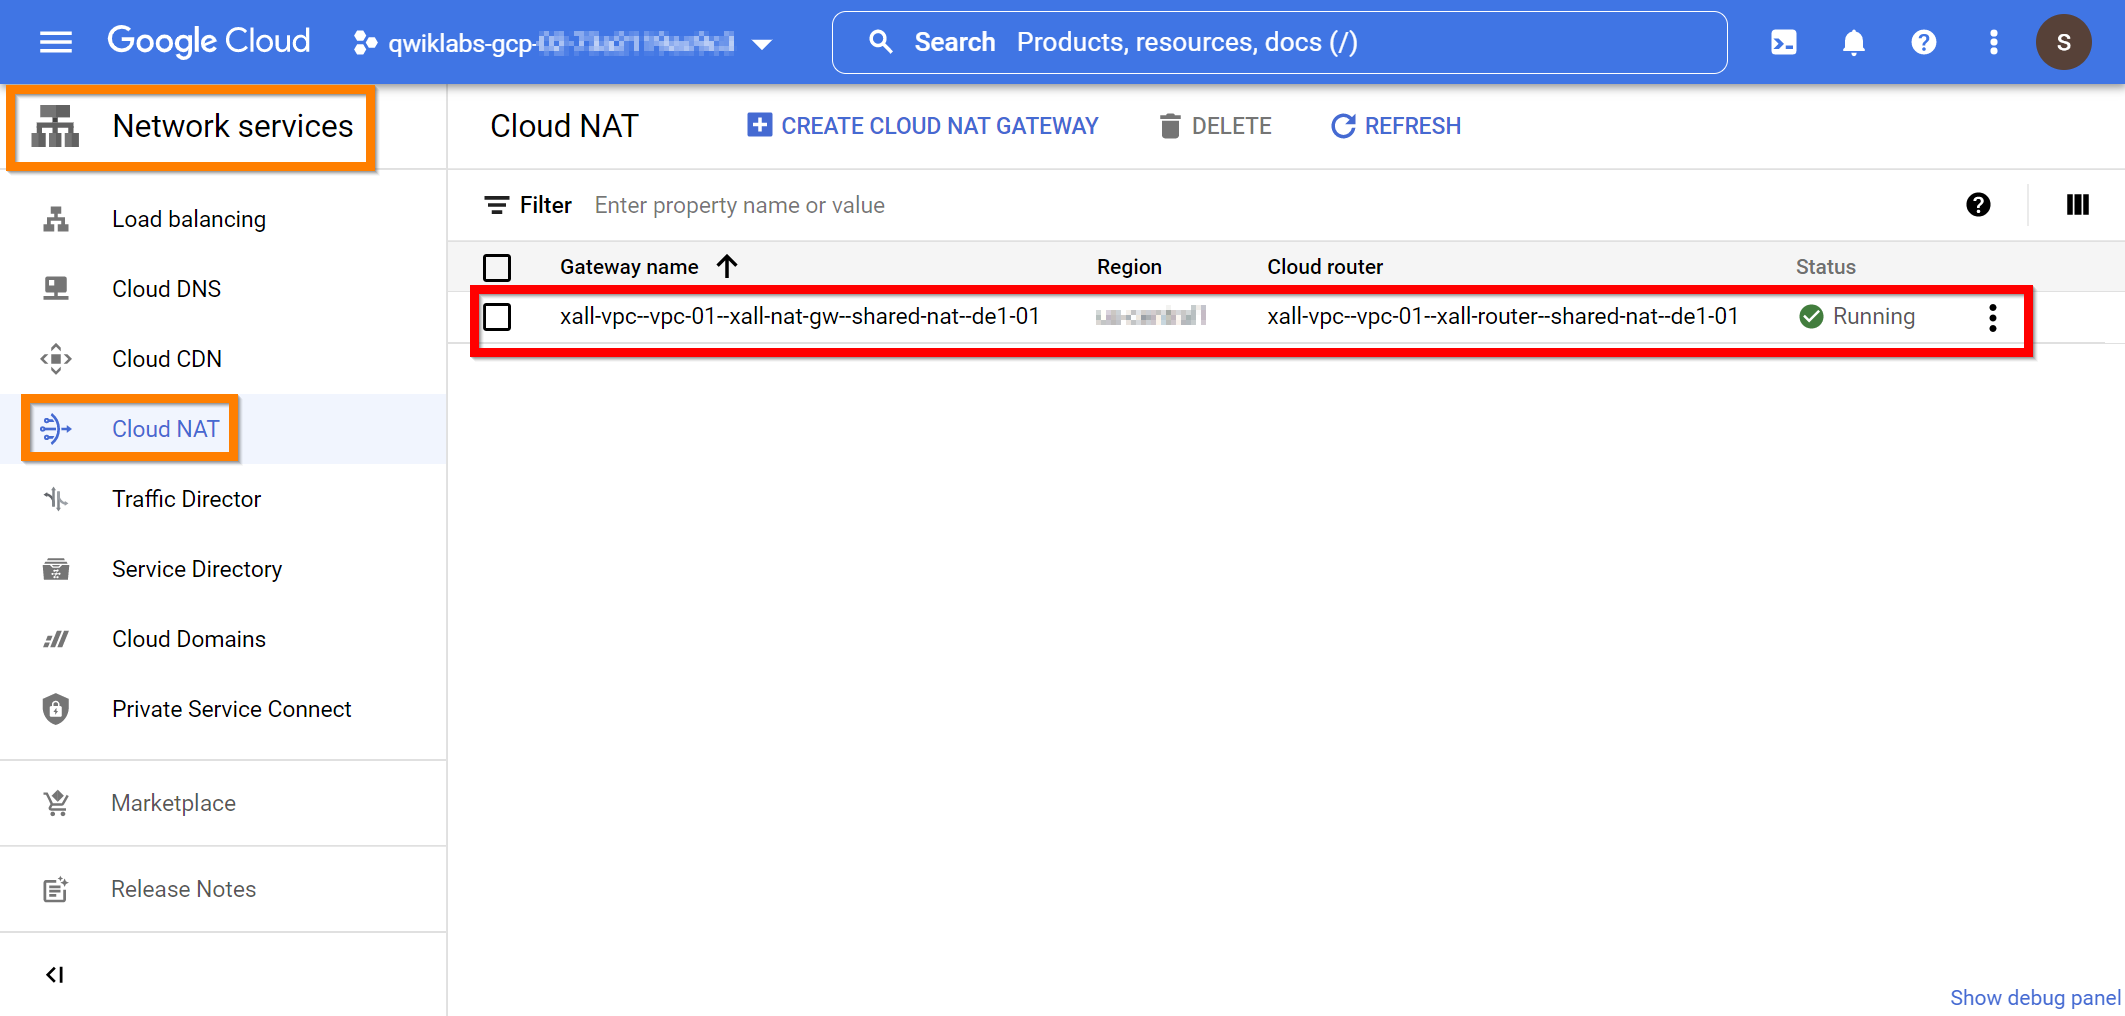
在 Cloud 控制台中,通过以下路径确认“Cloud NAT”已部署:“导航菜单 -> 网络 -> 网络服务 -> Cloud NAT”。

nat_summary

点击检查我的进度以验证是否完成了以下目标:

创建“Cloud NAT 服务”

恭喜!

活动摘要:

下表用黄色标出了本实验结束时已经通过各项活动部署的组件。

activity_summary

后续步骤/了解详情

请务必参阅以下文档,进一步练习使用 SAP:

Google Cloud 培训和认证

…可帮助您充分利用 Google Cloud 技术。我们的课程会讲解各项技能与最佳实践,可帮助您迅速上手使用并继续学习更深入的知识。我们提供从基础到高级的全方位培训,并有点播、直播和虚拟三种方式选择,让您可以按照自己的日程安排学习时间。各项认证可以帮助您核实并证明您在 Google Cloud 技术方面的技能与专业知识。

上次更新手册的时间:2026 年 5 月 20 日

上次测试实验的时间:2024 年 7 月 18 日

版权所有 2026 Google LLC 保留所有权利。Google 和 Google 徽标是 Google LLC 的商标。其他所有公司名和产品名可能是其各自相关公司的商标。

准备工作

  1. 实验会创建一个 Google Cloud 项目和一些资源,供您使用限定的一段时间
  2. 实验有时间限制,并且没有暂停功能。如果您中途结束实验,则必须重新开始。
  3. 在屏幕左上角,点击开始实验即可开始

使用无痕浏览模式

  1. 复制系统为实验提供的用户名和密码
  2. 在无痕浏览模式下,点击打开控制台

登录控制台

  1. 使用您的实验凭证登录。使用其他凭证可能会导致错误或产生费用。
  2. 接受条款,并跳过恢复资源页面
  3. 除非您已完成此实验或想要重新开始,否则请勿点击结束实验,因为点击后系统会清除您的工作并移除该项目

此内容目前不可用

一旦可用,我们会通过邮件告知您

太好了!

一旦可用,我们会通过邮件联系您

一次一个实验

确认结束所有现有实验并开始此实验

使用无痕浏览模式运行实验

使用无痕模式或无痕浏览器窗口是运行此实验的最佳方式。这可以避免您的个人账号与学生账号之间发生冲突,这种冲突可能导致您的个人账号产生额外费用。






