GSP015

Übersicht
Die Google Kubernetes Engine vereinfacht die Ausführung von Docker-Containern in der Cloud. Sie verwendet Kubernetes, einen Open-Source-Container-Scheduler, um sicherzustellen, dass Ihr Cluster jederzeit genau so ausgeführt wird, wie Sie es möchten.
In diesem Lab erfahren Sie, wie Sie einen Container sowie Replikate dieses Containers in der Google Kubernetes Engine starten.
Einrichtung und Anforderungen
Vor dem Klick auf „Start Lab“ (Lab starten)
Lesen Sie diese Anleitung. Labs sind zeitlich begrenzt und können nicht pausiert werden. Der Timer beginnt zu laufen, wenn Sie auf Lab starten klicken, und zeigt Ihnen, wie lange Google Cloud-Ressourcen für das Lab verfügbar sind.
In diesem praxisorientierten Lab können Sie die Lab-Aktivitäten in einer echten Cloud-Umgebung durchführen – nicht in einer Simulations- oder Demo-Umgebung. Dazu erhalten Sie neue, temporäre Anmeldedaten, mit denen Sie für die Dauer des Labs auf Google Cloud zugreifen können.
Für dieses Lab benötigen Sie Folgendes:
- Einen Standardbrowser (empfohlen wird Chrome)
Hinweis: Nutzen Sie den privaten oder Inkognitomodus (empfohlen), um dieses Lab durchzuführen. So wird verhindert, dass es zu Konflikten zwischen Ihrem persönlichen Konto und dem Teilnehmerkonto kommt und zusätzliche Gebühren für Ihr persönliches Konto erhoben werden.
- Zeit für die Durchführung des Labs – denken Sie daran, dass Sie ein begonnenes Lab nicht unterbrechen können.
Hinweis: Verwenden Sie für dieses Lab nur das Teilnehmerkonto. Wenn Sie ein anderes Google Cloud-Konto verwenden, fallen dafür möglicherweise Kosten an.
Lab starten und bei der Google Cloud Console anmelden
-
Klicken Sie auf Lab starten. Wenn Sie für das Lab bezahlen müssen, wird ein Dialogfeld geöffnet, in dem Sie Ihre Zahlungsmethode auswählen können.
Auf der rechten Seite befindet sich der Bereich Lab-Einrichtung und ‑Zugriff:
- Button Google Cloud Console öffnen
- Die temporären Anmeldedaten (Nutzername und Passwort), die Sie für dieses Lab verwenden müssen
- Gegebenenfalls weitere Informationen für dieses Lab
Der Lab-Timer befindet sich oben auf der Seite und zeigt die verbleibende Zeit an.
-
Klicken Sie auf Google Cloud Console öffnen. Wenn Sie Chrome verwenden, können Sie auch rechtsklicken und Link in Inkognitofenster öffnen auswählen.
Im Lab werden Ressourcen aktiviert. Anschließend wird ein weiterer Tab mit der Seite „Anmelden“ geöffnet.
Tipp: Ordnen Sie die Tabs nebeneinander in separaten Fenstern an.
Hinweis: Wird das Dialogfeld Konto auswählen angezeigt, klicken Sie auf Anderes Konto verwenden.
-
Kopieren Sie bei Bedarf den folgenden Nutzernamen und fügen Sie ihn in das Dialogfeld Anmelden ein.
{{{user_0.username | "Username"}}}
Sie finden den Nutzernamen auch im Bereich Lab-Einrichtung und ‑Zugriff.
-
Klicken Sie auf Weiter.
-
Kopieren Sie das folgende Passwort und fügen Sie es in das Dialogfeld Willkommen ein.
{{{user_0.password | "Password"}}}
Sie finden das Passwort auch im Bereich Lab-Einrichtung und ‑Zugriff.
-
Klicken Sie auf Weiter.
Wichtig: Sie müssen die für das Lab bereitgestellten Anmeldedaten verwenden. Nutzen Sie nicht die Anmeldedaten Ihres Google Cloud-Kontos.
Hinweis: Wenn Sie Ihr eigenes Google Cloud-Konto für dieses Lab nutzen, können zusätzliche Kosten anfallen.
-
Klicken Sie sich durch die nachfolgenden Seiten:
- Akzeptieren Sie die Nutzungsbedingungen.
- Fügen Sie keine Wiederherstellungsoptionen oder 2-Faktor-Authentifizierung hinzu, da dies nur ein temporäres Konto ist.
- Melden Sie sich nicht für kostenlose Testversionen an.
Nach wenigen Augenblicken wird die Google Cloud Console in diesem Tab geöffnet.
Hinweis: Wenn Sie auf Google Cloud-Produkte und ‑Dienste zugreifen möchten, klicken Sie auf das Navigationsmenü oder geben Sie den Namen des Produkts oder Dienstes in das Feld Suchen ein.

Cloud Shell aktivieren
Cloud Shell ist eine virtuelle Maschine, auf der Entwicklertools installiert sind. Sie bietet ein Basisverzeichnis mit 5 GB nichtflüchtigem Speicher und läuft auf Google Cloud. Mit Cloud Shell erhalten Sie Befehlszeilenzugriff auf Ihre Google Cloud-Ressourcen.
-
Klicken Sie oben in der Google Cloud Console auf Cloud Shell aktivieren  .
-
Klicken Sie sich durch die folgenden Fenster:
- Fahren Sie mit dem Informationsfenster zu Cloud Shell fort.
- Autorisieren Sie Cloud Shell, Ihre Anmeldedaten für Google Cloud API-Aufrufe zu verwenden.
Wenn eine Verbindung besteht, sind Sie bereits authentifiziert und das Projekt ist auf Project_ID, eingestellt. Die Ausgabe enthält eine Zeile, in der die Project_ID für diese Sitzung angegeben ist:
Ihr Cloud-Projekt in dieser Sitzung ist festgelegt als {{{project_0.project_id | "PROJECT_ID"}}}
gcloud ist das Befehlszeilentool für Google Cloud. Das Tool ist in Cloud Shell vorinstalliert und unterstützt die Tab-Vervollständigung.
- (Optional) Sie können den aktiven Kontonamen mit diesem Befehl auflisten:
gcloud auth list
- Klicken Sie auf Autorisieren.
Ausgabe:
ACTIVE: *
ACCOUNT: {{{user_0.username | "ACCOUNT"}}}
Um das aktive Konto festzulegen, führen Sie diesen Befehl aus:
$ gcloud config set account `ACCOUNT`
- (Optional) Sie können die Projekt-ID mit diesem Befehl auflisten:
gcloud config list project
Ausgabe:
[core]
project = {{{project_0.project_id | "PROJECT_ID"}}}
Hinweis: Die vollständige Dokumentation für gcloud finden Sie in Google Cloud in der Übersicht zur gcloud CLI.
Aufgabe 1: Cluster erstellen
Im Rahmen dieses Abschnitts erstellen Sie einen Google Kubernetes Engine-Cluster.
Computing-Zone festlegen
Die Cloud Shell ist ein browserbasiertes Terminal für eine virtuelle Maschine, auf der die Google Cloud-Tools und einige zusätzliche Tools (wie Editoren und Compiler) installiert sind, die bei der Entwicklung oder beim Debuggen Ihrer Cloud-Anwendung hilfreich sind.
Sie verwenden den gcloud-Befehl, um den Cluster zu erstellen. Legen Sie zuerst die Computing-Zone fest, damit die virtuellen Maschinen im Cluster in der richtigen Region erstellt werden. Verwenden Sie dazu gcloud config set compute/zone.
- Geben Sie in der Cloud Shell Folgendes ein:
gcloud config set compute/zone {{{project_0.default_zone|ZONE}}}
Regionen und Zonen
Bestimmte Compute Engine-Ressourcen befinden sich in Regionen oder Zonen. Eine Region ist ein bestimmter Ort, an dem Sie Ihre Ressourcen ausführen können. Jede Region hat eine oder mehrere Zonen. „us-central1“ bezeichnet zum Beispiel eine Region in der Mitte der USA und umfasst die Zonen us-central1-a, us-central1-b, us-central1-c und us-central1-f.
| Regionen |
Zonen |
| Westen der USA |
us-west1-a, us-west1-b |
| Mitte der USA |
us-central1-a, us-central1-b, us-central1-d, us-central1-f |
| Osten der USA |
us-east1-b, us-east1-c, us-east1-d |
| Westeuropa |
europe-west1-b, europe-west1-c, europe-west1-d |
| Ostasien |
asia-east1-a, asia-east1-b, asia-east1-c |
Ressourcen, die sich in einer Zone befinden, werden als zonale Ressourcen bezeichnet. VM-Instanzen und nichtflüchtige Speicher befinden sich in einer Zone. Möchten Sie einen nichtflüchtigen Speicher an eine VM-Instanz anbinden, müssen sich beide Ressourcen in derselben Zone befinden. Ebenso verhält es sich, wenn Sie einer Instanz eine statische IP-Adresse zuweisen möchten: Die Instanz muss sich auch hier in derselben Region wie die statische IP-Adresse befinden.
Weitere Informationen zu Regionen und Zonen einschließlich einer vollständigen Liste finden Sie hier.
Neuen Cluster erstellen
- Erstellen Sie mit dem
gcloud-Befehl einen neuen Container-Cluster:
gcloud container clusters create hello-world
Mit diesem Befehl wird ein neuer Cluster namens hello-world mit drei Knoten (VMs) erstellt. Sie können diesen Befehl mit zusätzlichen Flags konfigurieren, um die Anzahl der Knoten, die Standardberechtigungen und andere Variablen zu ändern. Weitere Informationen finden Sie in der Referenz zu „gcloud container clusters create“.
Hinweis: Wenn beim Ausführen von „gcloud container clusters create“ ein Fehler auftritt, prüfen Sie, ob Sie sowohl die Google Kubernetes Engine API als auch die Compute Engine API aktiviert haben.
Das Starten des Clusters kann einige Minuten dauern. Sobald er läuft, wird in der Cloud Shell eine Ausgabe angezeigt, die in etwa so aussieht:
NAME LOCATION MASTER_VERSION MASTER_IP MACHINE_TYPE NODE_VERSION NUM_NODES STATUS
hello-world {{{project_0.default_zone|ZONE}}} 1.12.7-gke.10 35.239.64.154 e2-medium 1.12.7-gke.10 3 RUNNING
Abgeschlossene Aufgabe testen
Klicken Sie auf Fortschritt prüfen. Haben Sie die Aufgabe erfolgreich abgeschlossen, erhalten Sie ein Testergebnis.
Kubernetes-Cluster erstellen
Aufgabe 2: „Hello World“-Anwendung erstellen und veröffentlichen
Als Nächstes erstellen und veröffentlichen Sie einen Container, der Ihren Code enthält. Sie verwenden Docker, um den Container zu erstellen, und Google Artifact Registry, um ihn sicher zu veröffentlichen.
Projekt-ID festlegen
Die Projekt-ID verwenden Sie in vielen Befehlen in diesem Lab. Sie ist in der Cloud Shell in einer Umgebungsvariablen gespeichert. Hier sehen Sie sie:
echo $DEVSHELL_PROJECT_ID
Aufgabe 3: Beispielcode abrufen
- Führen Sie folgenden Befehl aus, um die Beispiele zu klonen:
git clone https://github.com/GoogleCloudPlatform/kubernetes-engine-samples
- Wechseln Sie das Verzeichnis:
cd kubernetes-engine-samples/quickstarts/hello-app
Container erstellen
Docker-Container werden mit einem Dockerfile erstellt. Der Beispielcode enthält ein einfaches Dockerfile, das wir verwenden können.
cat Dockerfile
Dies ist der Inhalt der Datei:
...
FROM golang:1.26.2 AS builder
WORKDIR /app
RUN go mod init hello-app
COPY *.go ./
RUN CGO_ENABLED=0 GOOS=linux go build -o /hello-app
FROM gcr.io/distroless/static-debian12
WORKDIR /
COPY --from=builder /hello-app /hello-app
ENV PORT=8080
USER nonroot:nonroot
CMD ["/hello-app"]
- Führen Sie den folgenden Befehl aus, um den Container zu erstellen:
docker build -t gcr.io/$DEVSHELL_PROJECT_ID/hello-app:1.0 .
Dadurch wird ein Docker-Container-Image erstellt, das lokal gespeichert wird.
Container veröffentlichen
Damit Kubernetes auf Ihr Image zugreifen kann, müssen Sie es in einer Artifact Registry speichern.
- Führen Sie den folgenden Befehl aus, um Ihr Container-Image zu veröffentlichen:
gcloud docker -- push gcr.io/$DEVSHELL_PROJECT_ID/hello-app:1.0
Aufgabe 4: „Hello World“-Anwendung bereitstellen
Der Cluster wird ausgeführt und die Anwendung wurde erstellt. Jetzt können Sie sie bereitstellen.
Deployment erstellen
Ein Deployment ist eine Kernkomponente von Kubernetes, die dafür sorgt, dass Ihre Anwendung immer ausgeführt wird. Ein Deployment plant und verwaltet eine Reihe von Pods im Cluster. Ein Pod besteht aus einem oder mehreren Containern, die zusammengehören. Das kann bedeuten, dass sie zusammen verwaltet werden oder die gleichen Netzwerkanforderungen haben. In diesem Lab gibt es nur einen Container in Ihrem Pod.
Normalerweise erstellen Sie eine YAML-Datei mit der Konfiguration für das Deployment. In diesem Lab überspringen wir diesen Schritt und erstellen das Deployment direkt über die Befehlszeile.
- Erstellen Sie den Pod mit
kubectl:
kubectl create deployment hello-app --image=gcr.io/$DEVSHELL_PROJECT_ID/hello-app:1.0
Hinweis: Sie können Warnungen zur Einstellung von Befehlen ignorieren.
Mit diesem Befehl wird eine Kopie des Docker-Images auf einem der Knoten im Cluster gestartet.
Abgeschlossene Aufgabe testen
Klicken Sie auf Fortschritt prüfen. Haben Sie die Aufgabe erfolgreich abgeschlossen, erhalten Sie ein Testergebnis.
„Hello World“-Anwendung („hello-app“) erstellen und bereitstellen
- Führen Sie den folgenden Befehl aus, um das mit
kubectl erstellte Deployment aufzurufen:
kubectl get deployments
Sie sollten ein Ergebnis wie dieses erhalten:
NAME READY UP-TO-DATE AVAILABLE AGE
hello-app 1/1 1 1 30s
- Mit
kubectl können Sie sich auch ansehen, wie der Pod ausgeführt wird:
kubectl get pods
Sie sollten ein Ergebnis wie dieses erhalten:
NAME READY STATUS RESTARTS AGE
hello-app-3375482827-7hs3q 1/1 Running 0 1m
Externen Traffic zulassen
Standardmäßig ist ein Pod nur für andere Maschinen innerhalb des Clusters zugänglich. Damit der erstellte Anwendungscontainer verwendet werden kann, muss er als Service bereitgestellt werden.
Normalerweise erstellen Sie eine YAML-Datei mit der Konfiguration für den Service. In diesem Lab überspringen wir diesen Schritt und erstellen das Deployment direkt über die Befehlszeile.
- Führen Sie den folgenden Befehl aus, um das Deployment mit dem Befehl
kubectl expose bereitzustellen:
kubectl expose deployment hello-app --name=hello-app --type=LoadBalancer --port=80 --target-port=8080
kubectl expose erstellt einen Service, die Weiterleitungsregeln für den Load Balancer und die Firewallregeln, die es ermöglichen, externen Traffic an den Pod zu senden. Das Flag --type=LoadBalancer erstellt einen Google Cloud Network Load Balancer, der externen Traffic akzeptiert.
- Führen Sie den folgenden Befehl aus, um die IP-Adresse für Ihren Service abzurufen:
kubectl get svc hello-app
Sie sollten ein Ergebnis wie dieses erhalten:
NAME TYPE CLUSTER-IP EXTERNAL-IP PORT(S) AGE
hello-app LoadBalancer 10.3.247.85 104.198.151.208 80/TCP 8m
Hinweis: Es kann einige Minuten dauern, bis die externe IP-Adresse angezeigt wird. Wenn für die externe IP-Adresse der Status <pending> angezeigt wird, warten Sie 30 Sekunden und versuchen Sie es noch einmal.
Abgeschlossene Aufgabe testen
Klicken Sie auf Fortschritt prüfen. Haben Sie die Aufgabe erfolgreich abgeschlossen, erhalten Sie ein Testergebnis.
Externen Traffic zum „hello-app“-Deployment zulassen
Deployment prüfen
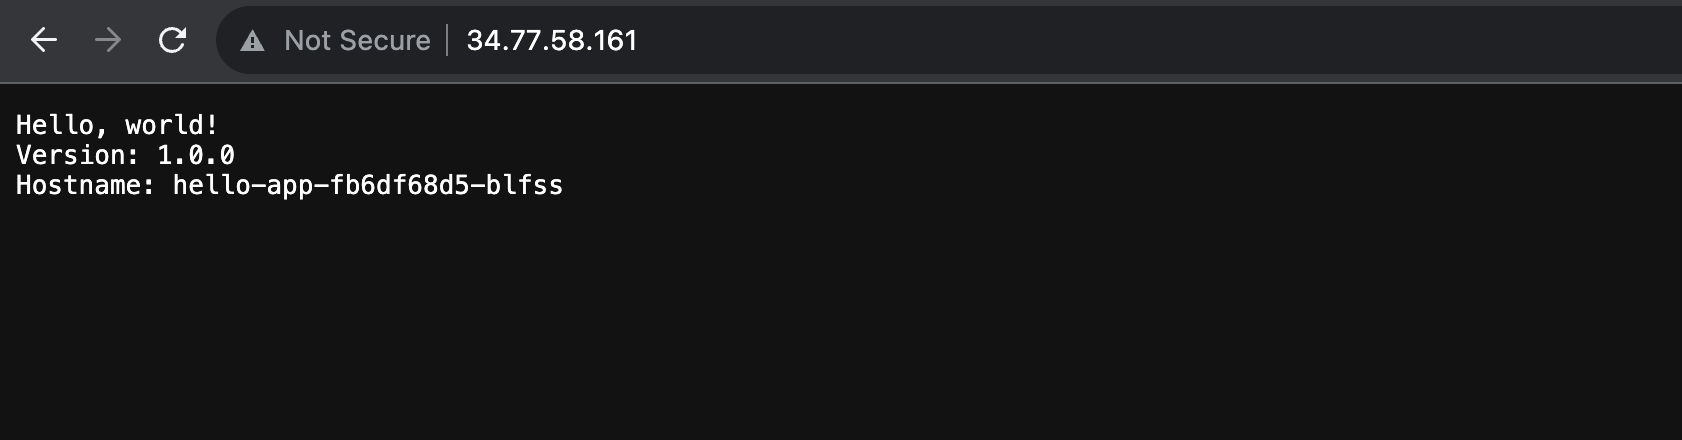
Öffnen Sie ein neues Browserfenster oder einen neuen Tab und rufen Sie die externe IP-Adresse aus dem vorherigen Schritt auf. Der Beispielcode sollte jetzt ausgeführt werden.
Aufgabe 5: Wissen testen
Im Folgenden stellen wir Ihnen einige Multiple-Choice-Fragen, um Ihr bisher erworbenes Wissen zu testen und zu festigen. Beantworten Sie die Fragen, so gut Sie können.
Das wars! Sie haben das Lab erfolgreich abgeschlossen.
Die Google Kubernetes Engine bietet eine leistungsstarke und flexible Möglichkeit, Container in Google Cloud auszuführen. Kubernetes kann auch auf Ihrer eigenen Hardware oder bei anderen Cloud-Anbietern verwendet werden.
Im Rahmen dieses Labs wurde nur mit einem Container gearbeitet. Sie können aber auch leicht Umgebungen mit mehreren Containern oder mehrere Instanzen eines einzelnen Containers einrichten.
Das wurde behandelt
- Google Kubernetes Engine
- Eine einfache containerisierte Anwendung in der Google Kubernetes Engine erstellen und starten
Nächstes Lab absolvieren
Probieren Sie ein anderes Lab aus, zum Beispiel:
Weitere Informationen
- Hier finden Sie weitere Informationen zur Google Kubernetes Engine.
- Probieren Sie das komplexere Guestbook-Beispiel aus.
- Sie möchten wissen, wie viel die Ausführung Ihrer Arbeitslasten kostet? Dann nutzen Sie einfach unseren Preisrechner. Sie können die Anzahl der Instanzen, die vCPU und den Speicherbedarf eingeben.
Google Cloud-Schulungen und -Zertifizierungen
In unseren Schulungen erfahren Sie alles zum optimalen Einsatz unserer Google Cloud-Technologien und können sich entsprechend zertifizieren lassen. Unsere Kurse vermitteln technische Fähigkeiten und Best Practices, damit Sie möglichst schnell mit Google Cloud loslegen und Ihr Wissen fortlaufend erweitern können. Wir bieten On-Demand-, Präsenz- und virtuelle Schulungen für Anfänger wie Fortgeschrittene an, die Sie individuell in Ihrem eigenen Zeitplan absolvieren können. Mit unseren Zertifizierungen weisen Sie nach, dass Sie Experte im Bereich Google Cloud-Technologien sind.
Anleitung zuletzt am 11. Dezember 2024 aktualisiert
Lab zuletzt am 11. Dezember 2024 getestet
© 2026 Google LLC. Alle Rechte vorbehalten. Google und das Google-Logo sind Marken von Google LLC. Alle anderen Unternehmens- und Produktnamen können Marken der jeweils mit ihnen verbundenen Unternehmen sein.







