
准备工作
- 实验会创建一个 Google Cloud 项目和一些资源,供您使用限定的一段时间
- 实验有时间限制,并且没有暂停功能。如果您中途结束实验,则必须重新开始。
- 在屏幕左上角,点击开始实验即可开始

Create the BigQuery AWS connection
/ 25
Create the BigQuery Dataset and External Table
/ 25
Query the External Table
/ 25
Export query results to AWS S3
/ 25
Create the BigQuery AWS connection
/ 25
Create the BigQuery Dataset and External Table
/ 25
Query the External Table
/ 25
Export query results to AWS S3
/ 25


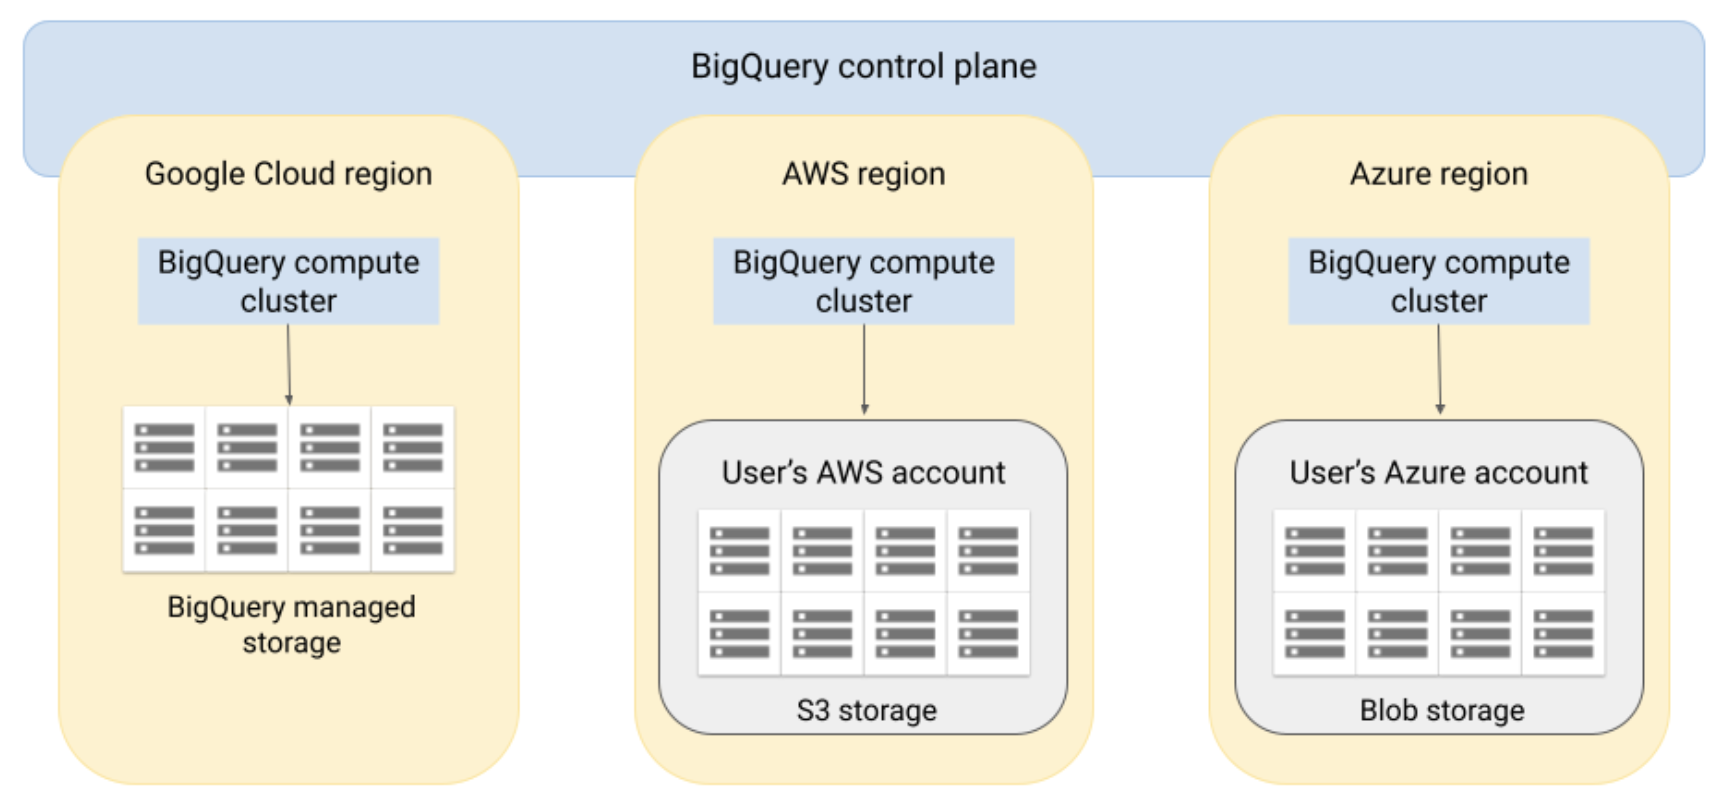
在本实验中,您将学习如何在 AWS 中使用 BigQuery Omni。借助 BigQuery Omni,您可以对存储在 AWS S3 中的数据运行 BigQuery 分析。您将在 Google Cloud BigQuery 与 AWS S3 之间创建授权连接,查询 S3 存储桶中的数据信息(无需移动任何数据),并将查询结果写回 AWS S3 存储桶。本实验内容源自 Google 发布的 BigQuery Omni 指南。
在本实验中,您将学习如何执行以下任务:
请阅读以下说明。实验是计时的,并且您无法暂停实验。计时器在您点击开始实验后即开始计时,显示 Google Cloud 资源可供您使用多长时间。
此实操实验可让您在真实的云环境中开展实验活动,免受模拟或演示环境的局限。为此,我们会向您提供新的临时凭据,您可以在该实验的规定时间内通过此凭据登录和访问 Google Cloud。
为完成此实验,您需要:
点击开始实验按钮。如果该实验需要付费,系统会打开一个对话框供您选择支付方式。右侧是实验设置和访问权限面板,其中包含以下内容:
请注意,实验计时器位于页面顶部附近,将显示剩余时间。
点击打开 Google Cloud 控制台(如果您使用的是 Chrome 浏览器,请右键点击并选择在无痕式窗口中打开链接)。
该实验会启动资源并打开另一个标签页,显示“登录”页面。
提示:可以将这些标签页分别放在不同的窗口中,并排显示。
如有必要,请复制下方的用户名,然后将其粘贴到登录对话框中。
您也可以在实验设置和访问权限面板中找到“用户名”。
点击下一步。
复制下面的密码,然后将其粘贴到欢迎对话框中。
您也可以在实验设置和访问权限面板中找到“密码”。
点击下一步。
依次点击进入后续页面:
片刻之后,系统会在此标签页中打开 Google Cloud 控制台。

BigQuery Omni 通过 Google Cloud 中的已授权连接访问 Amazon S3 数据。每个连接都有自己的唯一 Amazon Web Services (AWS) Identity and Access Management (IAM) 用户。您可以通过 AWS IAM 角色向用户授予权限。AWS IAM 角色中的政策决定了 BigQuery 可以通过每个连接访问哪些数据。
登录 AWS 管理控制台。点击实验窗格中的 Open AWS Console(打开 AWS 控制台)按钮,并使用提供的用户名和密码登录。
在顶部的搜索栏中搜索 Amazon S3,然后选择 S3。在本实验中,我们已预先创建了一个名为
在顶部的搜索栏中搜索 AWS Identity and Access Management (IAM),然后选择 IAM。
在左侧窗格中,选择 Policies(政策),然后点击 bigquery-omni-connection-policy。
点击 JSON 标签页,然后点击 Edit(修改),并将以下内容粘贴到编辑器中。将 <BUCKET_NAME> 的所有实例替换为在第 2 步中复制的 S3 存储桶名称。
点击 Next(下一步)。
点击 Save changes(保存更改)。
在左侧窗格中,选择 Roles(角色)。
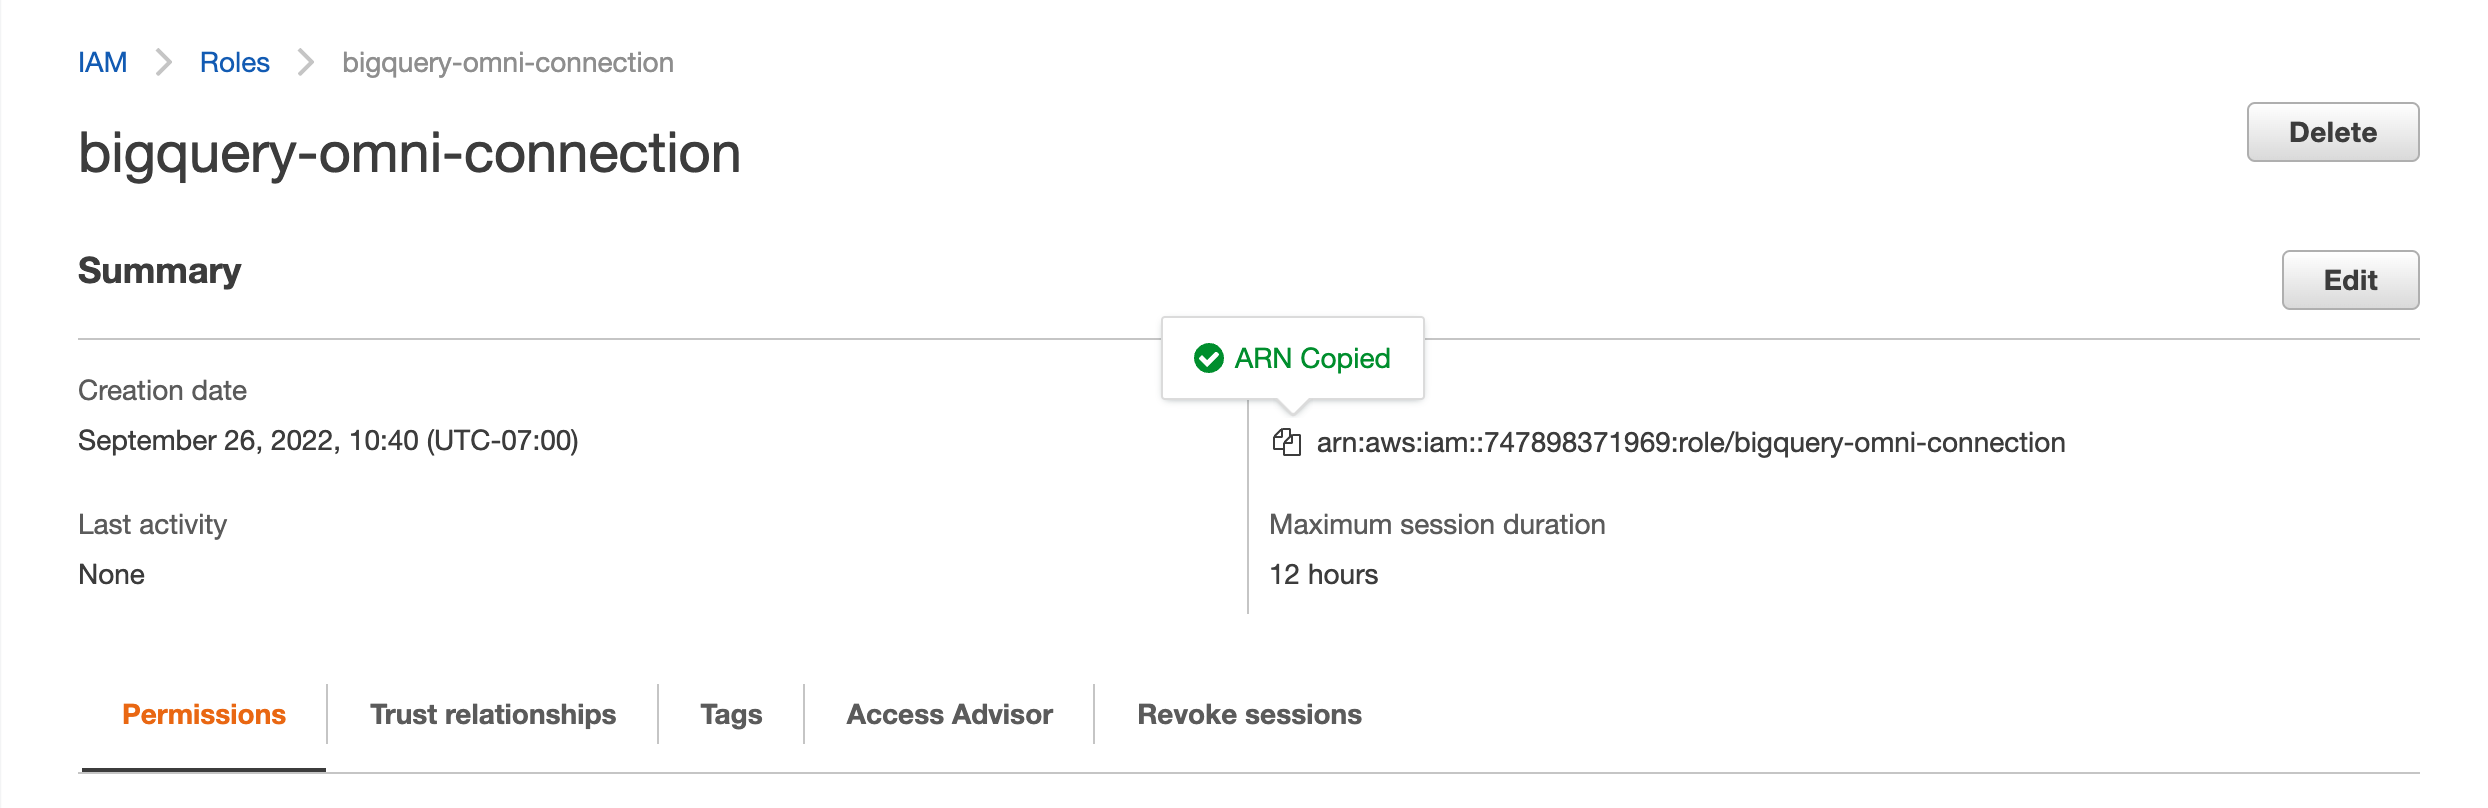
点击 bigquery-omni-connection 角色。
复制 ARN,其格式如下,其中 <ACCOUNT_ID> 是您的 AWS 账号 ID。
在 Google Cloud 控制台的导航菜单中,前往 BigQuery > Studio。
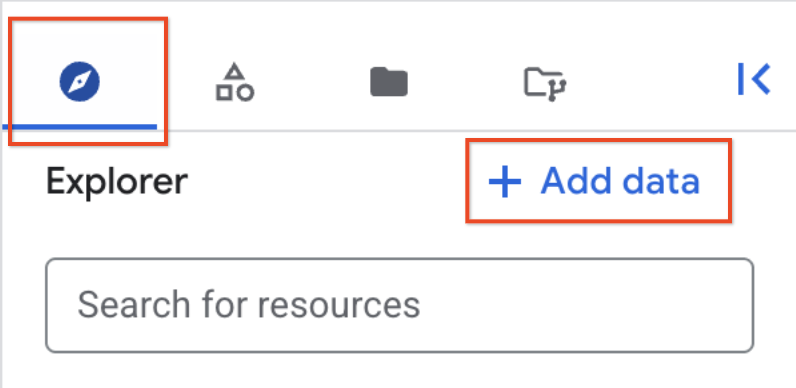
切换到探索器窗格,选择 + 添加数据。
点击存储空间/数据湖对应的复选框。在“精选数据源”下,依次选择 Amazon S3 和 BigQuery Omni 联合。
在外部数据源窗格中,输入以下信息:
bq-omni-aws-connector 作为连接资源的标识符。aws-us-east-1。可选:对于易记名称,输入简单易记的连接名称。易记名称可以是任何容易辨识的值,便于您以后在需要修改连接资源时能够轻松识别。可选:对于说明,输入关于此连接资源的说明。arn:aws:iam::AWS_ACCOUNT_ID:role/ROLE_NAME
点击创建连接。
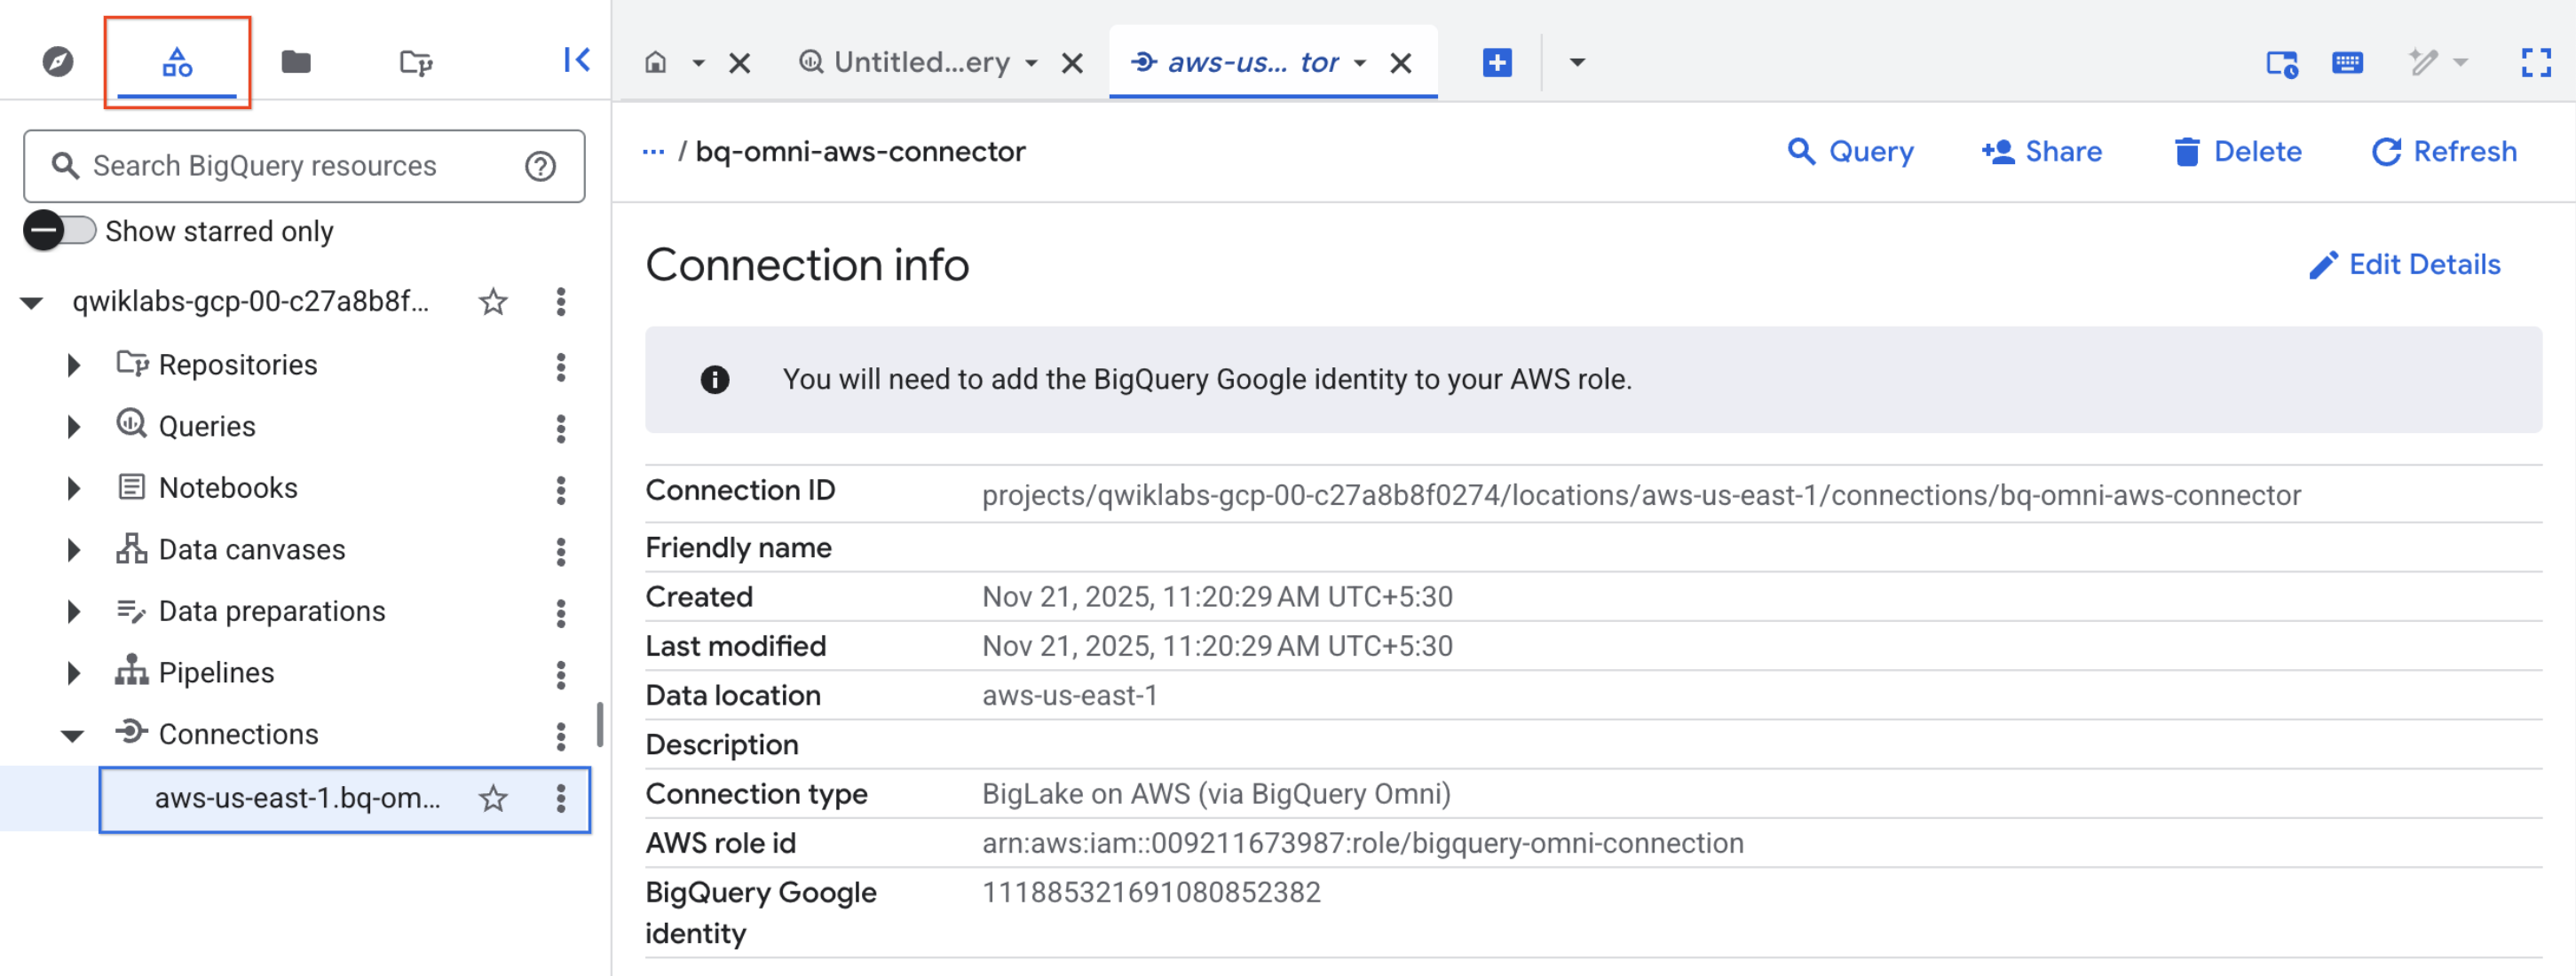
返回 BigQuery 传统版探索器,点击项目名称旁边的下拉菜单,然后在外部连接列表中找到新创建的连接。
您的 BigQuery Google 身份应如下所示:
点击检查我的进度以验证是否完成了以下目标:
信任关系可让 BigQuery AWS 连接担任相应角色,并访问角色政策中指定的 S3 数据。
返回 AWS IAM 控制台。
在左侧窗格中,选择 Roles(角色)。
选择 bigquery-omni-connection 角色。
验证 Maximum session duration(最长会话持续时间)是否设置为了 12 小时。由于每次查询最多可运行 6 小时,这一时长设置可允许系统完成一次新的查询尝试。即便将该会话时长增加到 12 小时以上,也不会增加额外的重试次数。如需了解详情,请参阅查询/多语句查询执行时间限制。
选择 Trust Relationships(信任关系)标签页,然后点击 Edit trust policy(修改信任政策)。
将政策内容替换为以下内容,并将 BIGQUERY_IDENTITY 替换为您在“创建 BigQuery AWS 连接”的第 6 步中复制的 BigQuery Google 身份。
连接现在可以使用了。
BigQuery Omni 不管理存储在 Amazon S3 中的数据。如需访问 S3 数据,请定义一个外部表。该表之所以称为外部表,是因为其数据未存储在 BigQuery 管理的存储空间内。有关外部表的更多信息,请参阅外部表。
在本部分中,您将在 AWS S3 存储桶所在的区域中创建一个 BigQuery 数据集。
在 Google Cloud 控制台中,前往 BigQuery 页面以创建数据集。
在传统版探索器窗格中,点击项目名称旁边的三点状菜单,然后选择创建数据集。
在创建数据集页面上,输入以下信息:
bq_omni_demo。aws-us-east-1。点击创建数据集。
在本部分中,您将在上述数据集中创建一个外部表。
在此 BigQuery 探索器中,展开您的项目并选择刚刚创建的 bq_omni_demo 数据集。
在详细信息面板中,点击创建表。
在创建表页面的来源部分,执行以下操作:
s3://[S3 bucket name]/taxi-data_green_trips_table.csv。[S3 bucket name] 替换为 在创建表页面的目标位置部分,执行以下操作:
bq_omni_demo。bq-omni-table。点击创建表。
点击检查我的进度以验证是否完成了以下目标:
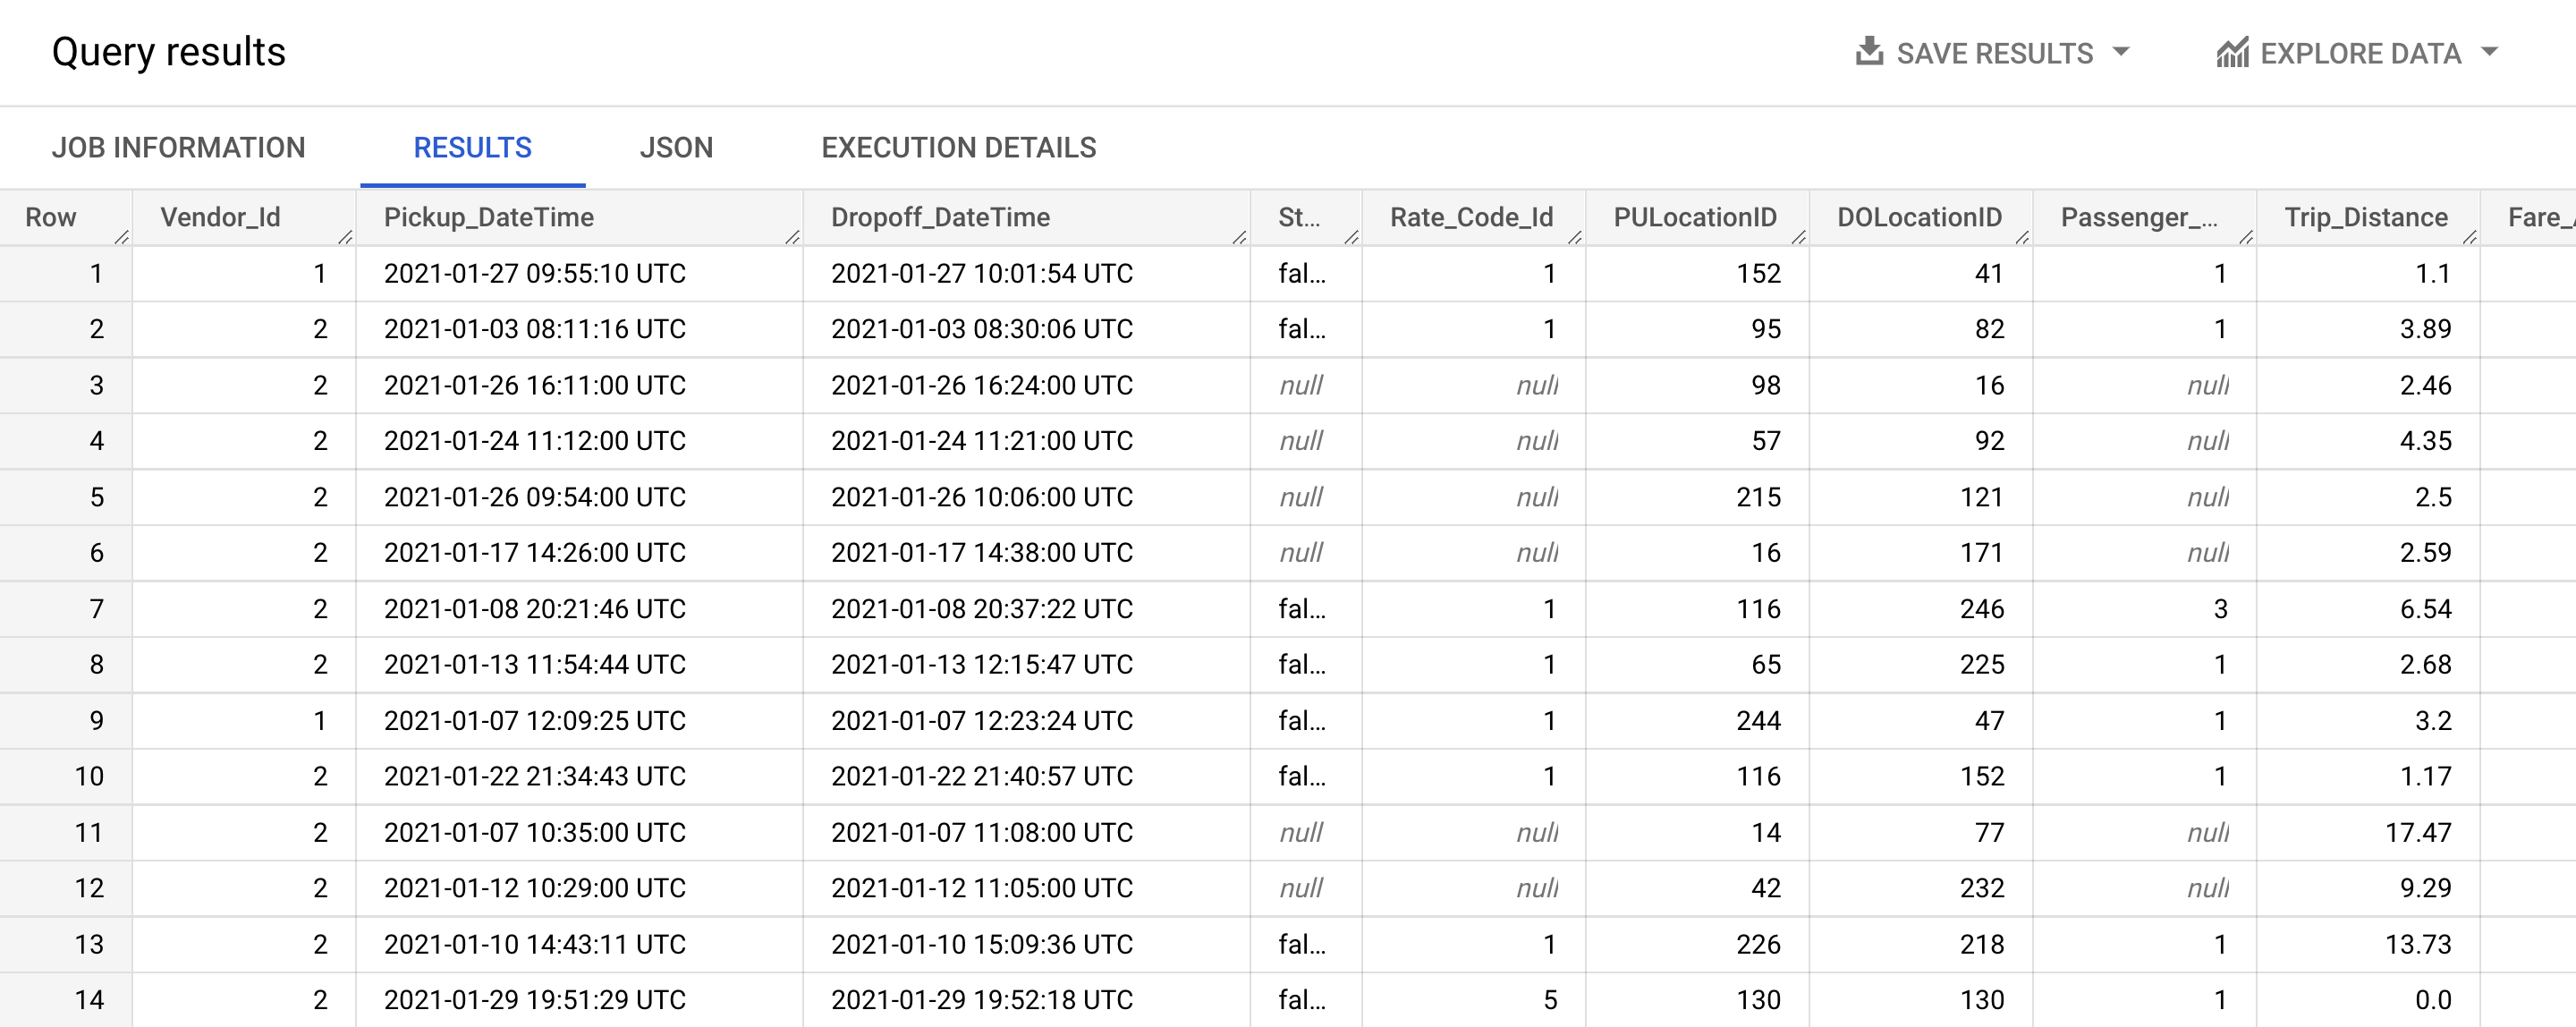
借助 BigQuery Omni,您可以像查询任何 BigQuery 表一样查询外部表。交互式查询的结果最大为 10 GB(预览版)。如需了解详情,请参阅相关限制说明。如果查询结果大于 10 GB,建议您将其导出到 Amazon S3。查询结果存储在 BigQuery 临时表中。
在 bq-omni-table 详情页面中,点击查询,系统将打开一个新的编辑器。
在查询编辑器中,执行以下语句:
您应该会看到以下输出内容:
点击检查我的进度以验证是否完成了以下目标:
借助 BigQuery Omni,您可以将针对 BigQuery 外部表的查询结果导出到 Amazon S3。
BigQuery Omni 会将数据写入指定的 Amazon S3 位置,无论当前这里是否已有任何内容。导出的查询结果可能会覆盖已有数据,也可能会与已有数据混合在一起。在“查询编辑器”字段中,您需要运行 Google 标准 SQL 导出查询。Google Cloud 控制台中的默认语法是 Google 标准 SQL。请参考以下模板编写查询语句:
您需要替换以下内容:
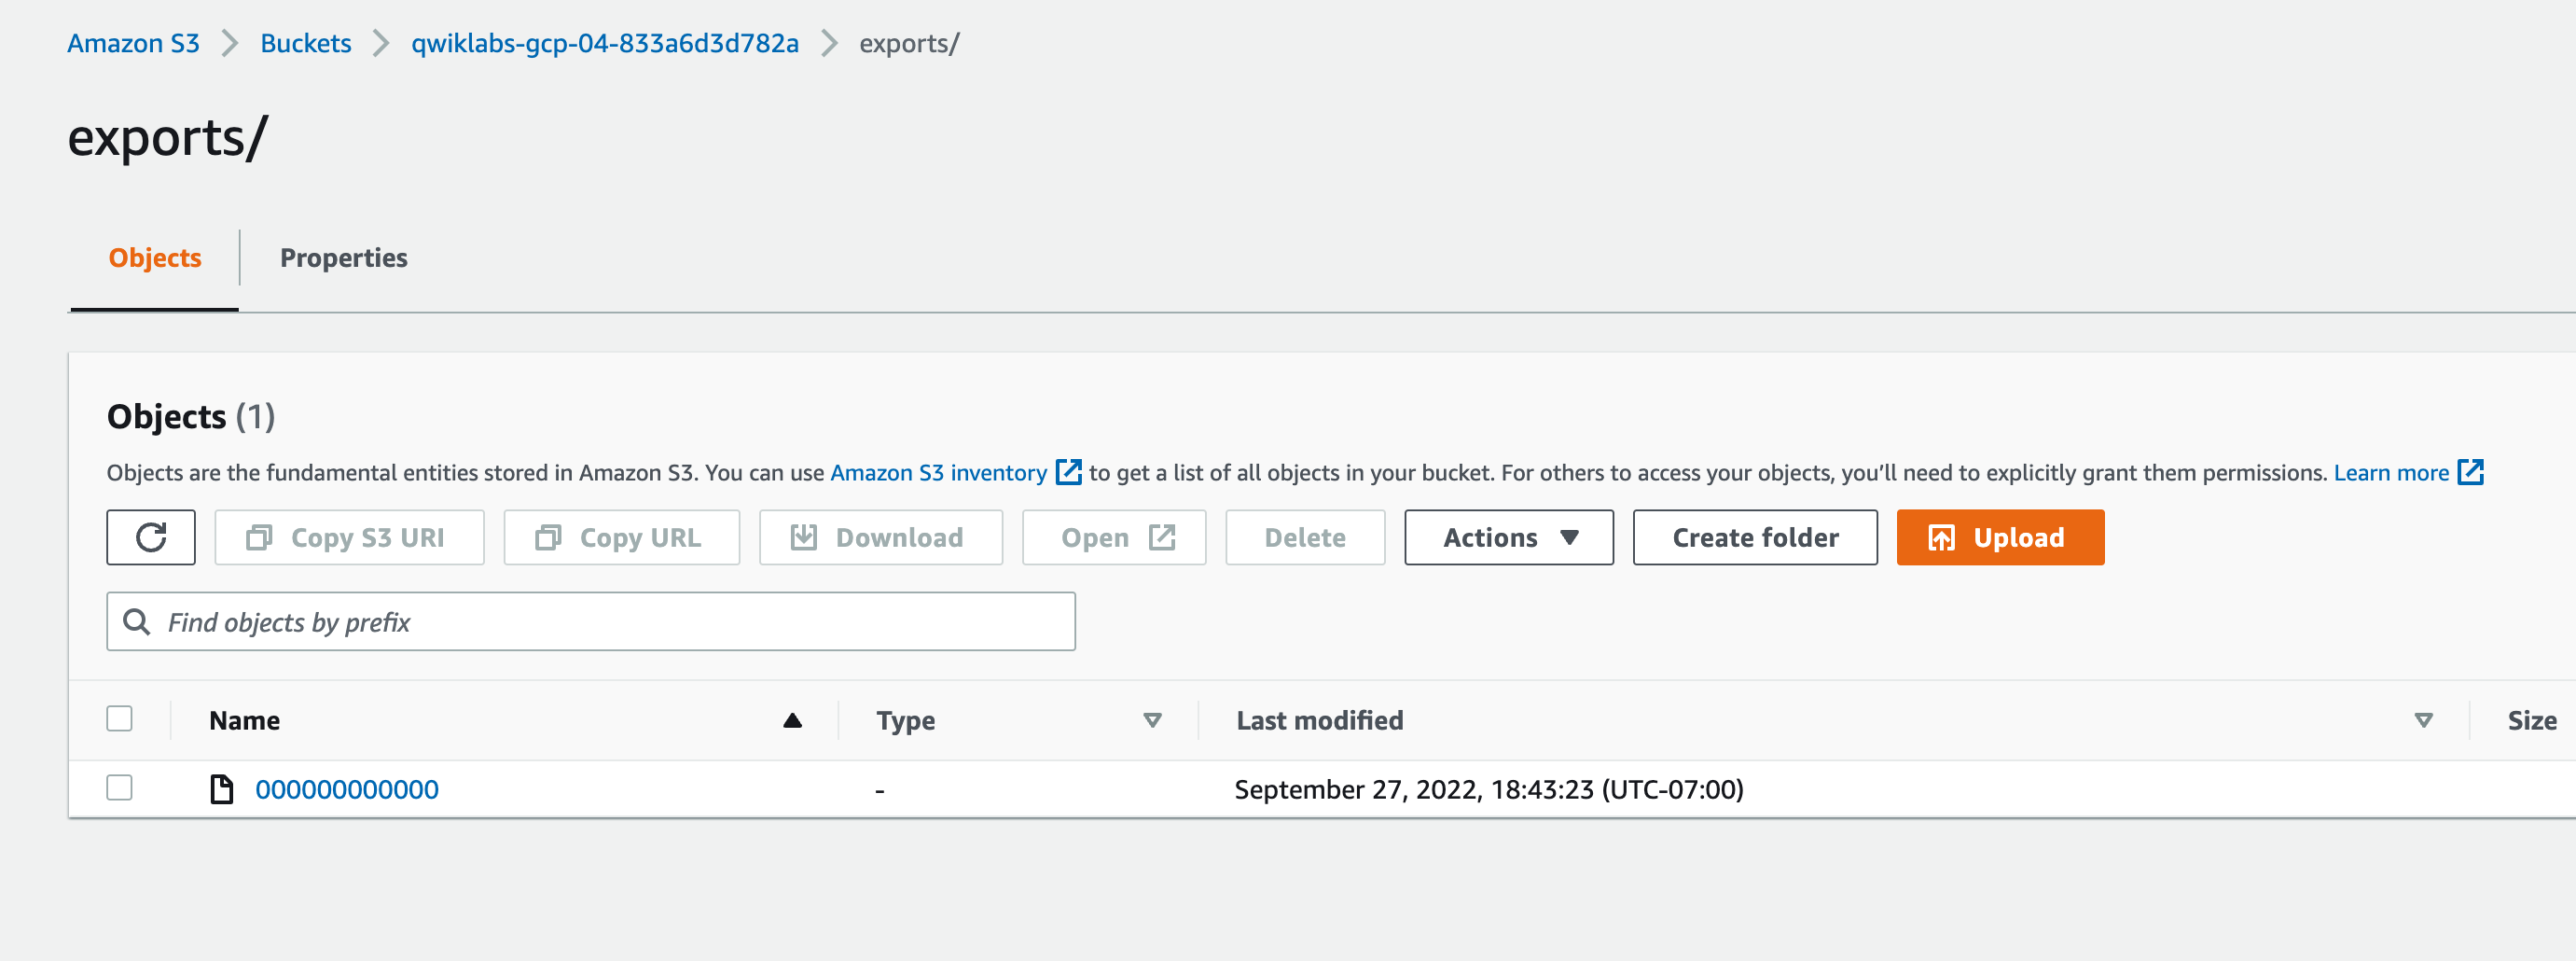
CONNECTION_REGION:创建连接的区域。CONNECTION_NAME:您所创建连接名称。此连接拥有写入 S3 存储桶所需的权限。BUCKET_NAME:要写入数据的 Amazon S3 存储桶。PATH:要写入导出文件的路径FORMAT:支持的格式包括 JSON、AVRO 和 CSV。QUERY:用于分析 BigQuery 外部表数据的查询。您应该会看到以下输出内容:
exports 目录中。太棒了!您已成功执行导出查询,并在 S3 存储桶中创建了一个文件。
点击检查我的进度以验证是否完成了以下目标:
在本实验中,您在 Google Cloud 与 AWS 之间创建了连接,并授权 BigQuery Omni 读取 AWS S3 存储桶中的数据。然后,您创建了一个 BigQuery 外部表,该表引用了 AWS S3 存储桶中的原始数据,随后您对这些数据运行了查询,并将查询结果导出到了 AWS S3 存储桶。
请务必查看以下资源,详细了解 BigQuery Omni:
…可帮助您充分利用 Google Cloud 技术。我们的课程会讲解各项技能与最佳实践,可帮助您迅速上手使用并继续学习更深入的知识。我们提供从基础到高级的全方位培训,并有点播、直播和虚拟三种方式选择,让您可以按照自己的日程安排学习时间。各项认证可以帮助您核实并证明您在 Google Cloud 技术方面的技能与专业知识。
上次更新手册的时间:2026 年 5 月 18 日
上次测试实验的时间:2026 年 2 月 19 日
版权所有 2026 Google LLC 保留所有权利。Google 和 Google 徽标是 Google LLC 的商标。其他所有公司名和产品名可能是其各自相关公司的商标。



此内容目前不可用
一旦可用,我们会通过邮件告知您

太好了!
一旦可用,我们会通过邮件联系您


一次一个实验
确认结束所有现有实验并开始此实验