
Create Your First Secret

检查我的进度

/ 30

Secrets Engines

检查我的进度

/ 30

Use the Vault web UI

检查我的进度

/ 40

此实验可能会提供 AI 工具来支持您学习。
此内容尚未针对移动设备进行优化。
为获得最佳体验,请在桌面设备上访问通过电子邮件发送的链接。

本实验由 Google 及其合作伙伴 Hashicorp 共同开发。如果您在账号个人资料中选择接收产品动态、通知和优惠信息,那么我们可能会与实验赞助商 Hashicorp 共享您的个人信息。

GSP1003

Google Cloud 自学实验

概览

在本实操实验中,您将学习 Hashicorp Vault 的一些基础知识,这是一个基于身份的 Secret 和加密管理系统。您将使用 Vault 开发服务器来启用 Secret 引擎、管理身份验证方法、加密/解密数据,并使用 CLI 和 Web 界面创建 Secret。

什么是 Vault?

Vault 是基于身份的 Secret 和加密管理系统。Secret 是指任何您希望严格控制访问权限的信息,例如 API 加密密钥、密码或证书。Vault 提供由身份验证和授权方法控制的加密服务。借助 Vault 的界面、CLI 或 HTTP API,您可以安全地存储和管理 Secret 及其他敏感数据,并对其访问权限进行严格控制(限制)和审核。

现代系统需要访问大量 Secret:数据库凭证、外部服务的 API 密钥、面向服务的架构通信的凭证等。要理清谁在访问哪些 Secret 本身就已非常困难,而且往往因平台而异。如果没有自定义解决方案,密钥轮换、安全存储和详细的审核日志几乎无法实现。这正是 Vault 大显身手之处。

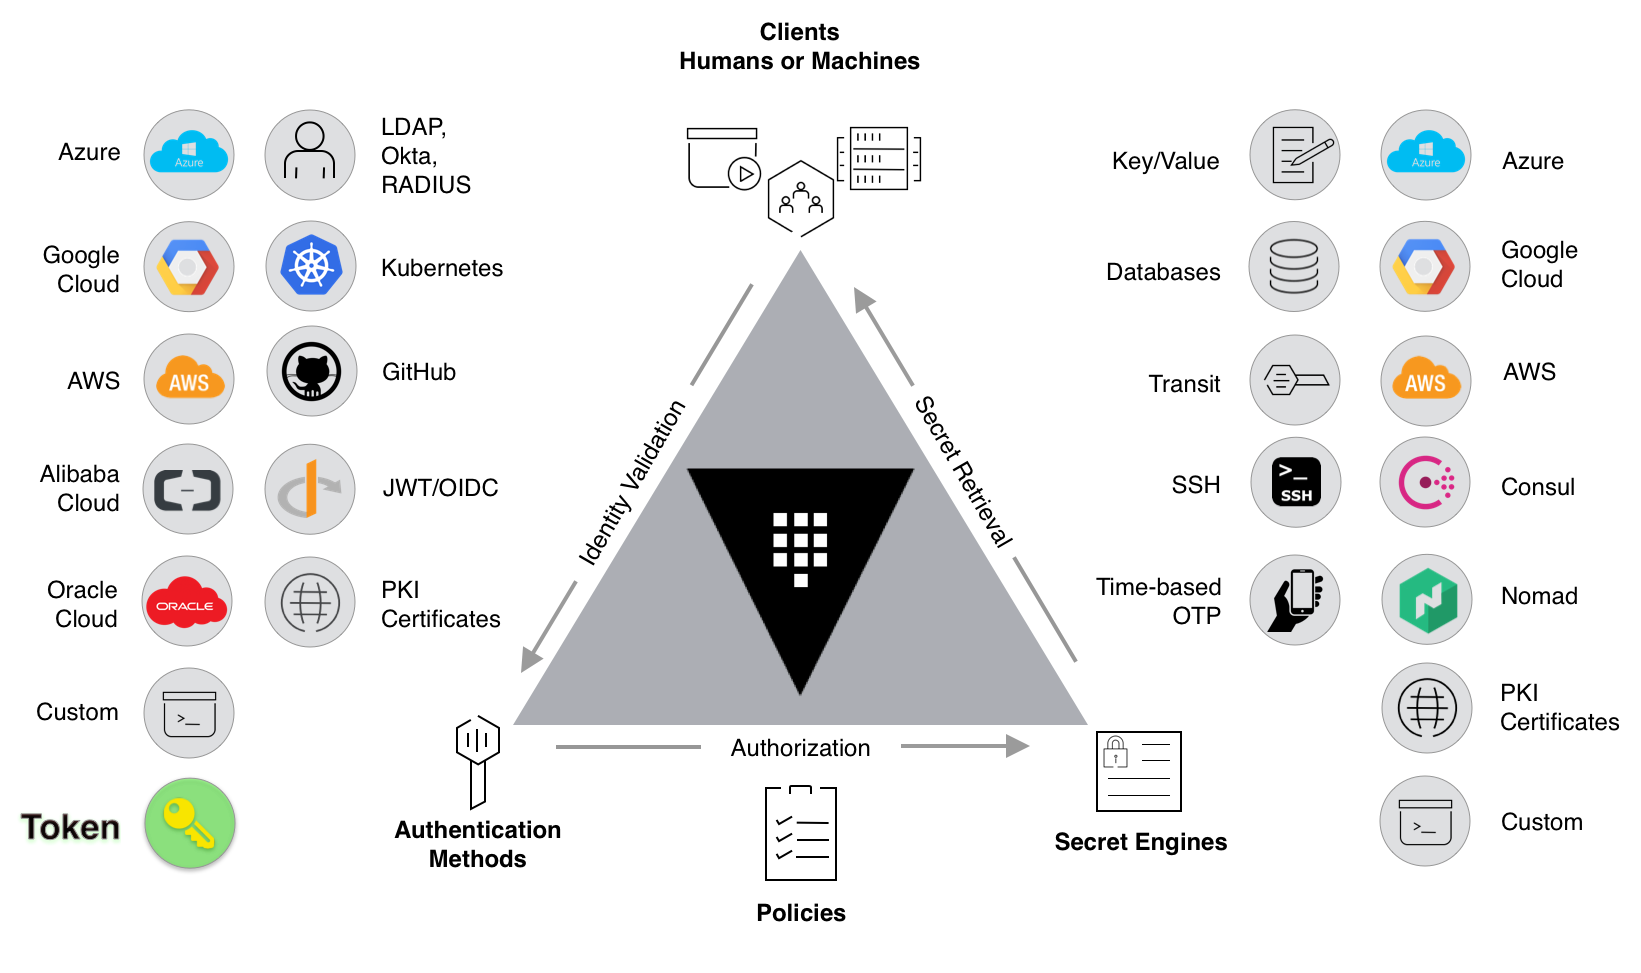
Vault 附带各种称为 Secret 引擎和身份验证方法的可插入组件,让您能够与外部系统集成。这些组件的作用是在动态基础设施中管理和保护您的 Secret(例如数据库凭证、密码、API 密钥)。

Vault 组件和功能示意图

Vault 的主要功能包括:

  • 安全的 Secret 存储:Vault 支持存储任意键值对 Secret。Vault 会先对这些 Secret 进行加密,然后再将其写入永久性存储空间,因此仅获得原始存储的访问权限并不足以访问您的 Secret。Vault 可以写入磁盘、Consul 等位置。
  • 动态 Secret:Vault 可按需为某些系统(如 AWS 或 SQL 数据库)生成 Secret。例如,当应用需要访问 S3 存储桶时,它会向 Vault 请求凭证,Vault 会按需生成具有有效权限的 AWS 密钥对。创建这些动态 Secret 后,Vault 也会在租约到期后自动撤销 Secret。
  • 数据加密:Vault 可以加密和解密数据,而无需存储数据。这使得安全团队可以定义加密参数,同时开发者可以将加密数据存储在 SQL 数据库等位置,而无需自行设计加密方法。
  • 租用和续订:Vault 中的所有 Secret 都有关联的租约。租约到期后,Vault 会自动撤销该 Secret。客户端能够通过内置的续订 API 续签租约。
  • 撤销:Vault 内置了 Secret 撤销功能。Vault 不仅可以撤销单个 Secret,还可以撤销 Secret 树,例如特定用户读取的所有 Secret,或特定类型的所有 Secret。撤销有助于密钥轮换,并在发生入侵时锁定系统。

目标

在本实验中,您将执行以下操作:

  • 部署 Vault 开发服务器
  • 启用 Secret 引擎
  • 管理身份验证方法
  • 创建、获取、销毁 Secret 并对其进行版本控制
  • 创建和撤销授权 token
  • 启用并使用 userpass 身份验证方法
  • 使用 Vault Web 界面
  • 使用 Transit Secret 引擎加密/解密数据

设置和要求

点击“开始实验”按钮前的注意事项

请阅读以下说明。实验是计时的,并且您无法暂停实验。计时器在您点击开始实验后即开始计时,显示 Google Cloud 资源可供您使用多长时间。

此实操实验可让您在真实的云环境中开展实验活动,免受模拟或演示环境的局限。为此,我们会向您提供新的临时凭据,您可以在该实验的规定时间内通过此凭据登录和访问 Google Cloud。

为完成此实验,您需要:

  • 能够使用标准的互联网浏览器(建议使用 Chrome 浏览器)。
注意:请使用无痕模式(推荐)或无痕浏览器窗口运行此实验。这可以避免您的个人账号与学生账号之间发生冲突,这种冲突可能导致您的个人账号产生额外费用。
  • 完成实验的时间 - 请注意,实验开始后无法暂停。
注意:请仅使用学生账号完成本实验。如果您使用其他 Google Cloud 账号,则可能会向该账号收取费用。

如何开始实验并登录 Google Cloud 控制台

  1. 点击开始实验按钮。如果该实验需要付费,系统会打开一个对话框供您选择支付方式。右侧是实验设置和访问权限面板,其中包含以下内容:

    • 打开 Google Cloud 控制台按钮
    • 您在本实验中必须使用的临时凭证(用户名和密码)
    • 帮助您逐步完成该实验所需的其他信息(如果需要)

    请注意,实验计时器位于页面顶部附近,将显示剩余时间。

  2. 点击打开 Google Cloud 控制台(如果您使用的是 Chrome 浏览器,请右键点击并选择在无痕式窗口中打开链接)。

    该实验会启动资源并打开另一个标签页,显示“登录”页面。

    提示:可以将这些标签页分别放在不同的窗口中,并排显示。

    注意:如果您看见选择账号对话框,请点击使用其他账号。
  3. 如有必要,请复制下方的用户名,然后将其粘贴到登录对话框中。

    {{{user_0.username | "<用户名>"}}}

    您也可以在实验设置和访问权限面板中找到“用户名”。

  4. 点击下一步。

  5. 复制下面的密码,然后将其粘贴到欢迎对话框中。

    {{{user_0.password | "<密码>"}}}

    您也可以在实验设置和访问权限面板中找到“密码”。

  6. 点击下一步。

    重要提示:您必须使用实验提供的凭证。请勿使用您的 Google Cloud 账号凭证。 注意:在本实验中使用您自己的 Google Cloud 账号可能会产生额外费用。
  7. 依次点击进入后续页面:

    • 接受条款及条件。
    • 由于这是临时账号,请勿添加账号恢复选项或双重身份验证。
    • 请勿注册免费试用。

片刻之后,系统会在此标签页中打开 Google Cloud 控制台。

注意:如需访问 Google Cloud 产品和服务,请点击导航菜单,或在搜索字段中输入服务或产品的名称。 “导航菜单”图标和“搜索”字段

激活 Cloud Shell

Cloud Shell 是一种装有开发者工具的虚拟机。它提供了一个永久性的 5GB 主目录,并且在 Google Cloud 上运行。Cloud Shell 提供可用于访问您的 Google Cloud 资源的命令行工具。

  1. 点击 Google Cloud 控制台顶部的激活 Cloud Shell “激活 Cloud Shell”图标。

  2. 在弹出的窗口中执行以下操作:

    • 继续完成 Cloud Shell 信息窗口中的设置。
    • 授权 Cloud Shell 使用您的凭据进行 Google Cloud API 调用。

如果您连接成功,即表示您已通过身份验证,且项目 ID 会被设为您的 Project_ID 。输出内容中有一行说明了此会话的 Project_ID:

Your Cloud Platform project in this session is set to {{{project_0.project_id | "PROJECT_ID"}}}

gcloud 是 Google Cloud 的命令行工具。它已预先安装在 Cloud Shell 上,且支持 Tab 自动补全功能。

  1. (可选)您可以通过此命令列出活跃账号名称:
gcloud auth list
  1. 点击授权。

输出:

ACTIVE: * ACCOUNT: {{{user_0.username | "ACCOUNT"}}} To set the active account, run: $ gcloud config set account `ACCOUNT`
  1. (可选)您可以通过此命令列出项目 ID:
gcloud config list project

输出:

[core] project = {{{project_0.project_id | "PROJECT_ID"}}} 注意:如需查看在 Google Cloud 中使用 gcloud 的完整文档,请参阅 gcloud CLI 概览指南。

任务 1. 安装 Vault

  1. 在 Cloud Shell 中,添加 HashiCorp GPG 密钥:
sudo apt update && sudo apt install -y curl gnupg lsb-release curl -fsSL https://apt.releases.hashicorp.com/gpg | sudo gpg --dearmor -o /usr/share/keyrings/hashicorp-archive-keyring.gpg
  1. 添加官方 HashiCorp Linux 代码库:
echo "deb [signed-by=/usr/share/keyrings/hashicorp-archive-keyring.gpg] https://apt.releases.hashicorp.com $(lsb_release -cs) main" | sudo tee /etc/apt/sources.list.d/hashicorp.list
  1. 更新并安装 Vault:
sudo apt-get update sudo apt-get install vault

验证安装

安装 Vault 后,检查 Vault 二进制文件是否可用,以验证安装是否成功。

  • 执行 vault 命令以验证安装:
vault

您应该会看到类似如下所示的帮助输出:

Usage: vault [args] Common commands: read Read data and retrieves secrets write Write data, configuration, and secrets delete Delete secrets and configuration list List data or secrets login Authenticate locally agent Start a Vault agent server Start a Vault server status Print seal and HA status unwrap Unwrap a wrapped secret Other commands: audit Interact with audit devices auth Interact with auth methods debug Runs the debug command kv Interact with Vault's Key-Value storage lease Interact with leases monitor Stream log messages from a Vault server namespace Interact with namespaces operator Perform operator-specific tasks path-help Retrieve API help for paths plugin Interact with Vault plugins and catalog policy Interact with policies print Prints runtime configurations secrets Interact with secrets engines ssh Initiate an SSH session token Interact with tokens

任务 2. 启动 Vault 服务器

安装 Vault 后,下一步是启动 Vault 服务器。

Vault 作为客户端/服务器应用运行。Vault 服务器是 Vault 架构中唯一负责与数据存储及后端进行交互的组件。通过 Vault CLI 执行的所有操作,都会通过 TLS 连接与服务器交互。

在本实验中,您将启动以开发模式运行的 Vault 服务器并与之交互。

此开发模式服务器无需进一步设置,您的本地 Vault CLI 将通过身份验证与其通信。这样一来,您可以轻松地探索 Vault 的各项功能,或是启动一个 Vault 实例进行开发。Vault 的所有功能在“开发”模式下均可使用。-dev 标志可以跳过许多设置步骤,直接使用不安全的默认值。

警告:切勿在生产环境中运行“开发”模式服务器。该模式极不安全,且每次重启都会丢失数据(因为它将数据存储在内存中)。它仅用于开发或实验。

启动开发服务器

首先,启动 Vault 开发服务器。开发服务器是一个内置的预配置服务器,虽然安全性不高,但非常适合在本地试用 Vault。

  1. 如需启动 Vault 开发服务器,请运行以下命令:
vault server -dev

您应该会看到与 Vault 服务器配置相关的输出。请注意,系统会显示 Unseal Key(解封密钥)和 Root Token(根 Token)值。

==> Vault server configuration: Api Address: http://127.0.0.1:8200 Cgo: disabled Cluster Address: https://127.0.0.1:8201 Listener 1: tcp (addr: "127.0.0.1:8200", cluster address: "127.0.0.1:8201", max_request_duration: "1m30s", max_request_size: "33554432", tls: "disabled") Log Level: info Mlock: supported: false, enabled: false Recovery Mode: false Storage: inmem Version: Vault v1.4.1 WARNING! dev mode is enabled! In this mode, Vault runs entirely in-memory and starts unsealed with a single unseal key. The root token is already authenticated to the CLI, so you can immediately begin using Vault. You may need to set the following environment variable: $ export VAULT_ADDR='http://127.0.0.1:8200' The unseal key and root token are displayed below in case you want to seal/unseal the Vault or re-authenticate. Unseal Key: 1+yv+v5mz+aSCK67X6slL3ECxb4UDL8ujWZU/ONBpn0= Root Token: s.XmpNPoi9sRhYtdKHaQhkHP6x Development mode should NOT be used in production installations! ==> Vault server started! Log data will stream in below: 注意: 开发服务器将所有数据存储在内存中(但仍会加密),在不使用 TLS 的情况下监听 localhost,并自动解封,向您显示解封密钥和根访问密钥。 注意: 不安全的操作:切勿在生产环境中运行 Vault 开发服务器!本演示采用此方法只是为了简化解封过程。

现在,Vault 开发服务器已在运行,您可以继续设置对它的访问权限。

  1. 打开新的 Cloud Shell 标签页。

  2. 从终端输出中复制并运行导出 VAULT_ADDR .. 命令。此操作将配置 Vault 客户端,使其能够与开发服务器进行通信。

export VAULT_ADDR='http://127.0.0.1:8200'

Vault CLI 使用 VAULT_ADDR 环境变量确定要向哪些 Vault 服务器发送请求。

  1. 将解封密钥保存在某个位置。无需操心如何安全地保存这些信息。现在,只需将其保存到任意位置即可。

  2. 将 VAULT_TOKEN 环境变量值设置为终端输出中显示的生成的 Root Token(根 Token)值:

export VAULT_TOKEN="<REPLACE WITH YOUR ROOT TOKEN>"

如要与 Vault 交互,您必须提供有效的 token。设置此环境变量是通过 CLI 向 Vault 提供 token 的一种方式。在另一个实验中,您将学习如何使用 vault login <token_value> 命令向 Vault 进行身份验证。

验证服务器是否正在运行

  • 发出 vault status 命令,验证服务器是否正在运行:
vault status

如果命令运行成功,输出应如下所示:

$ vault status Key Value --- ----- Seal Type shamir Initialized true Sealed false Total Shares 1 Threshold 1 Version 1.9.2 Storage Type inmem Cluster Name vault-cluster-e2392b81 Cluster ID 48d7aba0-5416-a36b-2c27-0b256b222f57 HA Enabled false

太棒了!您已启动第一个 Vault 开发服务器。在下一部分中,您将学习如何在 Vault 中存储 Secret。

任务 3. 创建您的第一个 Secret

现在,开发服务器已启动并运行,接下来请读取并写入您的第一个 Secret。

键值对 Secret 引擎

在开发模式下运行 Vault 时,键值对 v2 Secret 引擎 会在 secret/ 路径下启用。键值对 Secret 引擎是一种通用的键值对存储区,用于在为 Vault 配置的物理存储空间中存储任意 Secret。写入 Vault 的 Secret 会先经过加密,然后再写入后端存储。因此,后端存储机制永远不会看到未加密的值,并且在没有 Vault 的情况下,不具备解密该值所需的必要手段。

键值对 Secret 引擎有版本 1 和版本 2。不同之处在于,v2 提供了 Secret 的版本控制功能,而 v1 没有。

  • 使用 vault kv <subcommand> [options] [args] 命令与 K/V Secret 引擎进行交互。
子命令 kv v1 kv v2 说明
delete x x 删除存储在 K/V 中的 Secret 版本
destroy x 永久移除一个或多个 Secret 版本
enable-versioning x 为现有 K/V v1 存储区启用版本控制
get x x 检索数据
list x x 列出数据或 Secret
metadata x 与 Vault 的键值对存储进行交互
patch x 更新 Secret,而不覆盖现有 Secret
put x x 设置或更新 Secret(这会替换现有 Secret)
rollback x 回滚到之前的 Secret 版本
undelete x 恢复已删除的 Secret 版本
注意: 如需详细了解键值对 v1 Secret 引擎,请参阅静态 Secret:键值对 Secret 引擎教程。

写入 Secret

  1. 开始之前,请检查以验证 secret/hello 中不存在任何 Secret:
vault kv get secret/hello

输出将如下所示:

No value found at secret/data/hello
  1. 现在,使用 vault kv put 命令将值为 world 的 Secret foo 写入路径 secret/hello。此命令会创建新版本的 Secret,并替换该路径上任何预先存在的数据(如果有)。
vault kv put secret/hello foo=world

输出将如下所示:

Key Value --- ----- created_time 2022-01-06T21:58:06.160925771Z deletion_time n/a destroyed false version 1

稍后您将更详细地了解不同路径,但现在请务必确保路径以 secret/ 开头,否则此示例将无法正常工作。secret/ 前缀是可读写任意 Secret 的位置。

  1. 您甚至可以写入多条数据。执行以下命令,将 Secret foo 和 excited(值分别为 world 和 yes)写入路径 secret/hello:
vault kv put secret/hello foo=world excited=yes

输出将如下所示:

Key Value --- ----- created_time 2020-09-02T21:41:17.568155Z deletion_time n/a destroyed false version 2

请注意,version 现在是 2。

警告:本实验中的示例使用 = 输入将 Secret 发送到 Vault。但是,将数据作为 CLI 命令的一部分发送,通常会导致数据以未加密的形式出现在 shell 历史记录中。为避免这种情况,请参阅静态 Secret:键值对 Secret 引擎教程,了解不同的方法。

获取 Secret

如您所料,您可以使用 vault kv get <path> 命令检索 Secret。

  1. 执行以下命令,检索路径 secret/hello 处的 Secret:
vault kv get secret/hello

Vault 会返回 secret/hello 中 Secret 的最新版本(在本例中为版本 2)。

====== Metadata ====== Key Value --- ----- created_time 2020-09-02T21:41:17.568155Z deletion_time n/a destroyed false version 2 ===== Data ===== Key Value --- ----- excited yes foo world
  1. 如需仅输出给定字段的值,请使用 -field=<key_name> 标志:
vault kv get -field=excited secret/hello vault kv get -field=foo secret/hello
  1. 可选的 JSON 输出对脚本非常有用。例如,您可以使用 jq 工具提取 excited Secret 的值:
vault kv get -format=json secret/hello | jq -r .data.data.excited
  1. 运行以下命令,将 excited Secret 的值复制到文本文件中:
vault kv get -format=json secret/hello | jq -r .data.data.excited > secret.txt
  1. 运行以下命令,将此文件复制到预先创建的 Cloud Storage 存储桶中,以跟踪您的进度:
export PROJECT_ID=$(gcloud config get-value project) gcloud storage cp secret.txt gs://$PROJECT_ID

点击“检查我的进度”以验证是否完成了以下目标: 创建您的第一个 Secret

删除 Secret

现在您已经了解了如何读取和写入 Secret,接下来使用 vault kv delete 命令删除该 Secret。

  • 运行以下命令以删除路径 secret/hello 处的 Secret:
vault kv delete secret/hello

您应该会看到下面的输出内容:

Success! Data deleted (if it existed) at: secret/hello

Secret 版本

在本部分,您将了解如何读取和删除特定版本、恢复删除以及永久删除这些版本。

  1. 运行以下命令,为路径 secret/example 中定义的 Secret 创建多个版本:
vault kv put secret/example test=version01 vault kv put secret/example test=version02 vault kv put secret/example test=version03

如果您想读取特定版本的 Secret,该怎么办?您可以使用 -version 标志来执行此操作。

  1. 运行以下命令,从 secret/example 路径获取 Secret 版本 2:
vault kv get -version=2 secret/example

输出应类似于以下内容:

======= Metadata ======= Key Value --- ----- created_time 2022-01-06T22:18:54.685917586Z custom_metadata deletion_time n/a destroyed false version 2 ==== Data ==== Key Value --- ----- test version02
  1. 您还可以删除 Secret 的特定版本。运行以下命令以删除 Secret 的版本 2:
vault kv delete -versions=2 secret/example 注意: 如果您对该版本的 Secret 运行 vault kv get,您会看到数据已被删除。不过,您可以看到 destroyed 值仍然是 false。
  1. 您还可以恢复删除特定版本的 Secret。运行以下命令以恢复删除 Secret 的版本 2:
vault kv undelete -versions=2 secret/example 注意: 如果您对该版本的 Secret 运行 vault kv get,您会看到数据现在已重新显示!

最后,如果要永久删除某个 Secret 版本,可以使用 destroy 命令。

  1. 运行以下命令以永久删除 Secret 的版本 2:
vault kv destroy -versions=2 secret/example
  1. 现在,尝试提取该版本的 Secret:
vault kv get -version=2 secret/example

您应该会看到下面的输出内容。请注意,destroyed 键已设置为 true。

======= Metadata ======= Key Value --- ----- created_time 2022-01-06T22:18:54.685917586Z custom_metadata deletion_time n/a destroyed true version 2

太棒了!您刚刚了解了如何与已进行版本控制的 Secret 进行交互。如需详细了解此主题,请查看进行版本控制的键值对 Secret 引擎教程。

任务 4. Secret 引擎

在上一部分中,您使用了键值对 v2 Secret 引擎来存储数据。Secret 引擎是用于存储、生成或加密 Secret 的 Vault 组件。Secret 引擎非常灵活,因此最简单的方法是从其功能的角度来理解它们。Secret 引擎会获得一组数据,对这些数据执行一些操作,然后返回结果。

有些 Secret 引擎只是存储和读取数据,例如加密的 Redis/Memcached。有些 Secret 引擎会连接到其他服务,并按需生成动态凭证。其他 Secret 引擎则提供加密即服务、TOTP 生成、证书等功能。

Secret 引擎是在 Vault 的某个“路径”上启用的。当请求到达 Vault 时,路由器会自动将带有该路由前缀的所有内容路由到 Secret 引擎。这样,每个 Secret 引擎都会定义自己的路径和属性。对用户而言,Secret 引擎的行为类似于虚拟文件系统,支持读取、写入和删除等操作。

有多种 Secret 引擎可供使用。您可以将它们视为插件。启用满足您的安全需求的 Secret 引擎。

Secret 引擎生命周期

大多数 Secret 引擎都可以通过 CLI 或 API 进行启用、停用、调优和移动。Vault 的早期版本将这些引擎称为“装载点”,但该术语的定义过于宽泛。

  • 启用 - 在给定路径上启用 Secret 引擎。除少数例外情况外,Secret 引擎可以在多个路径上启用。每个 Secret 引擎都隔离在各自的路径中。默认情况下,它们会在其“类型”路径下启用(例如,“gcp”会在“gcp/”处启用)。

  • 停用 - 停用现有 Secret 引擎。停用 Secret 引擎后,该引擎的所有 Secret 都会被撤销(如果支持此操作),并且物理存储层中为该引擎存储的所有数据都将被删除。

  • 移动 - 移动现有 Secret 引擎的路径。此过程会撤销所有 Secret,因为 Secret 租约与其创建路径是绑定的。为该引擎存储的配置数据在移动过程中会保留。

  • 调优 - 调整 Secret 引擎的全局配置,例如 TTL。

启用 Secret 引擎后,您可以根据其自身的 API,直接在其路径上与其交互。使用 vault path-help 来确定其响应的路径。

注意:Vault 中的装载点不能相互冲突。这一事实主要有两方面的影响。

第一,您无法拥有以现有装载点为前缀的装载点。第二,您无法创建名称与现有装载点路径前缀重合的装载点。

例如,装载点 foo/bar 和 foo/baz 可以和平共存,而 foo 和 foo/baz 则不能。

屏障视图

Secret 引擎会获得一个指向所配置 Vault 物理存储的屏障视图。这与 chroot 非常相似。

启用 Secret 引擎时,系统会随机生成一个 UUID。这会成为该引擎的数据根目录。每当该引擎向物理存储层写入数据时,其路径都会以该 UUID 文件夹作为前缀。由于 Vault 存储层不支持相对路径访问(例如 ../),这使得已启用的 Secret 引擎无法访问其他数据。

这是 Vault 中的一项重要安全特性:即使是恶意引擎也无法访问任何其他引擎中的数据。

启用 Secret 引擎

在上一部分中,所有请求都以 secret/ 开头。

  1. 尝试运行以下命令,该命令会产生错误:
vault kv put foo/bar a=b

您应该会收到如下错误:

Error making API request. URL: GET http://localhost:8200/v1/sys/internal/ui/mounts/foo/bar Code: 403. Errors: * preflight capability check returned 403, ... grant access to path "foo/bar/"

路径前缀会告诉 Vault 应将流量路由到哪个 Secret 引擎。当请求到达 Vault 时,它会对初始路径部分进行最长前缀匹配,然后将请求转发给在该路径上启用的相应 Secret 引擎。Vault 以类似于文件系统的方式呈现这些 Secret 引擎。

默认情况下,在开发模式下运行时,Vault 会在路径 secret/ 处启用键值对版本 2 Secret 引擎 (kv-v2)。键值对 Secret 引擎可在后端存储中读取和写入原始数据。Vault 支持许多其他 Secret 引擎,此特性使 Vault 变得灵活而独特。

注意:键值对 Secret 引擎有两个版本:kv(版本 1)和 kv-v2(版本 2)。kv-v2 是进行版本控制的 kv Secret 引擎,可以保留多个 Secret 版本。
  1. 现在启用 kv Secret 引擎。每条路径都完全隔离,无法与其他路径通信。例如,在 foo 处启用的 kv Secret 引擎无法与在 bar 处启用的 kv Secret 引擎通信。
vault secrets enable -path=kv kv

启用 Secret 引擎的路径默认为 Secret 引擎的名称。因此,以下命令等同于执行上述命令。

vault secrets enable kv

执行该命令会提示以下错误:

Error enabling: Error making API request. URL: POST http://127.0.0.1:8200/v1/sys/mounts/kv Code: 400. Errors: * path is already in use at kv/
  1. 如需验证操作是否成功并获取有关 Secret 引擎的更多信息,请使用 vault secrets list 命令:
vault secrets list

您应该会看到下面的输出内容:

Path Type Accessor Description ---- ---- -------- ----------- cubbyhole/ cubbyhole cubbyhole_78189996 per-token private secret storage identity/ identity identity_ac07951e identity store kv/ kv kv_15087625 n/a secret/ kv kv_4b990c45 key/value secret storage sys/ system system_adff0898 system endpoints used for control, policy and debugging

这表明此 Vault 服务器上有五个已启用的 Secret 引擎。您可以查看 Secret 引擎的类型、对应的路径和可选说明(如果未提供,则为“n/a”)。

注意: sys/ 路径对应于系统后端。这些路径将与 Vault 的核心系统交互,初学者无需了解。
  1. 请花几分钟时间,在 kv/ 处启用的新 kv Secret 引擎中读取和写入一些数据。如需创建 Secret,请使用 kv put 命令:
vault kv put kv/hello target=world
  1. 如需读取存储在 kv/hello 路径下的 Secret,请使用 kv get 命令:
vault kv get kv/hello

您应该会看到下面的输出内容:

===== Data ===== Key Value --- ----- target world
  1. 在 kv/my-secret 路径下创建 Secret:
vault kv put kv/my-secret value="s3c(eT"
  1. 读取 kv/my-secret 路径下的 Secret:
vault kv get kv/my-secret

您应该会看到下面的输出内容:

==== Data ==== Key Value --- ----- value s3c(eT
  1. 运行以下命令,将 excited Secret 的值复制到文本文件中:
vault kv get -format=json kv/my-secret | jq -r .data.value > my-secret.txt
  1. 运行以下命令,将此文件复制到预先创建的 Cloud Storage 存储桶中,以跟踪您的进度:
export PROJECT_ID=$(gcloud config get-value project) gcloud storage cp my-secret.txt gs://$PROJECT_ID
  1. 删除 kv/my-secret 路径下的 Secret:
vault kv delete kv/my-secret
  1. 列出 kv 路径下的现有键:
vault kv list kv/

您应该会看到下面的输出内容:

Keys ---- hello

点击“检查我的进度”以验证是否完成了以下目标: Secret 引擎

停用 Secret 引擎

不再需要某个 Secret 引擎时,可以将其停用。停用 Secret 引擎时,其中的所有 Secret 都会被撤销,且相应的 Vault 数据和配置也会被一并移除。

  • 停用 kv Secret 引擎:
vault secrets disable kv/

请注意,此命令的参数应为 Secret 引擎的路径,而不是 Secret 引擎的类型。

任何将数据路由到原始路径的请求都会导致错误,但现在可以在该路径上启用另一个 Secret 引擎。

如前所述,Vault 的运作方式类似于虚拟文件系统。读取/写入/删除/列出操作会转发到相应的 Secret 引擎,由其决定如何响应这些操作。

这种抽象化机制非常强大。这使得 Vault 能够直接与物理系统、数据库、HSM 等进行对接。不仅如此,Vault 还可以与 Google Cloud IAM、动态 SQL 用户创建等更独特的环境进行交互,而且这一切都只需通过同一个读/写接口即可实现。

任务 5. 身份验证

Vault 中的身份验证,是指将用户或机器提供的信息与内部或外部系统进行比对校验的过程。Vault 支持多种身份验证方法,包括 GitHub、LDAP、AppRole 等。每种身份验证方法都有特定的应用场景。

客户端必须先通过某种身份验证方法进行身份验证,然后才能与 Vault 进行交互。身份验证成功后,系统会生成一个 token。从概念上讲,此 token 类似于网站上的会话 ID。该 token 可能附加了政策,这些政策会在身份验证时进行映射。政策概念文档中详细介绍了此过程。

在本部分中,您将了解 Vault 中的身份验证。

Token 身份验证

系统会自动启用 token 身份验证。启动开发服务器后,输出信息中会显示一个根 token。Vault CLI 从 $VAULT_TOKEN 环境变量中读取根 token。此根 token 可以执行 Vault 中的任何操作,因为它被分配了 root 政策。其中一项功能是创建新 token。

  1. 运行以下命令以创建新 token:
vault token create

您应该会看到以下输出内容:

Key Value --- ----- token s.iyNUhq8Ov4hIAx6snw5mB2nL token_accessor maMfHsZfwLB6fi18Zenj3qh6 token_duration ∞ token_renewable false token_policies ["root"] identity_policies [] policies ["root"]

token 创建完毕,输出结果以键值表的形式描述该 token。创建的 token 在此处显示为 s.iyNUhq8Ov4hIAx6snw5mB2nL。

此 token 是根 token 的子级,默认情况下会沿用其父级的政策。token 是核心身份验证方法。您可以使用生成的 token 登录 Vault。

  1. 运行以下命令,使用生成的 token 登录 Vault:
vault login <your token>

您应该会看到以下输出内容:

Success! You are now authenticated. The token information displayed below is already stored in the token helper. You do NOT need to run "vault login" again. Future Vault requests will automatically use this token. Key Value --- ----- token s.iyNUhq8Ov4hIAx6snw5mB2nL token_accessor maMfHsZfwLB6fi18Zenj3qh6 token_duration ∞ token_renewable false token_policies ["root"] identity_policies [] policies ["root"] 注意:如果您看到有关已设置 VAULT_TOKEN 环境变量的警告,可以放心地忽略它,继续完成本实验。
  1. 创建另一个 token:
vault token create Key Value --- ----- token s.TsKT5ubouZ7TF26Eg7wNIl3k token_accessor b1d0curWHYqmgCndk0G1cM6R token_duration ∞ token_renewable false token_policies ["root"] identity_policies [] policies ["root"]

token 已创建,并在此处显示为 s.TsKT5ubouZ7TF26Eg7wNIl3k。Vault 创建的每个 token 都是唯一的。

如果不再需要某个 token,可将其撤销。

  1. 运行以下命令,撤销您创建的第一个 token:
vault token revoke <your token> Success! Revoked token (if it existed)

token 已撤销。

  1. 尝试使用已撤销的 token 登录会导致错误。可运行以下命令来测试一下:
vault login <your token> Error authenticating: error looking up token: Error making API request. URL: GET http://127.0.0.1:8200/v1/auth/token/lookup-self Code: 403. Errors: * permission denied

撤销一个 token 也会撤销由该 token 创建的所有 token。

任务 6. 身份验证方法

身份验证方法是 Vault 中执行身份验证的组件,负责为用户分配身份和一组政策。在任何情况下,Vault 都会将强制执行身份验证作为请求处理流程中的一环。大多数情况下,Vault 会将身份验证管理和决策委托给配置的相关外部身份验证方法(例如 Amazon Web Services、GitHub、Google Cloud Platform、Kubernetes、Microsoft Azure、Okta 等)。

得益于对多种身份验证方法的支持,您可以根据 Vault 的具体应用场景和组织的实际需求,灵活选用最合适的方法。

例如,在开发者机器上,使用 GitHub 身份验证方法是最简便的。但对于服务器,建议选择 AppRole 方法。

如需详细了解身份验证,请参阅身份验证概念页面。

启用/停用身份验证方法

  1. 可以使用 CLI 或 API 启用/停用身份验证方法。首先启用 userpass 身份验证方法:
vault auth enable userpass

启用后,身份验证方法类似于 Secret 引擎:它们装载在 Vault 装载表中,可以使用标准读/写 API 进行访问和配置。所有身份验证方法都装载在 auth/ 前缀下。

默认情况下,身份验证方法会装载到 auth/<type>。例如,如果您启用“github”,则可以通过 auth/github 路径与之交互。不过,此路径是可自定义的,允许具有高级应用场景需求的用户多次装载单一身份验证方法。

例如:

vault auth enable -path=my-login userpass
  1. 停用 userpass 身份验证方法:
vault auth disable userpass

外部身份验证方法注意事项

使用 GitHub 等外部身份验证方法时,Vault 会在身份验证时以及任何后续 token 续订操作中,调用该外部服务。这意味着,已颁发的 token 在整个生命周期内均有效,且只有在进行续订或用户重新身份验证时才会失效。使用这些身份验证方法时,运维人员应确保设置适当的 token TTL。

Userpass 身份验证方法

userpass 身份验证方法支持用户通过用户名和密码组合向 Vault 进行身份验证。用户名/密码组合可通过 users/ 路径直接配置到身份验证方法中。此方法无法从外部来源读取用户名和密码。

注意:此方法会将所有提交的用户名转换为小写,例如 Mary 和 mary 是同一条目。
  1. 首先,重新启用 userpass 身份验证方法:
vault auth enable userpass
  1. 为其配置一个允许进行身份验证的用户:
vault write auth/userpass/users/admin password=password! policies=admin

这将创建一个新用户 admin,密码为 password!,该用户将与 admins 政策相关联。这是唯一必要的配置。

注意:您尚未创建任何政策。政策将在后续实验中介绍。
  1. 现在,您可以使用新创建的用户名和密码登录 Vault:
vault login -method=userpass username=admin password=password!

您应该会看到以下输出内容:

Success! You are now authenticated. The token information displayed below is already stored in the token helper. You do NOT need to run "vault login" again. Future Vault requests will automatically use this token. Key Value --- ----- token s.SUdfbC2TPAemwRKvYP6NRlAz token_accessor XKJ9peHDgPwK9gGs3YZmYeFB token_duration 768h token_renewable true token_policies ["admin" "default"] identity_policies [] policies ["admin" "default"] token_meta_username admin

太棒了!您在 Vault 中使用 userpass 身份验证方法创建了一个新用户,并成功登录。在下一部分中,您将使用 Vault Web 界面来创建 Secret、添加身份验证方法,并使用 Transit Secret 引擎。

任务 7. 使用 Vault Web 界面

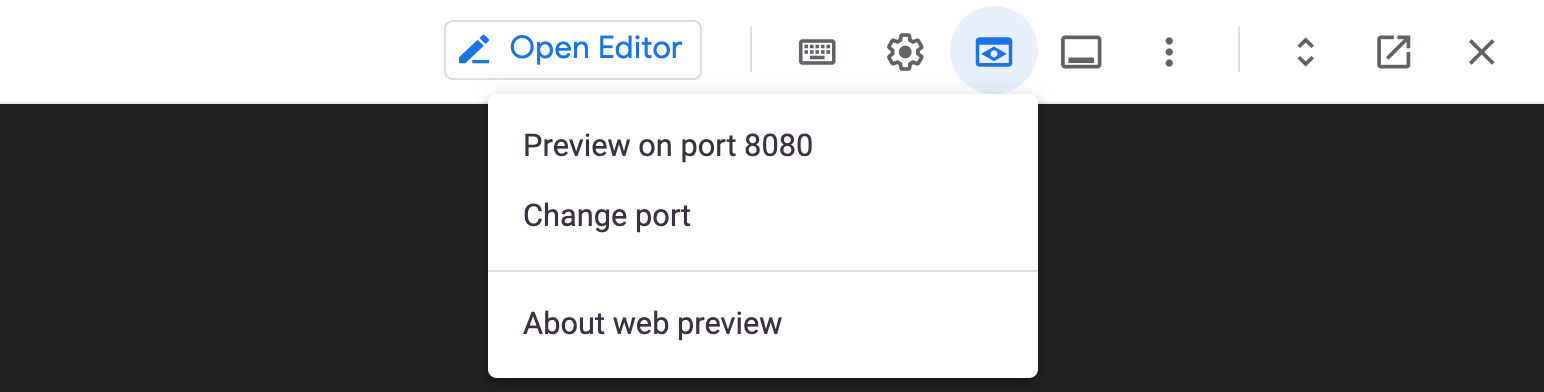
  1. 首先,点击 Cloud Shell 工具栏上的“网页预览”图标。

工具栏上的“网页预览”图标

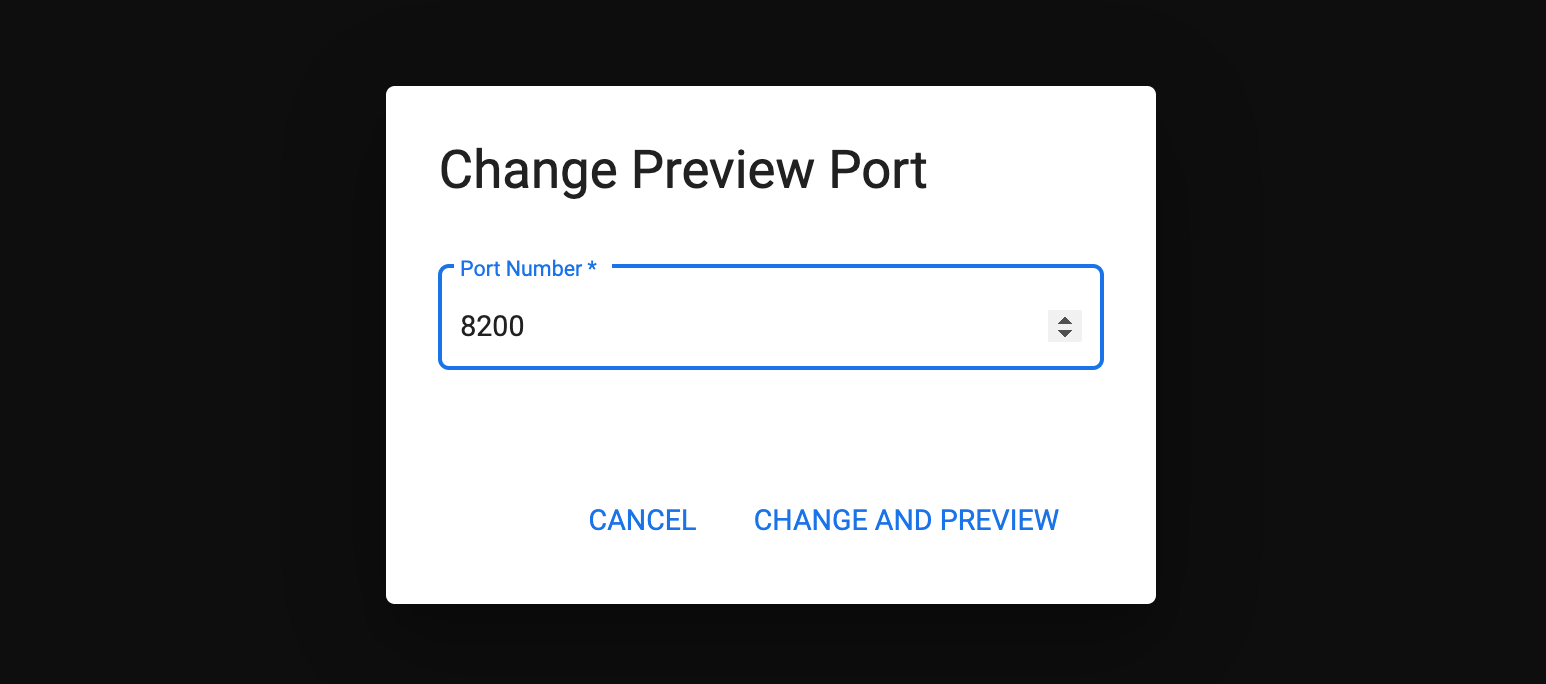
  1. 点击更改端口。

  2. 将端口号更改为 8200,然后点击 更改并预览。

“更改预览端口”对话框中显示的端口号

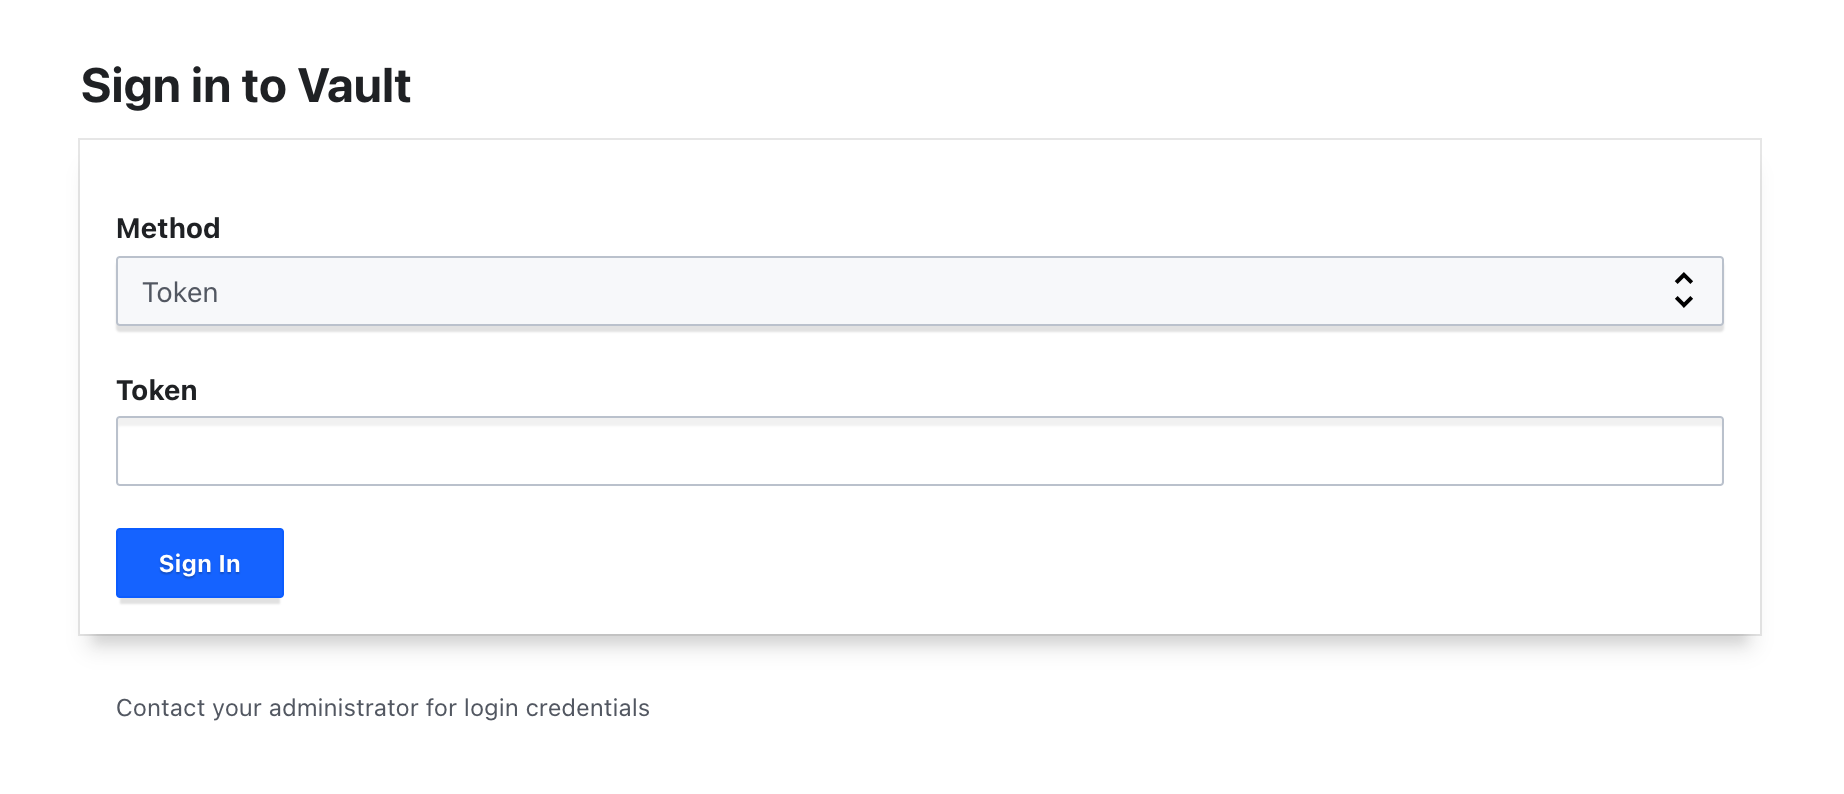
  1. 系统应该会跳转至 Vault 登录页面。

“登录 Vault”对话框

  1. 输入您在本实验前面步骤中保存的根 token,然后点击登录。

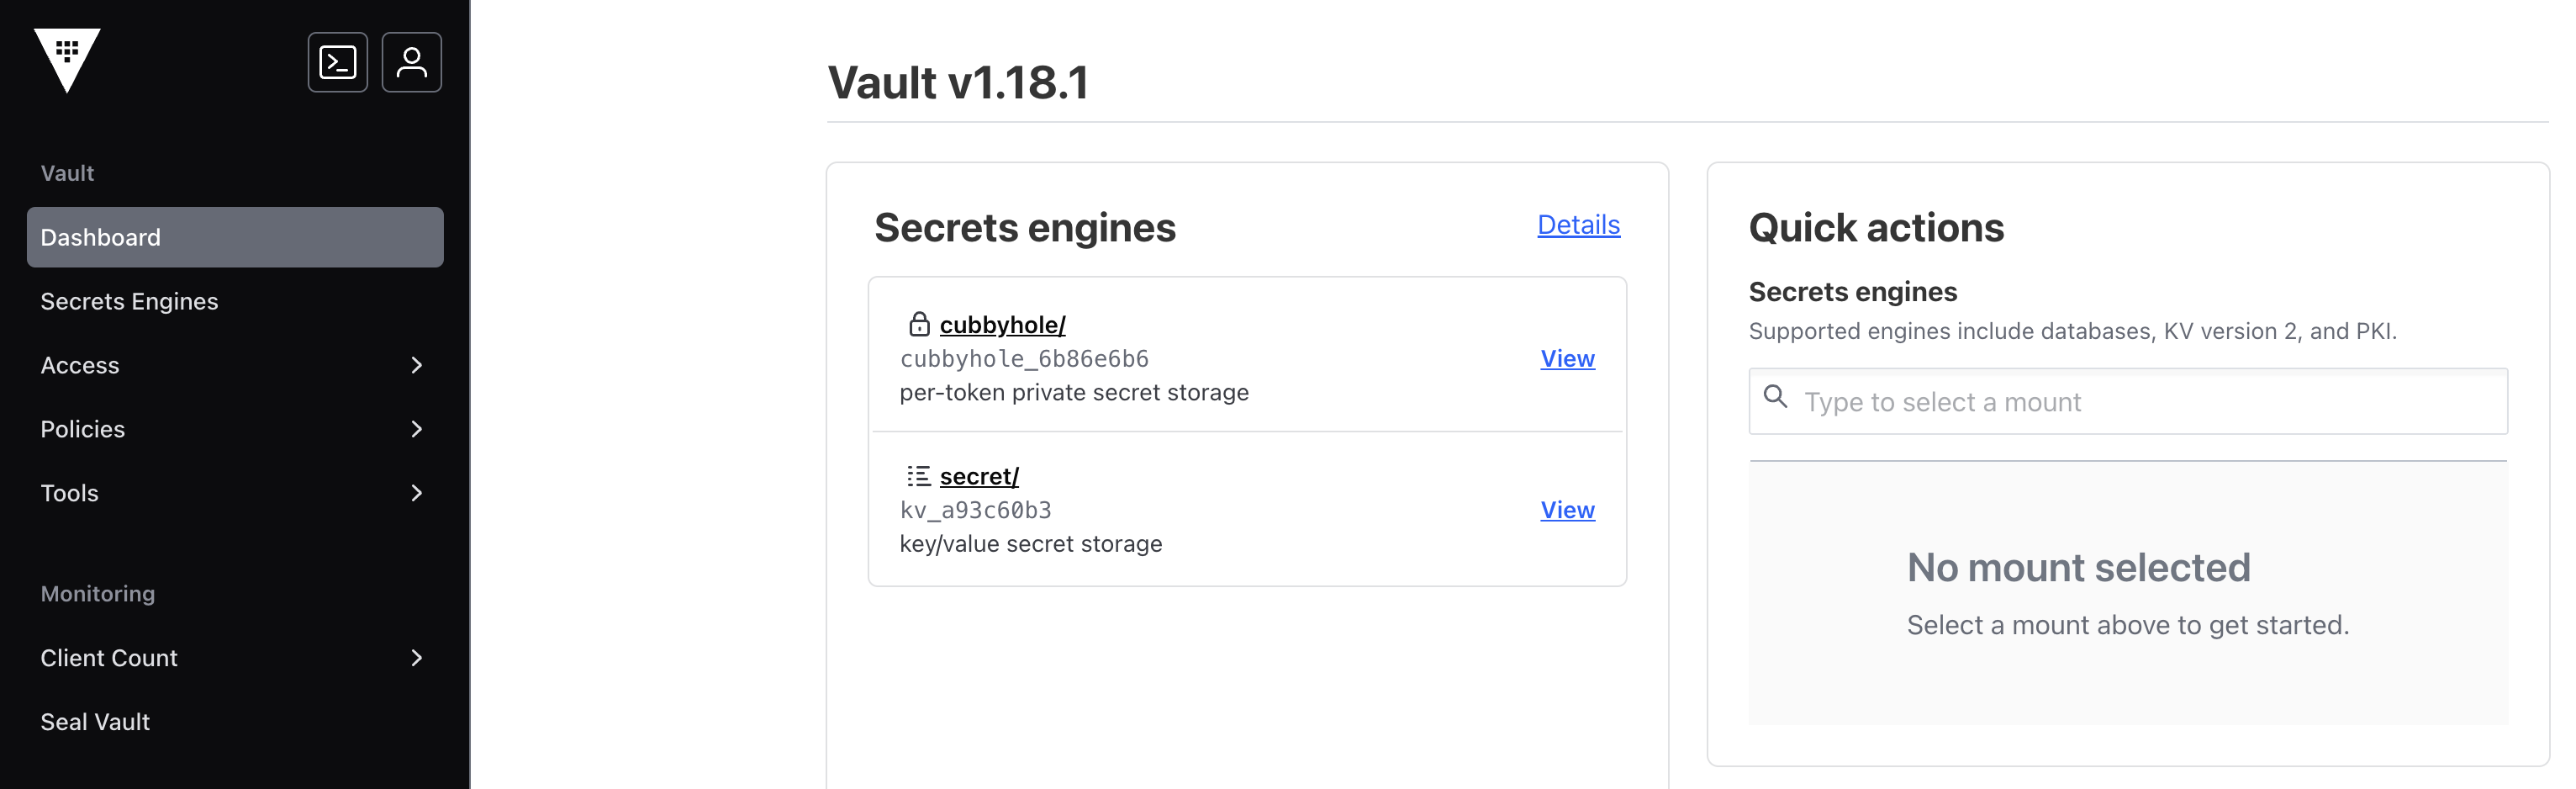
您的 Vault 开发服务器应类似于如下所示。

Secret 引擎页面

现在您已登录开发服务器 Web 界面,可以继续前往下一部分,启用新的 Secret 引擎。

启用 Transit Secret 引擎

Transit Secret 引擎会处理传输中数据的加密功能。Vault 不会存储发送到 Secret 引擎的数据。它也可以被视为“加密即服务”。Transit Secret 引擎的功能不仅限于此,它还可以对数据进行签名和验证,生成数据的哈希值和 HMAC,并作为随机字节源使用。

Transit 的主要应用场景是对应用中的数据进行加密,同时仍将加密数据存储在某个主数据存储区中。这将减轻应用开发者正确加密/解密数据的负担,并将这一职责转移到 Vault 运维人员身上。

在本部分中,您将在界面中启用 Transit Secret 引擎,并使用它来加密示例数据。

  1. 在左侧菜单中,选择 Secret。

  2. 在 Secrets Engines(Secret 引擎)下,选择 Enable new engine(启用新引擎)。

  3. 在 Enable a Secrets Engine(启用 Secret 引擎)下,选择 Transit。

启用 Transit Secret 引擎所需的最低配置是为 Path(路径)指定一个值。Vault 支持在不同路径下启用多个 Secret 引擎,只要这些路径保持唯一即可。如果您之前未配置过 Transit Secret 引擎,则可以使用默认路径“transit”。

  1. 保留默认的 transit 路径,然后点击 Method Options(方法选项)。

您可以使用这些选项添加说明、微调装载配置、调整默认存留时间 (TTL) 值、过滤审核设备中的密钥,以及允许特定标头。

Vault API 文档中关于 /sys/mounts API 参数的说明,是深入了解这些选项及其配置方式的极佳参考资源。

目前,您不需要配置这些内容。

  1. 选择 Enable Engine(启用引擎)以启用 Transit Secret 引擎。

已在路径 transit 成功启用 Transit Secret 引擎。在加密和解密传输中的数据之前,您需要创建一个用于这些用途的密钥。

创建加密密钥

  1. 点击 Create key(创建密钥),开始密钥创建流程。

  2. 在 Name(名称)字段中输入 my-key,为其命名。

Vault 支持多种密钥类型;对于本教程,将“Type”(类型)保留为默认值“aes256-gcm96”。

目前,您也无需关注其他选项,即 Exportable(可导出)、Derived(派生)和 Enable(启用)收敛加密。您可以从创建密钥 API 文档中详细了解密钥创建参数,包括密钥类型详情。

  1. 选择 Create key(创建密钥)以创建密钥。

对明文进行加密

  1. 选择 transit 以返回到 Transit Secret 引擎密钥列表。

  2. 从 Transit 密钥列表中选择 my-key,对一些明文进行加密。

  3. 从可用的 Key Actions(密钥操作)中选择 Encrypt(加密)。

  4. 在 Plaintext(明文)区域中输入 Learn Vault!。

  5. 点击 Encrypt(加密)。

  6. 系统会在一个对话框中返回密文,并允许您将其复制到剪贴板中。选择 Copy & Close(复制并关闭)以关闭对话框。

请妥善保管明文字符串;以下是密文示例:

vault:v1:VGCOXenNqz4gb4z7SLBHrqKB8FtKUhj8wmhVVEvT/lMd4FqlvzoQGA== 注意:由于您使用默认选项创建了 Transit 密钥,对于同一明文,您应该会得到不同的密文输出,因此您的结果会与示例中显示的结果有所不同。不过,如果您针对某些密钥类型启用收敛加密,则每次加密操作都会为同一明文生成相同的密文。

对密文进行解密

  1. 在 Key Actions(密钥操作)下,选择 Decrypt(解密)。

  2. 将上一步中复制的密文字符串粘贴到 Ciphertext(密文)区域。

  3. 选择 Decrypt(解密)。

对话框中会返回 base64 编码的明文(例如 TGVhcm4gVmF1bHQh)。

  1. 选择 Copy & Close(复制并关闭)。

  2. 返回打开的 Cloud Shell 终端,运行以下命令来解密 base64 编码的明文字符串,并将其写入一个文件:

echo '<your string>' | base64 --decode > decrypted-string.txt
  1. 验证预期输出与原始明文 Learn Vault! 是否匹配:
cat decrypted-string.txt
  1. 将此文件复制到预先创建的 Cloud Storage 存储桶中,以跟踪您的进度:
export PROJECT_ID=$(gcloud config get-value project) gcloud storage cp decrypted-string.txt gs://$PROJECT_ID 注意: 如需详细了解 Transit Secret 引擎以及如何在 CLI 中使用它,请参阅文档页面。

点击“检查我的进度”以验证是否完成了以下目标: 使用 Vault Web 界面

管理身份验证方法

如前所述,身份验证方法是 Vault 中对 Vault 客户端执行身份验证的组件,负责为经过身份验证的客户端分配一组政策。在本部分中,您将在界面中启用一种身份验证方法,并生成登录凭证。

  1. 从左侧菜单中选择 Access Control > Authentication methods(访问权限控制 > 身份验证方法)视图。

此视图是索引页,会显示所有身份验证方法、实体、组和租约。token 身份验证方法会在 Vault 初始化时启用,并且无法停用。

  1. 在视图中选择 Enable new method(启用新方法)操作。

此视图会显示此版本的 Vault 支持的所有身份验证方法。

  1. 选择 Userpass 方法。

此视图会显示路径和配置身份验证方法的功能。路径默认为“userpass”。

  1. 将装载路径更改为 userpass-ui,然后点击 Enable Method(启用方法)。

身份验证方法已创建。此视图会显示其配置页面。

创建凭证

用户和密码身份验证方法(简称为 userpass)支持为各个用户创建凭证。

  1. 在视图中选择 View method(查看方法)操作。

  2. 在视图中选择 Create user(创建用户)操作。此视图显示为用户创建自定义登录信息的功能。

  3. 在 Username(用户名)字段中输入 demo。在 Password(密码)字段中输入 password!。

  4. 选择 Save(保存)。

使用凭证进行身份验证

目前您已使用根 token 登录。如需使用这些用户凭证登录,您需要先退出当前账号。

  1. 打开 Profile(个人资料)子菜单。选择 Log Out(退出)。

您现在已退出服务器。

  1. 从 Method(方法)列表中选择 Userpass。视图将会更改,以显示用户名和密码登录界面。

  2. 在 Username(用户名)字段中输入 demo。在 Password(密码)字段中输入 password!。

  3. 点击 More Options(更多选项)下拉菜单。

  4. 在 Mount Path(装载路径)字段中输入 userpass-ui。

  5. 点击 Sign In(登录)。

  6. 现在,您已通过刚刚创建的 userpass 身份验证方法登录!

此用户的能力仅限于分配给其身份验证方法的政策。由于您未分配任何特定政策,该用户已获得默认政策。您将在接下来的实验中了解 Vault 政策。

恭喜!

在本实验中,您首先启动了 Vault 开发服务器,并使用 KV Secret 引擎创建了第一个 Secret。然后,您了解了身份验证,创建了 token,并启用和使用了 userpass 身份验证方法。最后,您使用 Vault Web 界面管理了身份验证方法,并使用 Transit Secret 引擎加密/解密了数据。

后续步骤/了解详情

请查看以下内容,了解有关 Vault 的更多信息

Google Cloud 培训和认证

…可帮助您充分利用 Google Cloud 技术。我们的课程会讲解各项技能与最佳实践,可帮助您迅速上手使用并继续学习更深入的知识。我们提供从基础到高级的全方位培训,并有点播、直播和虚拟三种方式选择,让您可以按照自己的日程安排学习时间。各项认证可以帮助您核实并证明您在 Google Cloud 技术方面的技能与专业知识。

上次更新手册的时间:2026 年 5 月 22 日

上次测试实验的时间:2026 年 5 月 22 日

版权所有 2026 Google LLC 保留所有权利。Google 和 Google 徽标是 Google LLC 的商标。其他所有公司名和产品名可能是其各自相关公司的商标。

准备工作

  1. 实验会创建一个 Google Cloud 项目和一些资源,供您使用限定的一段时间
  2. 实验有时间限制,并且没有暂停功能。如果您中途结束实验,则必须重新开始。
  3. 在屏幕左上角,点击开始实验即可开始

使用无痕浏览模式

  1. 复制系统为实验提供的用户名和密码
  2. 在无痕浏览模式下,点击打开控制台

登录控制台

  1. 使用您的实验凭证登录。使用其他凭证可能会导致错误或产生费用。
  2. 接受条款,并跳过恢复资源页面
  3. 除非您已完成此实验或想要重新开始,否则请勿点击结束实验,因为点击后系统会清除您的工作并移除该项目

此内容目前不可用

一旦可用,我们会通过邮件告知您

太好了!

一旦可用,我们会通过邮件联系您

一次一个实验

确认结束所有现有实验并开始此实验

使用无痕浏览模式运行实验

使用无痕模式或无痕浏览器窗口是运行此实验的最佳方式。这可以避免您的个人账号与学生账号之间发生冲突,这种冲突可能导致您的个人账号产生额外费用。





