
准备工作
- 实验会创建一个 Google Cloud 项目和一些资源,供您使用限定的一段时间
- 实验有时间限制,并且没有暂停功能。如果您中途结束实验,则必须重新开始。
- 在屏幕左上角,点击开始实验即可开始

Deploy sample App Engine application
/ 100
Deploy sample App Engine application
/ 100


Web Security Scanner 是 Security Command Center 的一项内置服务,可识别 Google App Engine、Google Kubernetes Engine (GKE) 和 Compute Engine Web 应用中的安全漏洞。它会抓取您的应用,跟踪起始网址范围内的所有链接,并尝试执行尽可能多的用户输入和事件处理脚本。
此扫描器旨在完善您现有的安全设计和开发流程。为避免出现误报让开发者分心,扫描器倾向于少报,因此不会显示可信度低的提醒。该扫描器无法替代人工安全审查,也无法保证您的应用绝对没有安全漏洞。
在本实验中,您将学习如何执行以下任务:
请阅读以下说明。实验是计时的,并且您无法暂停实验。计时器在您点击开始实验后即开始计时,显示 Google Cloud 资源可供您使用多长时间。
此实操实验可让您在真实的云环境中开展实验活动,免受模拟或演示环境的局限。为此,我们会向您提供新的临时凭据,您可以在该实验的规定时间内通过此凭据登录和访问 Google Cloud。
为完成此实验,您需要:
点击开始实验按钮。如果该实验需要付费,系统会打开一个对话框供您选择支付方式。右侧是实验设置和访问权限面板,其中包含以下内容:
请注意,实验计时器位于页面顶部附近,将显示剩余时间。
点击打开 Google Cloud 控制台(如果您使用的是 Chrome 浏览器,请右键点击并选择在无痕式窗口中打开链接)。
该实验会启动资源并打开另一个标签页,显示“登录”页面。
提示:可以将这些标签页分别放在不同的窗口中,并排显示。
如有必要,请复制下方的用户名,然后将其粘贴到登录对话框中。
您也可以在实验设置和访问权限面板中找到“用户名”。
点击下一步。
复制下面的密码,然后将其粘贴到欢迎对话框中。
您也可以在实验设置和访问权限面板中找到“密码”。
点击下一步。
依次点击进入后续页面:
片刻之后,系统会在此标签页中打开 Google Cloud 控制台。

Cloud Shell 是一种装有开发者工具的虚拟机。它提供了一个永久性的 5GB 主目录,并且在 Google Cloud 上运行。Cloud Shell 提供可用于访问您的 Google Cloud 资源的命令行工具。
点击 Google Cloud 控制台顶部的激活 Cloud Shell 
在弹出的窗口中执行以下操作:
如果您连接成功,即表示您已通过身份验证,且项目 ID 会被设为您的 Project_ID
gcloud 是 Google Cloud 的命令行工具。它已预先安装在 Cloud Shell 上,且支持 Tab 自动补全功能。
输出:
输出:
gcloud 的完整文档,请参阅 gcloud CLI 概览指南。
在本实验中,您将部署一个 Hello World 示例应用,并使用 Security Scanner 对其进行扫描。
itsdangerous==2.0.1、Jinja2==3.0.3 和 werkzeug==2.0.1:修改后的文件如下所示:
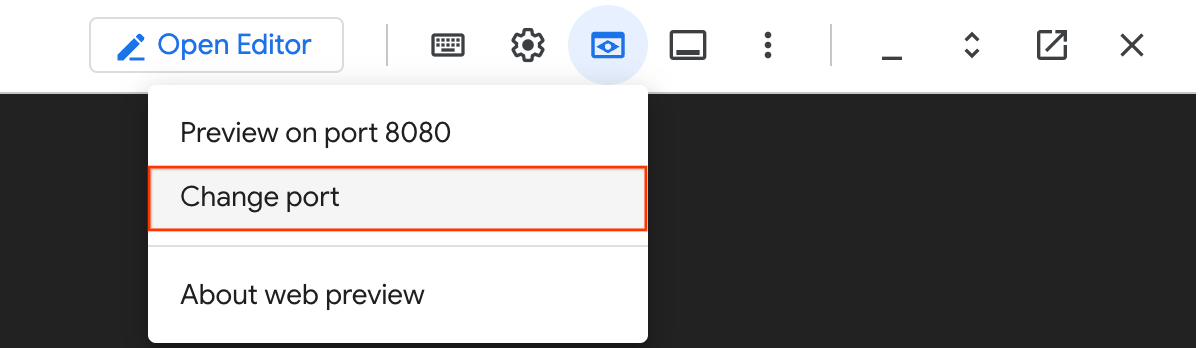
itsdangerous==2.0.1 软件包,是为了确保数据在传输到不受信任的环境以及传回时都能保持安全。hello_world 目录中,运行以下命令来启动本地开发服务器:点击 Cloud Shell 工具栏上的网页预览图标。
点击更改端口。
将端口号更改为 5000,然后点击更改并预览。
在本实验中,请将
hello_world) 中运行以下命令,将应用部署到 App Engine:随后,系统将开始部署您的应用。
Cloud Shell 中会显示一个可供使用的链接,您也可以直接访问 http://[YOUR_PROJECT_ID].uc.r.appspot.com 来查看应用。这是您要进行漏洞扫描的网址,在下一步中,它将被添加到您的扫描参数中。
点击检查我的进度,验证您已执行的任务。如果您成功完成了任务,系统会给出评分。
扫描不会立即运行,而是加入队列中稍后执行;有时可能需要数小时才能执行扫描,具体取决于当前负载。如需详细了解这些表单设置,请参阅使用 Web Security Scanner。
依次前往导航菜单 > API 和服务 > 库。
在“搜索 API 和服务”中,输入 Web Security Scanner。
选择 Web Security Scanner API,然后点击启用以启用该 API。
在导航菜单中,依次选择安全 > Web Security Scanner。
点击新建扫描作业。
在起始网址 1 下,输入您要扫描的应用的网址。
点击保存以创建扫描。
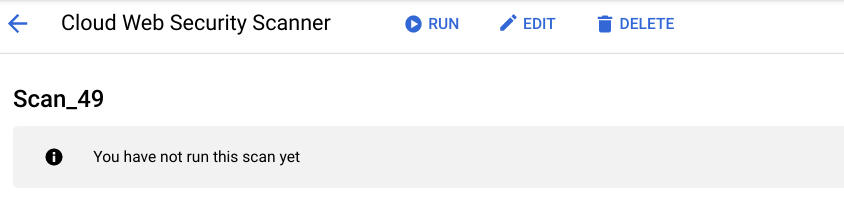
点击运行以开始扫描:
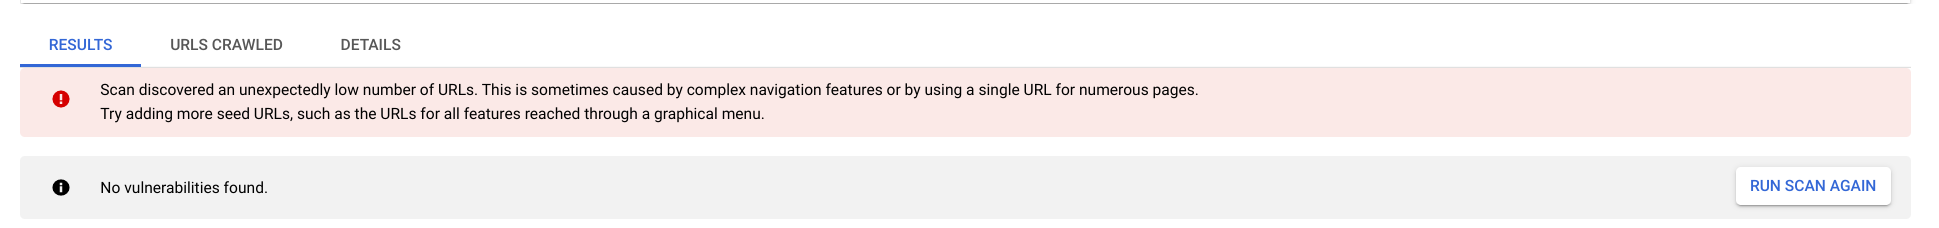
扫描将加入队列,您可以在扫描过程中查看状态栏进度。扫描概览页面会在扫描完成后显示结果部分。下图展示了未检测到漏洞时的示例扫描结果:
太棒了!您刚使用 Web Security Scanner 完成了一次扫描。您会看到一条警告,提醒您仅扫描 1 个网址并非最佳做法。本实验旨在通过一个简单的示例进行演示。您的生产环境将有大量网址需要扫描。
下面有一道选择题可强化您对此实验所涉概念的理解。请尽您所能回答。
在本实验中,您学习了如何使用 Web Security Scanner 运行扫描。
本实验是 Qwik Starts 系列实验的其中一项。这些实验旨在帮助您初步了解 Google Cloud 提供的诸多功能。请在实验目录中搜索“Qwik Starts”,找到您要参与的下一项实验!
…可帮助您充分利用 Google Cloud 技术。我们的课程会讲解各项技能与最佳实践,可帮助您迅速上手使用并继续学习更深入的知识。我们提供从基础到高级的全方位培训,并有点播、直播和虚拟三种方式选择,让您可以按照自己的日程安排学习时间。各项认证可以帮助您核实并证明您在 Google Cloud 技术方面的技能与专业知识。
上次更新手册的时间:2026 年 5 月 20 日
上次测试实验的时间:2025 年 11 月 12 日
版权所有 2026 Google LLC 保留所有权利。Google 和 Google 徽标是 Google LLC 的商标。其他所有公司名和产品名可能是其各自相关公司的商标。



此内容目前不可用
一旦可用,我们会通过邮件告知您

太好了!
一旦可用,我们会通过邮件联系您


一次一个实验
确认结束所有现有实验并开始此实验